Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Déploie Microsoft Defender for Endpoint sur les appareils iOS enregistrés en utilisant l’application Microsoft Defender et Microsoft Intune. Les options de déploiement prennent en charge les appareils supervisés, les appareils non supervisés et les appareils utilisant l’Inscription utilisateur Intune.
Les procédures de cet article nécessitent Microsoft Intune. Intune est un produit distinct qui ne fait pas partie de Microsoft Defender for Endpoint, et il n'est pas inclus dans tous les abonnements. Pour utiliser Intune, vous avez besoin d’un abonnement qui l’inclut, ou vous pouvez l’acheter séparément en tant qu’abonnement ou module complémentaire autonome. Pour plus d’informations, consultez Gestion des licences Microsoft Intune.
Prerequisites
Utilisez des comptes avec les autorisations suivantes :
Microsoft Intune : Attribuez à la fois les rôles intégrés au Gestionnaire d’applications et au Gestionnaire de politiques et de profils, ou utilisez un rôle personnalisé avec des permissions équivalentes :
- Le gestionnaire d’applications fournit les autorisations des applications mobiles et managées nécessaires pour ajouter, configurer et attribuer l’application Microsoft Defender.
- Le Gestionnaire de Politiques et de Profils fournit les autorisations de configuration et d’inscription des appareils nécessaires pour créer et attribuer les profils dans cet article.
Attribuez les attributions de rôles aux utilisateurs et appareils que vous gérez. Pour les autorisations incluses dans chaque rôle, voir Autorisations de rôle intégrées pour Microsoft Intune.
Portail Microsoft Defender : Dans le contrôle d’accès basé sur les rôles (RBAC) Microsoft Defender XDR Unified, assignez les opérations de sécurité \ Données de sécurité \ Les bases des données de sécurité (lues), avec l’accès aux groupes d’appareils contenant les appareils enregistrés. Dans les organisations qui utilisent encore Defender for Endpoint RBAC, attribuez Afficher les données> et l’accès aux groupes d’appareils concernés.
Inscrivez les appareils iOS de vos utilisateurs dans Intune. Pour plus d’informations, consultez Enroller des appareils iOS et iPadOS dans Microsoft Intune.
Attribuez aux utilisateurs une licence Defender for Endpoint pour utiliser l’application Microsoft Defender. Pour obtenir des instructions, consultez Attribuer des licences aux utilisateurs.
Si votre méthode d’inscription nécessite l’application Portail d'entreprise, vérifiez que les utilisateurs ont installé et connecté l’application et que l’inscription a terminé. Pour les scénarios d'enregistrement just-in-time (JIT) où l'application Portail d'entreprise n'est pas obligatoire, déployez l'application Microsoft Authenticator comme application obligatoire. Authenticator fournit l’extension SSO utilisée par l’enregistrement JIT.
Remarque
L’application Microsoft Defender est disponible dans le App Store Apple.
Déploie l’application sur des appareils supervisés et non supervisés
Ajoutez l’application Microsoft Defender à Intune pour le déploiement sur les appareils iOS supervisés et non supervisés.
Ajouter une application du Store iOS
Évitez cette procédure si vous déployez l’application Microsoft Defender comme une application achetée en volume.
Ajoutez l’application Microsoft Defender à Intune en tant qu’application de l’App Store iOS. Pour des instructions détaillées, voir Ajouter des applications de la boutique iOS à Microsoft Intune (le lien s’ouvre dans un nouvel onglet dans la documentation Intune).
Sur la page Applications | Toutes les applications du centre d’administration Microsoft Intune à https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps, sélectionnez  Créer et utilisez les paramètres spécifiques suivants :
- Plateforme : sélectionnez iOS/iPadOS
- Type d’application : Sélectionnez l’application du magasin iOS dans la section application du magasin.
Dans l’assistant Ajouter l’application , configurez les paramètres suivants dans l’onglet Informations de l’application :
- Sélectionnez Rechercher dans l’App Store, cherchez Defender, puis sélectionnez Microsoft Defender : Sécurité.
- Système d’exploitation minimum : Sélectionnez iOS 17.0.
Après avoir créé l’application, la page des détails de l’application s’ouvre. Pour revenir à la page plus tard, sélectionnez Microsoft Defender : Sécurité sur les applications | Page Toutes les applications. Sur la page des détails de l’application, sous Surveillant, sélectionnez État d’installation de l’appareil pour vérifier que l’installation a été réalisée avec succès.
Déploiement complet pour les appareils supervisés
L’application Microsoft Defender offre des fonctionnalités améliorées sur les appareils iOS/iPadOS supervisés grâce aux fonctions de gestion avancées de la plateforme. Il propose également une protection Web sans nécessiter de VPN local sur l’appareil. Cette configuration protège les utilisateurs contre le phishing et d’autres menaces liées au web.
Configurez les appareils supervisés avec une politique de configuration d’application et un profil de configuration d’appareil.
Configurez le mode supervisé en utilisant Microsoft Intune
Configurez le mode supervisé pour l’application Microsoft Defender via une politique de configuration de l’application et un profil de configuration d’appareil.
Stratégie de configuration d’application
Remarque
Cette politique de configuration d’application pour les appareils supervisés s’applique uniquement aux appareils gérés. Comme bonne pratique, attribuez la politique à Tous les Appareils.
Créez une politique de configuration d’application Appareils gérés . Pour des instructions détaillées, voir Créer une politique de configuration d’application (le lien s’ouvre dans un nouvel onglet dans la documentation Intune).
Sur les applications | Page de configuration dans le centre d’administration Microsoft Intune à https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, sélectionnez Créer>des appareils gérés.
Dans l’assistant Création de la politique de configuration d’application, configurez les paramètres suivants :
Onglet Informations de base :
- Plateforme : sélectionnez iOS/iPadOS
- Application ciblée : Sélectionnez l’application, trouvez et sélectionnez Microsoft Defender : Sécurité, puis sélectionnez OK.
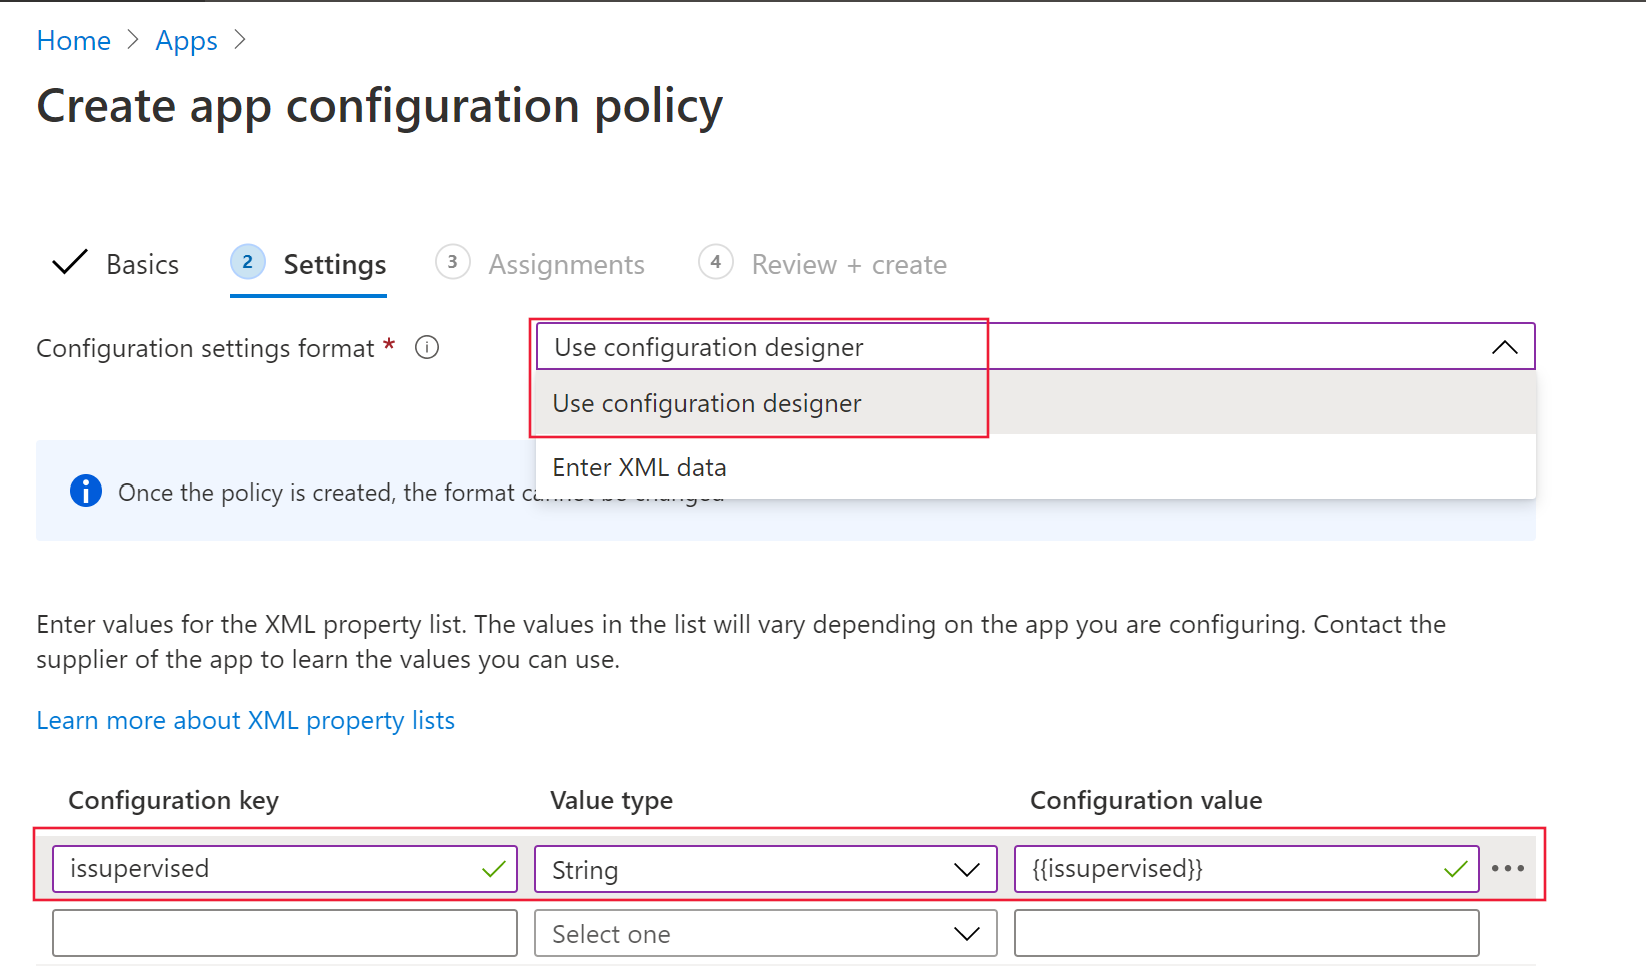
Onglet Paramètres :
- Format des paramètres de configuration : sélectionnez Utiliser le concepteur de configuration.
-
Clé de configuration : Entrée
issupervised. - Type de valeur : Sélectionner la chaîne.
-
Valeur de configuration : Entrée
{{issupervised}}.
onglet Affectations : Comme bonne pratique dans ce scénario, attribuez la politique à Tous les Appareils. Si vous attribuez la politique à des groupes d’utilisateurs à la place, les utilisateurs doivent se connecter à leurs appareils avant que la politique ne s’applique. Pour plus d’informations, voir Attribuer des profils d’utilisateur et d’appareil.

Profil de configuration de l’appareil (filtre de contrôle)
Remarque
Sur les appareils iOS/iPadOS supervisés, le profil ControlFilter.mobileconfig personnalisé active la protection Web sans configurer le VPN de boucle locale sur l’appareil. Cette configuration protège les utilisateurs contre le phishing et d’autres attaques web sans nécessiter le VPN local.
Toutefois, le profil ControlFilter ne fonctionne pas avec Always-On VPN (AOVPN) en raison de restrictions de plateforme.
Déploiez l’un des profils suivants :
Filtre de contrôle zéro toucher (silencieux) : Ce profil permet l’intégration silencieuse pour les utilisateurs. Téléchargez le profil de configuration depuis ControlFilterZeroTouch.
Control Filter : Téléchargez le profil de configuration depuis ControlFilter.
Après avoir téléchargé le profil sélectionné, créez un profil de configuration personnalisé de l’appareil. Pour des instructions détaillées, voir Ajouter des paramètres personnalisés aux appareils Apple dans Microsoft Intune (le lien s’ouvre dans un nouvel onglet dans la documentation Intune).
Lorsque vous créez la politique dans l’onglet Politiques des Appareils | Page de configuration dans le centre d’administration Microsoft Intune à https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, en sélectionnant Créer>une nouvelle politique, utilisez ces paramètres spécifiques :
- Plateforme : sélectionnez iOS/iPadOS
- Type de profil : sélectionnez Modèles.
- Nom du modèle : Sélectionnez personnalisé.
Dans l’assistant personnalisé , configurez les paramètres suivants :
-
Onglet Paramètres de configuration : Pour le fichier de profil de configuration, trouvez et sélectionnez le
.mobileconfigfichier que vous avez téléchargé. - onglet Affectations : Comme bonne pratique dans ce scénario, attribuez le profil à tous les appareils iOS gérés.
Configurez l’intégration automatisée pour les appareils non supervisés
Automatisez l’intégration vers Defender for Endpoint en utilisant l’intégration sans contact ou l’intégration automatique du profil VPN.
Configurez la mise en service sans intervention
Remarque
Le zero-touch ne peut pas être configuré sur les appareils iOS enregistrés sans affinité utilisateur, comme les appareils sans utilisateur ou partagés.
Configurez Microsoft Defender for Endpoint pour un déploiement silencieux et une activation en créant un profil de déploiement. Les utilisateurs reçoivent une notification d’installation, et Defender for Endpoint s’installe sans avoir à ouvrir l’application.
Créez un profil de configuration d’appareil VPN. Pour des instructions détaillées, consultez Créer un profil de configuration d’appareil (le lien s’ouvre dans un nouvel onglet dans la documentation Intune). Pour plus d’informations sur les paramètres VPN disponibles, voir Configurer les paramètres VPN pour les appareils Apple dans Microsoft Intune.
Lorsque vous créez la politique dans l’onglet Politiques des Appareils | Page de configuration dans le centre d’administration Microsoft Intune à https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, en sélectionnant Créer>une nouvelle politique, utilisez ces paramètres spécifiques :
- Plateforme : sélectionnez iOS/iPadOS
- Type de profil : sélectionnez Modèles.
- Nom du modèle : Sélectionnez VPN.
Dans l’assistant VPN , utilisez ces paramètres spécifiques dans l’onglet Paramètres de configuration :
- Type de connexion : Sélectionnez VPN personnalisé.
-
Section VPN de base :
-
Nom de la connexion : Entrer
Microsoft Defender for Endpoint. -
Adresse serveur VPN : Saisissez
127.0.0.1. - Méthode d’authentification : Sélectionnez Nom d’utilisateur et mot de passe.
- Tunnel fractionné : Vérifier que la désactivation est sélectionnée.
-
Identifiant VPN : Saisissez
com.microsoft.scmx. -
Saisissez les paires clé et valeur pour les attributs VPN personnalisés :
-
Clé : Entrée
SilentOnboard. -
Valeur : Entrez
True. - Par défaut, les utilisateurs ne peuvent pas modifier ce paramètre depuis l’application. Pour permettre aux utilisateurs de modifier le basculement VPN depuis l’application, ajoutez la paire clé-valeur suivante :
-
Clé : Entrée
EnableVPNToggleInApp. -
Valeur : Entrez
True.
-
Clé : Entrée
-
Clé : Entrée
-
Nom de la connexion : Entrer
-
Section VPN automatique :
-
Type de VPN automatique : Sélectionnez VPN à la demande.
- Règles à la demande : Sélectionnez Ajouter, sélectionnez Je veux faire ce>qui suit Établir un VPN, puis sélectionnez Je veux restreindre à>Tous les domaines.
- Bloquer les utilisateurs pour désactiver le VPN automatique : Sélectionnez Oui pour empêcher les utilisateurs de désactiver le VPN. Par défaut, ce paramètre n’est pas configuré, et les utilisateurs ne peuvent désactiver le VPN que dans les Paramètres.
-
Type de VPN automatique : Sélectionnez VPN à la demande.
Après qu’Intune ait synchronisé le profil avec les appareils iOS ciblés :
- Defender for Endpoint est déployé et intégré sans intervention utilisateur. L’appareil est visible dans le portail Microsoft Defender après son intégration.
- Une notification provisoire est envoyée à l’appareil de l’utilisateur.
- La protection web et d’autres fonctionnalités sont activées.
Dans certains cas, comme après changements de mot de passe ou des demandes d’authentification multifactores, l’intégration sans contact peut exiger que les utilisateurs se connectent manuellement à l’application Microsoft Defender.
Pour une première intégration : les utilisateurs reçoivent une notification silencieuse.

Les utilisateurs suivent les étapes suivantes :
- Ouvre l’application Microsoft Defender ou touche la notification.
- Sélectionnez le compte d’entreprise inscrit dans l’écran du sélecteur de compte.
- Se connecter.
L’appareil est intégré et commence à créer des rapports sur le portail Microsoft Defender.
Pour les appareils précédemment embarqués : les utilisateurs reçoivent une notification silencieuse.

Pour reprendre le rapport au portail Microsoft Defender :
- Ouvrez l’application Microsoft Defender ou appuyez sur la notification.
- Lorsque vous y êtes invité par l’application Microsoft Defender, connectez-vous.
L’appareil recommence à rapporter au portail Microsoft Defender.
Remarque
- La configuration sans contact peut prendre jusqu’à 5 minutes en arrière-plan.
- Pour les appareils supervisés, configurez l’inscription sans intervention avec le profil ZeroTouch Control Filter. Dans ce cas, le profil VPN Defender for Endpoint n'est pas installé sur l'appareil, et le profil Control Filter offre une protection Web.


Configurez l’intégration automatique du profil VPN
Remarque
Cette option simplifie l’intégration en configurant le profil VPN. Si vous utilisez la configuration initiale zero-touch, ne configurez pas cette option.
Pour les appareils non gérés, un VPN local de bouclage fournit une protection web. Le VPN n’envoie pas de trafic à l’extérieur de l’appareil.
Configurez la configuration automatique du profil VPN Defender for Endpoint afin que les utilisateurs n'aient pas à configurer le profil lors de l'intégration.
Créez un profil de configuration d’appareil VPN. Pour des instructions détaillées, consultez Créer un profil de configuration d’appareil (le lien s’ouvre dans un nouvel onglet dans la documentation Intune). Pour plus d’informations sur les paramètres VPN disponibles, voir Configurer les paramètres VPN pour les appareils Apple dans Microsoft Intune.
Lorsque vous créez la politique dans l’onglet Politiques des Appareils | Page de configuration dans le centre d’administration Microsoft Intune à https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, en sélectionnant Créer>une nouvelle politique, utilisez ces paramètres spécifiques :
- Plateforme : sélectionnez iOS/iPadOS
- Type de profil : sélectionnez Modèles.
- Nom du modèle : Sélectionnez VPN.
Dans l’assistant VPN , utilisez ces paramètres spécifiques dans l’onglet Paramètres de configuration :
- Type de connexion : Sélectionnez VPN personnalisé.
-
Section VPN de base :
-
Nom de la connexion : Entrer
Microsoft Defender for Endpoint. -
Adresse serveur VPN : Saisissez
127.0.0.1. - Méthode d’authentification : Sélectionnez Nom d’utilisateur et mot de passe.
- Tunnel fractionné : Vérifier que la désactivation est sélectionnée.
-
Identifiant VPN : Saisissez
com.microsoft.scmx. -
Saisissez les paires clé et valeur pour les attributs VPN personnalisés :
-
Clé : Entrée
AutoOnboard. -
Valeur : Entrez
True. - Par défaut, les utilisateurs ne peuvent pas modifier ce paramètre depuis l’application. Pour permettre aux utilisateurs de modifier le basculement VPN depuis l’application, ajoutez la paire clé-valeur suivante :
-
Clé : Entrée
EnableVPNToggleInApp. -
Valeur : Entrez
True.
-
Clé : Entrée
-
Clé : Entrée
-
Nom de la connexion : Entrer
-
Section VPN automatique :
- Type de VPN automatique : Sélectionnez VPN à la demande.
- Règles à la demande : Sélectionnez Ajouter, sélectionnez Je veux faire ce>qui suit Établir un VPN, puis sélectionnez Je veux restreindre à>Tous les domaines.
- Bloquer les utilisateurs pour désactiver le VPN automatique : Sélectionnez Oui pour empêcher les utilisateurs de désactiver le VPN. Par défaut, ce paramètre n’est pas configuré, et les utilisateurs ne peuvent désactiver le VPN que dans les Paramètres.
Configurer l’inscription utilisateur Intune
Utilisez les étapes suivantes pour déployer l’application Microsoft Defender sur les appareils iOS utilisant l’Inscription utilisateur Intune.
Configuration administrateur
Pour configurer l’inscription utilisateur Intune pour Defender for Endpoint :
Configurez un profil d’inscription utilisateur Apple dans Intune. Pour les nouvelles inscriptions, utilisez Apple User Enrollment piloté par les comptes. L’inscription des utilisateurs avec Portail d'entreprise est disponible uniquement pour les appareils qui utilisent déjà ce type de profil.
Configurez le plug-in Microsoft Enterprise pour connexion unique (SSO). L’application Microsoft Authenticator, qui fournit l’extension SSO, est nécessaire pour l’inscription utilisateur sur un appareil iOS.
Créez un profil de configuration d’appareil dans Intune. Pour plus d’informations, consultez le plug-in Microsoft Enterprise SSO pour les appareils Apple. Ajoutez les paramètres suivants au profil :
-
ID du pack d’applications : Ajouter l’ID du bundle Microsoft Defender,
com.microsoft.scmx. -
Une autre configuration : ajouter la clé
device_registration, sélectionner le type de chaîne , et entrer{{DEVICEREGISTRATION}}comme valeur.
-
ID du pack d’applications : Ajouter l’ID du bundle Microsoft Defender,
Configurez la clé de configuration de l’application pour l’inscription utilisateur.
Créez une politique de configuration d’application Appareils gérés . Pour des instructions détaillées, voir Créer une politique de configuration d’application (le lien s’ouvre dans un nouvel onglet dans la documentation Intune).
Sur les applications | Page de configuration dans le centre d’administration Microsoft Intune à https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, sélectionnez
Créer>des appareils gérés.Dans l’assistant Création de politique de configuration d’application , configurez ces réglages spécifiques :
Onglet Informations de base :
- Plateforme : sélectionnez iOS/iPadOS
- Application ciblée : Sélectionnez l’application, trouvez et sélectionnez Microsoft Defender : Sécurité, puis sélectionnez OK.
Onglet Paramètres :
- Format des paramètres de configuration : sélectionnez Utiliser le concepteur de configuration.
-
Clé de configuration : Entrée
UserEnrolmentEnabled. - Type de valeur : Sélectionner la chaîne.
-
Valeur de configuration : Entrée
True.
Déployez l’application Microsoft Defender depuis Intune comme une application obligatoire, sous licence de l’utilisateur, achetée en volume.
Intégration d’un utilisateur
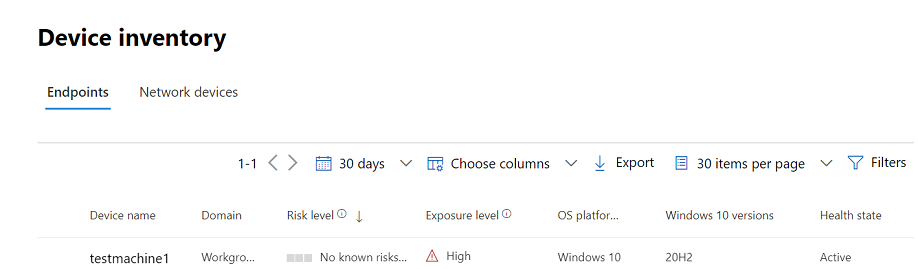
Après l'installation de l'application Microsoft Defender sur les appareils des utilisateurs, chaque utilisateur se connecte et termine l'intégration. Après l’embarquement de l’appareil, il apparaît sur la page d’inventaire des appareils dans le portail Microsoft Defender.
Fonctionnalités et limitations prises en charge
- Les fonctionnalités de Defender for Endpoint sur iOS incluent la protection Web, la protection réseau, la détection de jailbreak, la gestion des vulnérabilités pour le système d’exploitation et les applications, ainsi que les alertes dans le portail Microsoft Defender.
- Le déploiement sans contact et l’intégration automatique du profil VPN ne sont pas pris en charge par l’inscription utilisateur car les administrateurs ne peuvent pas déployer un profil VPN à l’échelle de l’appareil pour ce type d’inscription.
- Pour la gestion des vulnérabilités des applications, seules les applications du volume géré du système de fichiers Apple (APFS) sont visibles.
- Les appareils nouvellement intégrés peuvent mettre jusqu’à 10 minutes à apparaître comme conformes lorsqu’ils sont ciblés par les politiques de conformité.
Pour plus d’informations, voir Limitations d’inscription utilisateur Apple et capacités non prises en charge.
Finaliser la configuration initiale et vérifier le statut
Pour finaliser l’intégration et vérifier l’état de l’appareil :
Après qu’Intune ait installé Defender pour Endpoint sur l’appareil iOS, l’icône de l’application apparaît.
Appuyez sur l’icône de l’application Defender pour Endpoint, et suivez les instructions à l’écran pour terminer l’intégration. Les utilisateurs acceptent les autorisations iOS requises par l’application Microsoft Defender.
Remarque
Sautez cette étape si vous avez configuré l’onboarding zero-touch. Vous n’avez pas besoin d’ouvrir manuellement l’application lorsque l’intégration zero-touch est configurée.
Une fois l’intégration terminée, vérifiez que l’appareil apparaît dans la liste d’inventaire des appareils du portail Microsoft Defender.