Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Le modèle de capacité DevSecOps aide les organisations d’ingénierie à évaluer leur façon de créer, sécuriser, expédier et exploiter des logiciels. Il les aide à tracer un chemin vers des pratiques plus matures, sécurisées et résilientes. Le modèle décrit un parcours sur six domaines de capacité, chacun progressant jusqu’à cinq étapes de maturité.
Utilisez ce modèle pour comprendre où vos équipes sont aujourd’hui, s’entendre sur l’endroit où vous voulez être et planifier les modifications incrémentielles qui vous permettront d’y accéder. Le modèle est descriptif, et non prescriptif. Il est destiné à créer une compréhension partagée entre les produits, le développement, la sécurité et les opérations plutôt que de produire un score unique.
Ce modèle s’aligne sur les objectifs de l’initiative Microsoft Sécuriser l’avenir. La plupart des organisations se trouvent à différents stades dans différents domaines de capacité.
Les six zones de capacité
Le modèle organise les pratiques DevSecOps en six domaines de capacité. Ensemble, ils couvrent le cycle de vie complet, à partir de la façon dont une organisation est dirigée et régie par la façon dont les logiciels sont conçus, générés, libérés et exploités.
- Organisation et culture : leadership, état d’esprit de sécurité, collaboration et amélioration continue entre les équipes.
- Normes et gouvernance : le programme de sécurité, les stratégies et les normes, ainsi que la protection des systèmes d’ingénierie.
- Planification et conception : pratiques de conception sécurisées, données et insights, architecture technique et conception.
- Développement et test : sécurité du code, accélérateurs de développement et intégration et test.
- Mise en production et déploiement : dépendances sécurisées, versions sécurisées et flux de travail de déploiement.
- Opérations et surveillance : protection des locataires et des systèmes de production, surveillance et détection des menaces, réponse et correction des incidents.
Les cinq étapes
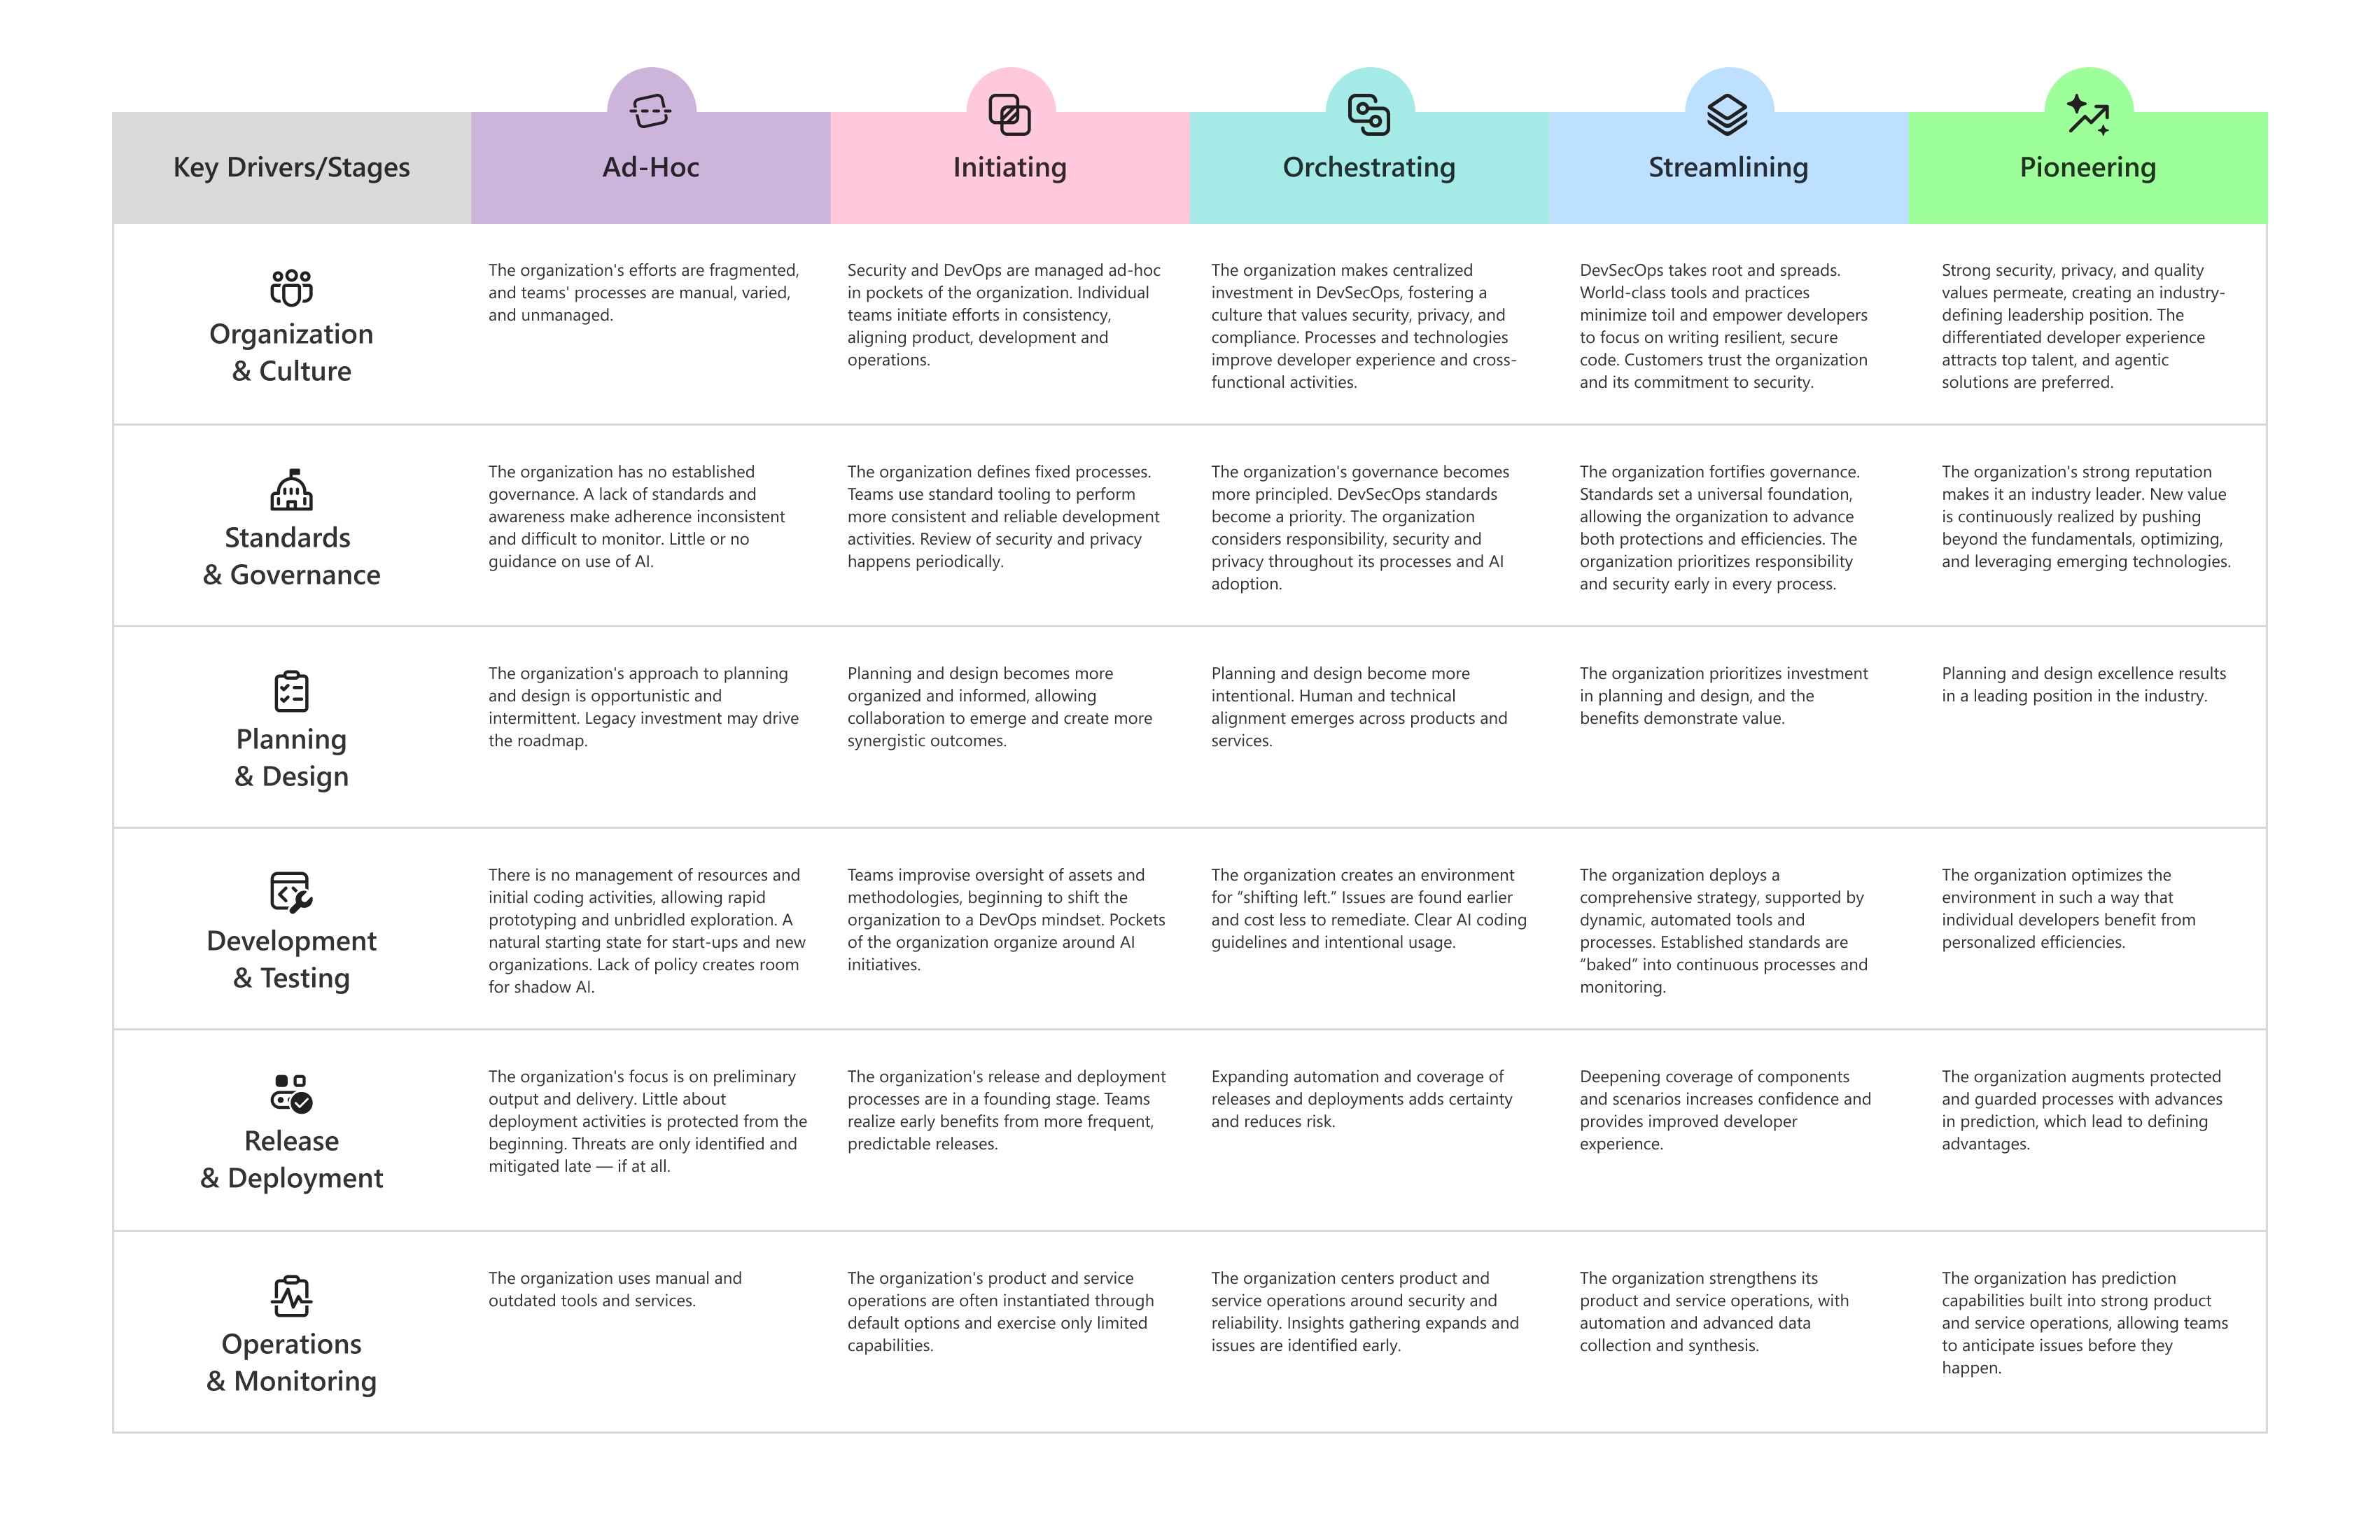
Chaque zone de capacité progresse dans les cinq mêmes étapes globales de maturité. Chaque zone de capacité utilise également ses propres noms d’étape pour décrire à quoi ressemble la maturité dans ce contexte spécifique.
| Phase globale | À quoi ça ressemble. |
|---|---|
| Ad hoc | Les pratiques sont fragmentées, manuelles et largement non documentées. Les résultats dépendent des individus. |
| Initialisation | Les équipes individuelles commencent à favoriser la cohérence localement et à combler les lacunes au fur et à mesure qu’elles s’affichent. |
| Orchestration | Les pratiques sont centralisées et partagées, en alignant les équipes autour des approches et ressources courantes. |
| Rationalisation | Les outils et pratiques de classe mondiale réduisent les efforts manuels et rendent le chemin sécurisé le chemin facile. |
| Pionnier | Les pratiques définissent les standards du secteur, sont proactives et évoluent en permanence en anticipant les besoins. |
Approches stratégiques
Les organisations peuvent utiliser le modèle de capacité de différentes façons en fonction de leur contexte métier. Certaines équipes ont besoin de flexibilité, certaines optimisent la vitesse, et d’autres hiérarchisent les contrôles de conformité et de risque forts.
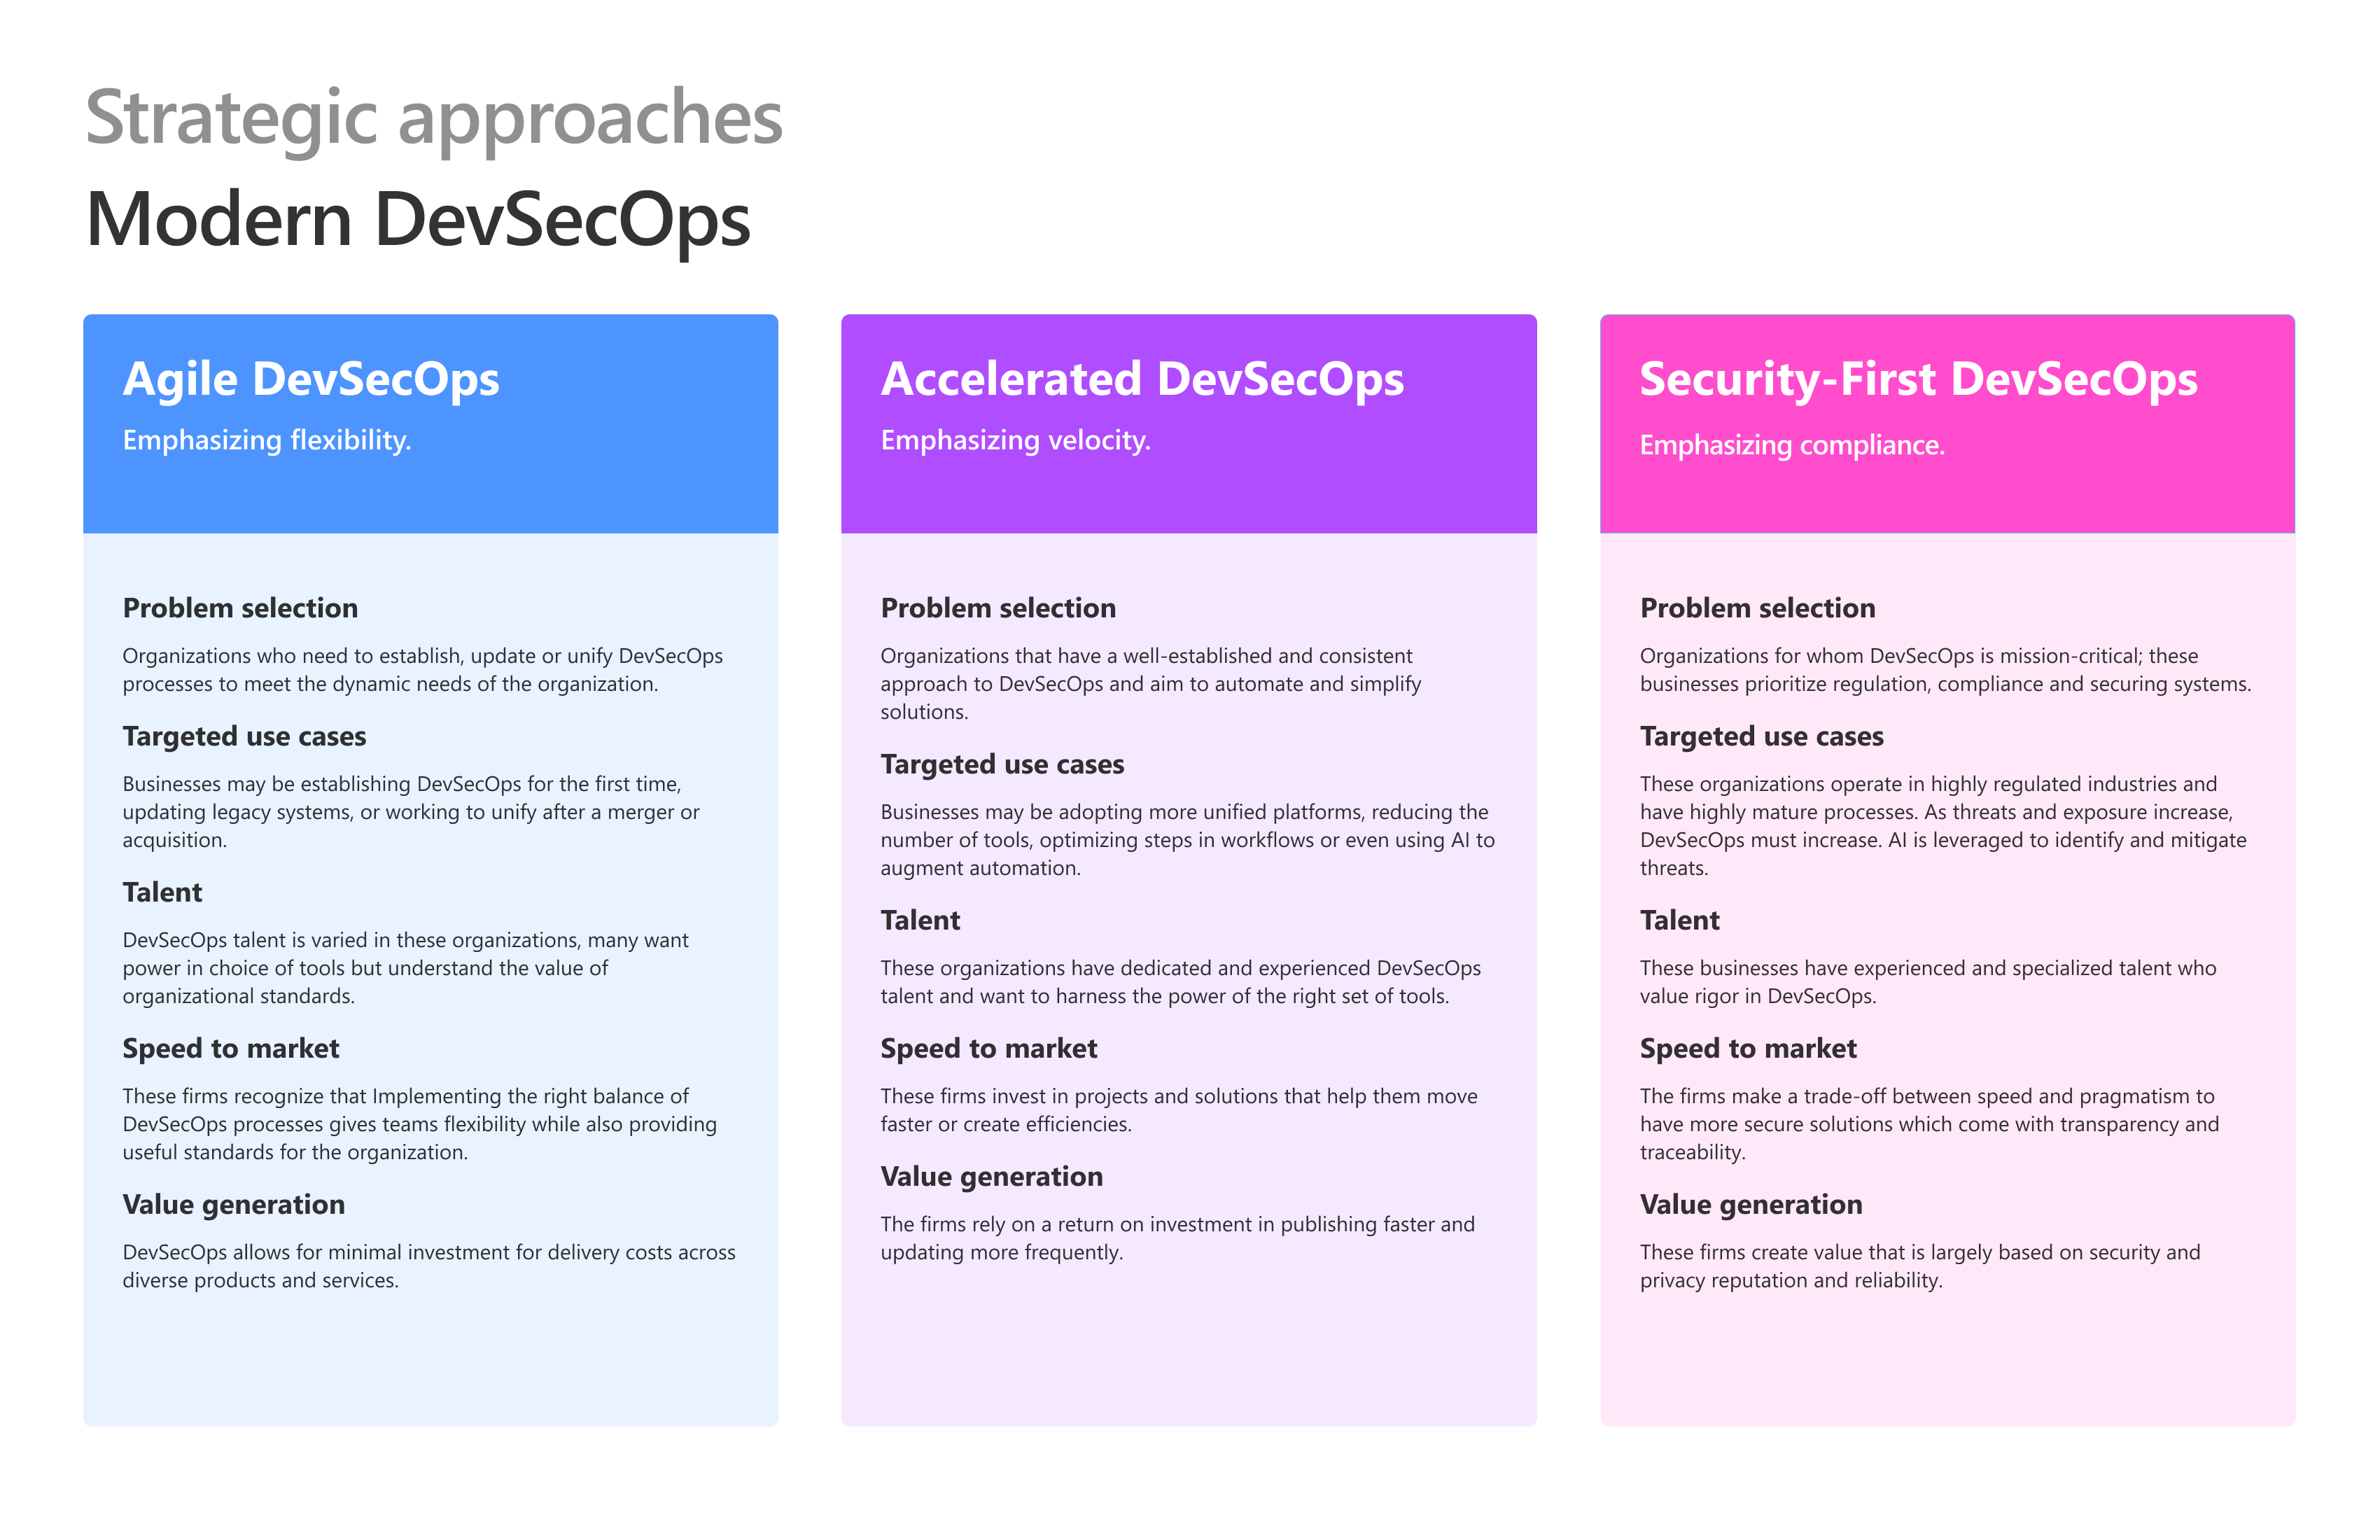
- Agile DevSecOps : met l’accent sur la flexibilité des organisations qui établissent, mettent à jour ou unifient les pratiques DevSecOps tout en équilibrant la vitesse avec des normes utiles.
- DevSecOps accéléré : met l’accent sur la rapidité pour les organisations avec des pratiques établies qui souhaitent automatiser, simplifier et améliorer l’efficacité de la livraison.
- Security-first DevSecOps : met l’accent sur la conformité et la réduction des risques pour les organisations qui opèrent dans des environnements hautement réglementés ou stratégiques.
Évaluer vos pratiques actuelles et définir des objectifs futurs
Utilisez le modèle pour exécuter une auto-évaluation légère avec les personnes qui effectuent le travail. L’objectif est une image partagée, honnête d’aujourd’hui et une direction acceptée pour demain.
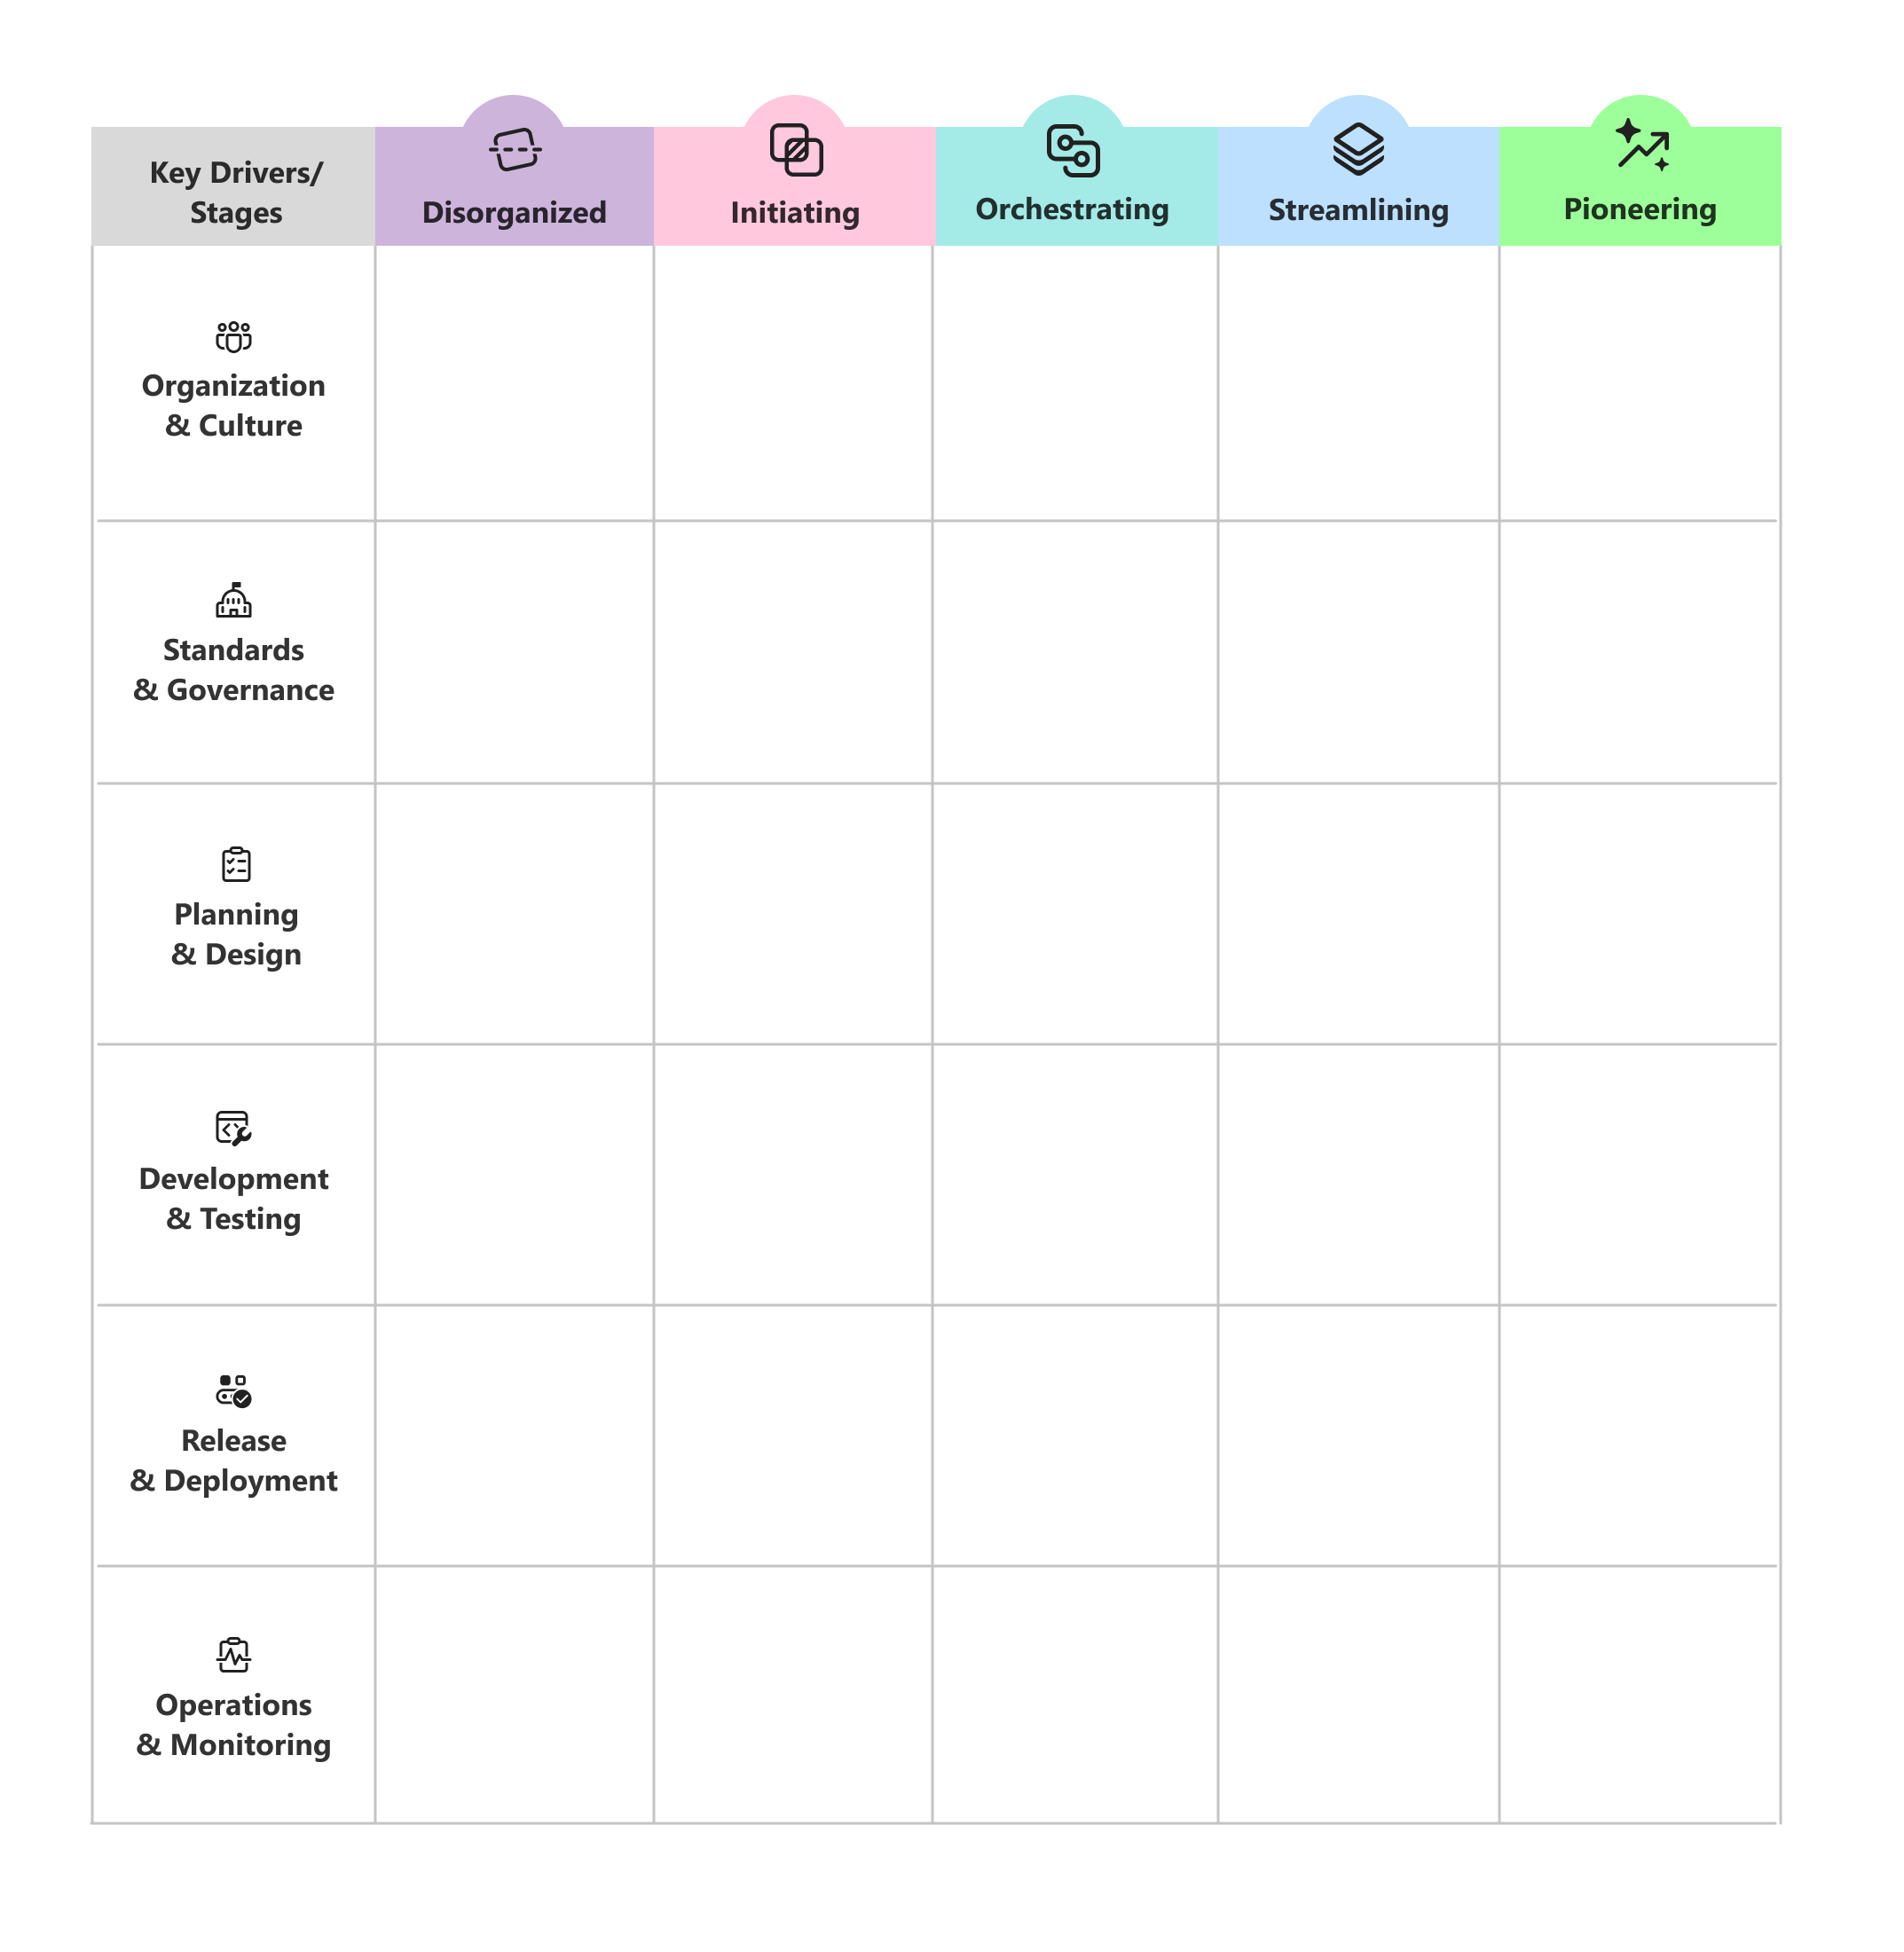
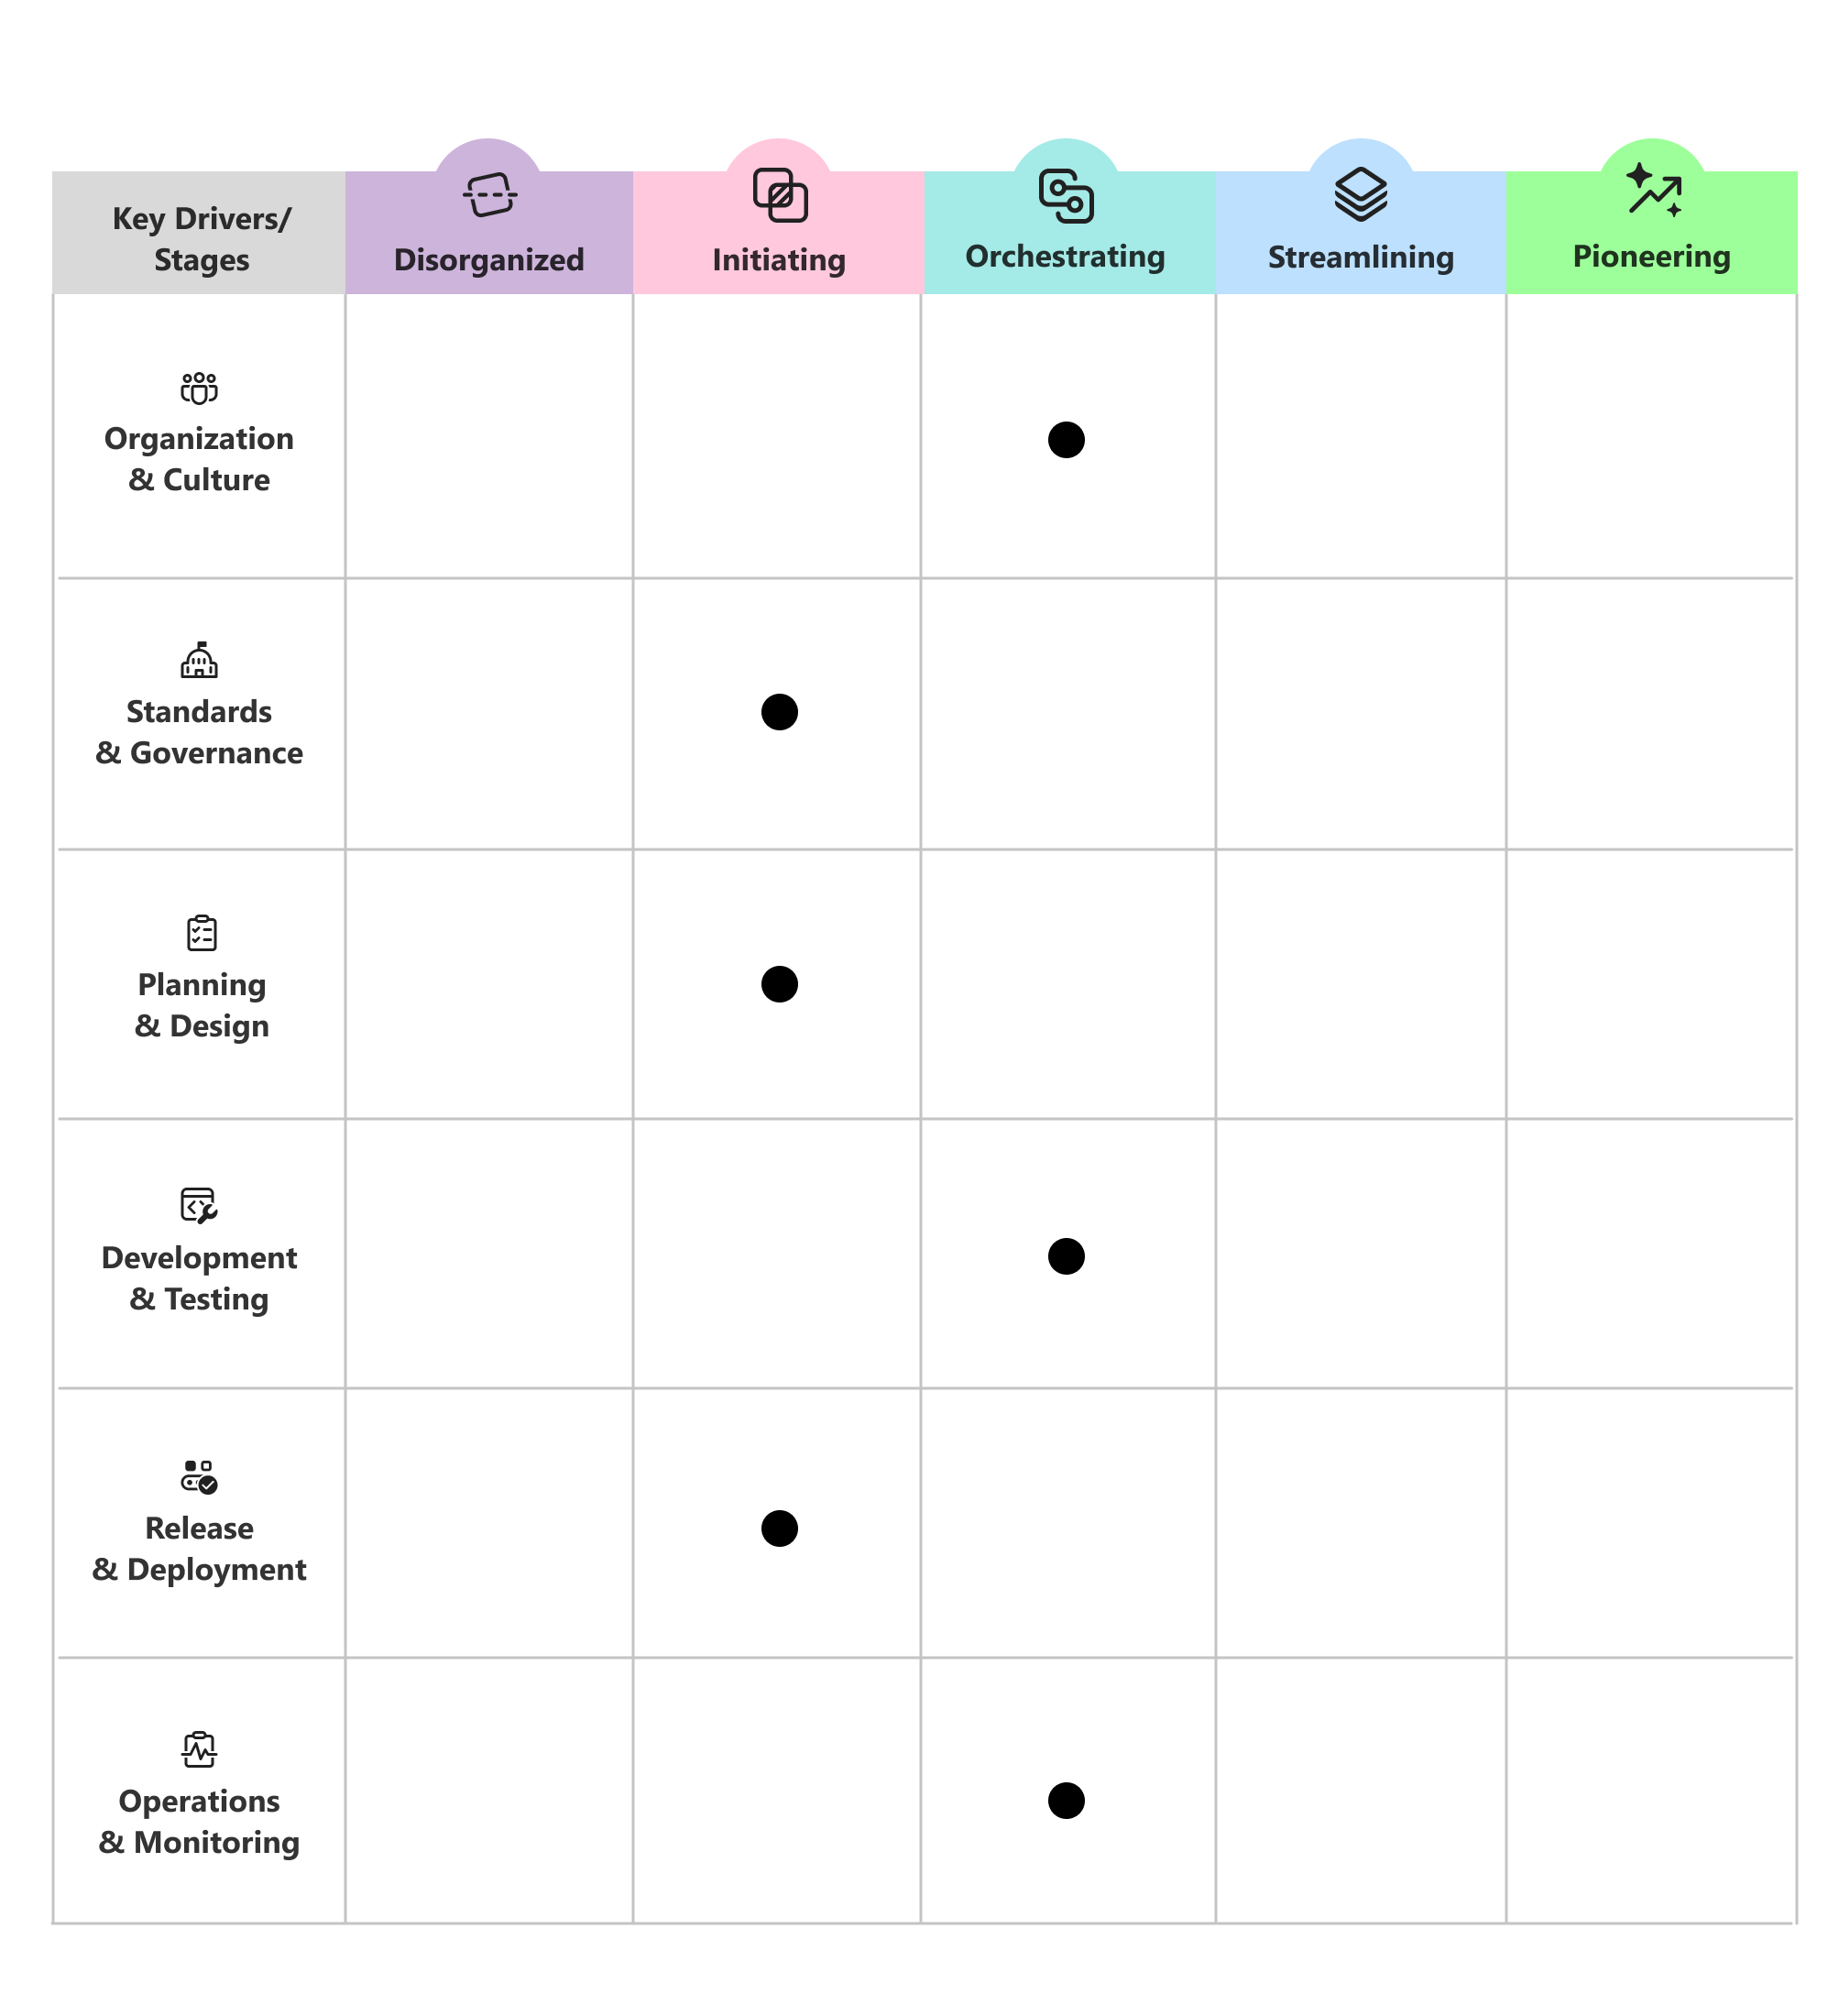
Commencer par le graphique vide
Utilisez le graphique de modèle de capacité vide pour capturer votre état actuel et l’état cible.
Utiliser le graphique de référence détaillé
Utilisez le graphique détaillé comme référence lorsque vous discutez de l’apparence de chaque étape dans les zones de capacité.
Marquer votre état actuel
Pour chaque zone de capacité, discutez des descriptions des étapes et marquez l’étape qui reflète le mieux vos pratiques actuelles.
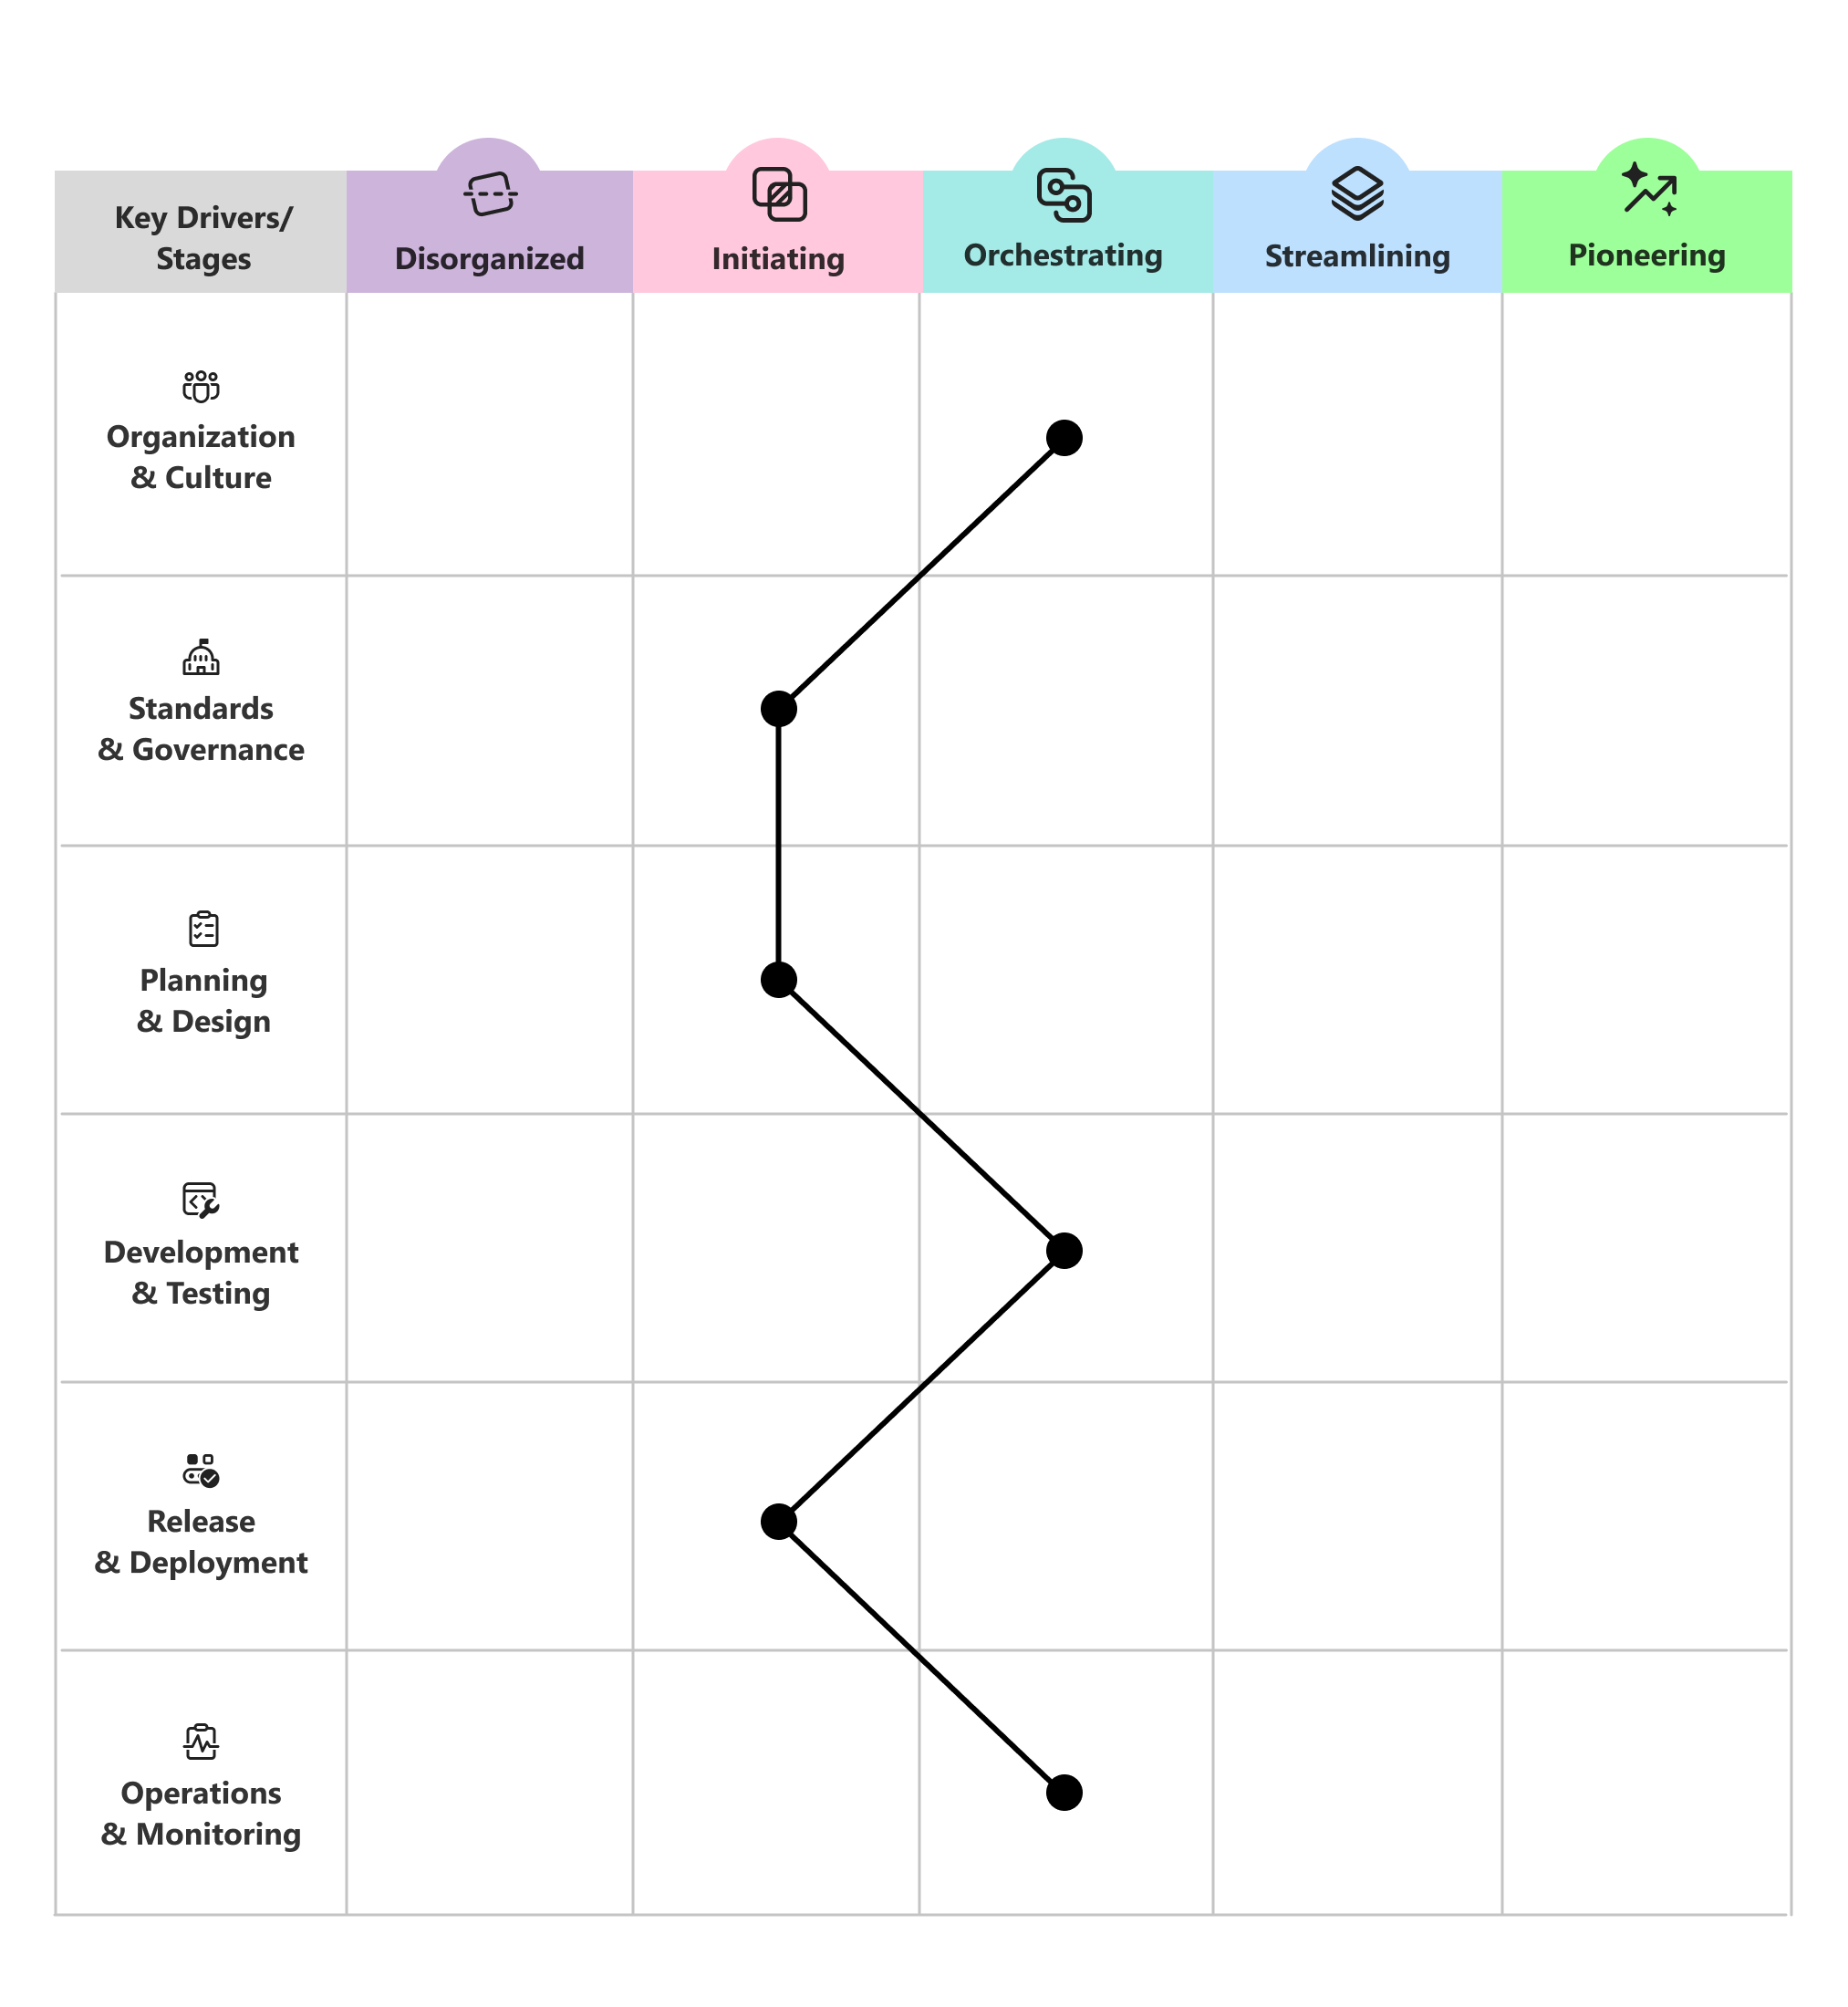
Connectez les repères
Connectez les marques sur les six zones pour visualiser votre profil actuel.
Marquer votre étape cible
Marquez l’étape cible que vous souhaitez atteindre pour chaque zone de capacité sur votre horizon de planification.
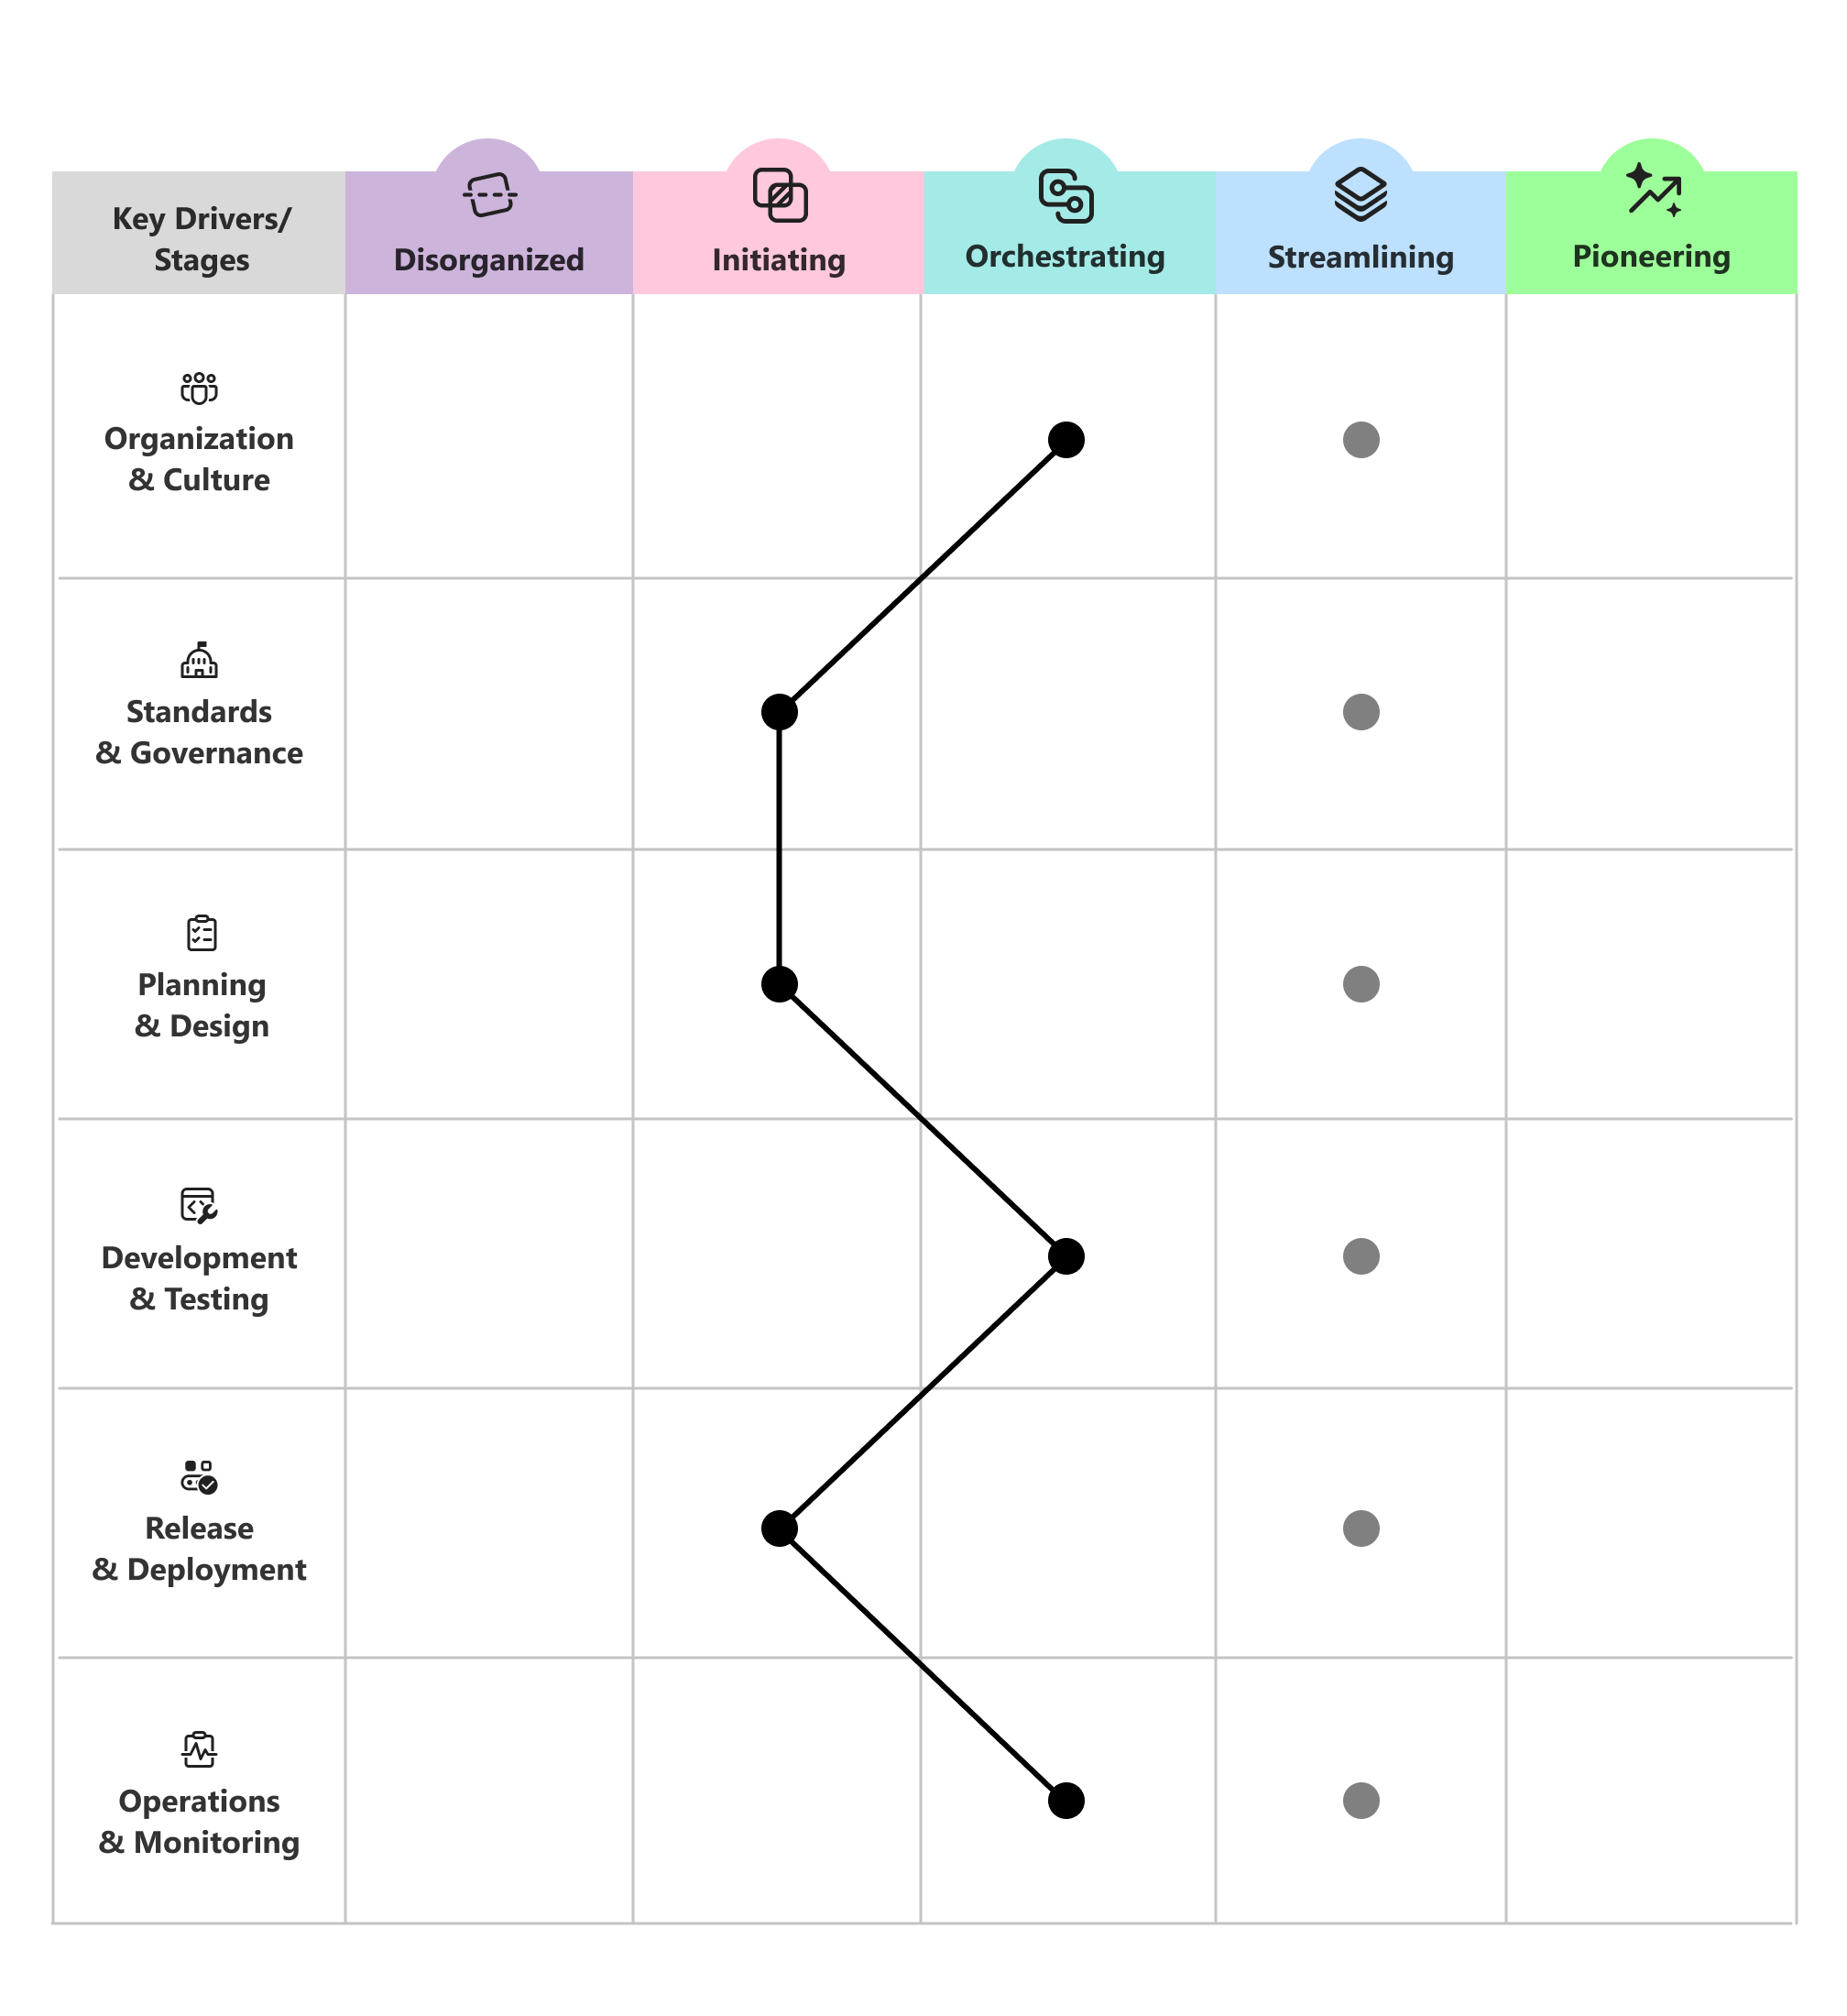
Planifier une modification incrémentielle
Planifiez un changement progressif et incrémentiel. L’avancement d’une étape à la fois est généralement plus durable que d’essayer d’avancer partout à la fois.
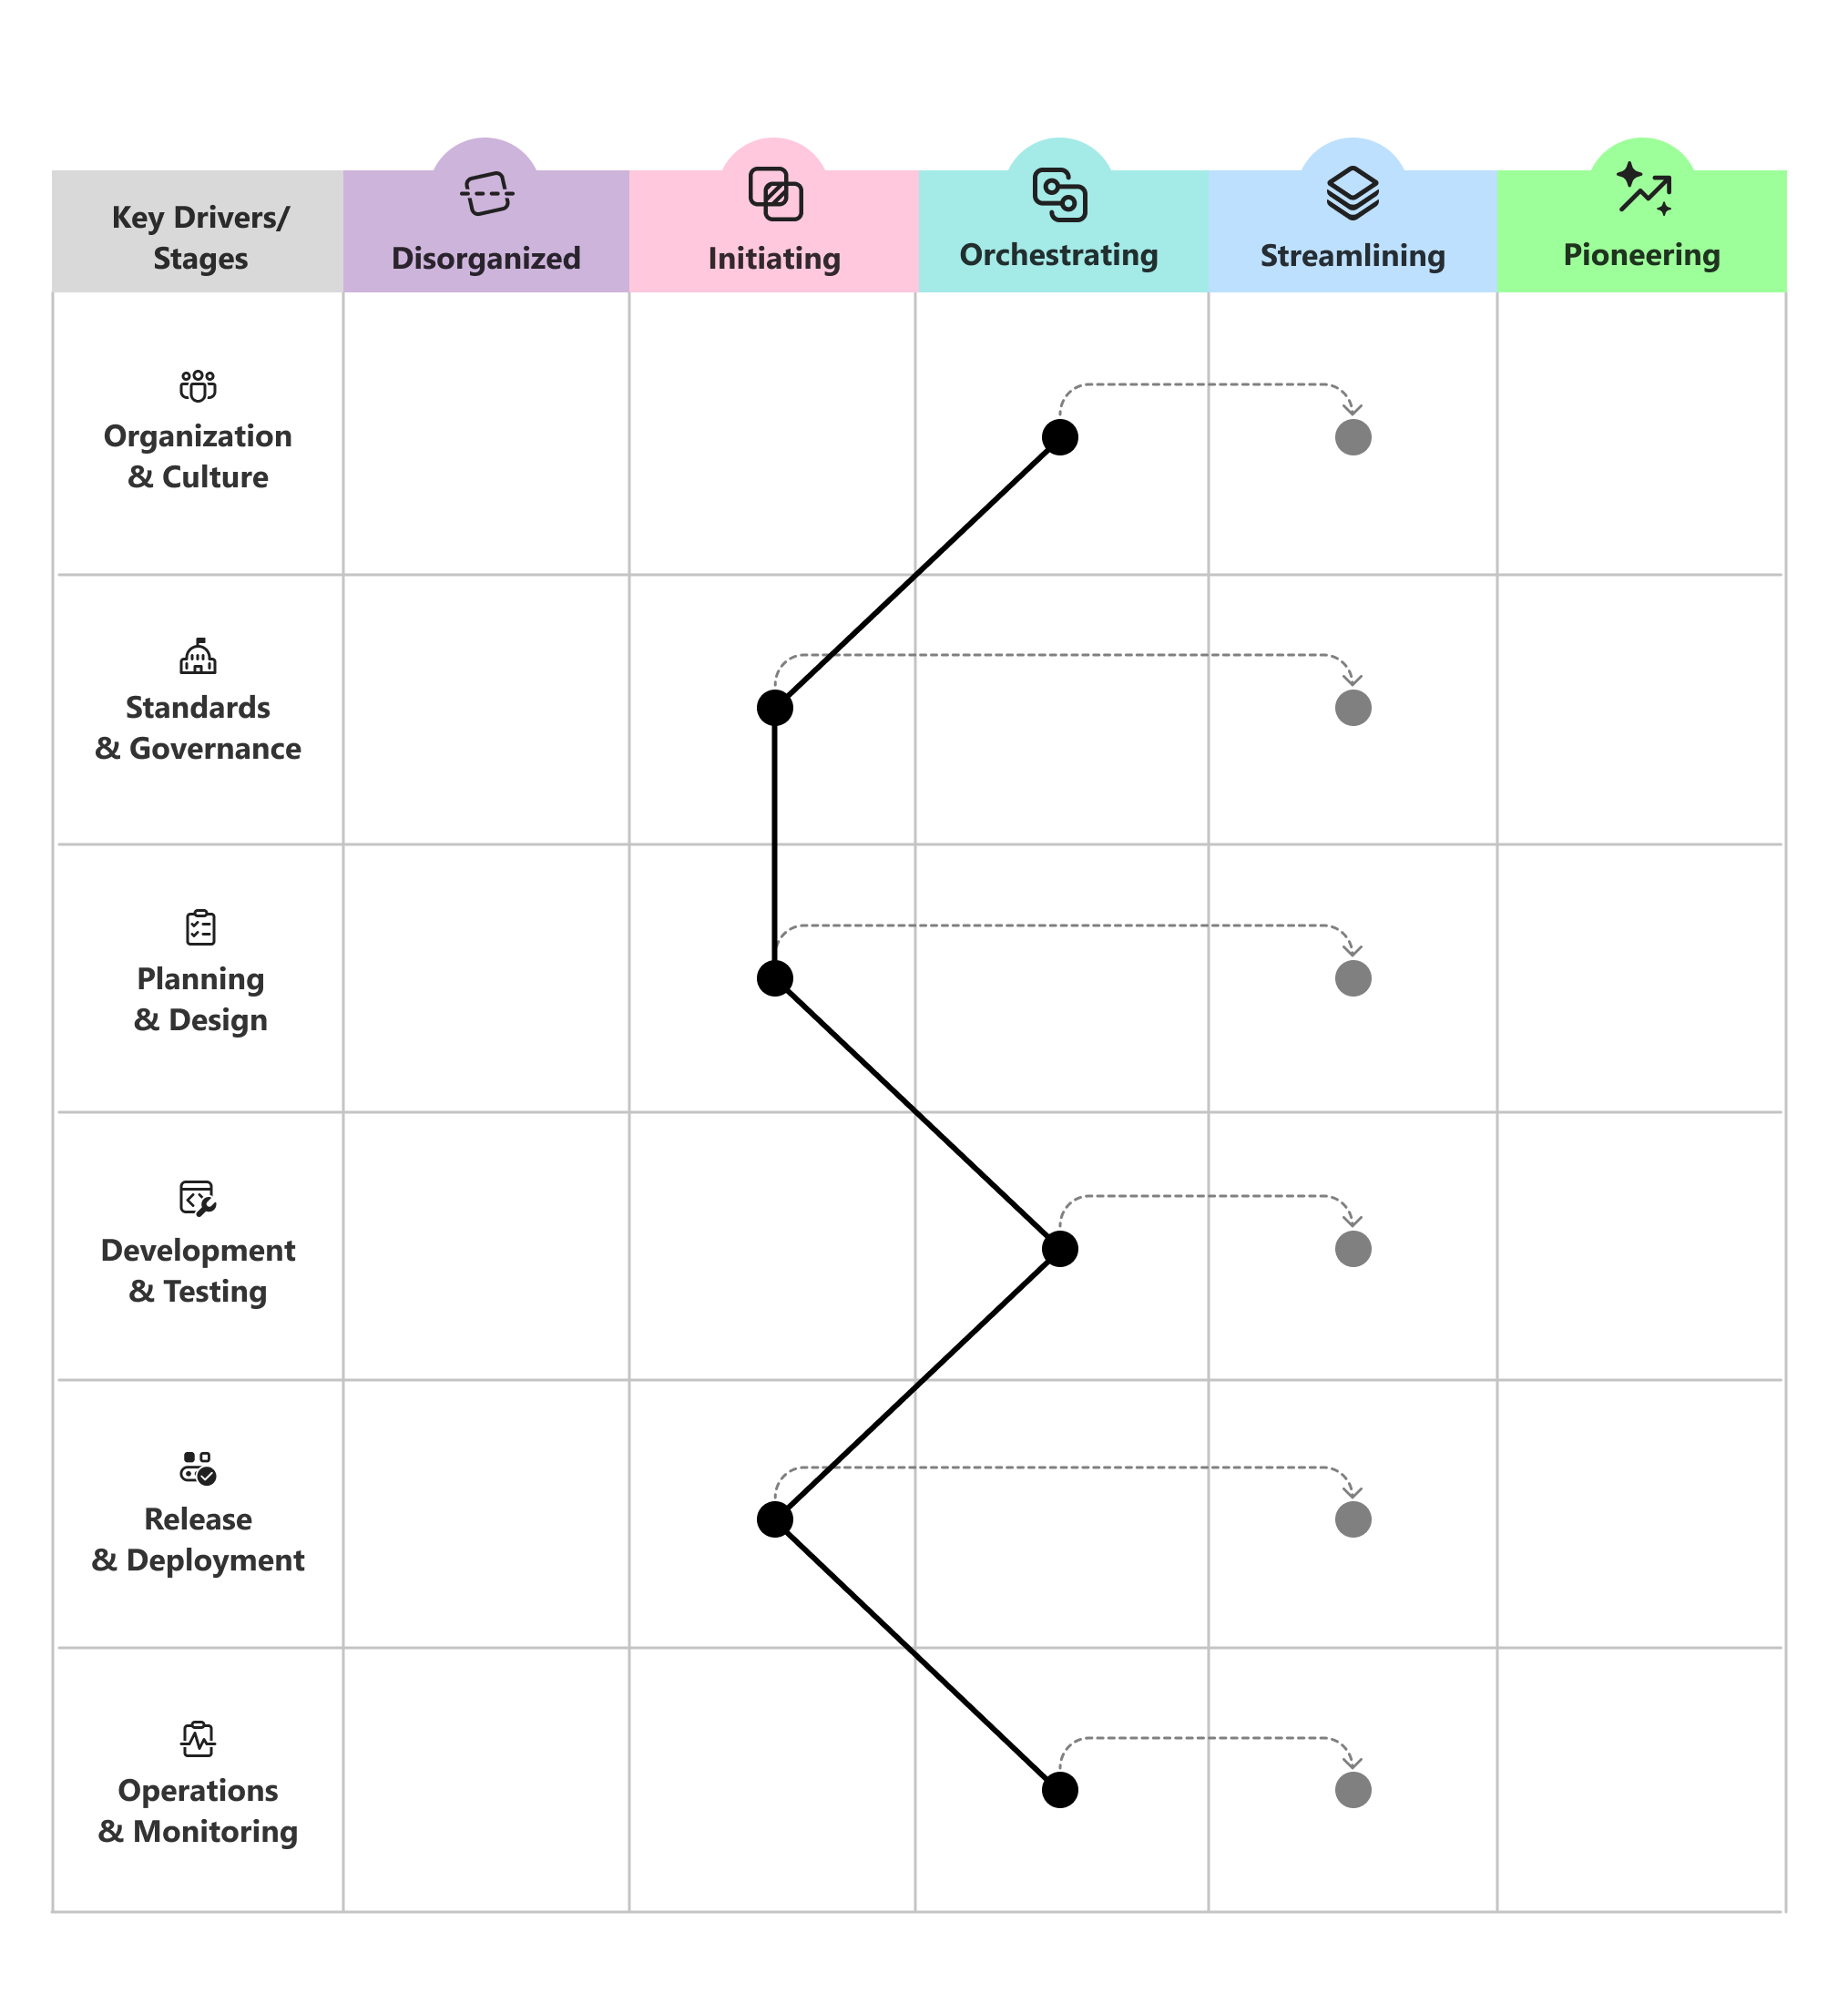
Réévaluez régulièrement pour suivre la progression et ajuster les cibles à mesure que votre organisation et votre paysage des menaces évoluent.
Utiliser des questions guidantes pour définir des priorités
Lorsque vous choisissez l’emplacement d’investissement suivant, utilisez des questions guidantes pour concentrer la conversation pour chaque domaine de capacité.
- Organisation et culture : Comment faire en sorte que la sécurité soit une responsabilité partagée et une source de fierté au lieu d’une porte de dernière étape détenue par quelques-uns ?
- Normes et gouvernance : Comment établir des normes claires et bien comprises qui protègent les systèmes d’ingénierie sans ralentir les équipes ?
- Planification et conception : Comment rendre la conception sécurisée par défaut dans la planification et l’architecture, informée par les données et les insights ?
- Développement et tests : Comment intégrer la sécurité plus tôt dans le cycle de développement afin que les problèmes soient détectés et corrigés au fur et à mesure de l’écriture du code, plutôt qu’après la mise en production ?
- Mise en production et déploiement : Comment rendre les mises en production sécurisées, reproductibles et fiables de la dépendance au déploiement ?
- Opérations et surveillance : Comment détecter, résister et récupérer des menaces contre les systèmes de production et les locataires ?
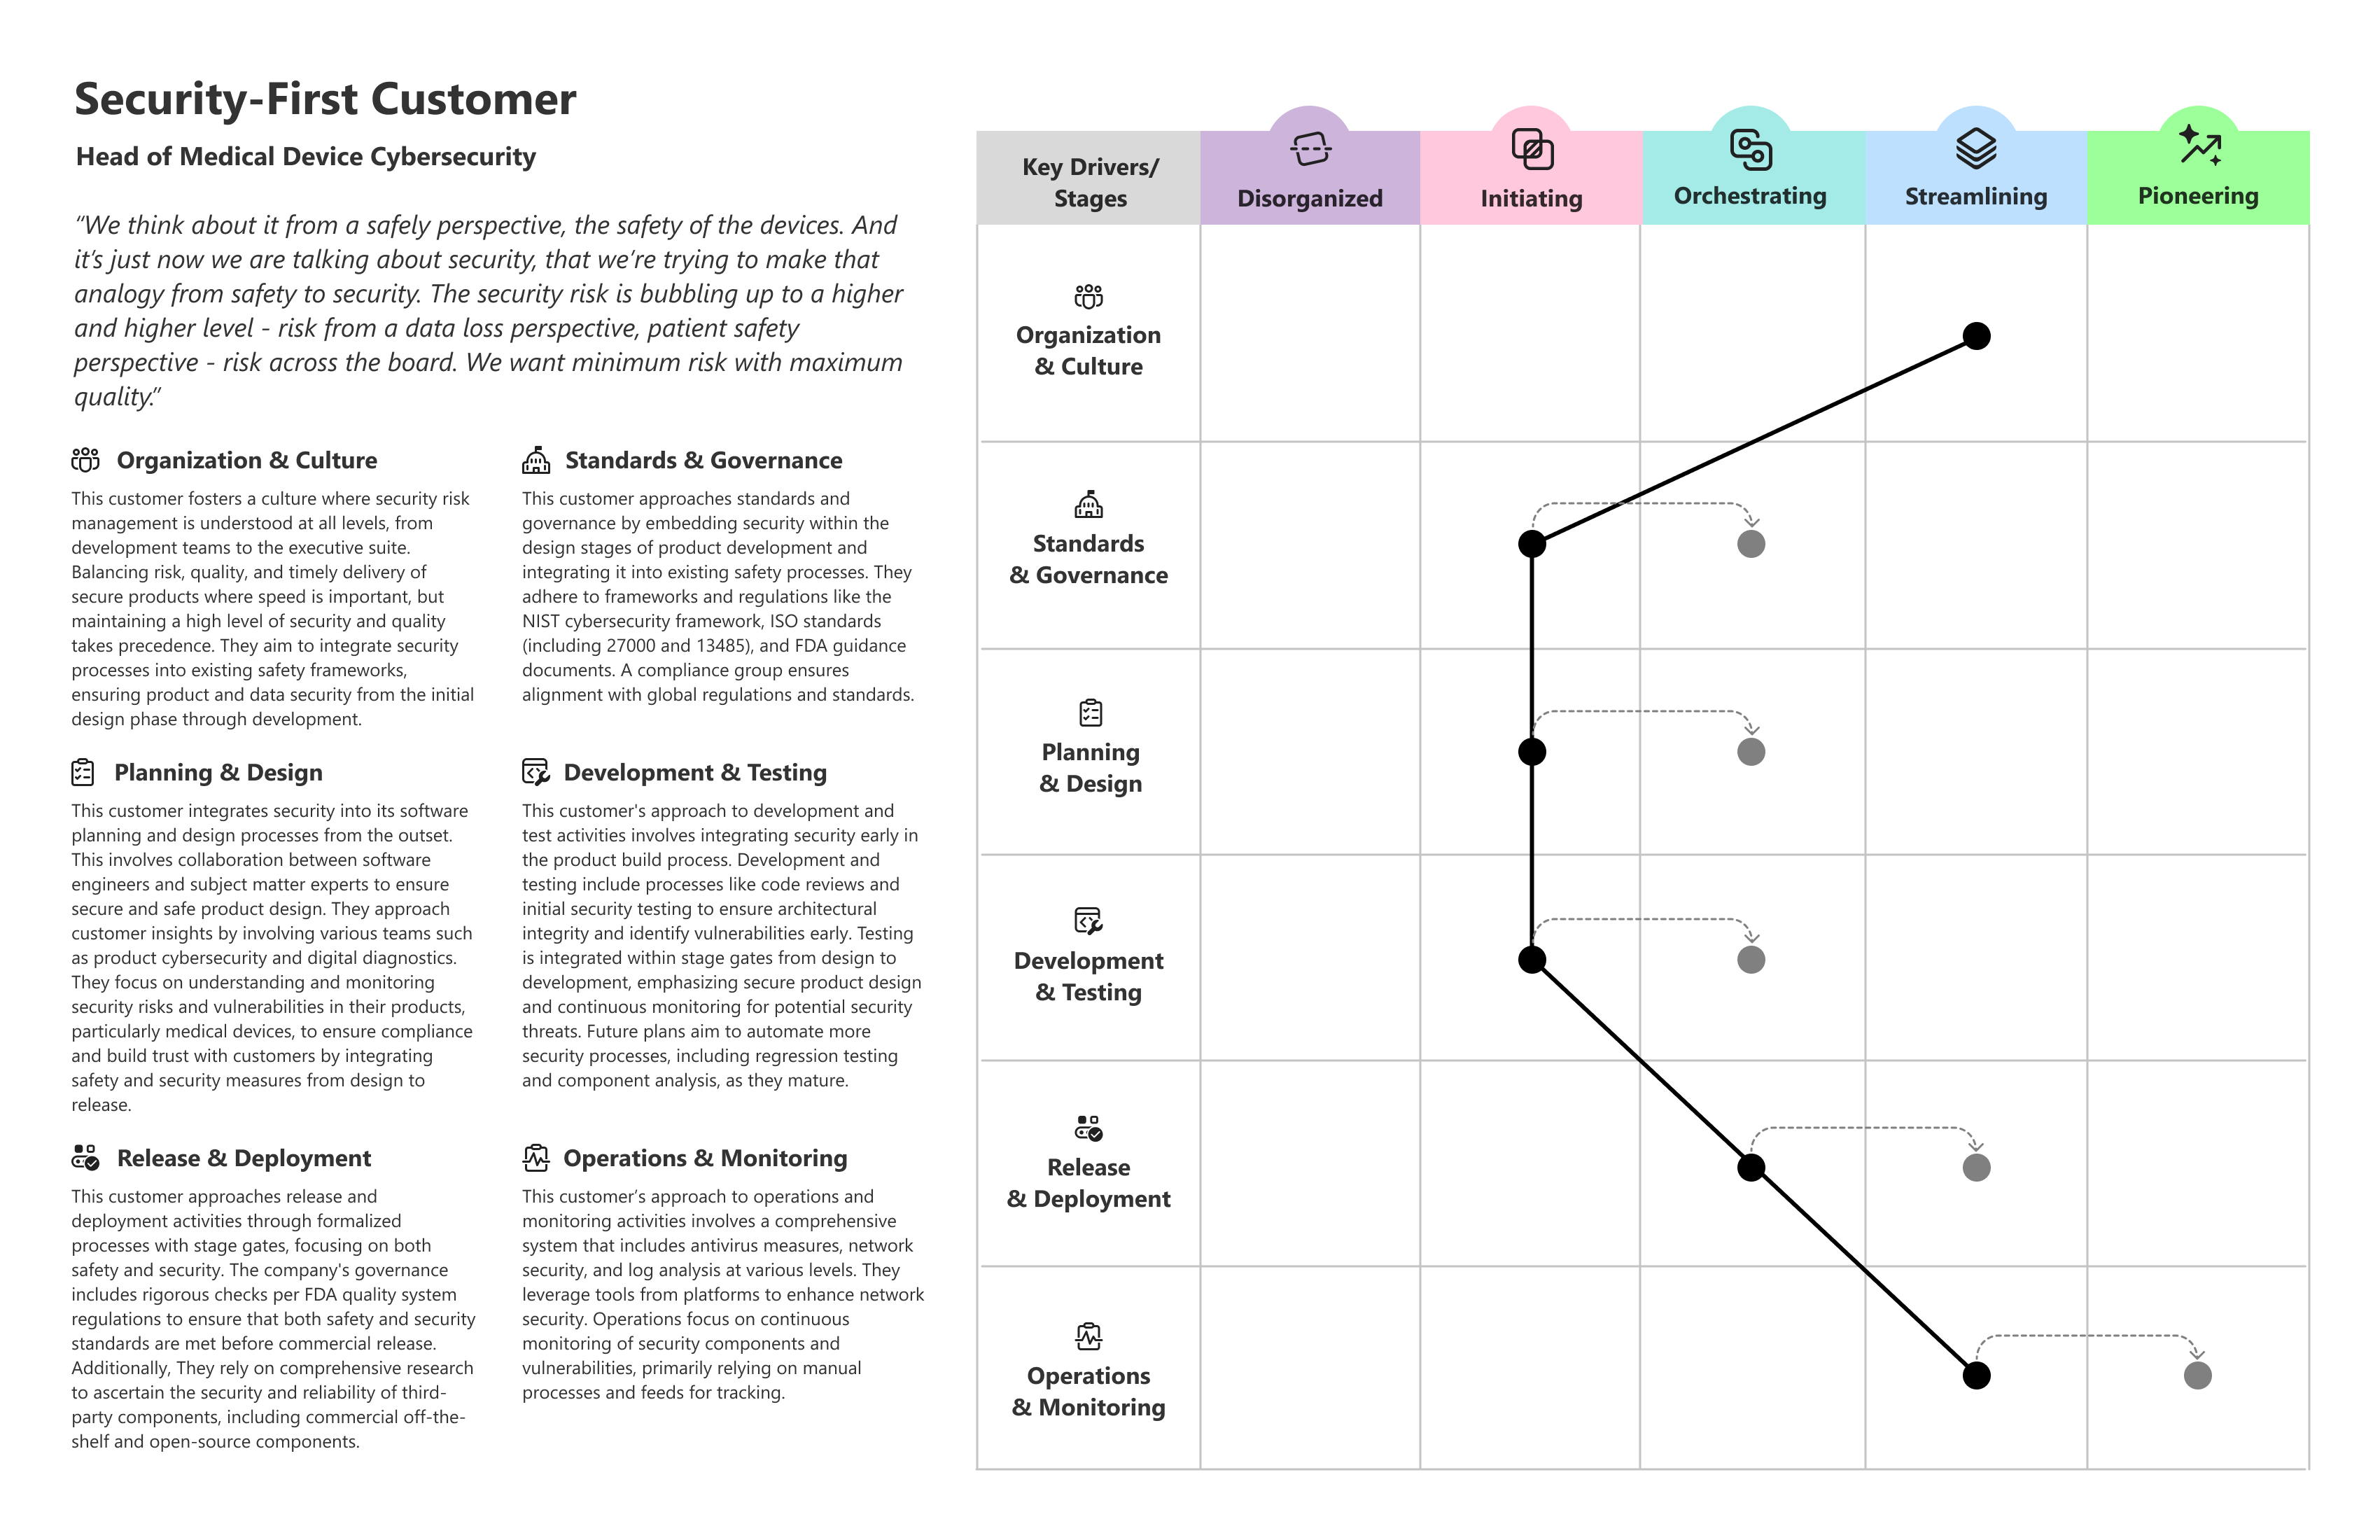
Exemple de profil client
L’exemple suivant montre comment un profil client réel peut présenter une maturité inégale entre les domaines de capacité et vous aider à identifier où hiérarchiser l’investissement suivant.