Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
S’applique à :  Locataires externes (en savoir plus)
Approche d’authentification : Authentification native intégrée.
Le flux d’authentification natif est une transaction pilotée par la réponse. ID externe Microsoft Entra retourne l’état actuel, l’action requise et les opérations autorisées. Votre application présente l’interface et sélectionne une opération autorisée par le biais d’une logique de flux d’application ou de choix d’utilisateur.
L’autorisation jalonne le parcours
Important
L’API d’authentification native V2 est en préversion. L’API d’authentification native V1 est toujours disponible. Consultez les Conditions d’utilisation supplémentaires pour les préversions Microsoft Azure pour connaître les conditions légales qui s’appliquent aux fonctionnalités en préversion.
La requête initiale de demande d’autorisation contient l’ID d’application, les portées demandées et les revendications facultatives. Si l’authentification est requise, sa 401 InsufficientAuthorization réponse contient un jeton de continuation et des liens du parcours. Cette réponse est une invitation à interagir, et non à une vérification du mot de passe ayant échoué.
Utilisez le domaine personnalisé vérifié par le locataire et le GUID de locataire configurés pour chaque appel d’API de service. Cette autorité s’applique à l’autorisation, aux interactions natives et à l’échange de jetons. Consultez Opérations et autorité.
La connexion, l’inscription et la réinitialisation du mot de passe renvoient toutes à l’autorisation lorsque le service renvoie state: continue. Votre application publie le dernier jeton de continuation vers le lien retourné continue . Il échange ensuite le code d’autorisation obtenu auprès du point de terminaison de jeton.
Après la vérification du mot de passe, la création de compte ou une mise à jour de mot de passe, l’application gère les exigences de la stratégie restantes et reprend le processus d’autorisation avant de demander des jetons.
Ces limites de l’autorisation décrivent l’authentification native incorporée. L’expérience utilisateur BYO utilise les opérations d’interaction native partagées entre son transfert de navigateur et le lien de fin retourné. Sa page auto-hébergée ne démarre pas ou ne reprend pas /authorize-challenge ; l’application cliente termine le flux d’autorisation du navigateur d’origine. Consultez Choisir une approche d’authentification.
| Limite | Demande ou réponse |
|---|---|
| Démarrer l’autorisation | Encodé au format de formulaire client_id, scope, response_type=code et facultatif claims. |
| Saisir un parcours |
sign_inURL de niveau supérieur, sign_up ou reset_password, et continuation_token de la réponse OAuth. |
| Interagir | Requêtes JSON et réponses HAL avec continuationToken, état, actions et liens. |
| Reprendre la procédure d’autorisation | Encodé continuation_tokenpar formulaire , envoyé uniquement lorsque la réponse actuelle autorise la continuation. |
| Obtenir des jetons | Échange de code d’autorisation encodé sous forme de formulaire. |
La séquence suivante illustre la frontière d’autorisation et la boucle d’interaction pilotée par les réponses. Suivez la réponse actuelle plutôt que de coder en dur l’ordre du diagramme.
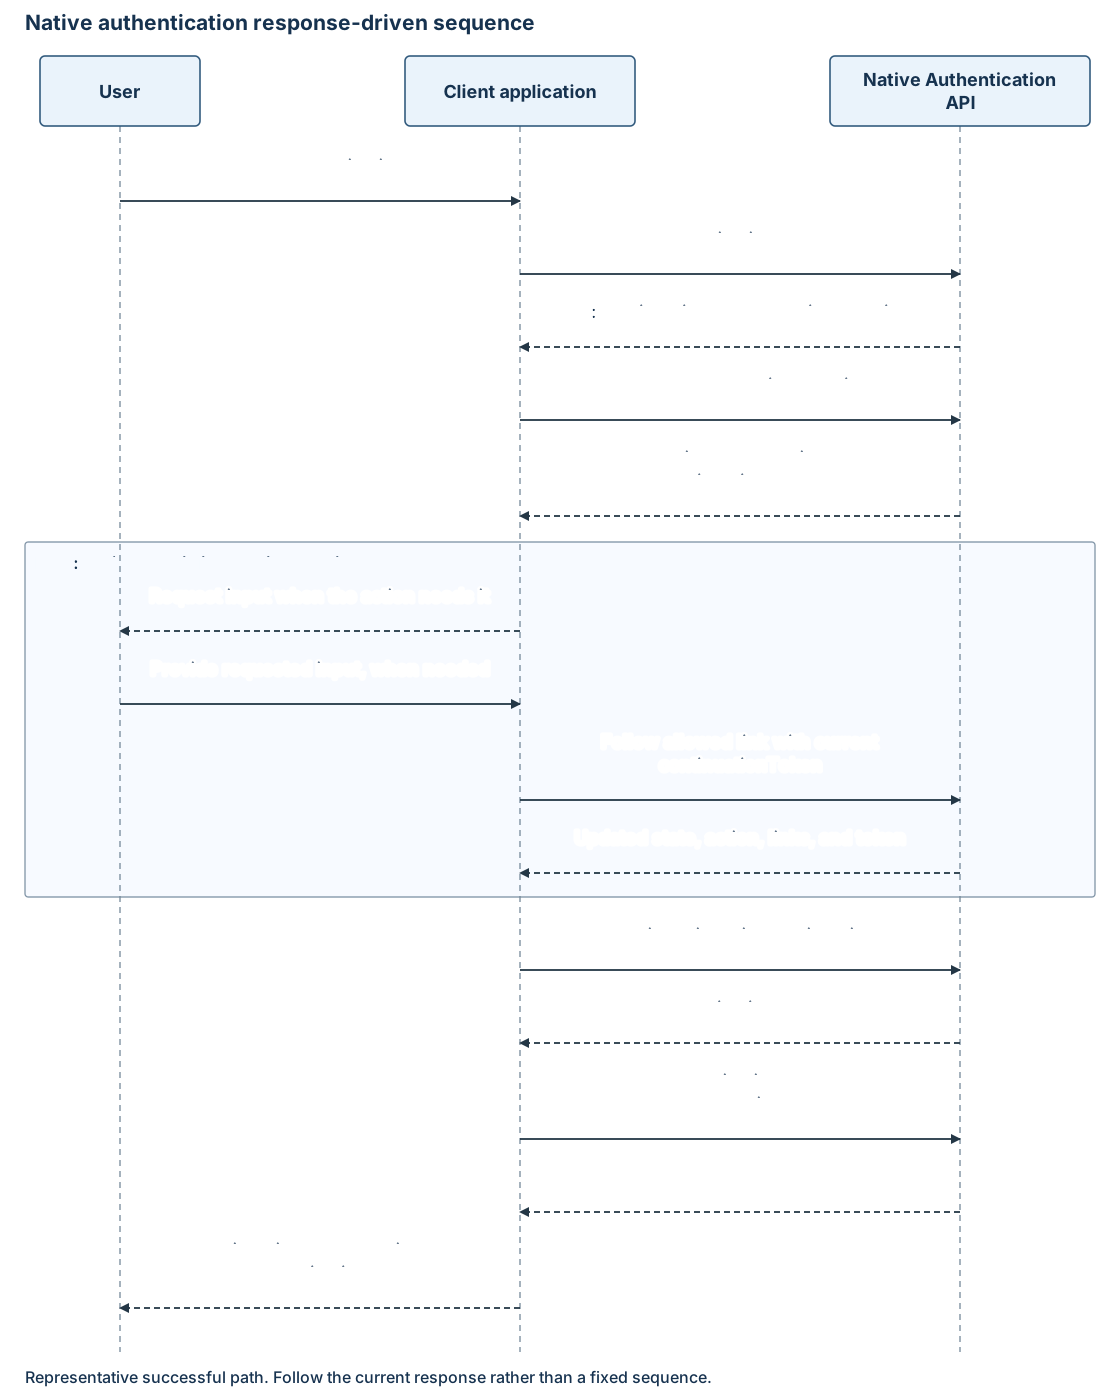
La réponse actuelle est le modèle de contrôle
Chaque réponse d’authentification native réussie remplace le modèle d’interaction précédent. Les stratégies du locataire, le flux utilisateur de l’application et l’état de la transaction peuvent ajouter, répéter ou réorganiser des actions. L’application sélectionne les opérations à partir de la dernière réponse et organise ses écrans autour des exigences retournées.
| État ou action | Signification pour le client |
|---|---|
interactionRequired |
Gérez action via une opération autorisée, en collectant les entrées utilisateur si nécessaire. |
continue |
Suivez _links.continue pour reprendre l’autorisation. |
redirect |
Arrêtez la transaction native. Cette réponse peut contenir uniquement state, sans jeton de continuation ou URL de navigateur. Une connexion de navigateur configurée démarre une nouvelle tentative. |
discover |
Collectez l’identificateur de connexion de l’utilisateur. |
disambiguate |
Indique la sélection du compte dans state: interactionRequired. |
collectAttributes |
Collectez les attributs d’inscription demandés. |
challenge |
Démarrez la vérification de la méthode sélectionnée. |
verify |
Saisissez le mot de passe demandé ou le code à usage unique. |
enroll |
Sélectionnez une méthode proposée et soumettez ses détails d’enrôlement. |
activate |
Envoyez un code à usage unique pour activer la méthode enregistrée. |
update |
Soumettez un mot de passe de remplacement. |
poll |
Vérifiez une mise à jour asynchrone du mot de passe. |
Par exemple, la connexion peut retourner une méthode de mot de passe, puis une action de vérification, puis des méthodes e-mail ou SMS pour l’authentification multifacteur (MFA). L’application gère le facteur supplémentaire avant de reprendre le processus d’autorisation.
Lors de l’inscription, la saisie d’une adresse e-mail peut envoyer un code secret immédiatement et retourner verify. L’application collecte ce code secret et utilise le lien de vérification retourné.
La fin d’une opération individuelle ne signifie pas que l’application a des jetons. Dans les parcours natifs décrits ici, continue permet la reprise de l’autorisation ; l’échange de code suivant acquiert des jetons. L’état completed indique l’achèvement de cette opération ; il n’indique pas nécessairement un résultat connecté ou inclut un autre lien.
Les jetons de continuation déterminent l’opération suivante
Un jeton de continuation représente la transaction à une étape particulière. Elle est liée au locataire, au client, au scénario et à l’action actuelle. Les messages OAuth le continuation_tokennomment ; les messages d’authentification natifs le nomment continuationToken.
Conservez uniquement le dernier jeton de la transaction active. Associez-le aux liens de cette même réponse. N’analysez pas, ne modifiez pas, ne journalisez pas ou ne conservez pas cela au-delà de la transaction et ne l’utilisez pas pour un autre utilisateur ou parcours. Redémarrez l’autorisation après expiration plutôt que de réutiliser un jeton plus ancien.
La validité par défaut documentée est de 10 minutes pour un jeton de continuation individuel. Un jeton plus récent n’est pas une garantie d’extension de tout le parcours. Un jeton de continuation et un code secret à usage unique ont des durées de vie distinctes ; gérez l’expiration en fonction de la réponse du service.
Les ID de méthode et les URL retournées sont opaques. Les exemples d’API d’authentification native utilisent /api/v2.0. Suivez le lien retourné ; ne remplacez pas le lien par une URL de version et ne construisez pas d’URL à partir du type de méthode. Résolvez les liens relatifs par rapport à l’origine de l’autorité configurée et validez la destination avant d’envoyer des informations d’identification.
La découverte de méthode n’est pas l’enregistrement de méthode
Une ressource de méthode décrit une méthode d’authentification disponible. Ses type, masqués hint, facultatifs isPreferred et liens permettent à votre application de présenter un choix et de mener à bien une demande d’authentification.
codeLength décrit l’entrée du code secret lorsqu’elle est retournée.
Les liens challenge et verify fonctionnent sur les méthodes disponibles. L’inscription d’une méthode est une interaction distincte régie par des règles avec sa propre action et son contrat de demande. La collection d’attributs de profil a également un contrat distinct.
L’inscription de méthode inline utilise les actions enroll et activate. L’inscription par téléphone propose type: phone avec channels: ["sms"]; l’inscription par e-mail utilise type: email. L’activation envoie le code dans le champ racine otp au lien activate, et non au lien verify d’informations d’identification. L’inscription peut répondre à une exigence d’AMF, de sorte qu’une autre demande d’authentification n’est pas garantie. Consultez l’inscription de la méthode d’authentification.
Interactions entre les politiques et les attributs
Le flux utilisateur détermine la méthode d’inscription par e-mail et les attributs demandés. L’inscription par e-mail avec mot de passe collecte un attribut de mot de passe. L’inscription avec code à usage unique envoyé par e-mail crée un compte sans mot de passe et ne collecte pas de mot de passe.
Les descripteurs d’attribut peuvent contenir des étiquettes, des types de saisie, validation.validationRegEx, et des valeurs initiales. Utilisez chaque attributeId exact comme clé de soumission. Les métadonnées de regroupement de pages ne sont pas requises pour afficher le formulaire. La validation du serveur fait autorité. Consultez les attributs utilisateur d’authentification native.
L’authentification multifacteur via des stratégies système est prise en charge. Après l’inscription ou la réinitialisation du mot de passe, l’authentification multifacteur et l’accès conditionnel peuvent nécessiter davantage d’interactions avant la fin de l’autorisation. Votre application continue de gérer les réponses au lieu de conserver un chemin « déjà authentifié » distinct qui ignore ces exigences.
Erreurs et interactions non prises en charge
Les erreurs OAuth et d’authentification native ont des enveloppes différentes. Utilisez des codes stables pour la gestion, et non les messages localisés. Conservez les identifiants de requête sans risque et les horodatages pour les diagnostics ; n’enregistrez pas le contenu des informations d’authentification ou les jetons.
Ignorez les propriétés facultatives inconnues et les relations de lien. En revanche, une action requise inconnue, un champ obligatoire manquant ou une réponse incorrecte empêche la continuation sécurisée. Arrêtez l’opération native lorsqu’une interaction requise ne peut pas être traitée.
Une erreur OAuth avec invalid_grant et web_redirect_required, ou une réponse native avec state: redirect, signale que la transaction native ne peut pas continuer. Aucune réponse n’établit un transfert de navigateur pouvant être repris. Proposez une connexion via le navigateur configurée séparément ou un message d’échec clair. Conservez le jeton de continuation natif dans la transaction native.
La fédération, TOTP, les passkeys, l’authentification de premier facteur par téléphone, le renforcement d’authentification lors d’une opération ultérieure et l’interopérabilité pour la gestion des profils ou des informations d’identification ne sont pas prises en charge par le biais de ce contrat natif. Consultez les matrices de prise en charge.