Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Les articles de démarrage rapide et de didacticiel se concentrent sur la création d’applications qui utilisent les bibliothèques et LES API du SDK MIP. Cet article vous montre comment configurer et configurer votre abonnement Microsoft 365 et votre station de travail cliente avant d’utiliser le Kit de développement logiciel (SDK).
Prérequis
Passez en revue les rubriques suivantes avant de commencer :
Important
Pour respecter la confidentialité de l’utilisateur, vous devez lui demander son consentement avant d’activer la journalisation automatique. L’exemple suivant est un message standard utilisé par Microsoft pour la notification de la journalisation :
En activant la journalisation des erreurs et des performances, vous acceptez d’envoyer des données d’erreur et de performances à Microsoft. Microsoft collecte des données d’erreur et de performances sur Internet (« Données »). Microsoft utilise ces données pour fournir et améliorer la qualité, la sécurité et l’intégrité des produits et services Microsoft. Par exemple, Microsoft analyse les performances et la fiabilité, telles que les fonctionnalités que vous utilisez, la rapidité avec laquelle les fonctionnalités répondent, les performances de l’appareil, les interactions avec l’interface utilisateur et les problèmes rencontrés avec le produit. Les données incluent également des informations sur la configuration de votre logiciel, comme le logiciel que vous exécutez actuellement et l’adresse IP.
Souscrire un abonnement Office 365
De nombreux exemples de kits de développement logiciel (SDK) nécessitent l’accès à un abonnement Office 365. Inscrivez-vous à l’un des types d’abonnement suivants :
| Nom | Inscription |
|---|---|
| Office 365 Entreprise E3 (Version d’évaluation) (essai gratuit de 30 jours) | https://go.microsoft.com/fwlink/p/?LinkID=403802 |
| Office 365 Entreprise E3 ou E5 | https://www.microsoft.com/microsoft-365/enterprise/office-365-e3 |
| Enterprise Mobility and Security E3 ou E5 | https://www.microsoft.com/security |
| Azure Information Protection Premium P1 ou P2 | Guide de gestion des licences Microsoft 365 pour la conformité et la sécurité |
| Microsoft 365 E3, E5 ou F1 | https://www.microsoft.com/microsoft-365/enterprise/microsoft365-plans-and-pricing |
Remarque
Azure Information Protection Premium P1 ou P2 ne sont plus inclus en tant qu’offres autonomes. Vous pouvez les acheter dans le cadre de Microsoft 365 E3 ou E5, ou Enterprise Mobility and Security E3 ou E5.
Configurer les étiquettes de sensibilité
Si vous utilisez actuellement des configurations d’étiquettes héritées, vous devez migrer vos étiquettes vers Microsoft Purview. Pour plus d’informations sur le processus, consultez Créer et configurer des étiquettes de confidentialité et leurs stratégies.
Configurer votre station de travail cliente
Ensuite, suivez les étapes ci-dessous pour installer et configurer correctement votre ordinateur client.
Si vous utilisez une station de travail Windows 10 :
Utilisez Windows Update pour mettre à jour votre machine vers Windows 10 Fall Creators Update (version 1709) ou ultérieure. Pour vérifier votre version actuelle :
- Sélectionnez l’icône Windows en bas à gauche.
- Tapez à propos de votre PC , puis appuyez sur Entrée.
- Faites défiler vers le bas jusqu’à Spécifications Windows et regardez sous Version.
Si vous utilisez une station de travail Windows 11 ou Windows 10 :
Activez le mode développeur sur votre station de travail :
- Sélectionnez l’icône Windows en bas à gauche.
- Tapez Utiliser les fonctionnalités du développeur, puis appuyez sur Entrée lorsque l’élément Utiliser les fonctionnalités du développeur s’affiche.
- Dans la boîte de dialogue Paramètres , sous l’onglet Pour les développeurs , sous Utiliser les fonctionnalités du développeur, sélectionnez l’option mode Développeur .
- Fermer la boîte de dialogue Paramètres.
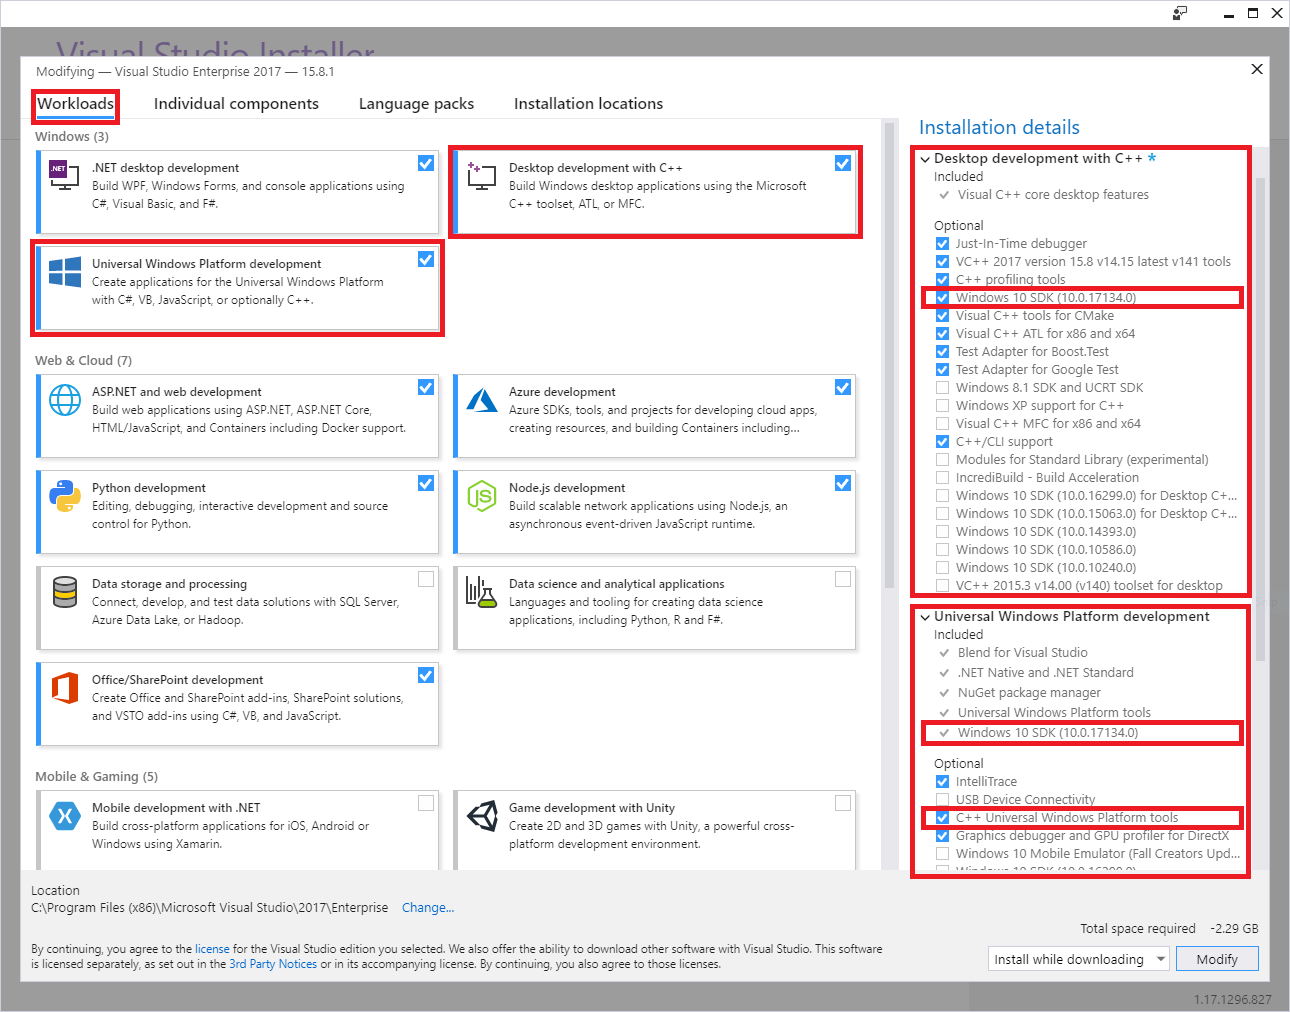
Installez Visual Studio 2022, avec les charges de travail et les composants facultatifs suivants :
Charge de travail Windows Développement pour la plateforme Windows universelle ainsi que les composants facultatifs suivants :
- Outils de plateforme Windows universelle C++
- Kit de développement logiciel (SDK) Windows 10 10.0.16299.0 ou version ultérieure, s’il n’est pas inclus par défaut
Charge de travail Windows Développement Desktop en C++, ainsi que les composants facultatifs suivants :
- Kit de développement logiciel (SDK) Windows 10 10.0.16299.0 ou version ultérieure, s’il n’est pas inclus par défaut
Installez le module PowerShell MSAL.PS :
Étant donné que l’installation nécessite des droits d’administrateur, utilisez l’une des options suivantes :
- Connectez-vous à votre ordinateur avec un compte disposant de droits d’administrateur.
- Exécutez la Windows session PowerShell avec des droits élevés (Exécuter en tant qu’administrateur).
Exécutez le cmdlet
Install-Module -Name MSAL.PS:PS C:\WINDOWS\system32> Install-Module -Name MSAL.PS Untrusted repository You are installing the modules from an untrusted repository. If you trust this repository, change its InstallationPolicy value by running the Set-PSRepository cmdlet. Are you sure you want to install the modules from 'PSGallery'? [Y] Yes [A] Yes to All [N] No [L] No to All [S] Suspend [?] Help (default is "N"): A PS C:\WINDOWS\system32>
Télécharger des fichiers :
Le SDK MIP est pris en charge sur les plateformes suivantes, avec des téléchargements distincts pour chaque plateforme et langage pris en charge :
Système d’exploitation Versions Téléchargements Remarques Ubuntu 22.04 C++ tar.gz
Java (préversion) tar.gz
.NET CoreUbuntu 24.04 C++ tar.gz
Java (préversion) tar.gz
.NET CoreRedHat Enterprise Linux 8 et 9 C++ tar.gz Debian 10 et 11 C++ tar.gz macOS Toutes les versions prises en charge C++ .zip Le développement Xcode nécessite la version 13 ou ultérieure. Fenêtres Toutes les versions prises en charge, 32/64 bits C++
C++/.NET NuGet
Java (préversion) .zipAndroid 9.0 et ultérieur C++ .zip Kits de développement logiciel (SDK) de protection et de politique uniquement. Ios Toutes les versions prises en charge C++ .zip Kits de développement logiciel (SDK) de protection et de politique uniquement. Téléchargements au format Tar.gz/.zip
Tar.gz et .zip téléchargements contiennent des fichiers compressés, un pour chaque API. Les fichiers compressés utilisent la convention de nommage suivante, où
upeAPI< = >,mip_sdk_<API>_<OS>_1.0.0.0.zip (or .tar.gz)ouprotection, etfileOS> = la plateforme : <. Par exemple, le fichier pour les fichiers binaires et les en-têtes du Kit de développement logiciel (SDK) Protection sur Debian estmip_sdk_protection_debian9_1.0.0.0.tar.gz. Chaque fichier .tar.gz/.zip contenu est divisé en trois répertoires :- Binaires : Les binaires compilés pour chaque architecture de plateforme, le cas échéant.
- Inclure : fichiers d’en-tête (C++).
- Échantillons : code source pour les exemples d’applications.
Packages NuGet
Si vous effectuez Visual Studio développement, vous pouvez également installer le Kit de développement logiciel (SDK) à l'aide de la console NuGet Gestionnaire de package :
Install-Package Microsoft.InformationProtection.File
Install-Package Microsoft.InformationProtection.Policy
Install-Package Microsoft.InformationProtection.Protection
Si vous n’utilisez pas le package NuGet, ajoutez les chemins des binaires du kit de développement logiciel (SDK) à la variable d’environnement PATH. La variable PATH permet aux applications clientes de rechercher des fichiers binaires dépendants (DLL) au moment de l’exécution. Cette étape est facultative.
Si vous utilisez une station de travail Windows 11 ou Windows 10 :
Sélectionnez l’icône Windows en bas à gauche.
Tapez Chemin d’accès, puis appuyez sur Entrée lorsque l’élément Modifier l’élément de variables d’environnement système s’affiche.
Dans la boîte de dialogue Propriétés système , sélectionnez Variables d’environnement.
Dans la boîte de dialogue Variables d’environnement , sélectionnez la ligne de variable Path sous Variables utilisateur pour <l’utilisateur>, puis sélectionnez Modifier.
Dans la boîte de dialogue Modifier la variable d’environnement , sélectionnez Nouveau, qui crée une ligne modifiable. Ajoutez une nouvelle ligne pour chaque chemin complet vers les sous-répertoires
file\bins\debug\amd64,protection\bins\debug\amd64etupe\bins\debug\amd64. Les répertoires du kit de développement logiciel (SDK) sont stockés au format<API>\bins\<target>\<platform>, où :-
<API> =
file,protection,upe -
<cible> =
debug,release -
<plateforme> =
amd64(x64),x86, etc.
-
<API> =
Lorsque vous avez terminé la mise à jour de la variable Path , sélectionnez OK. Ensuite, sélectionnez OK lorsque vous revenez à la boîte de dialogue Variables d’environnement.
Téléchargez des exemples de SDK à partir de GitHub. Cette étape est facultative.
- Si vous n’en avez pas encore, commencez par créer un profil GitHub.
- Installez la dernière version des outils client Git de Software Freedom Conservancy (Git Bash) de Software Freedom Conservancy.
- À l’aide de Git Bash, téléchargez les exemples d’intérêt :
- Utilisez la requête suivante pour afficher les référentiels : Azure-Samples référentiels MipSdk.
- Dans Git Bash, utilisez cette option
git clone https://github.com/azure-samples/<repo-name>pour télécharger chaque exemple de référentiel.

Inscrire une application cliente avec Microsoft Entra ID
Dans le cadre du processus de provisionnement de l’abonnement Microsoft 365, Microsoft crée un locataire Microsoft Entra associé. Le locataire Microsoft Entra fournit une gestion des identités et des accès pour les comptes d’utilisateur et les comptes d’application Microsoft 365. Les applications qui nécessitent l’accès aux API sécurisées (telles que les API MIP) nécessitent un compte d’application.
Pour l’authentification et l’autorisation à l’exécution, un principal de sécurité représente un compte et est dérivé des informations d’identité du compte. Les principaux de sécurité qui représentent un compte d’application sont appelés principaux de service.
Pour inscrire un compte d’application dans Microsoft Entra ID pour une utilisation avec les guides de démarrage rapide et les exemples de SDK MIP :
Important
Pour accéder à la gestion des locataires Microsoft Entra afin de créer un compte, connectez-vous au portail Azure avec un compte d’utilisateur membre du rôle Propriétaire de l’abonnement. Selon la configuration de votre locataire, vous devrez peut-être aussi être membre du rôle d’annuaire Administrateur global pour enregistrer une application. Testez avec un compte restreint. Donnez au compte uniquement les droits dont il a besoin pour accéder aux points de terminaison SCC nécessaires. Les systèmes de journalisation peuvent collecter des mots de passe en texte clair transmis via la ligne de commande.
Suivez les étapes décrites dans la section Inscrire une nouvelle application . Pour les tests, utilisez les valeurs suivantes pour les propriétés données au fil des étapes du guide :
- Types de comptes pris en charge : sélectionnez les comptes dans cet annuaire organisationnel uniquement.
-
URI de redirection - définissez le type d’URI de redirection sur Client public (mobile & bureau). Si votre application utilise le Microsoft Authentication Library (MSAL), utilisez
http://localhost. Dans le cas contraire, utilisez quelque chose au format<app-name>://authorize.
Une fois l’opération terminée, vous revenez à la page Application enregistrée de votre nouvel enregistrement d’application. Copiez et enregistrez le GUID dans le champ d’ID d’application (client), car vous en avez besoin pour les démarrages rapides.
Sélectionnez les autorisations d’API pour ajouter les API et les autorisations auxquelles le client doit accéder. Sélectionnez Ajouter une autorisation pour ouvrir le volet Demander des autorisations d’API .
Ajoutez les API et autorisations MIP requises par l’application au moment de l’exécution :
- Dans la page Sélectionner une API, sélectionnez Azure Rights Management Services.
- Dans la page de l’API Azure Rights Management Services, sélectionnez Autorisations déléguées.
- Dans la section Sélectionner des autorisations , sélectionnez l’autorisation user_impersonation . Ce droit permet à l’application de créer et d’accéder au contenu protégé pour le compte d’un utilisateur.
- Sélectionnez Ajouter des autorisations pour enregistrer.
Répétez l’étape 4, mais cette fois lorsque vous accédez à la page Sélectionner une API , recherchez l’API.
- Dans la page Sélectionner une API , sélectionnez les API que mon organisation utilise. Ensuite, dans la zone de recherche, tapez Microsoft Information Protection Service de synchronisation, puis sélectionnez-le.
- Sur la page de l’API du service de synchronisation Microsoft Information Protection, sélectionnez Autorisations déléguées.
- Développez le nœud UnifiedPolicy, puis sélectionnez UnifiedPolicy.User.Read.
- Sélectionnez Ajouter des permissions pour enregistrer.
Lorsque vous revenez sur la page Autorisations de l’API , sélectionnez Accorder le consentement de l’administrateur pour (Nom du locataire), puis Oui. Cette étape donne le consentement préalable à l’application qui utilise cette inscription pour accéder aux API sous les autorisations spécifiées. Si vous vous êtes connecté en tant qu’administrateur général, le consentement est enregistré pour tous les utilisateurs du locataire qui exécutent l’application. Sinon, elle s’applique uniquement à votre compte d’utilisateur.
Lorsque vous avez terminé, les autorisations d’inscription d’application et d’API doivent ressembler aux exemples suivants :


Pour plus d’informations sur l’ajout des API et des autorisations nécessaires par une application cliente, consultez Configurer une application cliente pour accéder aux API web.
Demander un contrat d’intégration de Information Protection (IPIA)
Avant de publier une application développée avec MIP au public, vous devez demander et finaliser un accord formel avec Microsoft.
Remarque
Vous n’avez pas besoin de ce contrat pour les applications destinées uniquement à une utilisation interne.
Obtenez votre IPIA en envoyant un e-mail à IPIA@microsoft.com avec les informations suivantes :
Objet : Demande de IPIA pour Nom de la société
Dans le corps de l’e-mail, incluez les éléments suivants :
- Le nom de l’application et du produit
- Le prénom et le nom du demandeur
- L’adresse e-mail du demandeur
Une fois que Microsoft reçoit votre demande IPIA, Microsoft vous envoie un formulaire en tant que document Word. Passez en revue les conditions générales de l’IPIA et retournez le formulaire à IPIA@microsoft.com avec les informations suivantes :
- Nom légal de l’entreprise
- État/province (États-Unis/Canada) ou pays/région d’incorporation
- URL de l’entreprise
- Adresse e-mail du contact
- Autres adresses de l’entreprise (facultatif)
- Nom de l’application d’entreprise
- Brève description de l’application
- ID de locataire Azure
- ID d’application pour l’application
- Contacts de l’entreprise, e-mail et téléphone pour la correspondance critique
Une fois que Microsoft reçoit votre formulaire, Microsoft vous envoie le lien IPIA final pour signer numériquement. Une fois que vous avez signé, le représentant Microsoft approprié signe l’accord.
Vous disposez déjà d’un IPIA signé ?
Si vous disposez déjà d’une adresse IPIA signée et que vous souhaitez ajouter un nouvel ID d’application pour une application que vous publiez, envoyez un e-mail et IPIA@microsoft.com fournissez les informations suivantes :
- Nom de l’application d’entreprise
- Brève description de l’application
- ID d’abonné Azure (même si c’est le même que précédemment)
- ID de l'application
- Contacts de l’entreprise, e-mail et téléphone pour la correspondance critique
Après avoir envoyé l’e-mail, attendez jusqu’à 72 heures pour un accusé de réception.
Vérifiez que votre application a les dépendances requises
Les applications créées avec le SDK MIP sur Windows nécessitent le composant Runtime Visual C++ s'il n'est pas déjà installé :
- Microsoft Visual C++ Redistributable pour Visual Studio 2022 avec MSVC 14.44 ou version ultérieure
Ces dépendances fonctionnent uniquement si vous compilez l’application en mode Release. Si vous compilez l’application en mode Debug, incluez avec l’application les DLL de débogage des bibliothèques d’exécution Visual C++, ou installez-les sur la machine.
Les applications créées avec le SDK MIP sur Linux nécessitent des versions prises en charge de ces dépendances :
- curl
- libsecret
- Bibliothèque principale OpenSSL libssl
- UUID
- GMIME pour les applications utilisant le Kit de développement logiciel (SDK) de fichier
- Libgsf pour les applications à l’aide du Kit de développement logiciel (SDK) de fichier
Les fichiers binaires incluent un dossier d’exemples avec un how-to-build-and-run.txt fichier qui contient des commandes pour installer les dépendances requises pour chaque système d’exploitation.
Étapes suivantes
- Si vous êtes développeur C++.
- Lisez les concepts des observateurs avant de commencer la section de prise en main rapide pour en savoir plus sur la nature asynchrone des API C++.
- Pour obtenir de l’expérience avec le Kit de développement logiciel (SDK), commencez par le démarrage rapide : Initialisation de l’application cliente (C++).
- Si vous êtes développeur C#, commencez par démarrage rapide : Initialisation de l’application cliente (C#).