Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
L’adoption de la sécurité par le biais du Framework d’adoption de la Sécurité Microsoft (SAF) est une transformation stratégique qui affecte l’ensemble de l’organisation et nécessite une propriété et une coordination claires entre les équipes métier, de sécurité et de technologie. Il ne s’agit pas d’un déploiement technologique unique ou d’un projet unique.
Cet article définit le modèle de rôle et les responsabilités utilisées pour planifier, implémenter et maintenir la modernisation de la sécurité à grande échelle.
Pourquoi les rôles importent dans l’adoption
Confiance nulle déplace la sécurité d’un modèle basé sur un périmètre vers un modèle qui vérifie en permanence les utilisateurs, les appareils, les applications, les données, etc. Ce changement affecte les processus métier, les expériences utilisateur, les opérations informatiques et la gestion des risques.
Sans rôles et responsabilités clairs :
- Les initiatives de sécurité piétinent ou se fragmentent.
- Les équipes technologiques optimisent localement au lieu de s’aligner sur les priorités métier et de sécurité.
- Les dirigeants n’ont pas de visibilité sur les progrès et les résultats de la modernisation de la sécurité.
La définition de la propriété des rôles permet de traduire Confiance nulle stratégie en action coordonnée et en améliorations mesurables de la sécurité au sein de l’organisation.
La sécurité est le travail de tout le monde
La sécurité est fondamentalement une discipline humaine qui gère les risques des acteurs des menaces humaines. Bien que l’automatisation et l’IA jouent des rôles importants, les personnes restent essentielles aux résultats de la sécurité.
- La sécurité est une partie intrinsèque de chaque secteur d’activité. Cela a des implications fiduciaires et des risques, affecte les capacités métier et l’exécution de l’entreprise, et touche toutes les technologies.
- La sécurité est le travail de tout le monde. Du conseil d’administration aux équipes techniques d’ingénierie et d’exploitation, aux équipes non techniques telles que la finance et le service juridique, ainsi qu’aux travailleurs de l’information et aux travailleurs de première ligne.
- Pour une gestion efficace des risques de sécurité, chaque personne doit comprendre la sécurité dans le contexte de son rôle et soutenir activement les objectifs de sécurité.
- Étant donné que toute personne de l’organisation peut créer ou amplifier les risques de sécurité, tout le monde doit appliquer des principes de sécurité dans ses actions et décisions quotidiennes.
La norme Security Roles and Glossary Standard de The Open Group ancre cette approche :
Les obligations de rendre compte et les responsabilités en matière de sécurité doivent être déléguées au sein de l’organisation.
Ce diagramme illustre ce modèle de délégation :
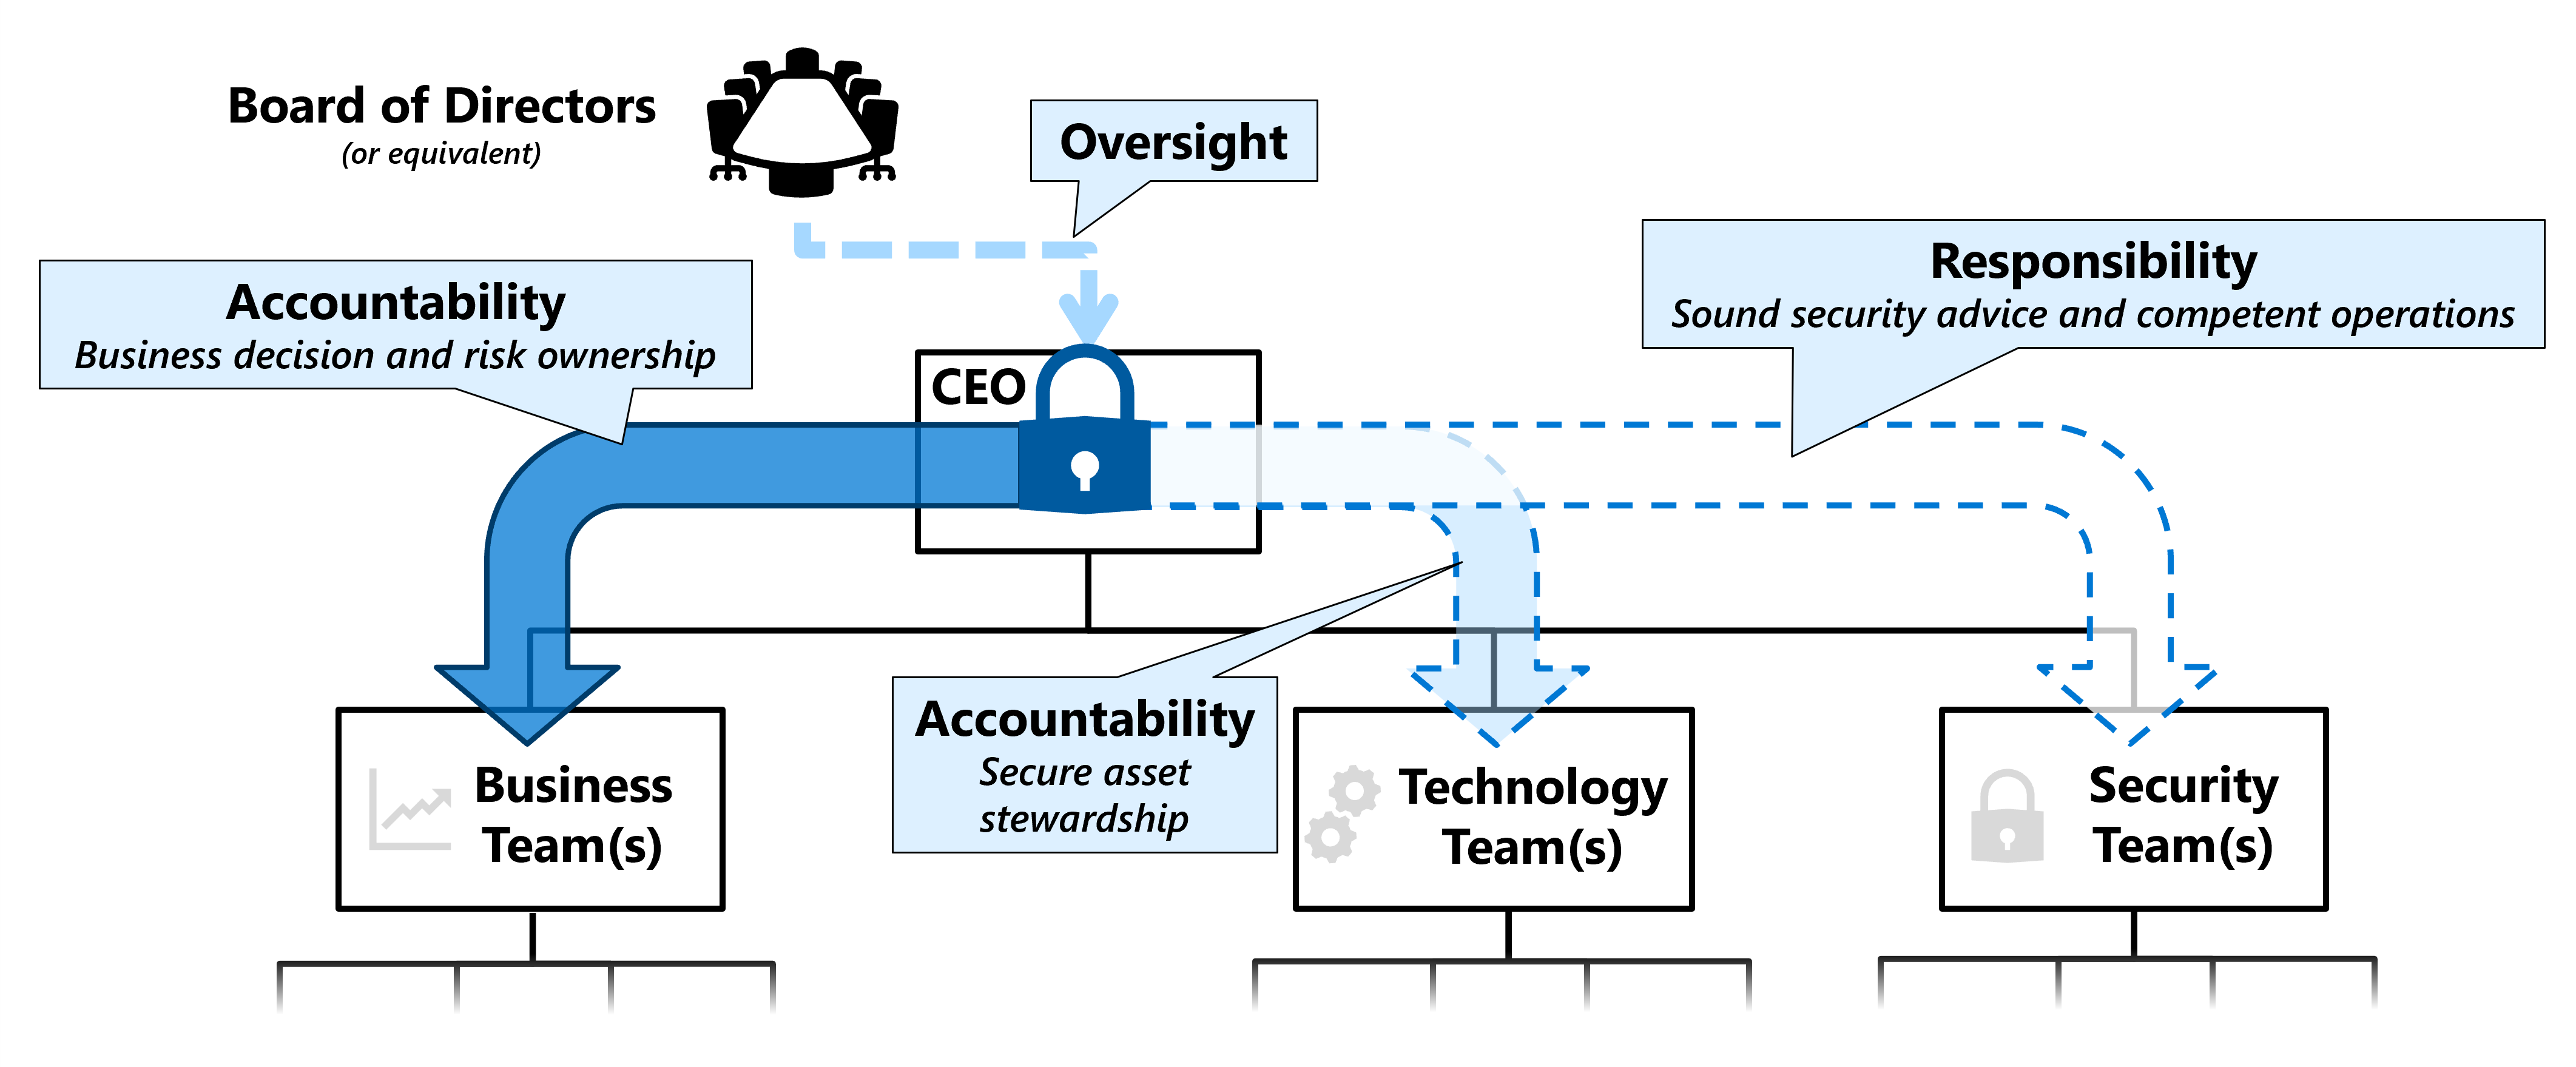
La sécurité est un sport d’équipe
La gestion efficace des risques de sécurité nécessite une responsabilité et une collaboration :
- La collaboration entre les parties responsables et responsables est essentielle.
- Prendre de bonnes décisions en matière de sécurité nécessite une relation saine. Les décideurs responsables et les experts en sécurité doivent pouvoir partager des idées en toute sécurité et contester les hypothèses.
Avec ces tenets à l’esprit, les risques de sécurité doivent être gérés de la même façon que les risques financiers et juridiques. Chaque rôle dispose de politiques et d’éducation/formation qui guident leurs décisions quotidiennes, plutôt que d’attribuer la responsabilité et même de blâmer les équipes de sécurité uniquement.
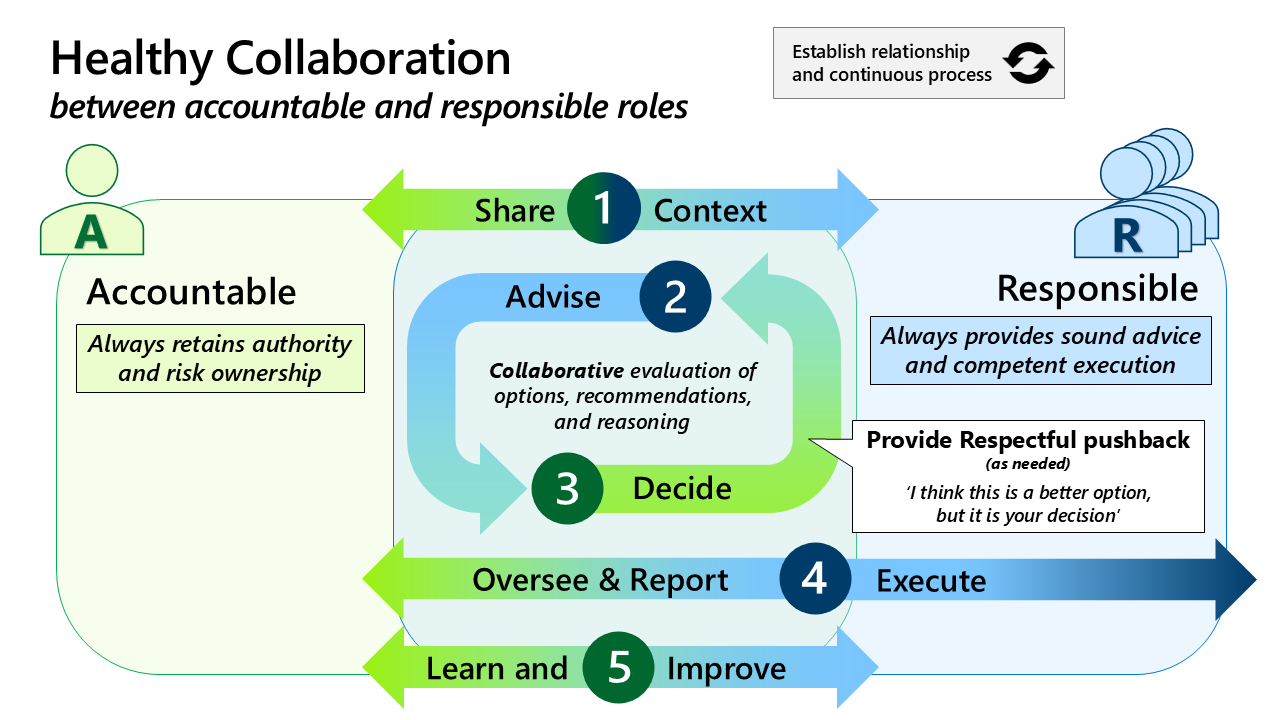
Résultats de définition de rôle
Les rôles clairement définis aident l’organisation à gérer la sécurité en tant que risque métier plutôt que de le traiter uniquement comme un problème technique. Différents groupes apportent une expertise variée, une autorité décisionnelle et des capacités opérationnelles nécessaires pour comprendre et gérer ce risque.
Lorsque les rôles sont clairement définis, alignés et connectés :
- Le leadership définit les priorités de l’entreprise, l’appétence au risque, les droits de décision et la responsabilité.
- Les dirigeants d’entreprise identifient les résultats essentiels, les actifs, les processus et les compromis acceptables.
- Les disciplines connexes de la gestion des risques et de la sécurité relient le risque de sécurité aux risques réglementaires, liés à la vie privée, financiers, juridiques, de fraude, de données, d’IA et aux autres risques de l’entreprise.
- L’architecture et le leadership technique traduisent les exigences métier et de sécurité en décisions technologiques évolutives.
- Le développement, l’ingénierie et les opérations créent et maintiennent des protections tout en équilibrant la sécurité avec la fiabilité, la facilité d’utilisation, le coût et l’agilité de l’entreprise.
- La stratégie de sécurité, l’intégration et la gouvernance identifient les risques systémiques et coordonnent les améliorations au sein de l’organisation.
- Les opérations de sécurité détectent où les menaces se matérialisent et limitent l’impact commercial des attaques réussies.
- Les disciplines interfonctionnelles permettent de gérer les conséquences financières, juridiques, relatives aux effectifs, contractuelles et de réputation des décisions de sécurité et des incidents.
Ensemble, ces rôles permettent à l’organisation de prendre des décisions éclairées sur le risque de sécurité, d’implémenter ces décisions de façon cohérente et de comprendre si le risque est géré efficacement au fil du temps.
Rôles et terminologie
La terminologie et les définitions des rôles sont fondées sur la norme Open Group Security Roles and Glossary Standard.
Cette liste et diagramme de rôles SAF mis à jour illustrent les regroupements de rôles actuels :
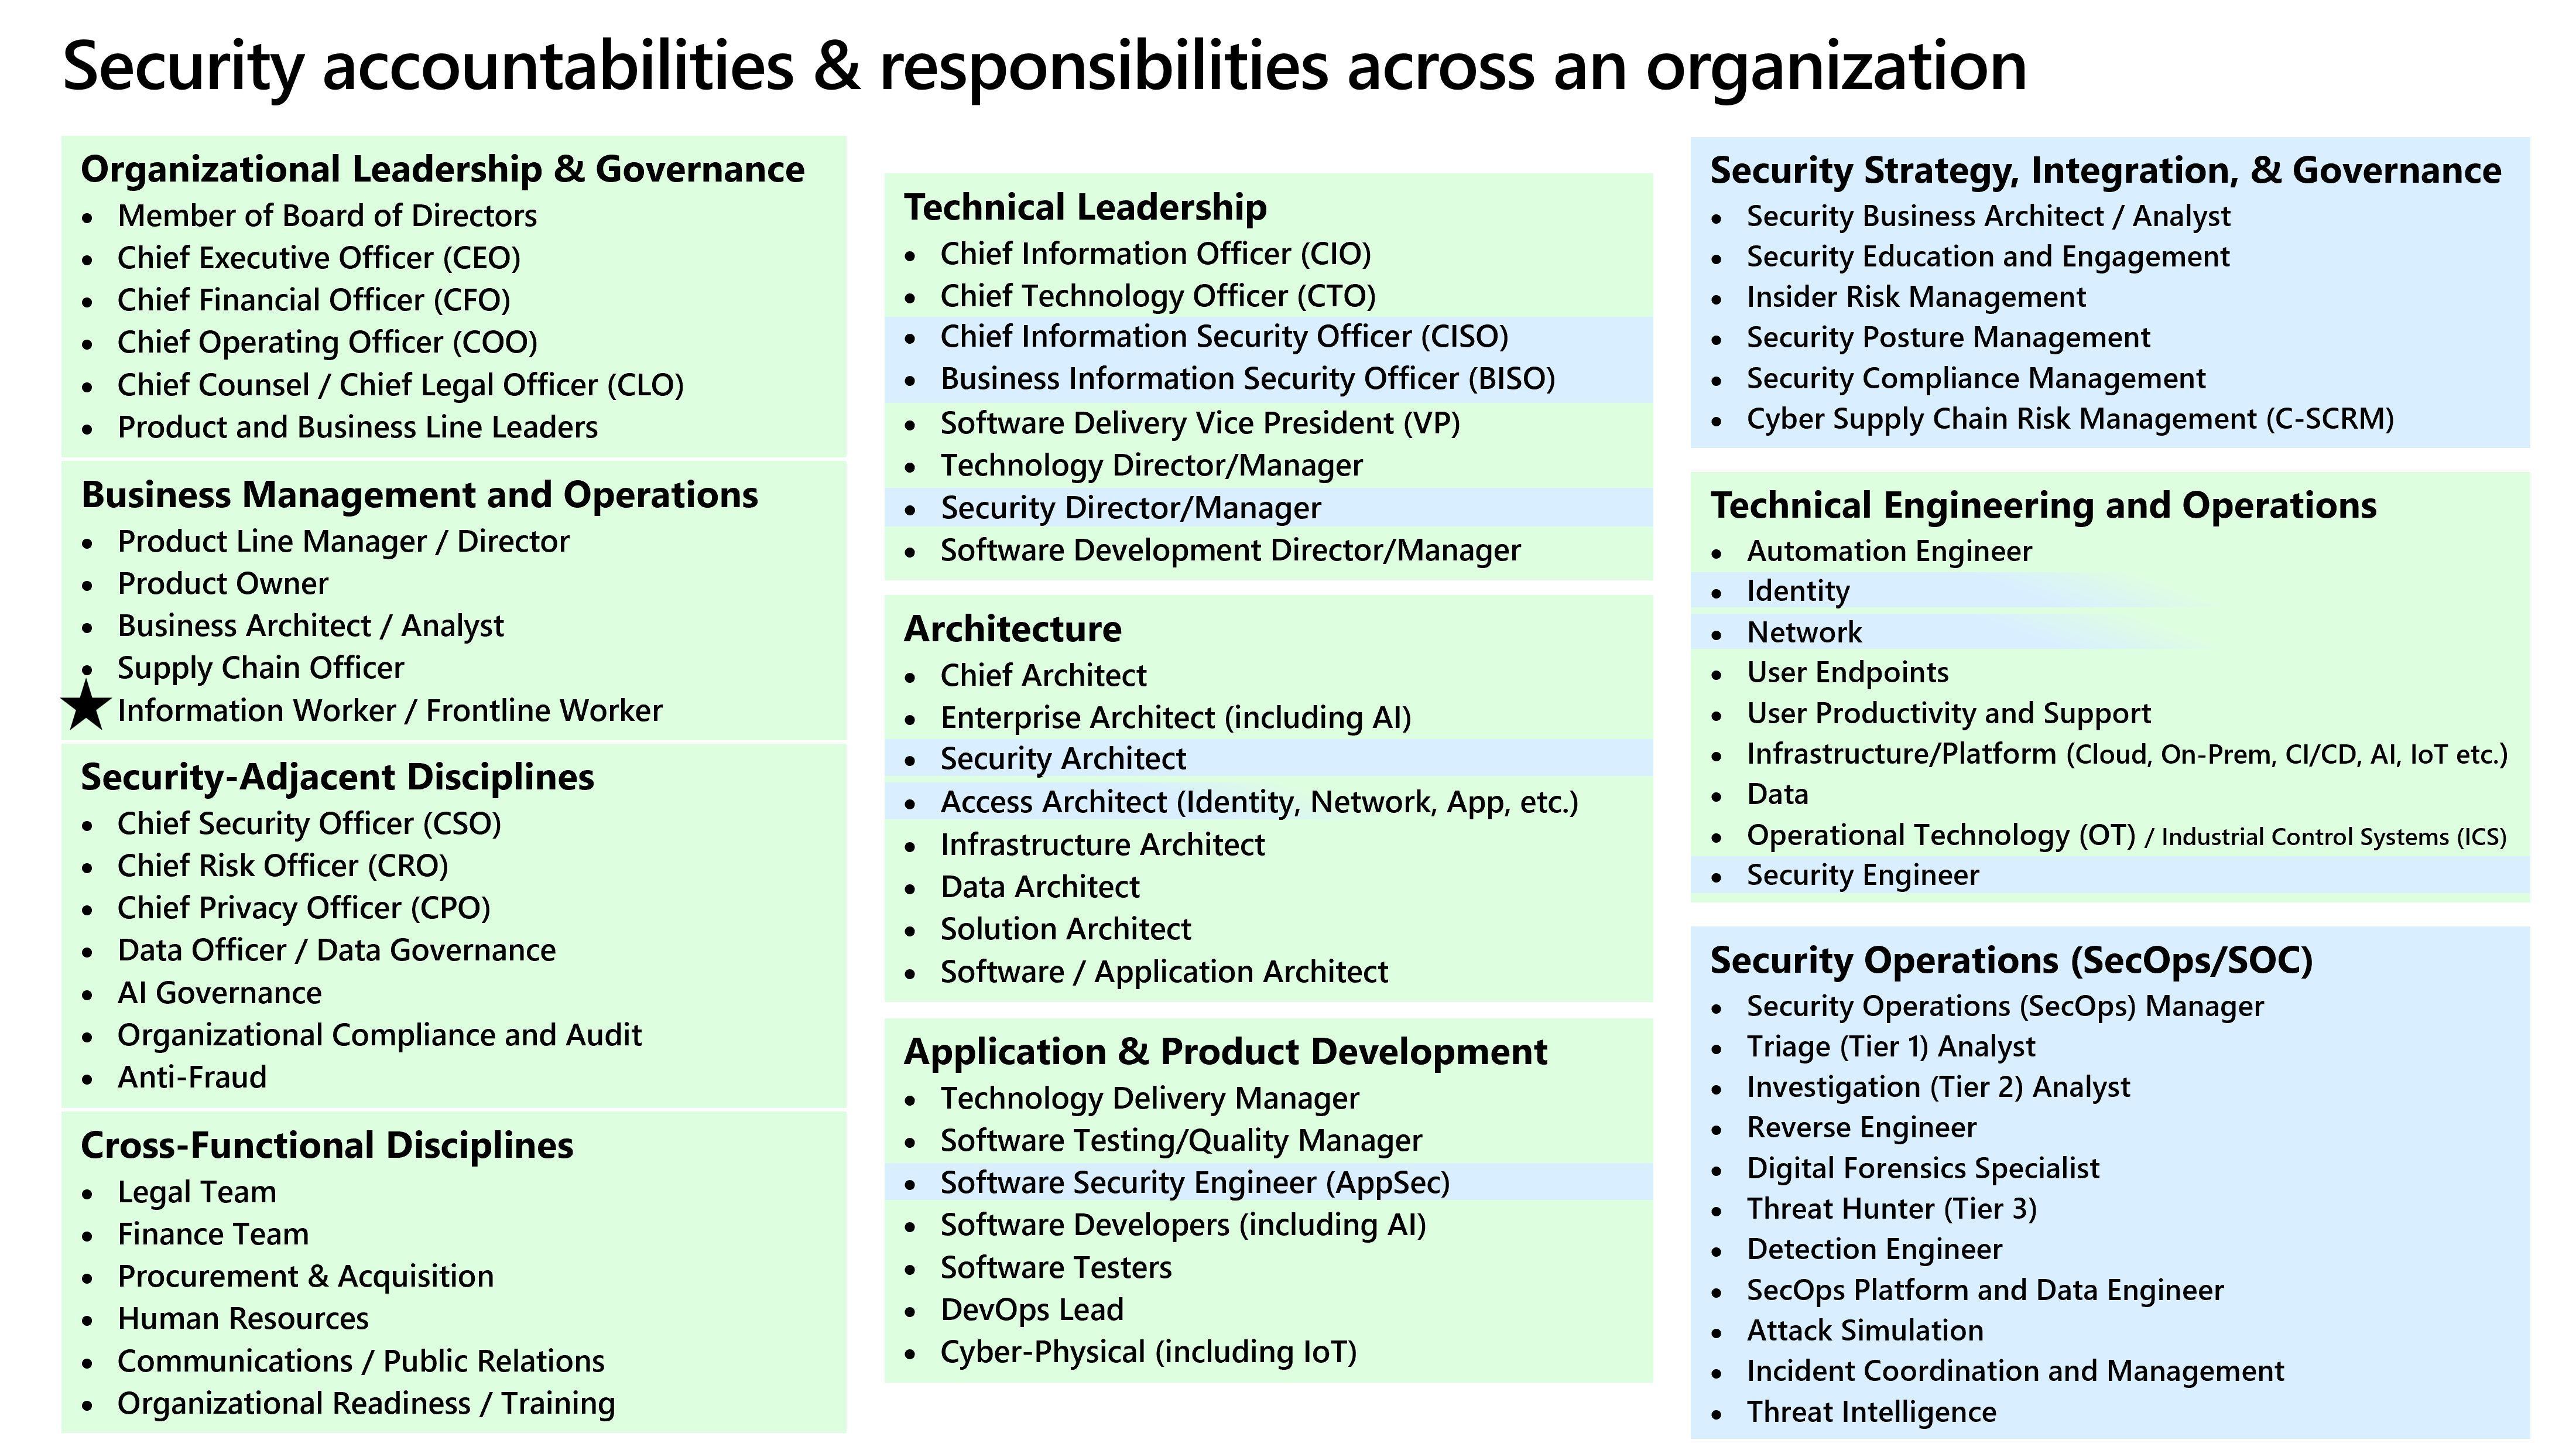
Groupes de rôles actuels :
- Leadership organisationnel et gouvernance
- Gestion d’entreprise et opérations
- disciplines connexes à la sécurité
- Disciplines interfonctionnales
- Direction technique
- Architecture
- Développement d’applications et de produits
- Stratégie de sécurité, intégration et gouvernance
- Ingénierie technique et opérations
- Opérations de sécurité (SecOps/SOC)
Glossaire de terminologie des rôles
Les termes suivants sont basés sur la norme Confiance nulle Roles and Glossary de The Open Group (publiée sous le titre Security Roles and Glossary Standard) :
- Discipline : domaine de la sécurité de la pratique qui combine les personnes, les processus, l’architecture, les opérations et la technologie.
- Rôle : ensemble de fonctions de travail affectées à une ou plusieurs personnes.
- Fonction de travail : ensemble spécifique de tâches effectuées pour obtenir un résultat de sécurité.
- Spécialisation du rôle : étendue ou étroite d’un rôle, en fonction de la profondeur et de l’étendue des tâches affectées.
- Redevabilité : Prise en charge des résultats et des impacts découlant des décisions et des actions.
- Responsabilité : obligation d’effectuer des tâches de manière compétente et de fournir des conseils avisés.
- Responsabilité en matière de sécurité : responsabilité axée sur la gestion des risques et des résultats en matière de sécurité.
- Responsabilité technologique : responsabilité axée sur la conception, la mise en œuvre et l’exploitation de technologies qui contribuent aux résultats en matière de sécurité.
Responsabilités en matière de rôle
Leadership organisationnel et gouvernance
Objectif : Établir l’orientation organisationnelle, les priorités et la gouvernance, y compris les droits de décision et les responsabilités. Le leadership exécutif établit Confiance nulle comme priorité organisationnelle et crée les conditions de réussite à long terme.
Les responsabilités comprennent :
- Parrainer Confiance nulle en tant qu’entreprise et stratégie de gestion des risques.
- Aligner les objectifs de sécurité avec les objectifs métier, les obligations réglementaires et la tolérance aux risques.
- Fourniture d’un financement soutenu, d’un personnel et d’un soutien organisationnel.
- Établir des modèles de gouvernance et des structures de responsabilité.
- Tenir les dirigeants responsables des résultats de sécurité mesurables.
Valeur du risque métier : le leadership organisationnel rend le risque de sécurité une partie explicite de la prise de décision métier. Elle aide l’organisation à hiérarchiser l’investissement, à définir la responsabilité des risques, à faire des compromis éclairés et à éviter que des risques de sécurité non gérés ne deviennent une source inattendue d’interruption de l’activité, de perte financière, d’exposition réglementaire ou de dommages de réputation.
Gestion et opérations commerciales
Objectif : incorporer Confiance nulle dans l’exécution quotidienne de l’entreprise. Les chefs d’entreprise et les responsables opérationnels garantissent que Confiance nulle prend en charge la productivité, la confiance des clients et la résilience opérationnelle.
Les capacités de compte sont les suivantes :
- Intégration des exigences Confiance nulle dans les processus d’entreprise et les flux de travail.
- Équilibrer les contrôles de sécurité avec l’expérience utilisateur et l’efficacité opérationnelle.
- Identification des ressources, processus et données métier critiques pour hiérarchiser la protection.
- Prise en charge de l’adoption des changements entre les équipes et les fonctions.
- Mesurer l’impact commercial des décisions de sécurité.
Valeur du risque métier : l’intégration de la sécurité dans les opérations métier permet de protéger les processus, les ressources, les données et les fonctionnalités dont dépend l’organisation tout en préservant la productivité et la valeur du client. Les dirigeants d’entreprise sont positionnés pour faire des compromis éclairés entre les risques de sécurité et les objectifs métier, car ils comprennent les conséquences opérationnelles de ces décisions.
Disciplines adjacentes à la sécurité
Objectif : des disciplines adjacentes à la sécurité, telles que Chief Security Officer (CSO), Chief Risk Officer (CRO), Chief Privacy Officer (CPO), Data Officer / Data Governance, AI Governance, Organizational Compliance and Audit, and Anti-Fraud, alignent la stratégie de sécurité sur les risques de l’entreprise, ainsi que sur les objectifs de conformité et de confidentialité.
Ces rôles connectent Confiance nulle aux fonctions de gestion et d’assurance des risques d’entreprise plus larges.
Les responsabilités sont les suivantes :
- Traduire Confiance nulle principes en exigences en matière de risque, de conformité et de confidentialité.
- S’assurer de l’alignement avec les obligations réglementaires, légales, de confidentialité et d’autres obligations de l’industrie.
- Validation des contrôles par le biais d’activités d’audit, d’évaluation et d’assurance.
- Conseiller le leadership sur les compromis à risque et les risques résiduels.
- Coordination entre les domaines de sécurité, de conformité et de gouvernance.
Valeur du risque métier : ces disciplines aident l’organisation à comprendre les risques de sécurité en même temps que les risques métier connexes tels que la réglementation, la confidentialité, la fraude, les données et le risque d’IA. Leur implication aide les dirigeants à prendre des décisions éclairées sur les risques, à démontrer la conformité et l’assurance si nécessaire, et à comprendre les risques résiduels qui restent après l’application des contrôles. Une bonne sécurité peut faciliter l’atteinte, la démonstration et le maintien de la conformité, mais la sécurité ne répond pas automatiquement aux obligations de conformité.
Disciplines transversales
Objectif : les disciplines non techniques telles que les disciplines juridiques, financières, pr et communications alignent l’adoption de Confiance nulle dans l’ensemble des fonctions de support non techniques de l’entreprise. Confiance nulle a un impact sur les contrats, les budgets, les communications et la confiance externe.
Les responsabilités sont les suivantes :
- Juridique : prise en charge de la protection des données, des contrats, de l’interprétation réglementaire et des processus de gestion des incidents.
- Finance : modèles de financement, gouvernance des coûts, hiérarchisation des investissements et quantifier les risques de sécurité.
- Communications et relations publiques : communication interne et externe lors d’incidents ou de changements.
- Équipes RH et responsables du personnel : application des politiques, harmonisation de la formation et engagement des collaborateurs.
Valeur du risque commercial : ces disciplines aident à gérer les conséquences commerciales qui s’étendent au-delà de la technologie de sécurité, y compris l’exposition contractuelle, la perte financière, les impacts de la main-d’œuvre, les obligations légales et les dommages de réputation. Leur implication aide l’organisation à se préparer et à gérer l’impact plus large sur l’entreprise des décisions et incidents de sécurité.
Direction technique
Objectif : Traduire la stratégie en direction technique exécutable. Les responsables techniques font le lien entre les objectifs métier et la mise en œuvre technique.
Les responsabilités incluent :
- Définition des exigences stratégiques alignées sur les résultats Confiance nulle, et approbation de feuilles de route et de stratégie stratégiques.
- Assurer la coordination des approches Confiance nulle entre les domaines et les équipes d’ingénierie.
- Conseiller les parties prenantes de l’entreprise sur les décisions de compromis entre la sécurité, les performances et la facilité d’utilisation.
- Garantir la cohérence entre les domaines d’identité, de point de terminaison, d’application, de données et d’infrastructure.
- Prise en charge de la modernisation des systèmes hérités.
Valeur du risque métier : un leadership technique fort traduit les priorités métier et de sécurité en décisions technologiques coordonnées. Cela réduit les risques créés par des architectures fragmentées, une implémentation incohérente, une technologie héritée et une optimisation locale, tout en aidant l’organisation à équilibrer la sécurité avec la fiabilité, la facilité d’utilisation, le coût et l’agilité de l’entreprise.
Architecture
Objectif : Concevoir des solutions évolutives et cohérentes qui s’alignent sur les principes de Confiance nulle. Les architectes de sécurité et d’entreprise définissent en collaboration l’architecture et les solutions à l’échelle de l’entreprise.
Les obligations de rendre des comptes et les responsabilités sont les suivantes :
- Définir des architectures Confiance nulle à l’état cible.
- Harmonisation des plateformes, des services et des charges de travail sur les principes et concepts de Confiance nulle.
- Identification des lacunes architecturales, des dépendances et des points d’intégration.
- Fournir des conseils de conception et des modèles de référence.
- Garantir la mise à l’échelle des solutions avec les changements métier et technologiques.
Valeur du risque métier : l’architecture permet d’empêcher l’accumulation des risques de sécurité par le biais de conceptions incohérentes, de dépendances non managées et de fragmentation technologique. L’architecture cohérente permet à l’organisation d’effectuer des compromis délibérés en matière de risques et de créer des environnements technologiques qui peuvent s’adapter en toute sécurité en tant que besoins métier, menaces et technologies changent.
Développement d’applications et de produits
Objectif : Intégrer Confiance nulle dans les applications et les services dès la conception. Les équipes de développement jouent un rôle essentiel dans l’application de Confiance nulle au niveau de la couche application.
Les responsabilités sont les suivantes :
- Conception d’applications qui vérifient explicitement et appliquent les privilèges minimum.
- Intégration de l’identité, du contrôle d’accès et de la protection des données dans les applications.
- Prise en charge des API sécurisées, de l’accès au service et des identités de charge de travail.
- Partenariat avec les équipes de sécurité pour réduire les risques sans nuire à la vélocité.
- Résolution de la sécurité dès le début du cycle de vie du développement.
- Utilisation de stations de travail sécurisées et de systèmes CI/CD.
Valeur du risque métier : la création d’une sécurité dans des applications et des produits réduit la probabilité que les vulnérabilités, l’accès excessif, les dépendances non sécurisées ou les pratiques de développement créent une exposition commerciale ultérieurement. La résolution de ces risques pendant la conception et le développement peut réduire les coûts de correction et les interruptions tout en aidant à protéger les clients, les données, les services et les opérations commerciales.
Stratégie de sécurité, intégration et gouvernance
Objectif : les rôles de stratégie de sécurité tels que l’éducation en matière de sécurité, les risques internes, la posture et la gestion de la conformité aident à façonner le comportement de sécurité et la maturité à long terme. Ces rôles se concentrent sur les personnes, la politique et l’efficacité durable de la sécurité.
Les responsabilités sont les suivantes :
- Définition de la stratégie de sécurité, des normes et des feuilles de route.
- Gestion des risques internes et des menaces liées à l’utilisateur.
- Favoriser la sensibilisation à la sécurité, l’éducation et la culture.
- Surveillance de la posture de sécurité et améliorations de la conduite.
- Supervision de la conformité de la sécurité et de l’application des stratégies.
- Mesure de la maturité et des progrès par rapport aux objectifs Confiance nulle.
Valeur du risque métier : ces fonctions aident l’organisation à identifier les risques de sécurité systémique, à établir des attentes cohérentes, à hiérarchiser les améliorations et à surveiller si le risque change au fil du temps. Ils connectent la stratégie de sécurité et la gouvernance aux priorités métier afin que les dirigeants puissent prendre des décisions éclairées sur l’endroit où les risques doivent être réduits, transférés, évités ou explicitement acceptés par le décideur responsable approprié.
Ingénierie technique et opérations
Objectif : mettre en œuvre et exploiter des contrôles Confiance nulle. Les équipes d’ingénierie et d’exploitation transforment les conceptions en systèmes fonctionnels.
Les responsabilités comprennent :
- Déploiement de contrôles de sécurité sur les identités, les appareils, les applications, les données et l’infrastructure.
- Intégration de la sécurité dans des flux de travail opérationnels et des plateformes.
- Gestion des modifications, des tests et du déploiement pour réduire les interruptions.
- Gestion de la fiabilité, de la disponibilité et des performances du système.
- Amélioration continue des contrôles en fonction des commentaires et des données de télémétrie.
Valeur du risque métier : l’ingénierie et les opérations convertissent les exigences de sécurité en protections fiables dans le patrimoine technologique. L’implémentation et l’opération cohérentes réduisent l’exposition créée par la dérive de configuration, les lacunes de contrôle, les modifications non managées et les défaillances opérationnelles tout en équilibrant la sécurité avec la disponibilité, les performances et la continuité de l’activité.
Opérations de sécurité (SecOps / SOC)
Objectif : appliquez une approche centrée sur les ressources Confiance nulle à la détection et à la réponse aux menaces. Les équipes des opérations de sécurité répondent aux attaques qui évitent les contrôles préventifs.
Les responsabilités sont les suivantes :
- Surveillance des données de télémétrie et des signaux entre les utilisateurs, les appareils et les charges de travail.
- Détection des menaces, violations de stratégie et comportement anormal.
- Réponse aux incidents et coordination de l’endiguement et de la récupération.
- Réinjecter les enseignements opérationnels dans les politiques, l’architecture et l’automatisation.
- Mesure de l’efficacité grâce à la détection, à la réponse et aux métriques d’impact.
Valeur du risque métier : les opérations de sécurité limitent l’impact métier des attaques qui contournent les contrôles préventifs en détectant, en contenant et en aidant l’organisation à se récupérer rapidement des menaces. Les insights opérationnels aident également l’organisation à comprendre où le risque se matérialise et améliorent les contrôles, l’architecture et les processus pour réduire la probabilité et l’impact futurs.
Étapes suivantes
- Pour connaître les chemins de lecture en fonction du rôle et l’emplacement de démarrage, consultez Utilisation efficace de SAF.
- Sélectionnez un scénario métier, puis passez en revue les disciplines et les rôles associés au scénario.
- Passez en revue l’éventail des disciplines impliquées dans l’adoption de la sécurité.