Décrire le modèle Confiance Zéro
La Confiance Zéro est un modèle de sécurité qui suppose le pire scénario et protège les ressources dans cette hypothèse. Le modèle Confiance Zéro suppose dès le départ qu’une violation est possible, puis vérifie chaque demande comme si elle provenait d’un réseau non contrôlé.
Aujourd’hui, les équipes informatiques ont besoin d’un modèle de sécurité qui s’adapte efficacement à la complexité de l’environnement moderne ; embrasse la main-d’œuvre mobile ; et protège les personnes, les appareils, les applications et les données où qu’elles se trouvent.
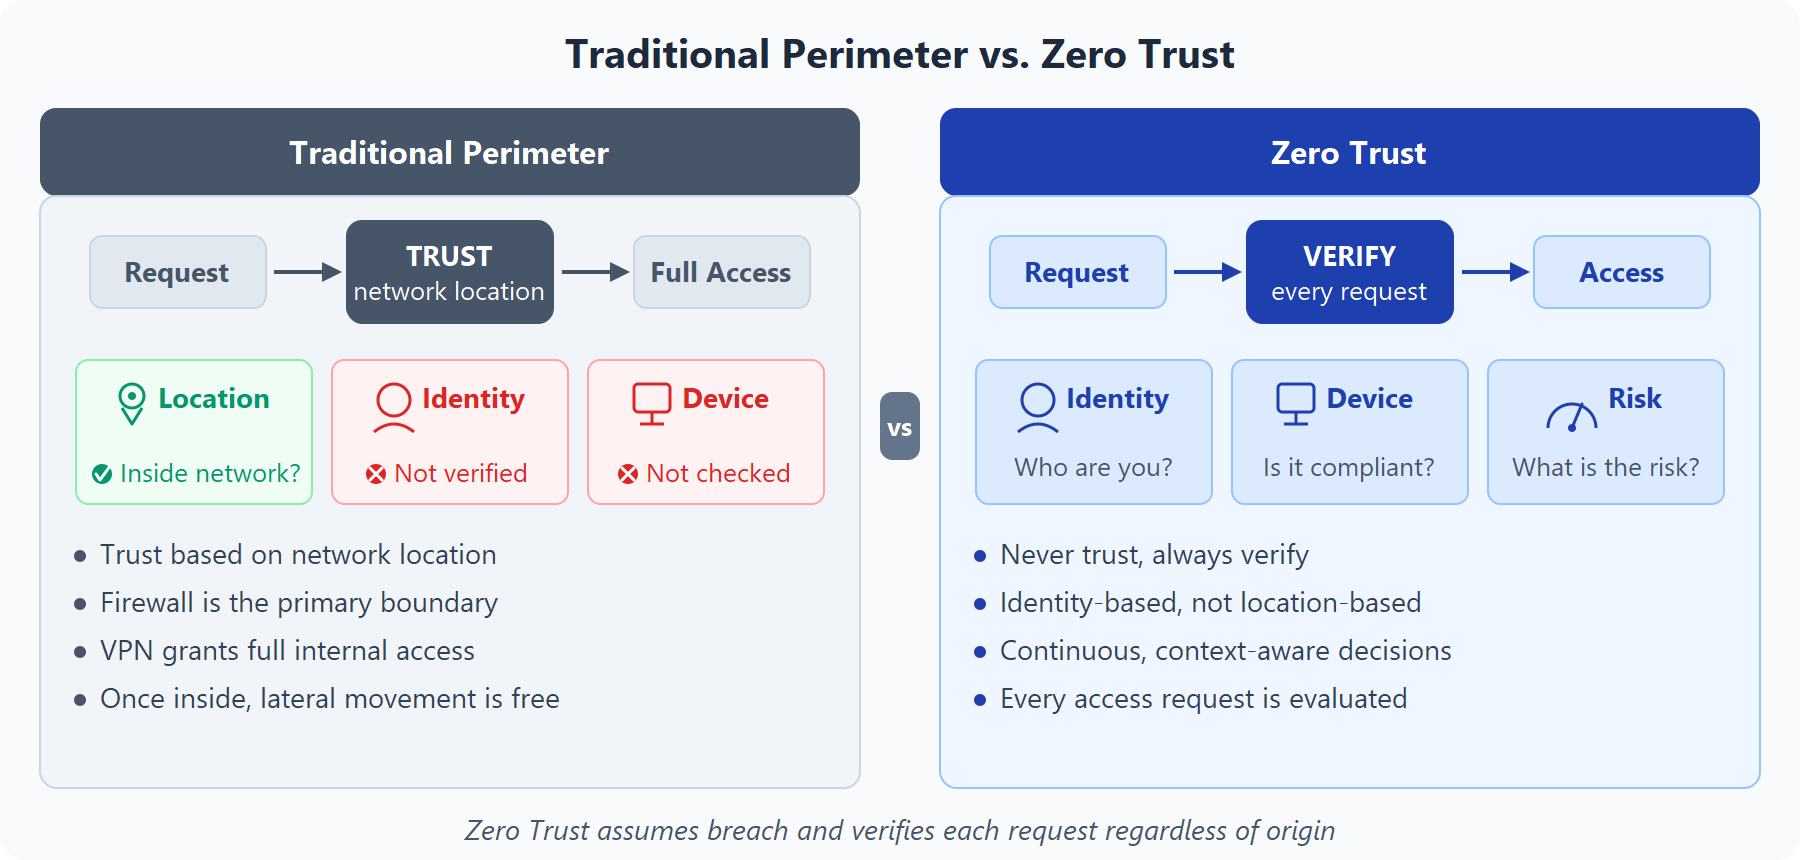
Pour s’adapter à ce nouveau monde de l’informatique, Microsoft recommande fortement le modèle de sécurité Confiance Zéro, qui repose sur les principes suivants :
- Vérifier explicitement : authentifiez et autorisez systématiquement en fonction de tous les points de données disponibles.
- Utiliser l’accès avec le privilège minimum : limitez l’accès utilisateur avec l’accès juste-à-temps (JIT) et l’accès juste suffisant (JIT), des stratégies adaptatives basées sur les risques et une protection des données.
- Partir du principe d'une compromission : limitez l'impact potentiel et segmentez l'accès. Vérifiez le chiffrement de bout en bout. Utilisez l’analytique pour obtenir de la visibilité, détecter les menaces et améliorer les défenses.
Adaptation au modèle Zero Trust
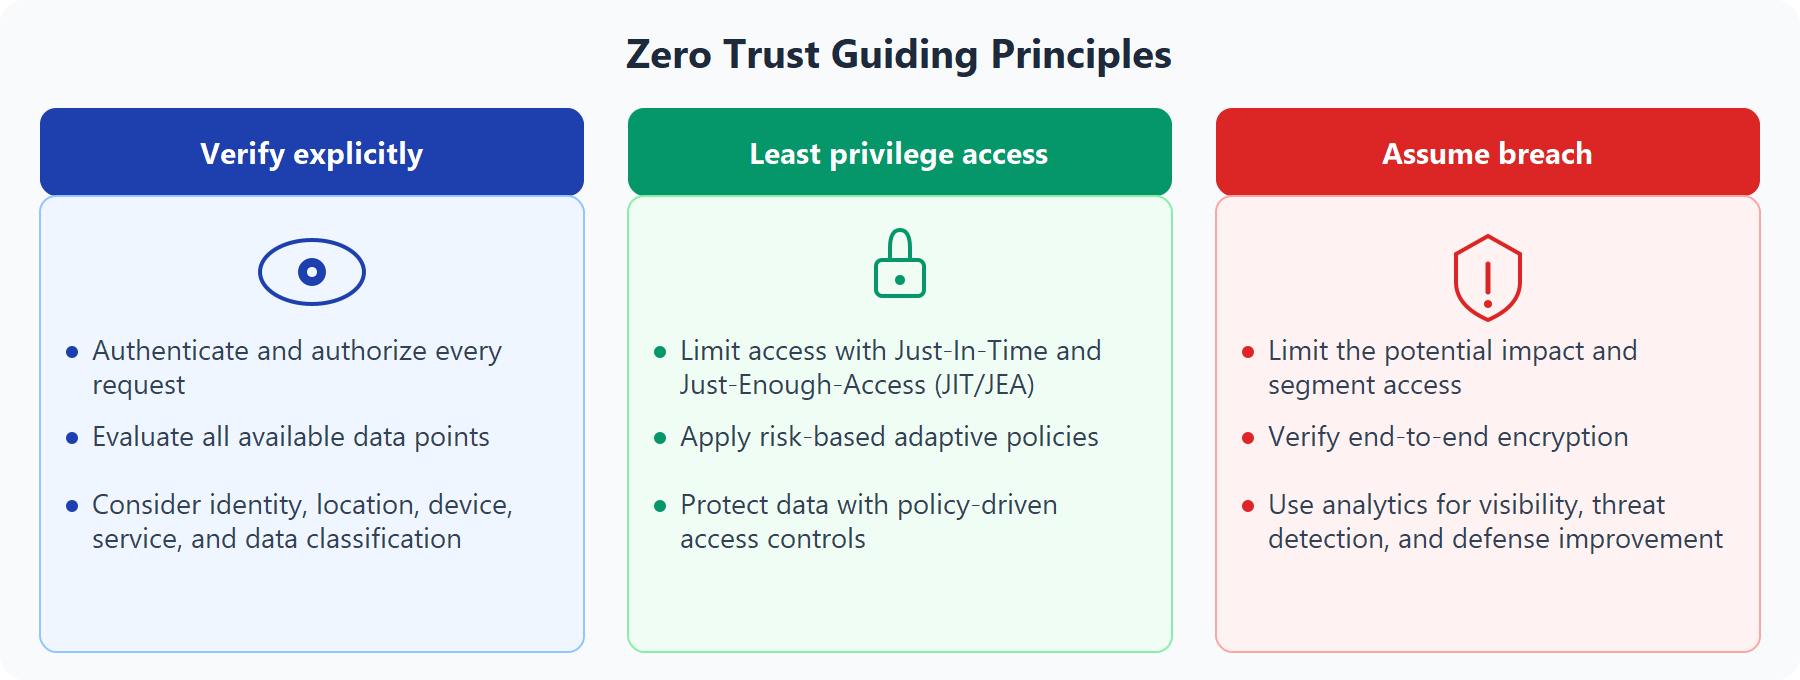
Traditionnellement, les réseaux basés sur le périmètre étaient restreints, protégés et généralement supposés sûrs. Seuls les ordinateurs gérés pouvaient rejoindre le réseau, l’accès VPN était étroitement contrôlé et les appareils personnels étaient fréquemment restreints ou bloqués.
Le modèle Confiance Zéro bouleverse ce scénario. Au lieu de supposer qu’un appareil est sécurisé, car il se trouve dans un réseau interne approuvé, il exige que tout le monde s’authentifie. Il octroie ensuite l’accès en fonction de l’authentification plutôt que de l’emplacement.
Exemple dans la pratique
Supposons qu’un utilisateur se connecte à partir d’un appareil non géré sur un réseau public. Une approche Confiance Zéro évalue toujours les signaux d’identité, l’état de l’appareil et les conditions de risque avant d’accorder l’accès. Vous pouvez autoriser l’accès à des applications à faible risque, exiger l’authentification multifacteur pour les systèmes sensibles ou bloquer entièrement la connexion lorsque le risque est trop élevé.
Au niveau fondamental, la confiance zéro signifie que les décisions d’accès sont continues et prenant en charge le contexte, non seulement en fonction de l’origine de la requête.