Comprendre la base de données services de domaine Active Directory locale
AD DS présente un répertoire logique. Chaque contrôleur de domaine stocke uniquement les réplicas affectés à ce serveur dans une base de données ESE locale. Les administrateurs gèrent les objets d’annuaire par le biais d’interfaces prises en charge. Ils n’ouvrent pas NTDS.dit, ne déduisent pas l’état de la forêt à partir de la taille du fichier et ne déplacent pas les fichiers de base de données et de journaux lorsqu’AD DS est en cours d’exécution.
Important
NTDS.ditles journaux ESE, les sauvegardes à l’état du système et les informations d’identification du mode de restauration des services d’annuaire contiennent ou protègent les données d’annuaire sensibles. SYSVOL est largement lisible par les utilisateurs de domaine authentifiés. Ne placez jamais les mots de passe, les clés privées ou d’autres secrets dans les fichiers ou scripts de stratégie.
Lorsque vous effectuez des tâches d’administration Active Directory à l’aide d’un client LDAP, d’une console d’administration ou d’une application, une requête d’annuaire est envoyée à l’agent système d’annuaire (DSA). Le DSA :
- Authentifie la requête.
- Évalue l’accès par rapport au descripteur de sécurité de l’objet.
- Applique des contraintes de schéma, de nommage et de référentiel.
- Lit ou modifie les objets de répertoire logique.
- Utilise ESE pour conserver l’état local.
L’ESE est le moteur de base de données qui services de domaine Active Directory utilise pour stocker et gérer ses données. ESE fournit la gestion des pages, les index, la mise en cache, les transactions, la journalisation et la récupération d’incident. Ces mécanismes sont des détails d’implémentation sous-jacents au service d’annuaire. Les outils pris en charge traitent les objets et les attributs via la DSA plutôt que les tables ESE.
Le modèle Active Directory inclut les éléments suivants :
| Élément | Objectif opérationnel |
|---|---|
| Object | Instance telle qu’un utilisateur, un ordinateur, un groupe, un site ou un conteneur de stratégie |
| Attribute | Valeur typée ou ensemble de valeurs sur un objet |
| Classe | Définition de schéma qui identifie les attributs autorisés et requis |
| Nom distinctif | Emplacement actuel de l’objet dans la hiérarchie de répertoires |
| Identificateur global unique de l’objet | Identité stable qui survive à un changement de nom ou à un déplacement dans le domaine |
| Descripteur de sécurité | Propriétaire, stratégie d’audit et règles de contrôle d’accès appliquées à l’objet |
| Schema | Définitions à l’échelle de la forêt pour les classes d’objets, les attributs, la syntaxe, l’indexation et l’inclusion de catalogue global |
ESE mappe ces structures logiques aux pages, enregistrements, valeurs longues et index dans la base de données Active Directory. Les administrateurs n’ont généralement pas besoin de la structure de table, des balises de nom distinctif, des identifiants de valeurs longues ou du catalogue interne des index.
Une partition de répertoires également appelée contexte d’affectation de noms est une arborescence de répertoires répliquée indépendamment. Un contrôleur de domaine peut héberger plusieurs types de réplicas dans le même NTDS.dit fichier de base de données.
| Partition ou réplique | Data | Portée typique de la réplique | Considérations relatives au contrôleur de domaine en lecture seule |
|---|---|---|---|
| Partition de domaine | Utilisateurs, ordinateurs, groupes, unités organisationnelles, conteneurs GPO et autres objets de domaine | Réplication complète sur tous les contrôleurs de domaine de ce domaine | Réplique en lecture seule ; les écritures ordinaires proviennent d’un contrôleur de domaine inscriptible |
| Partition de configuration | Sites, services, partitions, spécificateurs d’affichage et configuration de service à l’échelle de la forêt | Répliqué sur tous les contrôleurs de domaine de la forêt | Réplique en lecture seule |
| Partitionnement de schéma | Définitions de classes et d’attributs | Répliqué sur tous les contrôleurs de domaine de la forêt | Réplique en lecture seule |
| Partition de répertoire d’application | Données définies par l’application avec un jeu de réplicas explicite | Seuls les contrôleurs de domaine inscrits | Lecture seule lorsque le serveur est enrôlé |
DomainDnsZones |
Données DNS Active Directory intégrées à l’échelle du domaine | Contrôleurs de domaine répertoriés pour cette partition d’application | En lecture seule lorsqu’elle est hébergée |
ForestDnsZones |
Données DNS Active Directory intégrées à l’échelle de la forêt | Contrôleurs de domaine répertoriés pour cette partition d’application | En lecture seule lorsqu’elle est hébergée |
| Réplique partielle du catalogue global | Sous-ensemble pouvant faire l’objet d’une recherche dans une forêt d’attributs à partir d’objets dans d’autres domaines | Serveurs de catalogue globaux | Les répliques partielles restent en lecture seule ; les attributs filtrés et la mise en cache des mots de passe nécessitent des contrôles séparés |
Le catalogue global ne contient pas de copie complète de chaque domaine :
- Il contient la réplique de domaine complète normale du serveur.
- Il contient des répliques partielles en lecture seule des autres partitions de domaine dans la forêt.
- Le jeu d’attributs partiels du schéma détermine quels attributs apparaissent dans ces réplicas partiels.
Un contrôleur de domaine en lecture seule stocke des répliques en lecture seule des partitions qui lui sont attribuées. Il reçoit normalement les modifications d’annuaire entrantes et n’émet pas de mises à jour ordinaires. Le jeu d’attributs filtré RODC empêche la réplication des attributs sensibles sélectionnés vers un RODC. La stratégie de réplication de mot de passe régit la mise en cache des mots de passe.
Remarque
Une base de données RODC peut toujours contenir des informations d’identification mises en cache et d’autres données sensibles. Traitez-le avec les mêmes protections de stockage et de sauvegarde qu’un contrôleur de domaine accessible en écriture.
NTDS.dit il s'agit donc des répliques hébergées par ce contrôleur de domaine, et non de tous les objets inscriptibles de la forêt.
Les chemins d’accès par défaut sont généralement les suivants :
- Base de données :
C:\Windows\NTDS\ntds.dit - Journaux des transactions et point de contrôle :
C:\Windows\NTDS - Hiérarchie SYSVOL :
C:\Windows\SYSVOL
Les chemins de base de données, de journal et SYSVOL peuvent être modifiés lors de la promotion du contrôleur de domaine. Lors de l’examen, ne supposez pas de configuration par défaut et vérifiez à la place si un déploiement non standard a été configuré.
Vous pouvez exécuter la commande suivante localement sur un contrôleur de domaine pour déterminer les chemins de base de données et de journal configurés en examinant le Registre :
Get-ItemProperty `
    -Path 'HKLM:\SYSTEM\CurrentControlSet\Services\NTDS\Parameters' |
    Select-Object 'DSA Database file', 'Database log files path'
Cette requête signale uniquement les chemins configurés sur le contrôleur de domaine local. Cette commande n’ouvre pas la base de données ni ne modifie la configuration.
Si vous utilisez le journal des événements du service d’annuaire comme élément justificatif, consultez-le localement sur le contrôleur de domaine concerné. La lecture du journal nécessite une autorisation dans la liste de contrôle d’accès de ce journal, généralement par le biais de lecteurs de journaux d’événements ou d’une ACL de journal explicite. L’exécution d’un shell avec élévation de privilèges est une question distincte et n’accorde pas, à elle seule, l’autorisation d’accéder à tous les journaux.
Lorsque vous examinez les fichiers de base de données, il existe trois catégories de fichiers importantes ESE à prendre en compte :
| Fichier | Purpose |
|---|---|
NTDS.dit |
Pages de base de données qui contiennent les répliques de l’annuaire local |
edb.log et les générations de journaux numérotées |
Enregistrements de transaction en écriture anticipée utilisés pour la durabilité et la récupération |
edb.chk |
Informations de point de contrôle qui identifient la position de journal la plus ancienne requise pour la récupération |
Tracer une écriture validée de façon définitive
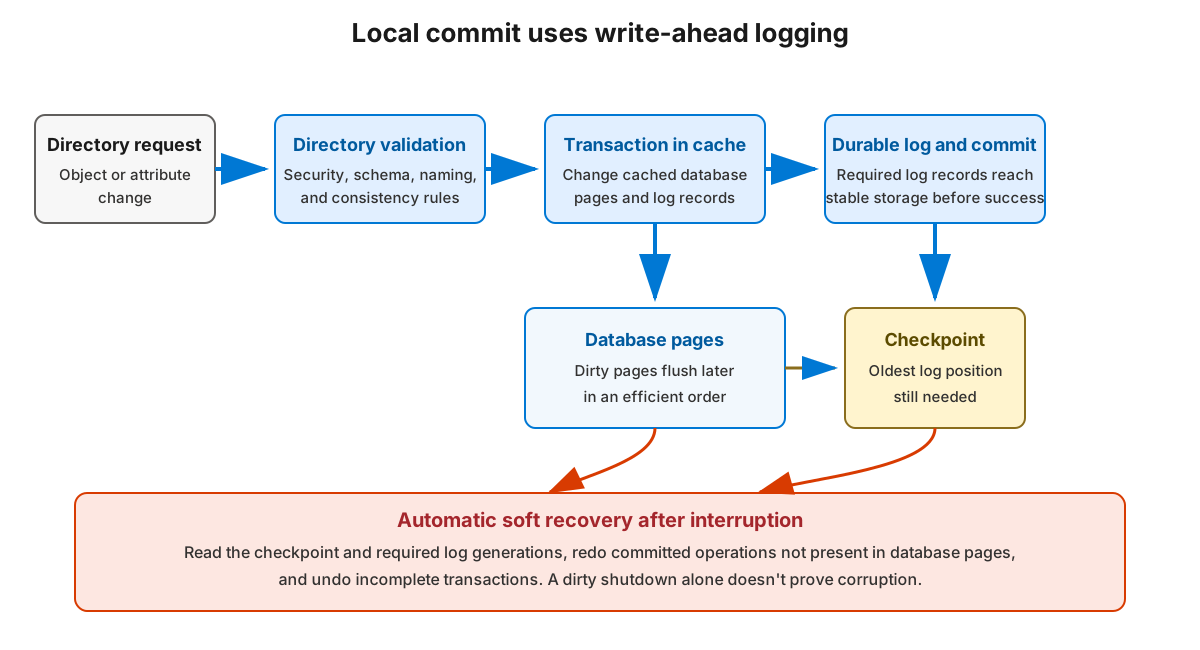
Les événements suivants se produisent lors d’un changement d’appartenance aux groupes de sécurité Active Directory :
- La DSA valide les exigences en matière d’objet, d’attribut, de sécurité et de schéma.
- ESE démarre une transaction locale et modifie les pages de base de données mises en cache.
- ESE écrit les enregistrements de transaction dans la génération actuelle du journal avant que les pages de base de données associées ne doivent atteindre le disque.
- L’opération est validée une fois que les enregistrements de journal requis sont durables.
- Les pages de base de données sales peuvent être vidées ultérieurement dans un ordre efficace.
- Le point de contrôle avance à mesure que les enregistrements de journal plus anciens ne sont plus nécessaires pour récupérer des pages non vides.
Il s’agit de la journalisation en écriture anticipée. Une modification validée peut survivre à une interruption même lorsque l’écriture finale de la page de base de données n’a pas été terminée.
Le journal des transactions ESE n’est pas un journal de réplication AD DS. La réplication lit les modifications et métadonnées du répertoire logique via le service d’annuaire. Il n’envoie pas edb.log, les fichiers journaux numérotés ou les pages NTDS.dit modifiées à un partenaire.
AD DS utilise la sémantique de journalisation circulaire gérée par le moteur. ESE réutilise ou supprime des générations uniquement après qu’elles ne sont plus nécessaires pour la récupération. En tant qu’administrateur, vous ne devriez pas supprimer les fichiers journaux pour libérer de l’espace. Un journal qui semble ancien peut encore être nécessaire au point de contrôle et à l’état actuel de la base de données.
Récupérer après un arrêt interrompu
Pendant un arrêt de service normal, ESE ferme la base de données afin qu’elle conserve la cohérence. Une perte d’alimentation, une interruption du stockage ou un arrêt brusque du processus peuvent laisser la base de données marquée comme ayant subi un arrêt non propre. Si cela se produit, lors du prochain démarrage pris en charge, ESE effectue une récupération logicielle en parcourant les phases suivantes :
- Lisez le point de contrôle.
- Recherchez les générations de journaux requises.
- Rétablir les opérations validées qui ne sont pas reflétées dans les pages de base de données.
- Annuler les transactions incomplètes.
- Mettez la base de données dans un état transactionnel cohérent.
La récupération logicielle est automatique lorsque la base de données et les journaux requis sont disponibles. Évitez de renommer, déplacer ou supprimer des fichiers pour faire disparaître une erreur de démarrage.
Le tableau répertorie différents états de base de données ESE :
| State | Meaning | Réponse initiale |
|---|---|---|
| Arrêt propre | ESE a fermé la base de données de manière cohérente | Démarrer normalement |
| Arrêt brutal | ESE n’a pas terminé une fermeture propre | Conserver les fichiers et permettre la récupération logicielle prise en charge |
| Incohérence logique | Les relations d’annuaire ou les données violent l’état logique attendu | Conserver les preuves et utiliser des procédures de diagnostic ou de récupération approuvées |
| Corruption physique | Les pages, les sommes de contrôle ou les structures de stockage sont endommagées | Arrêter la réparation improvisée et remonter |
Un arrêt anormal ne prouve pas qu’il y a corruption, et une corruption physique ne devrait pas vous amener à lancer une opération de réparation ESE destructive sur un contrôleur de domaine. Les décisions de réparation et de récupération nécessitent des sauvegardes à jour, une connaissance de l’état de la réplique et des recommandations validées.
Comprendre la maintenance en ligne et l’utilisation du disque
AD DS effectue une maintenance en ligne planifiée. Par défaut, le ramasse-miettes est exécuté toutes les 12 heures et inclut la défragmentation en ligne.
Maintenance en ligne :
- Supprime les données du répertoire ayant atteint leur seuil de suppression pris en charge.
- Réorganise les pages afin que l’espace libre puisse être réutilisé à l’intérieur de la base de données.
- Optimise l’utilisation de l’espace interne sans mettre AD DS hors connexion.
La maintenance planifiée ne réduit pas normalement la taille du volume et la suppression de NTDS.dit nombreux objets peuvent créer un espace réutilisable à l’intérieur du fichier alors que la taille externe du fichier reste inchangée. La réduction physique du fichier nécessite un compactage hors connexion.
Pour effectuer un compactage hors connexion :
Sauvegardez l’état du système, puis arrêtez AD DS ou démarrez en mode de restauration des services d’annuaire.
Ouvrez une invite de commandes avec élévation de privilèges et exécutez les commandes suivantes :
 ntdsutil
 activate instance ntds
 files
 compact to C:\CompactNTDS
 quit
 quit
Protéger les ressources d’annuaire
Traitez les ressources de fichiers suivantes comme hautement sensibles :
NTDS.dit- Journaux des transactions ESE
- Sauvegardes de l’état du système
- Informations d’identification DSRM
L’accès à ces fichiers, en ligne ou hors connexion, peut exposer le matériel d’informations d’identification, les secrets d’approbation, les descripteurs de sécurité et la configuration. Utilisez le chiffrement, l’accès administratif restreint, la surveillance et les contrôles de rétention testés.
N’effectuez jamais les actions suivantes :
- Copiez directement ou ouvrez une session en direct
NTDS.dità des fins d’inspection. - Modifiez les pages de base de données ou les tables ESE.
- Supprimez les journaux des transactions pour libérer de l’espace disque.
- Restaurez un fichier de base de données copié sur un contrôleur de domaine en cours d’exécution ou récemment promu.
- Traitez une copie de disque générique comme une sauvegarde AD DS cohérente avec l’application.
Interroger l’état du répertoire via AD DS, interroger les chemins configurés sans les modifier et élever les erreurs d’état de base de données avant d’effectuer une action destructrice.
Pour obtenir des informations de référence techniques actuelles, consultez :