Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
L’Assistant Configuration des services de domaine Active Directory (AD DS) est un outil du Gestionnaire de serveur qui permet aux administrateurs de promouvoir des serveurs vers des contrôleurs de domaine ou de les rétrograder en fonction des besoins. Cet article fournit une vue d’ensemble détaillée des pages de l’Assistant, y compris leurs contrôles et options, pour vous aider à naviguer efficacement dans les processus d’installation et de suppression. Que vous créez une forêt, ajoutez un contrôleur de domaine à un domaine existant ou rétrogradez un contrôleur de domaine, ce guide décrit les étapes et considérations relatives à chaque opération.
Regardez la vidéo suivante pour obtenir une vue d’ensemble de la promotion et de la rétrogradation des contrôleurs de domaine à l’aide de l’Assistant Configuration AD DS :
Résumé de chaque page
Les tableaux de cette section résument les pages que vous voyez lorsque vous utilisez l’Assistant Configuration des services de domaine Active Directory pour promouvoir un serveur vers un contrôleur de domaine ou pour rétrograder un contrôleur de domaine. Sélectionnez le lien de chaque page pour en savoir plus sur les options et les contrôles que vous voyez sur cette page.
Lorsque vous promouvez un serveur vers un contrôleur de domaine, vous parcourez les pages suivantes :
| Page de configuration Active Directory | Descriptif |
|---|---|
| Configuration du déploiement | Sélectionnez le type d’opération de déploiement que vous souhaitez effectuer : créez une forêt (premier contrôleur de domaine), créez un domaine dans une forêt existante ou ajoutez un contrôleur de domaine supplémentaire à un domaine existant. Cette page valide également les exigences de base et les invites pour les noms de domaine. |
| Options de contrôleur de domaine : | Configurez des niveaux fonctionnels de forêt et de domaine, sélectionnez des rôles de contrôleur de domaine, notamment le serveur DNS, le catalogue global et les options de contrôleur de domaine Read-Only. Définissez le mot de passe du mode de restauration des services d’annuaire (DSRM) requis pour les opérations et la maintenance AD DS hors connexion. |
| Options DNS | Configurez les paramètres de délégation DNS lors de l’installation du rôle serveur DNS. Créez des enregistrements de délégation dans la zone DNS parente pour garantir la résolution de noms et le transfert d’autorité appropriés pour la zone DNS du nouveau contrôleur de domaine. |
| Options du contrôleur de domaine en lecture seule | Configurez des comptes d’administrateur délégués qui peuvent gérer le contrôleur de domaine en lecture seule localement et configurer la stratégie de réplication de mot de passe (PRP) pour contrôler les mots de passe des comptes d’utilisateur et d’ordinateur pouvant être mis en cache sur le contrôleur de domaine en lecture seule pour l’authentification. |
| Options supplémentaires | Spécifiez le nom de domaine NetBIOS pour les nouveaux domaines, sélectionnez un contrôleur de domaine spécifique comme source de réplication et configurez l’installation à partir d’options multimédias à l’aide du support de sauvegarde créé avec la sauvegarde Windows Server ou ntdsutil.exe pour réduire le temps d’installation. |
| Chemins d’accès | Définissez des emplacements de système de fichiers personnalisés pour la base de données Active Directory (ntds.dit), les journaux des transactions de base de données et SYSVOL le dossier partagé au lieu d’utiliser les emplacements de lecteur système par défaut pour une meilleure gestion des performances ou du stockage. |
| Options de préparation | Fournissez aux administrateurs d’entreprise, aux administrateurs de schéma ou aux informations d’identification des administrateurs de domaine pour exécuter les commandes requises adprep.exe (forestprepou domainpreprodcprep) lorsque le compte d’utilisateur actuel ne dispose pas des autorisations suffisantes pour la préparation du schéma ou du domaine. |
| Examiner les options | Passez en revue et validez tous les paramètres de configuration sélectionnés avant de démarrer le processus d’installation. Exportez la configuration en tant que script Windows PowerShell à des fins d’automatisation ou de documentation et effectuez des ajustements finaux si nécessaire. |
| Vérification des prérequis | Affichez des résultats complets des vérifications de validation requises, notamment la connectivité réseau, la résolution DNS, la vérification des autorisations et la configuration système requise. Affiche les avertissements ou erreurs qui doivent être résolus avant de continuer. |
| Résultats | Affichez les résultats et l’état finaux du processus d’installation ou de promotion du contrôleur de domaine, notamment la confirmation de réussite, les avertissements post-installation et les options permettant de redémarrer le serveur pour terminer la configuration. |
Lorsque vous rétrogradez un contrôleur de domaine, vous parcourez les pages suivantes :
| Page de configuration Active Directory | Descriptif |
|---|---|
| Pouvoirs | Fournissez les informations d’identification requises pour l’opération de rétrogradation, notamment les informations d’identification d’administrateur de domaine pour les contrôleurs de domaine supplémentaires ou les informations d’identification d’administrateur d’entreprise pour le dernier contrôleur de domaine d’un domaine. Configurez les options de suppression forcée si le contrôleur de domaine ne peut pas contacter d’autres contrôleurs de domaine. |
| Avertissements | Passez en revue les avertissements relatifs à la suppression des rôles et services critiques hébergés par le contrôleur de domaine, tels que le serveur DNS, le catalogue global ou les rôles principaux d’opérations. Reconnaissez l’impact de la suppression de ces rôles avant de poursuivre la rétrogradation. |
| Options de suppression | Configurez les options de suppression de délégation de zone DNS lorsque le contrôleur de domaine en cours de rétrogradation héberge des zones DNS. Supprimez le serveur DNS des délégations de zone pour empêcher les problèmes de résolution DNS après la rétrogradation. |
| Nouveau mot de passe d’administrateur | Définissez un nouveau mot de passe pour le compte Administrateur local intégré qui sera utilisé après la rétrogradation lorsque l’ordinateur devient un serveur membre ou un ordinateur de groupe de travail au lieu d’un contrôleur de domaine. |
| Examiner les options | Passez en revue et validez tous les paramètres de rétrogradation avant de commencer le processus. Exportez la configuration en tant que script Windows PowerShell à des fins d’automatisation et confirmez les paramètres finaux avant de commencer la rétrogradation du contrôleur de domaine. |
Pages lors de la promotion d’un serveur vers un contrôleur de domaine
Les sections suivantes décrivent les pages que vous voyez lorsque vous utilisez l’Assistant Configuration des services de domaine Active Directory pour promouvoir un serveur vers un contrôleur de domaine.
Configuration du déploiement
Dans le Gestionnaire de serveur, chaque installation d’un contrôleur de domaine débute par la page Configuration de déploiement. Les options et les champs obligatoires que vous voyez sur cette page et les pages suivantes dépendent de l’opération de déploiement que vous sélectionnez.
L’Assistant exécute certaines validations et tests sur la page Configuration du déploiement , puis, plus tard, dans le cadre des vérifications des prérequis. Par exemple, une vérification est effectuée lorsque vous essayez d’installer le premier contrôleur de domaine Windows Server dans une forêt. Si le niveau fonctionnel de la forêt ne prend pas en charge la version windows Server du contrôleur de domaine, une erreur s’affiche sur cette page.
Les sections suivantes décrivent les opérations de déploiement que vous pouvez sélectionner sur cette page.
Créer une forêt
La capture d’écran suivante montre les options qui s’affichent lorsque vous créez une forêt :
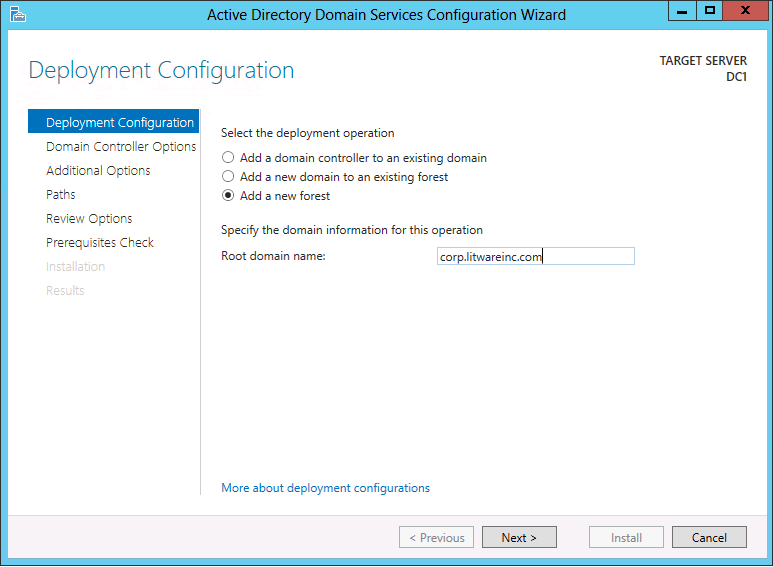
Lorsque vous créez une forêt, vous devez spécifier un nom pour le domaine racine de forêt.
- Le nom de domaine racine de la forêt ne peut pas être étiqueté unique. Par exemple, il doit être
example-domain.comau lieu deexample-domain. - Il doit utiliser les conventions d’affectation de noms de domaine DNS (Domain Name System) autorisées. Pour plus d’informations sur les conventions d’affectation de noms de domaine DNS, consultez conventions d’affectation de noms dans Active Directory pour les ordinateurs, les domaines, les sites et les unités d’organisation.
- Vous pouvez spécifier un nom de domaine internationalisé (IDN).
- Le nom de domaine racine de la forêt ne peut pas être étiqueté unique. Par exemple, il doit être
Le nom de toute forêt Active Directory que vous créez doit être différent de votre nom DNS externe. Par exemple, si votre URL DNS Internet est
https://example-domain.com, vous devez choisir un autre nom pour votre forêt interne afin d’éviter les problèmes de compatibilité futurs. Ce nom doit être unique et peu probable pour le trafic web, par exemplecorp.example-domain.com.Vous devez être membre du groupe Administrateurs sur le serveur sur lequel vous souhaitez créer une forêt.
Pour plus d’informations sur la création d’une forêt, voir Installer une nouvelle forêt Active Directory Windows Server 2012 (niveau 200).
Créer un domaine
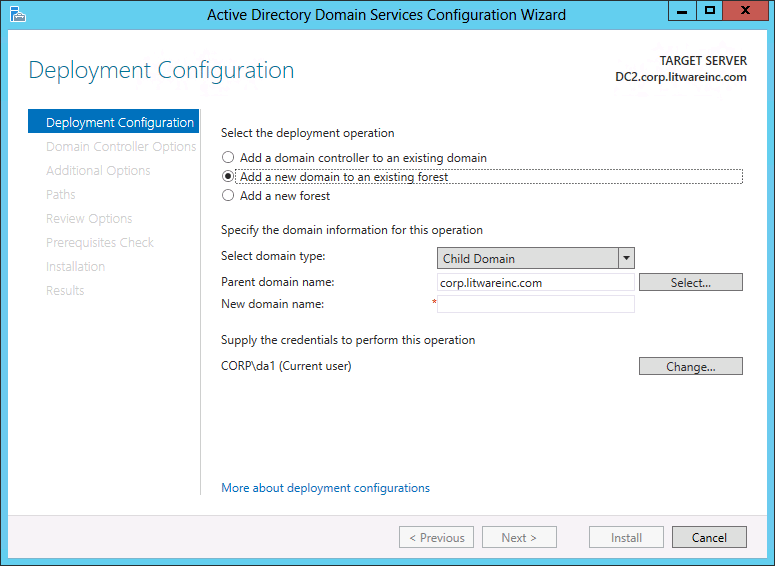
La capture d’écran suivante montre les options qui s’affichent lorsque vous créez un domaine :
Remarque
Si vous créez un domaine d’arborescence, vous devez spécifier le nom du domaine racine de forêt au lieu du domaine parent. Toutefois, les pages et options restantes de l’Assistant sont identiques si vous créez un domaine enfant ou un domaine d’arborescence.
Pour le nom de domaine parent, sélectionnez Sélectionner pour accéder au domaine parent ou à l’arborescence Active Directory, ou entrez un domaine parent ou un nom d’arborescence valide.
Pour nouveau nom de domaine, entrez le nom du nouveau domaine.
- Pour un domaine d’arborescence, fournissez un nom de domaine racine complet et valide. Le nom ne peut pas être étiqueté unique et doit répondre aux exigences de nom de domaine DNS.
- Pour un domaine enfant, fournissez un nom de domaine enfant d’étiquette unique valide. Le nom doit répondre aux exigences de nom de domaine DNS.
Si vos informations d’identification actuelles ne proviennent pas du domaine, l’Assistant Configuration des services de domaine Active Directory vous invite à entrer des informations d’identification de domaine. Sélectionnez Modifier pour fournir des informations d’identification de domaine.
Pour plus d’informations sur la création d’un domaine, voir Installer un nouveau domaine enfant ou domaine d’arborescence Active Directory Windows Server 2012 (niveau 200).
Ajouter un contrôleur de domaine à un domaine existant
La capture d’écran suivante montre les options qui s’affichent lorsque vous ajoutez un nouveau contrôleur de domaine à un domaine existant :
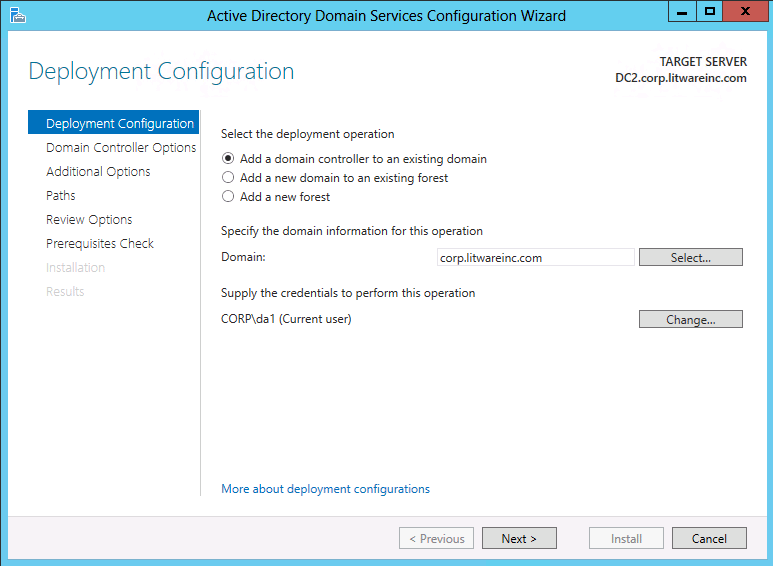
Pour Domaine, sélectionnez Sélectionner pour accéder au domaine ou entrez un nom de domaine valide.
Si nécessaire, le Gestionnaire de serveur vous invite à entrer des informations d’identification valides. Pour installer un contrôleur de domaine supplémentaire, vous devez être membre du groupe Admins du domaine.
En outre, l’installation du premier contrôleur de domaine qui exécute Windows Server dans une forêt nécessite des informations d’identification qui incluent les appartenances aux groupes Administrateurs d’entreprise et Administrateurs de schéma. L’Assistant Configuration des services de domaine Active Directory vous invite ultérieurement si vos informations d’identification actuelles n’ont pas d’autorisations ou d’appartenances de groupe adéquates.
Pour plus d’informations sur l’ajout d’un contrôleur de domaine à un domaine existant, voir Installer un contrôleur de domaine Windows Server 2012 répliqué dans un domaine existant (niveau 200).
Options de contrôleur de domaine :
Les options que vous voyez sur la page Options du contrôleur de domaine dépendent de votre opération de déploiement. Les sections suivantes décrivent les options que vous configurez pour chaque opération.
Nouvelles options de forêt
Lorsque vous créez une forêt, la page Options du contrôleur de domaine affiche les options affichées dans la capture d’écran suivante :
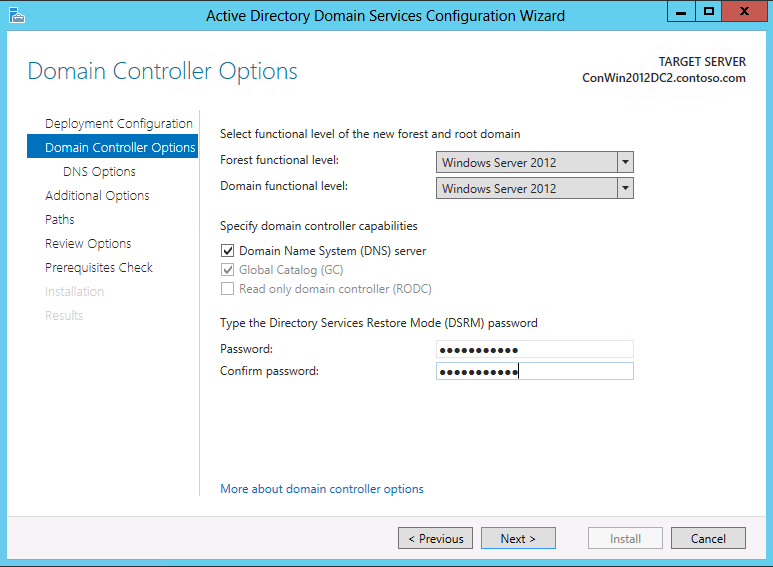
Les valeurs par défaut des niveaux fonctionnels de forêt et de domaine dépendent de votre version de Windows Server.
À compter de Windows Server 2012, le niveau fonctionnel du domaine offre les paramètres suivants dans la prise en charge du KDC (Key Distribution Center) de stratégie de modèle d’administration pour les revendications, l’authentification composée et le blindage Kerberos :
- Toujours fournir des revendications
- Échec des demandes d’authentification non limitées
Pour plus d’informations, consultez Prise en charge des revendications, de l’authentification composée et du blindage Kerberos.
Tous les domaines que vous créez dans une forêt fonctionnent automatiquement au niveau fonctionnel du domaine qui est égal au niveau fonctionnel de forêt sélectionné. En outre, tous les contrôleurs de domaine du domaine exécutent la version Windows Server du niveau fonctionnel du domaine sélectionné.
Pour plus d’informations sur les fonctionnalités disponibles à différents niveaux fonctionnels, consultez les niveaux fonctionnels des services de domaine Active Directory.
Les fonctionnalités disponibles sur un contrôleur de domaine dépendent de la version de Windows Server exécutée par le contrôleur de domaine.
Lorsque vous créez une forêt, l’option de serveur DNS (Domain Name System) est sélectionnée par défaut. Le premier contrôleur de domaine de la forêt doit être un serveur de catalogue global, et il ne peut pas s’agir d’un contrôleur de domaine en lecture seule (RODC).
Pour vous connecter à un contrôleur de domaine qui n’exécute pas AD DS, vous avez besoin du mot de passe DSRM (Directory Services Restore Mode). Le mot de passe que vous spécifiez doit respecter la stratégie de mot de passe appliquée au serveur. Par défaut, cette stratégie ne nécessite pas de mot de passe fort. Il ne nécessite qu’un mot de passe non vide. Choisissez toujours un mot de passe fort, complexe ou, de préférence, une phrase secrète. Pour plus d’informations sur la synchronisation du mot de passe DSRM avec le mot de passe d’un compte d’utilisateur de domaine, consultez l’article de support sur la synchronisation des mots de passe.
Pour plus d’informations sur la création d’une forêt, voir Installer une nouvelle forêt Active Directory Windows Server 2012 (niveau 200).
Nouvelles options de domaine enfant
Lorsque vous créez un domaine enfant, la page Options du contrôleur de domaine affiche les options affichées dans la capture d’écran suivante :
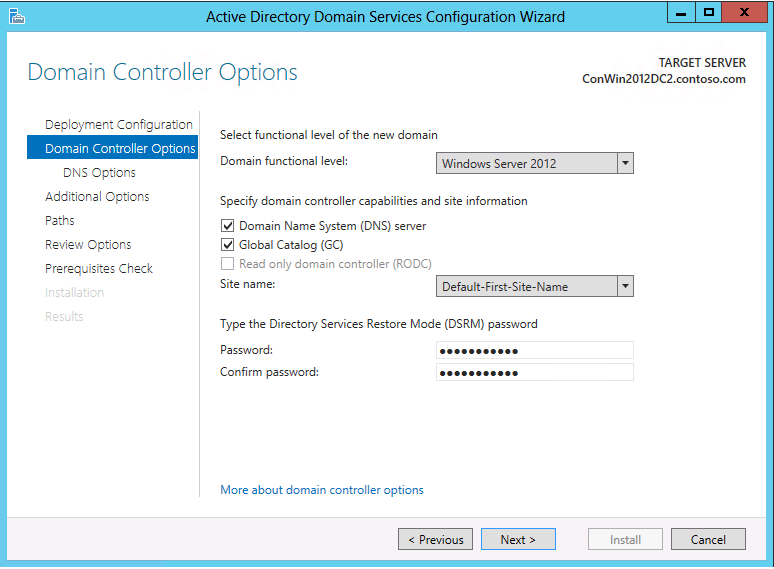
La valeur par défaut du niveau fonctionnel du domaine dépend de votre version de Windows Server. Vous pouvez spécifier n’importe quelle valeur supérieure ou égale au niveau fonctionnel de la forêt.
Vous pouvez configurer les options de contrôleur de domaine suivantes :
- Serveur DNS (Domain Name System)
- Catalogue global (GC)
Vous ne pouvez pas configurer le premier contrôleur de domaine dans un nouveau domaine pour qu’il s’agit d’un CONTRÔLEUR de domaine.
Nous vous recommandons de fournir à tous les contrôleurs de domaine des services DNS et de catalogue globaux pour la haute disponibilité dans les environnements distribués. Pour cette raison, l’Assistant active ces options par défaut lorsque vous créez un domaine.
Vous pouvez également utiliser cette page pour sélectionner un nom de site logique Active Directory approprié dans la configuration de la forêt. Par défaut, le site avec le sous-réseau le plus correct est sélectionné. S’il n’existe qu’un seul site, ce site est automatiquement sélectionné.
Importante
Si le serveur n’appartient pas à un sous-réseau Active Directory et qu’il y a plusieurs sites, rien n’est sélectionné. Le bouton Suivant n’est pas disponible tant que vous n’avez pas sélectionné un site dans la liste.
Pour plus d’informations sur la création d’un domaine, voir Installer un nouveau domaine enfant ou domaine d’arborescence Active Directory Windows Server 2012 (niveau 200).
Options d’ajout d’un contrôleur de domaine à un domaine
Lorsque vous ajoutez un contrôleur de domaine à un domaine, la page Options du contrôleur de domaine affiche les options affichées dans la capture d’écran suivante :
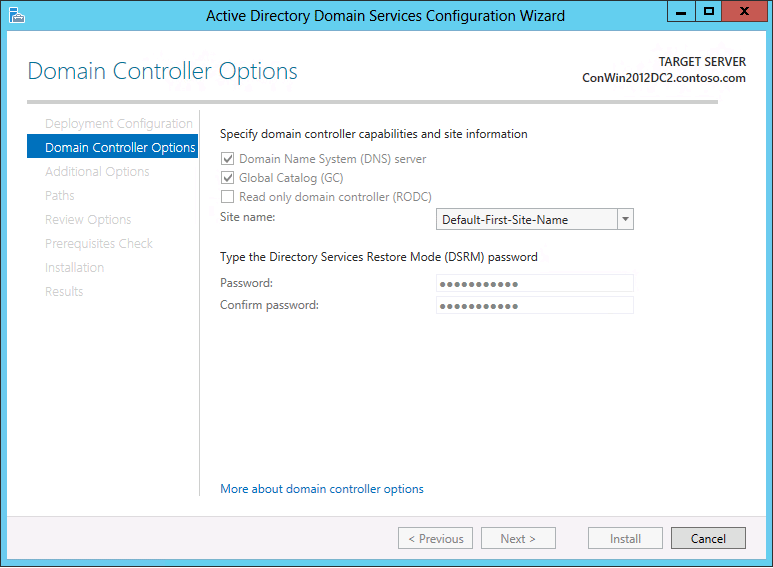
Vous pouvez configurer les options de contrôleur de domaine suivantes :
- Serveur DNS (Domain Name System)
- Catalogue global (GC)
- Contrôleur de domaine en lecture seule (RODC)
Nous vous recommandons de fournir à tous les contrôleurs de domaine des services DNS et de catalogue globaux pour la haute disponibilité dans les environnements distribués. Pour cette raison, ces options sont activées par défaut. Pour plus d’informations sur le déploiement de contrôleurs de domaine en lecture seule, voir le guide de planification et de déploiement relatif aux contrôleurs de domaine en lecture seule.
Pour plus d’informations sur l’ajout d’un contrôleur de domaine à un domaine existant, voir Installer un contrôleur de domaine Windows Server 2012 répliqué dans un domaine existant (niveau 200).
Options DNS
Si vous installez le rôle serveur DNS, la page Options DNS suivante s’affiche :
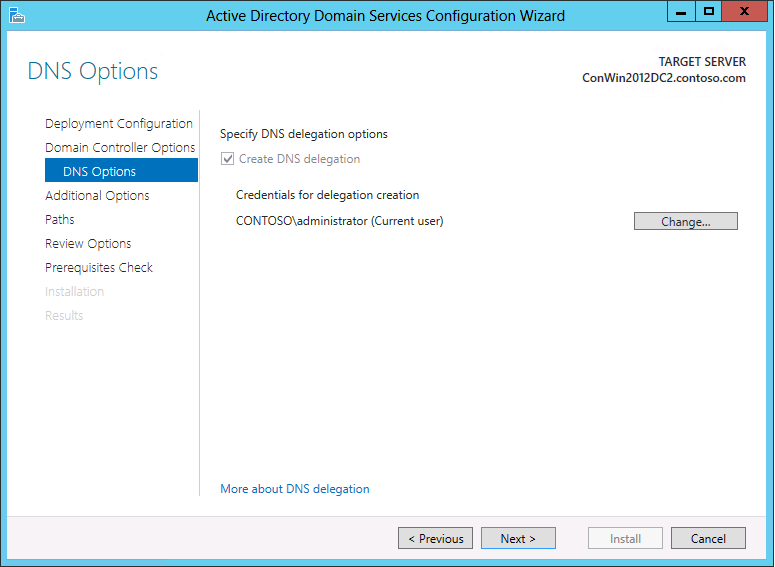
Lorsque vous installez le rôle serveur DNS, les enregistrements de délégation qui pointent vers le serveur DNS comme faisant autorité pour la zone doivent être créés dans la zone DNS parente. Les enregistrements de délégation transfèrent l’autorité de résolution de noms. Ils fournissent également une référence correcte à d’autres serveurs DNS et clients de nouveaux serveurs faisant autorité pour la nouvelle zone. Ces enregistrements de ressources incluent les enregistrements suivants :
- Un enregistrement de ressource de serveur de noms (NS) pour rendre la délégation effective. Cet enregistrement de ressource annonce que le serveur nommé
ns1.na.example.microsoft.comest un serveur faisant autorité pour le sous-domaine délégué. - Enregistrement de ressource hôte (A ou AAAA), également appelé enregistrement de collage. Cet enregistrement doit être présent pour résoudre le nom du serveur spécifié dans l’enregistrement de ressource NS à son adresse IP. Le processus de résolution du nom d’hôte dans cet enregistrement de ressource vers le serveur DNS délégué dans l’enregistrement de ressource NS est parfois appelé chassage de collage.
Vous pouvez créer automatiquement ces enregistrements dans l’Assistant Configuration des services de domaine Active Directory. Dans la page Options du contrôleur de domaine , si vous sélectionnez Suivant, l’Assistant vérifie que les enregistrements appropriés existent dans la zone DNS parente. Si l’Assistant ne peut pas vérifier que les enregistrements existent dans le domaine parent, l’Assistant vous fournit la possibilité de créer automatiquement une délégation DNS pour un nouveau domaine (ou de mettre à jour la délégation existante) et de poursuivre l’installation du nouveau contrôleur de domaine.
Vous pouvez également créer ces enregistrements de délégation DNS avant d’installer le rôle serveur DNS. Pour créer une délégation de zone, ouvrez le Gestionnaire DNS, cliquez avec le bouton droit sur le domaine parent, puis sélectionnez Nouvelle délégation. Suivez les étapes de l’Assistant Nouvelle délégation pour créer la délégation.
Le processus d’installation tente de créer la délégation pour vérifier que les ordinateurs des autres domaines peuvent résoudre les requêtes DNS pour les hôtes, notamment les contrôleurs de domaine et les ordinateurs membres, dans le sous-domaine DNS. Les enregistrements de délégation peuvent être créés automatiquement uniquement sur les serveurs DNS Microsoft. Si la zone de domaine DNS parente réside sur des serveurs DNS non-Microsoft tels que les serveurs BIND (Berkeley Internet Name Domain), un avertissement sur l’échec de la création d’enregistrements de délégation DNS s’affiche sur la page Vérification des prérequis . Pour plus d’informations sur l’avertissement, consultez Problèmes connus pour l’installation et la suppression d’AD DS.
Il est possible de créer et de valider des délégations entre le domaine parent et le sous-domaine qui est promu avant ou après l’installation. Il n’existe aucune raison de retarder l’installation d’un nouveau contrôleur de domaine, car vous ne pouvez pas créer ou mettre à jour la délégation DNS.
Pour plus d’informations sur la délégation, consultez Présentation de la délégation de zone. Si la délégation de zone n’est pas possible dans votre situation, vous pouvez envisager d’autres méthodes pour fournir la résolution de noms d’autres domaines aux hôtes de votre domaine. Par exemple, l’administrateur DNS d’un autre domaine peut configurer le transfert conditionnel, les zones stub ou les zones secondaires pour résoudre les noms de votre domaine. Pour plus d’informations, consultez les ressources suivantes :
Options du contrôleur de domaine en lecture seule
La capture d’écran suivante montre les options qui s’affichent lorsque vous installez un rodC.
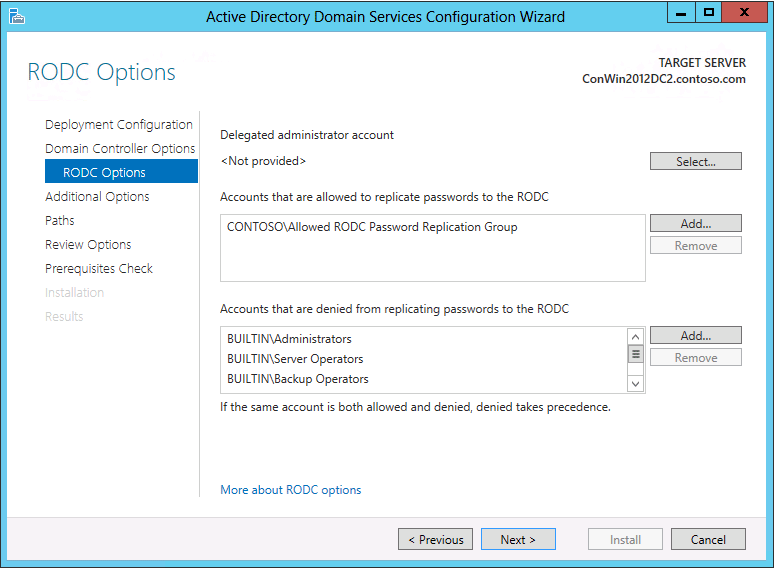
Vous pouvez utiliser l’option de compte d’administrateur délégué pour spécifier les comptes auxquels des autorisations d’administration locales sont attribuées au contrôleur de domaine d’administration. Ces utilisateurs bénéficient de privilèges équivalents à ceux du groupe Administrateurs de l’ordinateur local. Ils ne sont pas membres des administrateurs de domaine ou des groupes Administrateurs intégrés au domaine. Cette option est utile pour déléguer l’administration de succursale sans accorder d’autorisations d’administration d’administration de domaine. La configuration de la délégation d’administration n’est pas nécessaire. Pour plus d’informations, consultez Séparation des rôles d’administrateur.
Vous pouvez utiliser les options restantes sur la page pour configurer la stratégie de réplication de mot de passe (PRP), qui agit comme une liste de contrôle d’accès (ACL). Cette stratégie détermine si un contrôleur de domaine principal peut mettre en cache un mot de passe. Une fois que le RODC reçoit une demande de connexion d’utilisateur ou d’ordinateur authentifié, il fait référence au PRP pour déterminer si le mot de passe du compte doit être mis en cache. Le même compte peut ensuite effectuer des connexions ultérieures plus efficacement. Lorsqu’un compte est mis en cache, le rodc peut l’authentifier même si le lien WAN vers le site hub est hors connexion.
Le PRP répertorie deux types de comptes :
- Comptes qui ont des mots de passe pouvant être mis en cache
- Comptes qui ont des mots de passe explicitement refusés d’être mis en cache
Si un compte d’utilisateur ou d’ordinateur figure sur la liste des comptes pouvant être mis en cache, le contrôleur de domaine principal n’a pas nécessairement mis en cache le mot de passe de ce compte. Par exemple, un administrateur peut spécifier à l’avance les comptes qu’un rodC doit mettre en cache.
Les mots de passe ne sont pas mis en cache pour les comptes d’utilisateur ou d’ordinateur qui ne sont pas refusés ou autorisés, explicitement ou implicitement. Si ces utilisateurs ou ordinateurs n’ont pas accès à un contrôleur de domaine accessible en écriture, ils ne peuvent pas accéder aux ressources ou fonctionnalités fournies par AD DS. Pour plus d’informations sur le PRP, consultez la stratégie de réplication de mot de passe. Pour plus d’informations sur la gestion du PRP, consultez Administration de la stratégie de réplication de mot de passe.
Pour plus d’informations sur l’installation de contrôleurs de domaine en lecture, voir Installer un contrôleur de domaine en lecture seule Active Directory Windows Server 2012 (niveau 200).
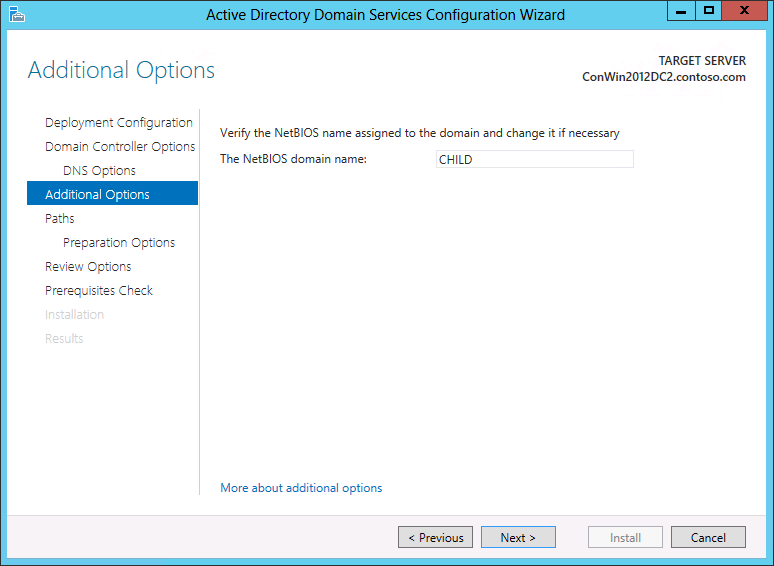
Options supplémentaires
La capture d’écran suivante montre l’option qui s’affiche dans la page Options supplémentaires lorsque vous créez un domaine :
La capture d’écran suivante montre les options qui s’affichent dans la page Options supplémentaires lorsque vous ajoutez un contrôleur de domaine à un domaine existant :
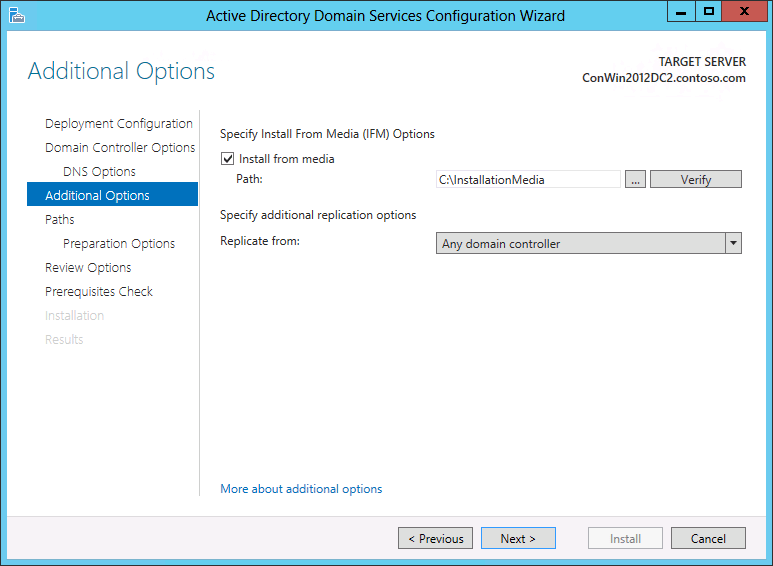
Vous pouvez utiliser l’option Répliquer à partir d’un contrôleur de domaine pour spécifier une source de réplication ou pour autoriser l’Assistant à choisir n’importe quel contrôleur de domaine comme source de réplication.
Vous pouvez utiliser l’option Installer à partir d’un média pour spécifier une source multimédia sauvegardée à utiliser pour installer le contrôleur de domaine. Si le support d’installation est stocké localement, vous pouvez utiliser l’option Chemin d’accès pour sélectionner l’emplacement du fichier. Cette option n’est pas disponible pour une installation distante. Vous pouvez sélectionner Vérifier pour vérifier que le chemin d’accès fourni est un média valide. Vous devez créer le média que vous utilisez pour cette option à l’aide de la sauvegarde Windows Server ou
ntdsutil.exed’un autre ordinateur Windows Server existant. Vous ne pouvez pas utiliser un système d’exploitation antérieur à Windows Server 2012 pour créer un média pour le contrôleur de domaine. Si le média est protégé par un mot de passe SysKey, le Gestionnaire de serveur invite le mot de passe de l’image lors de la vérification.
Pour plus d’informations sur la création d’un domaine, voir Installer un nouveau domaine enfant ou domaine d’arborescence Active Directory Windows Server 2012 (niveau 200). Pour plus d’informations sur l’ajout d’un contrôleur de domaine à un domaine existant, voir Installer un contrôleur de domaine Windows Server 2012 répliqué dans un domaine existant (niveau 200).
Chemins d'accès
La capture d’écran suivante montre les options qui s’affichent dans la page Chemins d’accès :
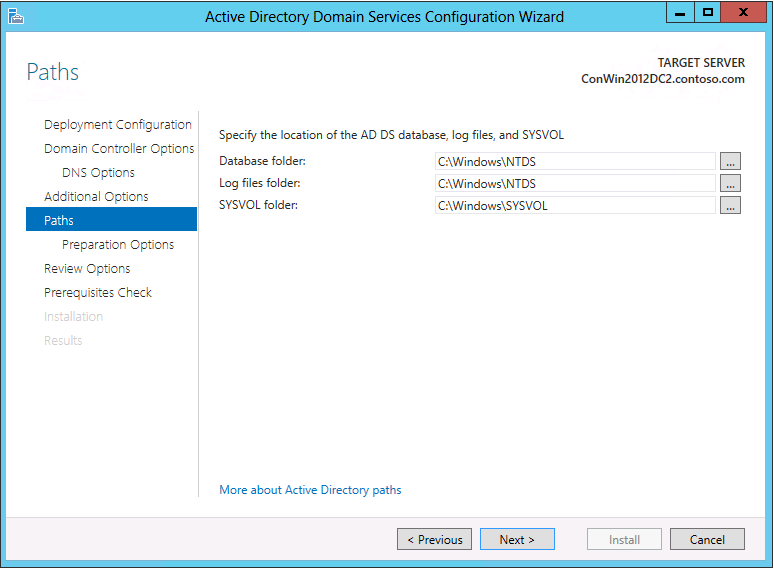
Vous pouvez utiliser la page Chemins d’accès pour remplacer les emplacements de dossiers par défaut de la base de données AD DS (NTDS). DIT), les journaux des transactions de base de données et le partage SYSVOL. Les emplacements par défaut sont toujours dans le %systemroot% dossier. Pour une installation locale, vous pouvez sélectionner un emplacement pour le stockage des fichiers.
Options de préparation
La capture d’écran suivante montre la page Options de préparation :
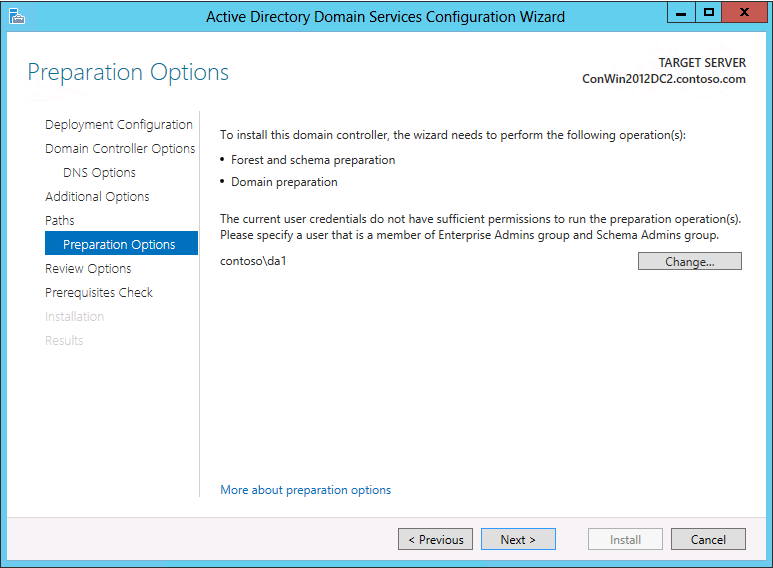
Cette page vous invite à fournir les informations d’identification à exécuter adprep.exe. L’Assistant affiche cette page lorsque les deux conditions suivantes sont remplies :
- Vous n’êtes pas connecté avec suffisamment d’informations d’identification pour exécuter
adprep.exedes commandes. - Pour terminer l’installation d’AD DS,
adprep.exeil est nécessaire d’exécuter.
L’outil adprep.exe est requis pour s’exécuter dans les situations suivantes :
La
adprep /forestprepcommande doit être exécutée pour ajouter le premier contrôleur de domaine qui exécute Windows Server 2012 à une forêt existante. Pour exécuter cette commande, vous devez être membre du groupe Administrateurs d’entreprise, du groupe Administrateurs de schéma et du groupe Administrateurs de domaine du domaine qui héberge le maître de schéma. Pour que cette commande s’exécute correctement, il doit y avoir une connectivité entre l’ordinateur sur lequel vous exécutez la commande et le maître de schéma de la forêt.La
adprep /domainprepcommande doit être exécutée pour ajouter le premier contrôleur de domaine qui exécute Windows Server 2012 à un domaine existant. Cette commande doit être exécutée par un membre du groupe Administrateurs de domaine du domaine où vous installez le contrôleur de domaine qui exécute Windows Server. Pour que cette commande s’exécute correctement, il doit y avoir une connectivité entre l’ordinateur sur lequel vous exécutez la commande et le maître d’infrastructure du domaine.La
adprep /rodcprepcommande doit être exécutée pour ajouter le premier RODC à une forêt existante. Cette commande doit être exécutée par un membre du groupe Administrateurs de l’entreprise. Pour que cette commande s’exécute correctement, il doit y avoir une connectivité entre l’ordinateur sur lequel vous exécutez la commande et le maître d’infrastructure pour chaque partition de répertoire d’application dans la forêt.
Pour plus d’informations sur adprep.exe, consultez Adprep.exe intégration et exécution Adprep.exe.
Examiner les options
La capture d’écran suivante montre la page Options de révision :
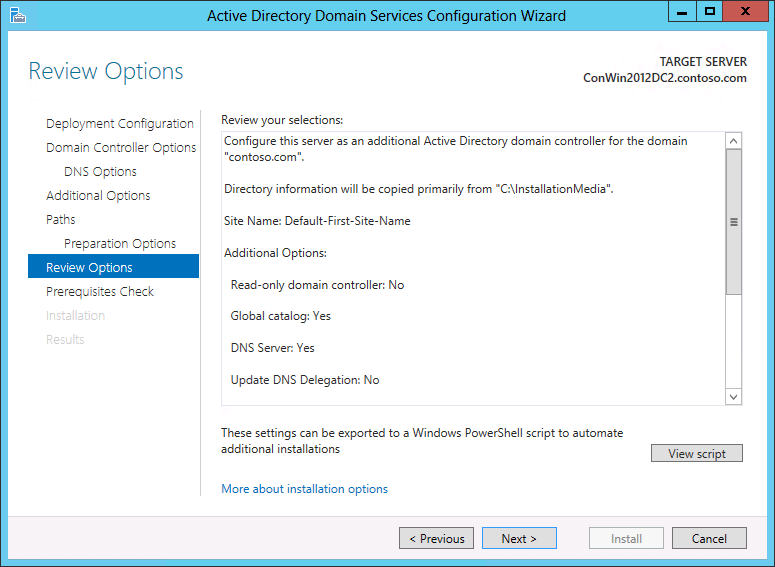
Vous pouvez utiliser la page Options de révision pour valider vos paramètres et vous assurer qu’ils répondent à vos besoins avant de commencer l’installation. Cette page n’est pas la dernière opportunité dans le Gestionnaire de serveur d’arrêter l’installation. Vous pouvez utiliser cette page pour passer en revue et confirmer vos paramètres avant de poursuivre la configuration.
Dans cette page, vous avez également la possibilité d’utiliser le bouton Afficher le script pour créer un fichier texte Unicode qui contient la configuration actuelle
ADDSDeploymentdu module en tant que script Windows PowerShell unique. Par conséquent, vous pouvez utiliser l’interface graphique du Gestionnaire de serveur en tant que studio de déploiement Windows PowerShell :- Utilisez l’Assistant Configuration des services de domaine Active Directory pour configurer les options.
- Exportez la configuration.
- Annulez l’Assistant.
Ce processus crée un exemple valide et correct du point de vue syntaxique pour permettre des modifications ultérieures ou une utilisation directe.
Vérification des conditions requises
La capture d’écran suivante montre la page Vérification des prérequis :
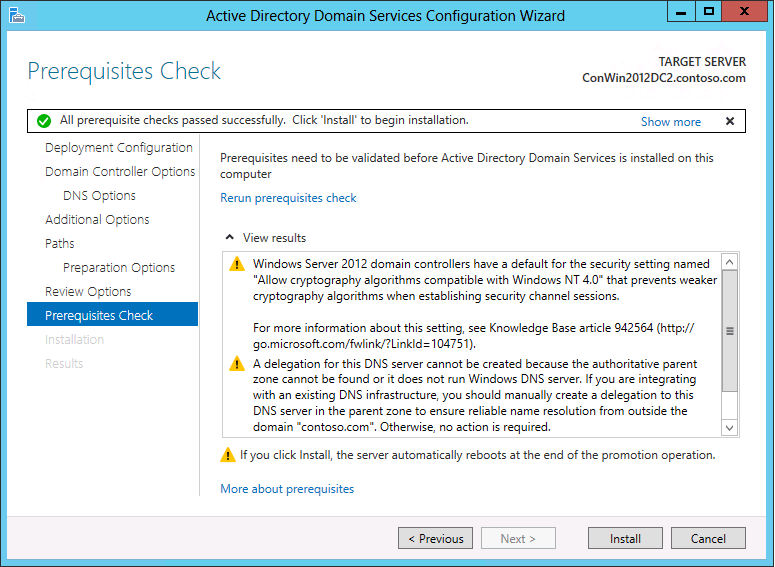
Cette page affiche des problèmes potentiels détectés lors de la vérification des prérequis. Les résultats peuvent répertorier les avertissements, y compris les suivants :
Les contrôleurs de domaine qui exécutent Windows Server ont un paramètre par défaut, Autoriser les algorithmes de chiffrement compatibles avec Windows NT 4, ce qui empêche les clients qui utilisent des algorithmes de chiffrement plus faibles d’établir des sessions de canal sécurisé. Pour plus d’informations sur l’impact potentiel et les solutions de contournement, consultez Désactiver le paramètre AllowNT4Crypto sur tous les contrôleurs de domaine concernés.
Une délégation DNS ne peut pas être créée ou mise à jour. Pour plus d’informations, voir Options DNS.
Les appels WMI (Windows Management Instrumentation) échouent. La vérification de la configuration requise nécessite des appels WMI. Si un appel WMI est bloqué par des règles de pare-feu, il peut échouer et retourner une erreur d’appel de procédure distante (RPC) non disponible.
Pour plus d’informations sur les vérifications de prérequis spécifiques effectuées pour l’installation d’AD DS, consultez Tests prérequis.
Résultats
La capture d’écran suivante montre la page Résultats :
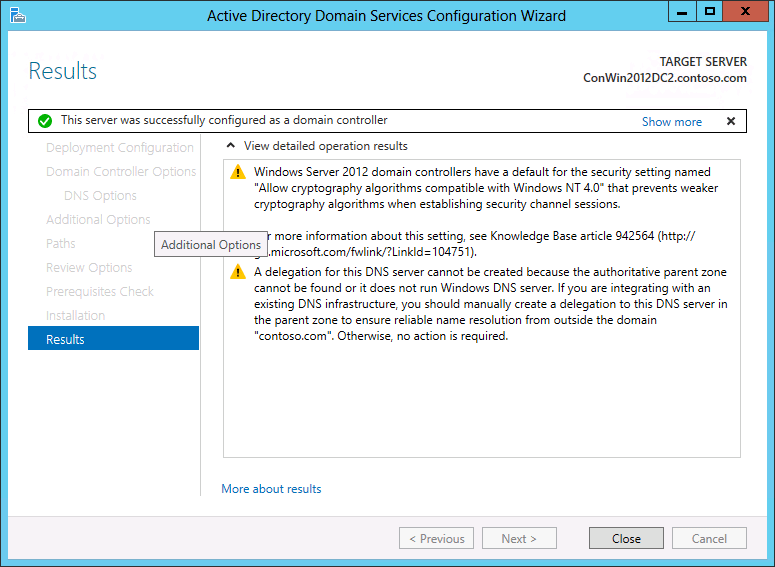
Dans cette page, vous pouvez examiner les résultats de l’installation.
Vous pouvez également redémarrer le serveur cible à partir de cette page une fois l’Assistant terminé. Toutefois, si l’installation réussit, le serveur redémarre, que vous choisissiez cette option.
Dans certains cas, le serveur cible ne parvient pas à redémarrer. Si l’Assistant se termine sur un serveur cible qui n’est pas joint au domaine avant l’installation, l’état système du serveur cible peut rendre le serveur inaccessible sur le réseau. L’état du système peut également vous empêcher d’avoir des autorisations pour gérer le serveur distant.
Si le serveur cible ne parvient pas à redémarrer dans ces cas, vous devez le redémarrer manuellement. Vous ne pouvez pas utiliser d’outils tels que shutdown.exe Windows PowerShell pour le redémarrer. Vous pouvez utiliser les services Bureau à distance pour vous connecter et arrêter à distance le serveur cible.
Pages lors de la rétrogradation d’un contrôleur de domaine
Les sections suivantes décrivent les pages que vous voyez lorsque vous utilisez l’Assistant Configuration des services de domaine Active Directory pour rétrograder un contrôleur de domaine.
Credentials
La capture d’écran suivante montre la page Informations d’identification qui apparaît au début du processus de rétrogradation.
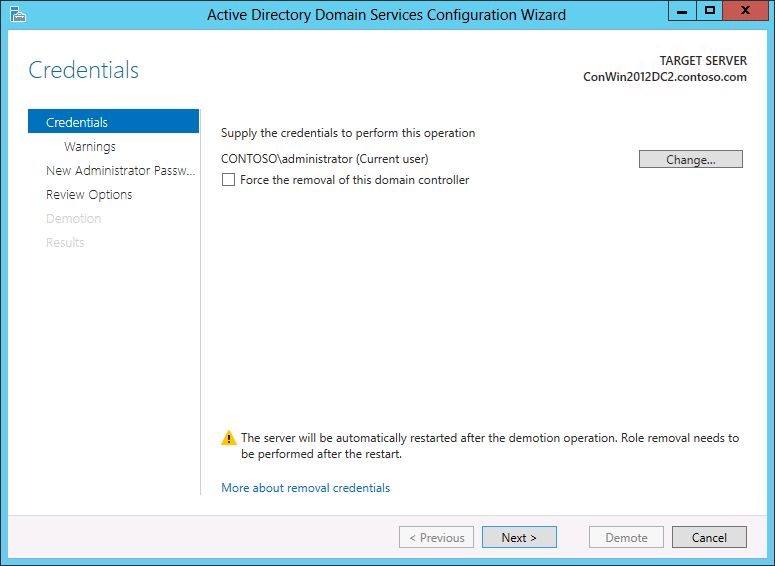
Dans cette page, vous allez configurer les options de rétrogradation. Les informations d’identification suivantes sont nécessaires pour effectuer la rétrogradation dans différentes situations :
La rétrogradation d’un contrôleur de domaine supplémentaire nécessite les identifiants de l'administrateur du domaine. Le fait de sélectionner Forcer la suppression de ce contrôleur de domaine rétrograde le contrôleur de domaine sans supprimer les métadonnées de l’objet contrôleur de domaine d’Active Directory.
Importante
Ne sélectionnez pas l’option Forcer la suppression de cette option de contrôleur de domaine , sauf si le contrôleur de domaine ne peut pas contacter d’autres contrôleurs de domaine et qu’il n’existe aucun moyen raisonnable de résoudre ce problème réseau. La rétrogradation forcée laisse des métadonnées orphelines dans Active Directory sur les contrôleurs de domaine restants dans la forêt. En outre, toutes les modifications non répliquées sur ce contrôleur de domaine, telles que les mots de passe ou les nouveaux comptes d’utilisateur, sont perdues pour toujours. Les métadonnées orphelines sont la cause racine d’un pourcentage significatif de cas de support Microsoft pour AD DS, Microsoft Exchange, SQL Server et d’autres logiciels. Si vous rétrogradez de force un contrôleur de domaine, vous devez effectuer manuellement le nettoyage des métadonnées immédiatement. Pour obtenir des instructions, consultez Nettoyer les métadonnées du serveur.
Rétrograder le dernier contrôleur de domaine d’un domaine nécessite l’appartenance au groupe Administrateurs d’entreprise, car cette action supprime le domaine lui-même. Si le domaine est le dernier dans la forêt, cette action supprime également la forêt. Le Gestionnaire de serveur vous informe si le contrôleur de domaine actuel est le dernier contrôleur de domaine dans le domaine. Sélectionnez Dernier contrôleur de domaine du domaine pour confirmer que le contrôleur de domaine est bien le dernier contrôleur de domaine dans le domaine.
Pour plus d’informations sur la suppression d’AD DS, consultez Supprimer les services de domaine Active Directory (niveau 100) et rétrograder les contrôleurs de domaine et les domaines.
Warnings
Lorsque vous utilisez le Gestionnaire de serveur pour rétrograder un contrôleur de domaine, l’Assistant affiche des avertissements dans certains cas. Si le contrôleur de domaine héberge également d’autres rôles, tels que le serveur DNS ou les rôles serveur de catalogue global, la page Avertissements suivante s’affiche :
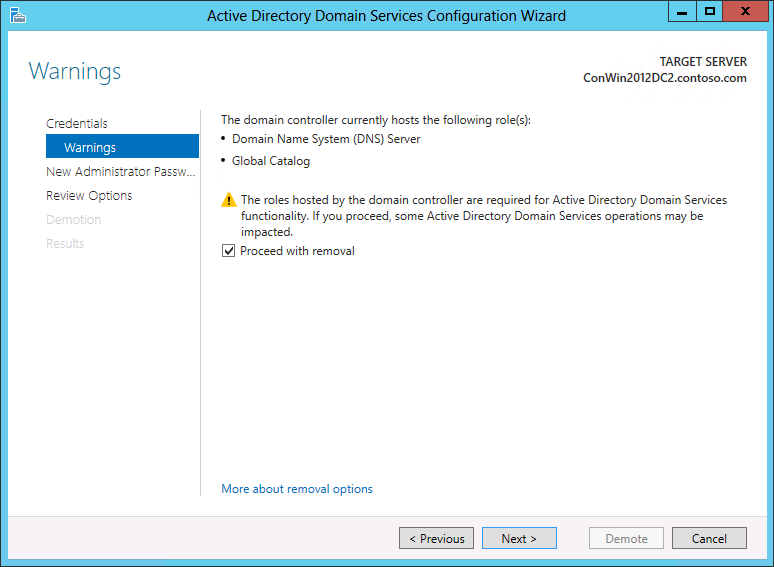
Avant de pouvoir sélectionner Suivant pour continuer, vous devez sélectionner Continuer avec suppression pour reconnaître que rétrograder le contrôleur de domaine rend ces rôles indisponibles.
Si vous forcez la suppression d’un contrôleur de domaine :
Les modifications apportées aux objets Active Directory qui ne sont pas répliquées vers d’autres contrôleurs de domaine du domaine sont perdues.
Toutes les partitions d’annuaire d’applications sur le contrôleur de domaine sont supprimées. Si le contrôleur de domaine contient le dernier réplica d’une ou plusieurs partitions d’annuaire d’applications, ces partitions n’existent plus lorsque l’opération de suppression est terminée.
Les opérations critiques dans le domaine et la forêt peuvent être affectées de la manière suivante si le contrôleur de domaine héberge certains rôles :
Role Résultat de la suppression du contrôleur de domaine Action à entreprendre avant de continuer Catalogue global Les utilisateurs peuvent avoir des difficultés à se connecter à des domaines dans la forêt. Assurez-vous que suffisamment de serveurs de catalogue globaux se trouvent dans la forêt et le site pour traiter les connexions utilisateur. Si nécessaire, désignez un autre serveur de catalogue global et mettez à jour les clients et les applications avec les nouvelles informations. Serveur DNS Toutes les données DNS stockées dans les zones intégrées à Active Directory sont perdues. Après avoir supprimé AD DS, le serveur DNS n’est pas en mesure d’effectuer la résolution de noms pour les zones DNS intégrées à Active Directory. Mettez à jour la configuration DNS de tous les ordinateurs qui font actuellement référence à l’adresse IP du serveur DNS pour la résolution de noms. Configurez-les avec l’adresse IP d’un nouveau serveur DNS. Maître de l’infrastructure Les clients du domaine peuvent avoir des difficultés à localiser des objets dans d’autres domaines. Transférez le rôle maître d’infrastructure vers un contrôleur de domaine qui n’est pas un serveur de catalogue global. Id relatif (RID) master Vous pouvez rencontrer des problèmes lors de la création de comptes d’utilisateur, de comptes d’ordinateur et de groupes de sécurité. Transférez le rôle maître RID vers un contrôleur de domaine dans le même domaine que le contrôleur de domaine que vous rétrogradez. Émulateur de contrôleur de domaine principal (PDC) Les opérations effectuées par l’émulateur PDC, telles que les mises à jour de stratégie de groupe et les réinitialisations de mot de passe pour les comptes non AD DS, ne fonctionnent pas correctement. Transférez le rôle principal de l’émulateur PDC vers un contrôleur de domaine qui se trouve dans le même domaine que le contrôleur de domaine que vous rétrogradez. Master de schéma Vous ne pouvez plus modifier le schéma de la forêt. Transférez le rôle maître de schéma vers un contrôleur de domaine dans le domaine racine de la forêt. Master d’affectation de noms de domaine Vous ne pouvez plus ajouter de domaines à la forêt ou en supprimer. Transférez le rôle maître de nommage de domaine vers un contrôleur de domaine dans le domaine racine de la forêt.
Avant de supprimer un contrôleur de domaine qui héberge tous les rôles de maître d’opérations, essayez de transférer le rôle vers un autre contrôleur de domaine.
S’il n’est pas possible de transférer le rôle, commencez par supprimer AD DS de l’ordinateur. Ensuite, saisissez le rôle à l’aide ntdsutil.exe du contrôleur de domaine auquel vous envisagez de saisir le rôle. Si possible, utilisez un partenaire de réplication récent dans le même site que le contrôleur de domaine que vous rétrogradez. Pour plus d’informations sur le transfert et la saisie des rôles principaux d’opérations, consultez Transfert ou saisir des rôles Operation Master dans Active Directory Domain Services.
Si l’Assistant ne peut pas déterminer si le contrôleur de domaine héberge un rôle maître d’opérations, exécutez la netdom.exe commande pour déterminer si le contrôleur de domaine exécute des rôles de base d’opérations.
Après avoir désinstallé AD DS du dernier contrôleur de domaine dans le domaine, le domaine n’existe plus.
Options de suppression
Si le contrôleur de domaine que vous rétrogradez est un serveur DNS délégué pour héberger la zone DNS, vous voyez la page suivante. Il offre la possibilité de supprimer le serveur DNS de la délégation de zone DNS.
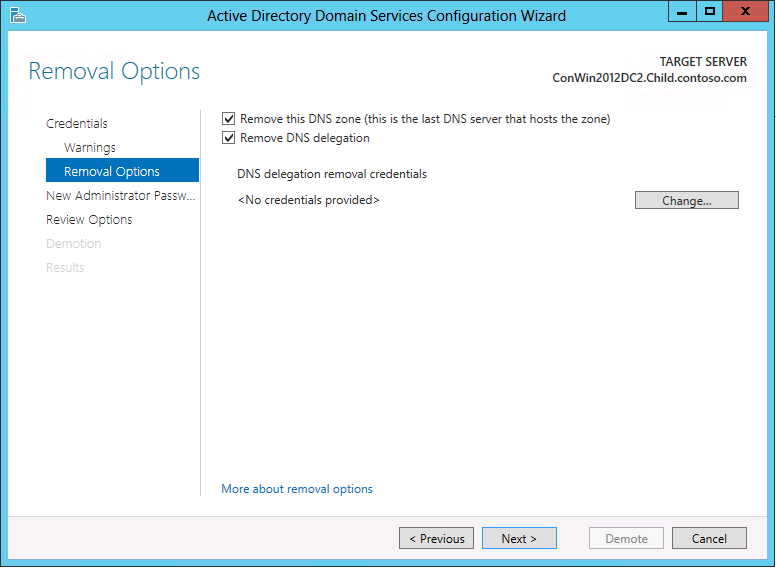
Pour plus d’informations sur la suppression d’AD DS, consultez Supprimer les services de domaine Active Directory (niveau 100) et rétrograder les contrôleurs de domaine et les domaines.
Nouveau mot de passe d’administrateur
La page Nouveau mot de passe administrateur vous oblige à fournir un mot de passe pour le compte Administrateur de l’ordinateur local intégré. Ce mot de passe est utilisé lorsque la rétrogradation est terminée et que l’ordinateur devient un serveur membre de domaine ou un ordinateur de groupe de travail.
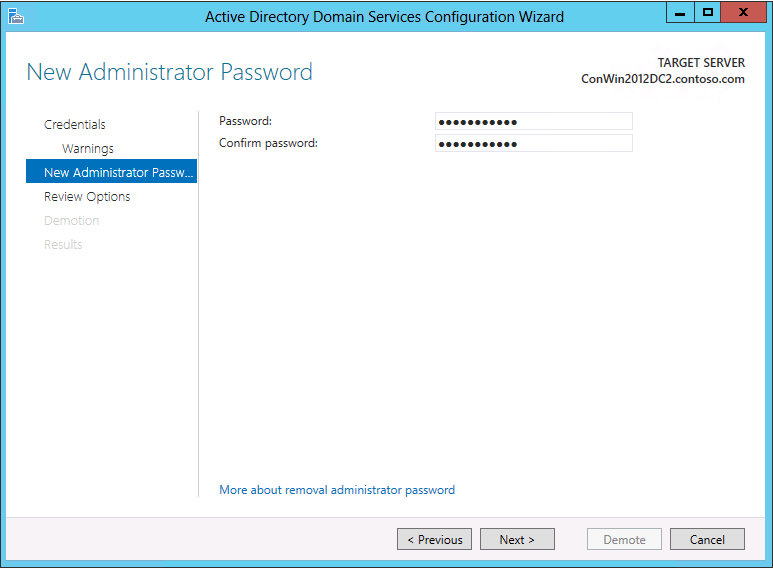
Pour plus d’informations sur la suppression d’AD DS, consultez Supprimer les services de domaine Active Directory (niveau 100) et rétrograder les contrôleurs de domaine et les domaines.
Examiner les options
La capture d’écran suivante montre la page Options de révision que vous voyez lorsque vous rétrogradez un contrôleur de domaine :
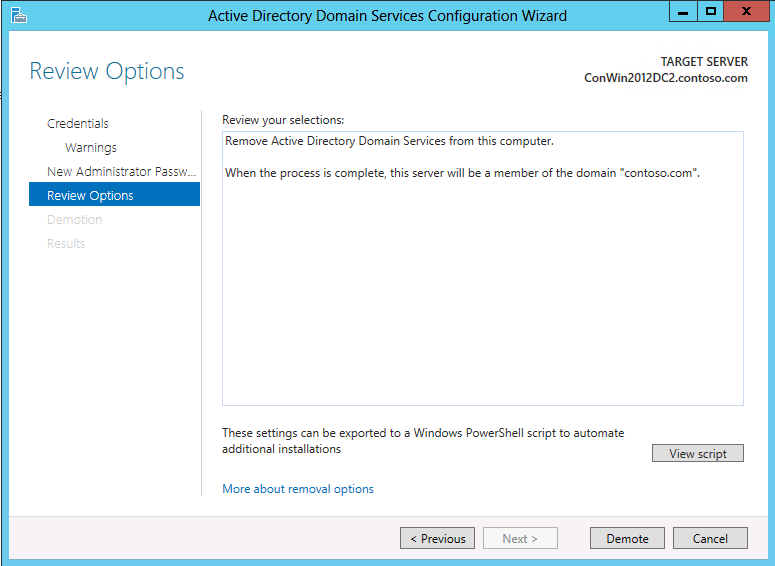
Vous pouvez utiliser cette page pour passer en revue vos sélections et commencer la rétrogradation.
Cette page vous offre également la possibilité d’exporter les paramètres de configuration pour la rétrogradation vers un script Windows PowerShell afin de pouvoir automatiser d’autres rétrogradations.
Pour rétrograder le serveur, sélectionnez Demote.