Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Windows 365 en un coup d’œil
Windows 365 fournit aux organisations et aux utilisateurs des PC cloud, une expérience de bureau Windows complète et sécurisée, hébergée dans Microsoft Cloud et accessible sur n’importe quel appareil.
Les administrateurs informatiques peuvent mettre en service et gérer les PC cloud en même temps que leurs appareils physiques, Microsoft prenant en charge et gérant l’infrastructure de support. Ils peuvent choisir de provisionner un bureau Windows complet ou seulement les applications dont ils ont besoin, à l’aide de la configuration disponible dans le Centre d’administration Microsoft 365 ou le windows365.microsoft.com (pour Windows 365 Affaires) ou dans Microsoft Intune (pour Windows 365 Entreprise, Windows 365 Flex et plus).
Windows 365 offre une alternative à la solution VDI (Virtual Desktop Infrastructure) traditionnelle dans la mesure où il est simple à déployer, prévisible en termes de coût, transparent pour les utilisateurs finaux et géré de manière centralisée avec les appareils physiques.
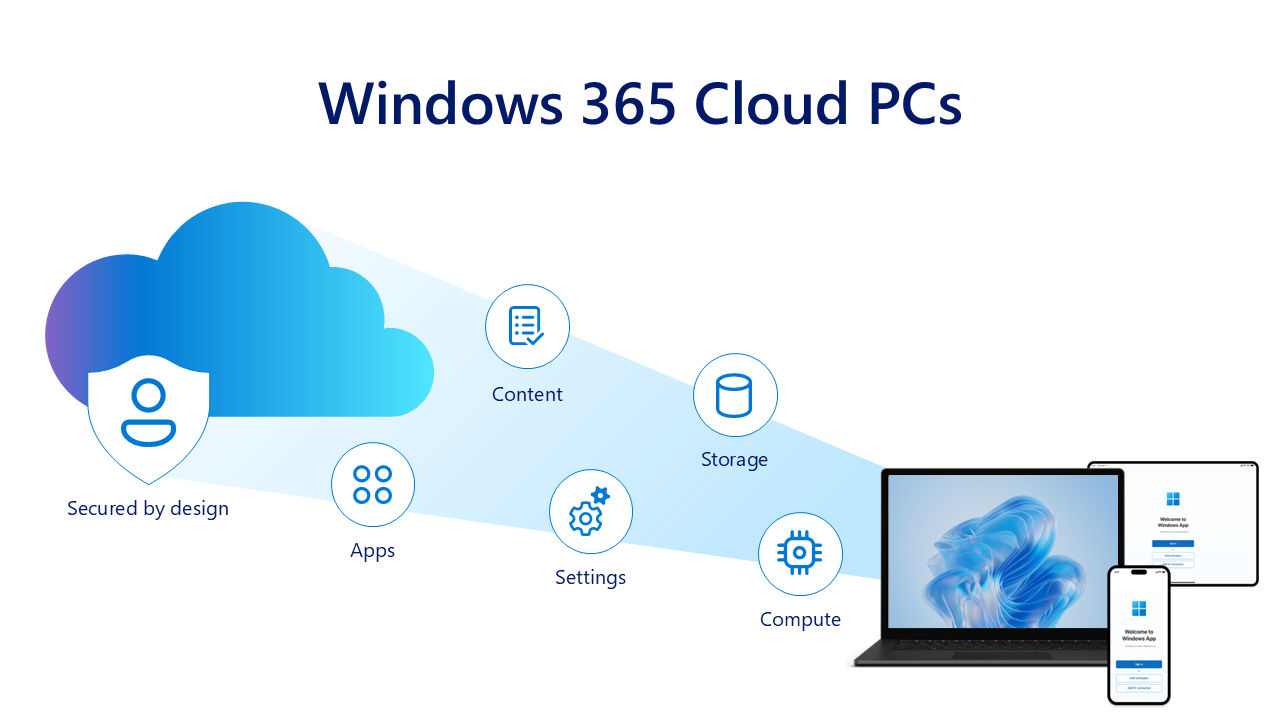
Contrôles de sécurité pour BYOD (Apportez votre propre appareil) avec Windows 365 en un coup d’œil
À mesure que les organisations adoptent les modèles BYOD (Bring Your Own Device), permettre un accès sécurisé aux ressources de l’entreprise est devenu une priorité absolue. Les utilisateurs peuvent souhaiter travailler à partir de leur ordinateur portable, tablette et smartphone personnels.
Les organisations peuvent trouver plus rentable ou flexible de fournir des ressources à l’aide d’un modèle BYOD, tandis que les équipes informatiques doivent toujours protéger les données sensibles contre les accès non autorisés, les fuites et les cyberattaques.
La sécurité intégrée à Windows 365 constitue la base d’un équilibre entre flexibilité et contrôle. En combinant un PC cloud avec une sécurité de niveau entreprise, les organisations peuvent étendre une expérience Windows cohérente sur tous les appareils sans compromettre la conformité ou les performances.
Chaque utilisateur peut accéder à un PC cloud persistant ou à des applications spécifiques afin d’utiliser les outils dont il a besoin pour être productif, tandis que le service informatique maintient une surveillance complète des données, des applications et de la sécurité des identités de l’entreprise.
Principaux avantages de l’utilisation de Windows 365 pour BYOD en un coup d’œil
- Expérience de bureau complète : Windows 365 offre aux utilisateurs une expérience de bureau Windows complète, avec la familiarité d’un système d’exploitation Windows, ainsi que les contrôles de sécurité, les paramètres et la personnalisation que les organisations attendent de Microsoft. Les organisations peuvent également choisir de diffuser en continu des applications spécifiques, au lieu d’expériences de bureau complètes, avec les applications cloud de Windows 365.
- Sécurité des données : Des fonctionnalités telles que la protection contre la capture d’écran, les restrictions du presse-papiers et d’autres contrôles empêchent les informations d’entreprise de quitter le PC cloud.
- Gestion centralisée avec Microsoft Intune : les administrateurs informatiques peuvent créer et gérer les PC cloud de leur organisation dans Intune, en même temps que leurs clients physiques. Les configurations et les stratégies sont gérées de manière centralisée à l’aide des outils familiers d’Intune et des intégrations entre les autres solutions de sécurité Microsoft.
- Prise en charge de la gestion des applications mobiles (MAM) d’Intune : même sans inscrire un appareil personnel dans la gestion complète des appareils mobiles (GPM), le service informatique peut appliquer des stratégies GAM aux applications d’entreprise. Cela active les contrôles de protection contre la perte de données (DLP), tels que le blocage du copier/coller entre les applications professionnelles et personnelles ou exiger le chiffrement des données professionnelles sans gérer l’ensemble de l’appareil. Intune MAM applique également des vérifications de la posture de l’appareil, telles que la version du système d’exploitation, la version de l’application cliente et le status de l’antivirus, et n’accorde l’accès que lorsque tous les critères de sécurité prédéfinis sont satisfaits.
- Paramètres de redirection « Sécurisé par défaut » : Lorsque de nouveaux PC cloud sont créés, les redirections (telles que la possibilité d’utiliser des lecteurs USB, des presse-papiers, des lecteurs locaux et des imprimantes) sont désactivées par défaut. Le service informatique peut affiner ces paramètres pour s’assurer que les données sensibles ne sont pas exfiltrées via un support amovible ou redirigées vers des environnements non gérés, tout en autorisant des flux de travail sécurisés.
- Modèles d’accès flexibles : Les employés, les sous-traitants et les partenaires peuvent accéder en toute sécurité aux applications et aux données sans avoir à fournir de matériel.
- Infrastructure résiliente : Construit sur l’infrastructure Microsoft, utilisant les principes de sécurité par conception et sécurisé par défaut, Windows 365 bénéficie de la sécurité et de la résilience du cloud Microsoft. Windows 365 offre également des fonctionnalités de restauration d’un point antérieur, ce qui permet aux administrateurs informatiques ou aux utilisateurs finaux de restaurer leurs PC cloud à un bon état en cas de compromission ou d’incident.
- Récupération après sinistre et incident : Windows 365 propose des solutions complémentaires pour faciliter la continuité des activités et la récupération d’urgence, notamment la récupération d’urgence entre régions de Windows 365 et la récupération d’urgence plus Windows 365. Pour les utilisateurs qui ne sont pas actuellement sur des PC cloud Windows 365, réserve Windows 365 offre un accès temporaire et sécurisé aux PC cloud lorsque les appareils physiques ne sont pas disponibles ou qu’un accès à court terme est requis. Il offre jusqu’à 10 jours d’utilisation de PC dans le cloud par an, ce qui aide les organisations à réagir rapidement aux perturbations, à minimiser les temps d’arrêt et à maintenir une expérience utilisateur transparente.