Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Sécurité basée sur la virtualisation (VBS) en un coup d’œil
La sécurité basée sur la virtualisation (VBS) fournit la base d’isolation pour les fonctionnalités de sécurité Windows présentées sous Isolation principale. VBS utilise des fonctionnalités de virtualisation matérielle pour héberger un noyau sécurisé séparé du système d’exploitation. Cette séparation signifie que même si le système d’exploitation est compromis, le noyau sécurisé reste protégé. L’environnement VBS isolé protège les processus, tels que les solutions de sécurité et les gestionnaires d’informations d’identification, contre d’autres processus s’exécutant en mémoire. Même si un programme malveillant accède au noyau principal du système d’exploitation, l’hyperviseur et le matériel de virtualisation empêchent le programme malveillant d’exécuter du code non autorisé ou d’accéder aux secrets de plateforme dans l’environnement VBS. VBS implémente le niveau de confiance virtuelle 1 (VTL1), qui a un niveau de confiance plus élevé que le niveau de confiance virtuel 0 (VTL0) implémenté dans le noyau principal.
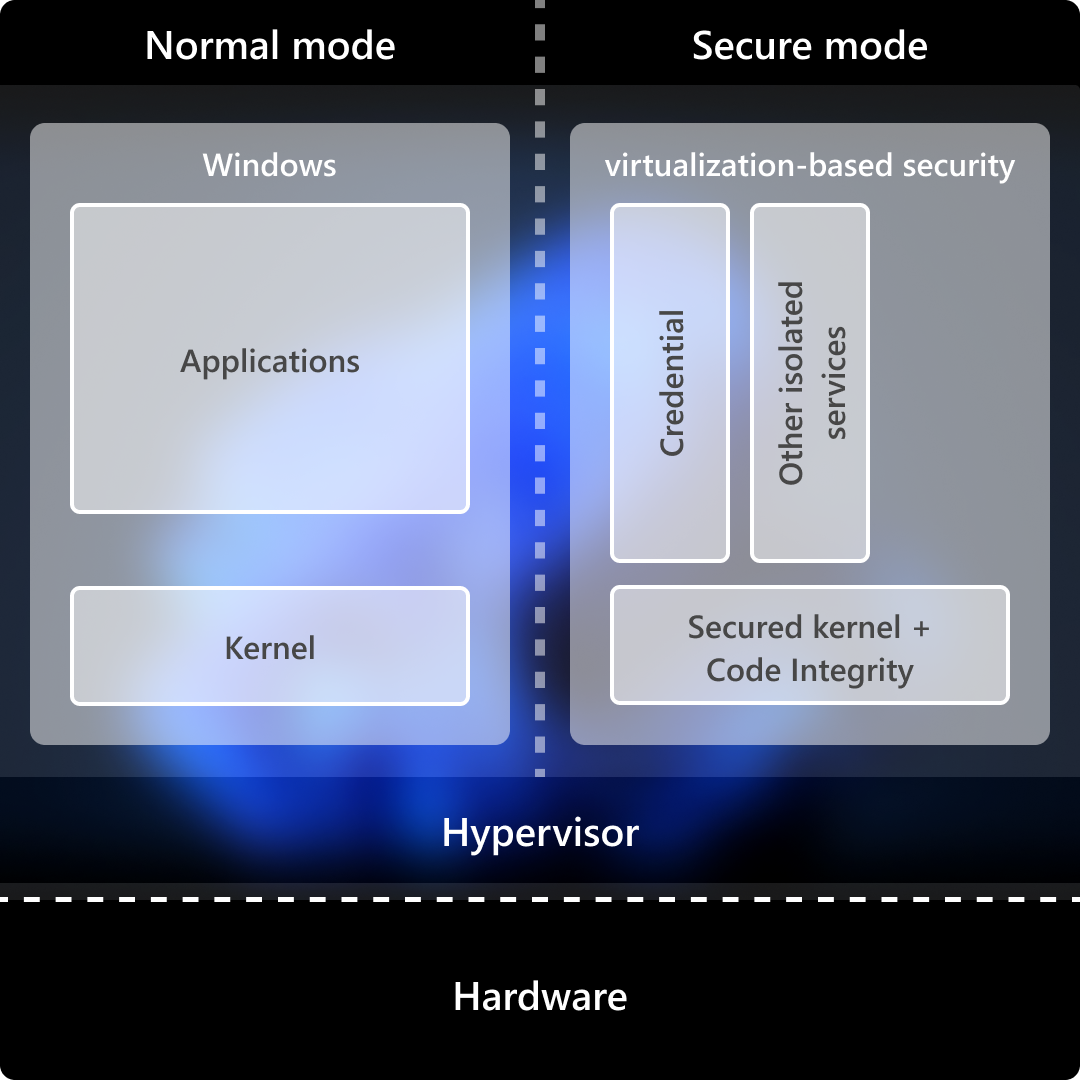
VBS utilise des niveaux de confiance virtuelle pour isoler les opérations et les données sensibles à la sécurité du noyau Windows normal. Les composants exécutés dans VTL1 peuvent protéger la mémoire contre l’accès direct par code exécuté dans VTL0. Cette isolation permet de protéger les ressources sensibles, même si le noyau normal du système d’exploitation est compromis.