Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Le Moniteur système intégré (Sysmon) est une fonctionnalité Windows facultative sur Windows 11 et Windows Server 2025 qui, lorsqu’elle est activée, reste résidente pendant les redémarrages du système pour surveiller et consigner l’activité du système dans le journal des événements Windows. Il fournit des informations détaillées sur les événements de changement d’heure de création de processus, de connexion réseau et de création de fichier. En collectant ses événements via la collection d’événements Windows ou un agent SIEM , vous pouvez mieux comprendre ce que fait le système. Ces événements vous aident à détecter un comportement malveillant ou inhabituel et à révéler comment les intrus ou les programmes malveillants se déplacent et opèrent dans votre environnement.
Sysmon n’analyse pas les événements qu’il génère, ni ne tente de dissimuler sa présence aux attaquants.
Fonctionnalités de Sysmon
Sysmon comprend les fonctionnalités suivantes :
Journalise la création de processus avec une ligne de commande complète pour les processus en cours et parent.
Enregistre le hachage des fichiers image de processus à l’aide de SHA1 (valeur par défaut), MD5, SHA256 ou IMPHASH.
Plusieurs hachages peuvent être utilisés en même temps.
Inclut un GUID de processus dans les événements de création de processus pour permettre la corrélation des événements, même lorsque Windows réutilise des ID de processus.
Inclut un GUID de session dans chaque événement pour permettre la corrélation des événements sur la même session ouverte.
Chargement des journaux des pilotes ou des DLL avec leurs signatures et hachages.
Journalise l’ouverture de disques ou de volumes avec un accès en lecture brute.
Journalise éventuellement les connexions réseau, y compris le processus source de chaque connexion, les adresses IP, les numéros de port, les noms d’hôte et les noms de ports.
détecte les modifications apportées à l’heure de création du fichier pour comprendre quand un fichier a été réellement créé. La modification des horodatages de création de fichier est une technique couramment utilisée par les logiciels malveillants pour brouiller les pistes.
Rechargez automatiquement la configuration si elle est modifiée dans le registre.
Filtrage de règles pour inclure ou exclure certains événements de manière dynamique.
Génère des événements dès le début du processus de démarrage pour capturer l’activité effectuée par des programmes malveillants en mode noyau, même sophistiqués.
Ces fonctionnalités offrent aux équipes de sécurité un meilleur contexte que les journaux d’audit par défaut et améliorent la détection des comportements suspects tels que l’exécution à l’extérieur, les mouvements latéraux et les activités malveillantes.
Utilisation
Quelques exemples d’utilisation courante présentant des options de ligne de commande simples pour installer et désinstaller Sysmon, ainsi que pour case activée et modifier sa configuration :
Installer :
sysmon -i [<configfile>]
Configuration de la mise à jour :
sysmon -c [<configfile>]
Installer le manifeste d’événement :
sysmon -m
Imprimer le schéma :
sysmon -s
Désinstaller :
sysmon -u [force]
Captures d’écran
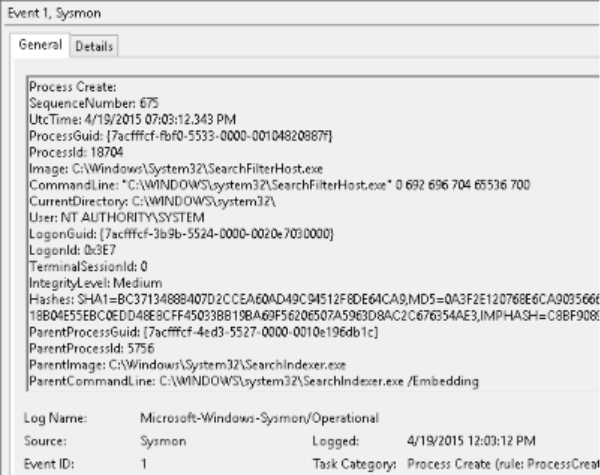
La capture d’écran suivante montre la télémétrie Sysmon classique dans l’observateur d’événements Windows intégré :
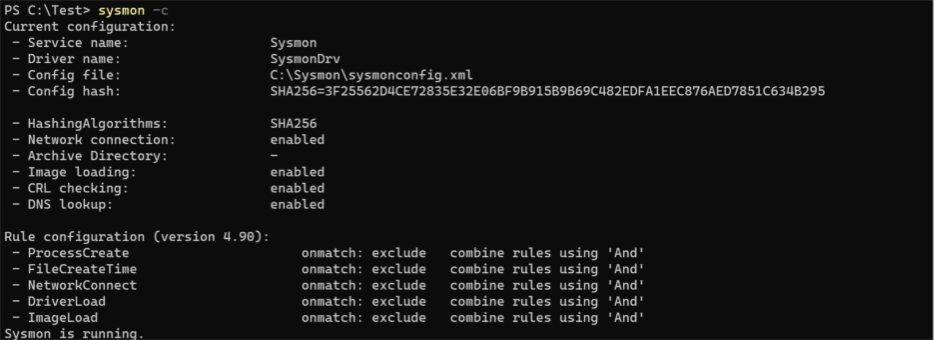
La capture d’écran suivante présente les sorties Sysmon lors de la confirmation de la configuration de la télémétrie :
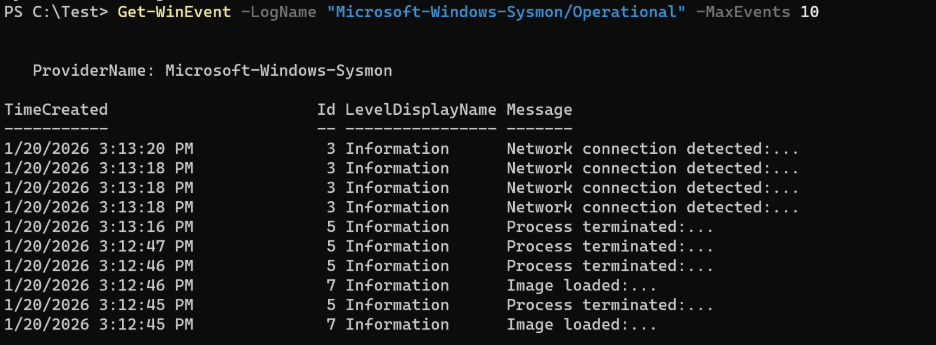
La capture d’écran suivante montre Sysmon stockant activement les événements de télémétrie :
Événements localisés
Les événements Sysmon intégrés écrits dans le journal des événements Windows sont localisés, offrant une expérience cohérente avec les autres événements système Windows et s’alignant sur la langue configurée sur l’appareil. Bien que le message d’événement rendu (le texte affiché dans des outils tels que l’observateur d’événements) soit localisé, les données d’événement XML sous-jacentes ne sont pas localisées et restent cohérentes dans toutes les langues. Cette représentation XML peut être utilisée pour une collecte, une agrégation et une analyse fiables des événements entre les environnements.
Ce comportement diffère de celui de Sysmon autonome et est important à prendre en compte lors de l’intégration de Sysmon intégré aux pipelines de collecte de journaux, aux solutions SIEM ou à la logique de traitement d’événements personnalisés.
Remarque
Si vous collectez ou traitez actuellement des événements Sysmon à l’aide de représentations non XML (telles que le texte rendu d’un message), vous devrez peut-être mettre à jour les scripts de traitement d’événements pour tenir compte de la localisation sur des systèmes non anglais.
Maintenance et mises à jour
Les améliorations et les améliorations non liées à la sécurité apportées à Sysmon intégré sont fournies par le biais du processus standard de mise à jour qualité Windows, les modifications étant d’abord disponibles dans les mises à jour facultatives de la préversion de Windows, puis largement déployées dans la prochaine mise à jour régulière de Windows. Pour plus d’informations, voir Vue d’ensemble des mises à jour qualité Windows.
Pendant ces mises à jour de fonctionnalités :
Les binaires Sysmon intégrés sont mis à jour, que Sysmon soit activé ou non.
Si Sysmon intégré est activé, la transition vers les binaires mis à jour est transparente, la configuration existante est préservée et aucun redémarrage du système n’est nécessaire.
Si Sysmon intégré n’est pas activé, la mise à jour remplace les fichiers binaires mais Sysmon reste désactivé.
Les mises à jour des fonctionnalités de Sysmon intégré n’ont pas d’impact sur les installations Sysmon autonomes sur l’appareil. La coexistence entre Sysmon intégré et Sysmon autonome n’est pas prise en charge.
Test et validation
Les organisations doivent suivre les pratiques de test standard de Windows Update lors de l’adoption de nouvelles fonctionnalités intégrées de Sysmon :
Évaluez les mises à jour de prévisualisation facultatives dans des environnements de test ou pilotes.
Examinez la sortie et le comportement des événements Sysmon après les mises à jour.
Ajustez la configuration de Sysmon selon vos besoins avant le déploiement à grande échelle.
Cette approche permet aux équipes de valider les modifications tout en maintenant l’alignement sur leurs processus existants de gestion des mises à jour Windows.
Mises à jour qualité
Si un problème de sécurité critique affectant Sysmon intégré est identifié, le correctif est fourni dans le cadre de la mise à jour de sécurité mensuelle (mise à jour mardi / B).
Les mises à jour de sécurité sont déployées à grande échelle et ne nécessitent pas de mises à jour en préversion.
Mises à jour s’appliquent, que Sysmon intégré soit activé ou non, ce qui garantit que les composants Sysmon restent protégés.
Coexistence avec Sysmon & d’autres produits de sécurité
Sysmon intégré est conçu pour fonctionner comme une fonctionnalité Windows native et ne prend pas en charge la coexistence avec Sysmon autonome.
Sysmon autonome et Sysmon intégré ne peuvent pas être activés sur le même appareil en même temps.
Sysmon autonome doit être désinstallé avant d’activer Sysmon intégré.
Les mises à jour Windows qui fournissent ou mettent à jour Sysmon intégré n’affectent pas les installations Sysmon autonomes. Si Sysmon autonome est installé, il reste inchangé et Sysmon intégré reste désactivé.
Sysmon est compatible avec d’autres produits de sécurité tels que :
Transfert d’événements Windows et collecte d’événements Windows, qui regroupent les journaux Sysmon de manière centralisée pour analyse.
Microsoft Defender pour point de terminaison et autres plateformes EDR qui consomment des événements Sysmon pour une logique de détection améliorée.
Solutions SIEM pour mettre en corrélation la télémétrie Sysmon avec d’autres sources de journaux.
Les capacités de filtrage et de configuration de Sysmon permettent aux administrateurs d’adapter la capture d’événements afin que les volumes de données restent gérables, minimisant ainsi le chevauchement avec d’autres agents tout en optimisant la qualité du signal. Il n’entre pas en conflit avec l’antivirus ou d’autres outils de surveillance, car il fournit des données de télémétrie brutes au lieu d’une prévention active.