Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Quando si crea un pool di Azure Batch usando la configurazione della macchina virtuale, è possibile crittografare i nodi di calcolo nel pool con una chiave gestita dalla piattaforma specificando la configurazione della crittografia del disco.
Questo articolo illustra come creare un pool di Batch con crittografia dischi abilitata.
Importante
Crittografia dischi di Azure (ADE) per i pool di Azure Batch verrà ritirato il 15 settembre 2028. Prima di tale data, migra le configurazioni del pool che si basano su ADE per la crittografia del disco temporaneo alla crittografia nell'host. Il ritiro dal servizio non influisce sulla crittografia predefinita sul lato server dei dischi gestiti.
Perché usare un pool con la configurazione della crittografia del disco?
Con un pool di Batch è possibile accedere e archiviare i dati nel sistema operativo e nei dischi temporanei del nodo di calcolo. La crittografia del disco lato server con una chiave gestita dalla piattaforma consente di proteggere questi dati in modo pratico e con sovraccarico ridotto.
Batch applicherà una di queste tecnologie di crittografia dei dischi nei nodi di calcolo, in base alla configurazione del pool e alla supporto a livello di area.
- Crittografia dei dati inattivi dei dischi gestiti con chiavi gestite dalla piattaforma
- Crittografia nell'host tramite una chiave gestita dalla piattaforma
- Crittografia dischi di Azure per i pool Batch, che verrà ritirato il 15 settembre 2028
Le destinazioni di crittografia del disco non selezionano direttamente una tecnologia di crittografia. Specifichi i dischi di destinazione che vuoi criptare e il Batch seleziona una tecnologia applicabile in base alla configurazione del pool. Puoi richiedere esplicitamente la crittografia a livello di host nel profilo di sicurezza della macchina virtuale. L'immagine seguente mostra come Batch fa la selezione.
Importante
Se crei il tuo pool con un'immagine personalizzata Linux, puoi abilitare la crittografia disco solo se il pool utilizza una dimensione di VM che supporta la crittografia all'host.
Per un pool di sottoscrizioni utente, registrare la funzionalità Microsoft.Compute/EncryptionAtHost nella sottoscrizione che contiene le risorse del pool e impostare esplicitamente securityProfile.encryptionAtHost su true. Per maggiori informazioni, vedi Prerequisiti per la crittografia all'host.

Alcune configurazioni di crittografia del disco richiedono che la famiglia di macchine virtuali del pool supporti la crittografia nell'host. Consultare Crittografia end-to-end utilizzando la crittografia all'host per identificare quali famiglie di macchine virtuali supportano la crittografia all'host.
Note
La crittografia temporanea dei dischi su VM che non supportano la crittografia a livello host richiede Crittografia dischi di Azure (ADE). L'ADE non è supportato nelle VM Basic, serie A, serie V6, serie v7 (e successive), né su VM con meno di 2 GB di memoria. Se abiliti la crittografia temporanea del disco su una di queste dimensioni non supportate, Batch rifiuta la creazione del pool con un AzureDiskEncryptionNotSupportedOnVMSize errore. Per utilizzare la crittografia temporanea del disco senza ADE, scegli una dimensione di VM e una sottoscrizione che supportino la crittografia nell'host. Per un pool di servizi batch, non disabilitare esplicitamente la crittografia a livello di host. Per un pool di abbonamenti utenti, imposta securityProfile.encryptionAtHost esplicitamente su true.
Ritiro di Crittografia dischi di Azure
Crittografia dischi di Azure (ADE) per i pool di Batch sarà ritirato il 15 settembre 2028. Dopo la data di ritiro, i gruppi di batch non supportano l'ADE. Le configurazioni del pool che continuano a dipendere dall'ADE possono subire interruzioni quando Batch effettua il provisioning dei nodi di calcolo o li sostituisce.
Completa la migrazione prima della data di ritiro se la configurazione del pool richiede la crittografia del disco temporaneo e può selezionare ADE. Usa la crittografia all'host in sostituzione. La crittografia all'host cripta il disco temporaneo, i dischi effimeri del sistema operativo e le cache dei dischi OS e dati presso l'host della VM.
Il ritiro di ADE non influisce sulla crittografia dei dati inattivi nei dischi gestiti con chiavi gestite dalla piattaforma, che è abilitata per impostazione predefinita per i dischi gestiti di Azure.
Determina se la tua piscina richiede interventi
Le proprietà del pool di Batch mostrano i target di crittografia del disco che hai richiesto, ma non identificano la tecnologia di crittografia selezionata da Batch per i nodi. Usa la tabella seguente per valutare se una configurazione di pool può dipendere da ADE.
| Configurazione del pool | Dipendenza ADE | Action |
|---|---|---|
diskEncryptionConfiguration non è impostato, o TemporaryDisk non è incluso nei suoi obiettivi |
La configurazione non dipende da ADE per la crittografia del disco temporaneo. | Non è necessaria alcuna azione per questa dismissione. |
viene richiesta la modalità TemporaryDisk di allocazione del pool di servizi batch, la dimensione della VM supporta la crittografia all'host e la crittografia all'host non è esplicitamente disabilitata |
Il batch seleziona la crittografia sull'host. | Non è necessaria alcuna migrazione. Continua a usare una dimensione di VM che supporti la crittografia a livello di host. |
viene richiesta la modalità di allocazione del pool di servizi batch, TemporaryDisk e la dimensione della VM non supporta la crittografia a livello host |
La configurazione può dipendere dall'ADE. | Passa a una VM che supporti la crittografia nell'host. |
La modalità di allocazione del pool di abbonamenti utenti viene TemporaryDisk richiesta, ma securityProfile.encryptionAtHost non è impostato su true |
La configurazione può dipendere dall'ADE. Il batch non abilita automaticamente la crittografia all'host per i pool di abbonamento degli utenti. | Registra la funzionalità di crittografia a livello host nell'abbonamento del pool e abilita esplicitamente la crittografia a livello host. |
securityProfile.encryptionAtHost è esplicitamente impostato su false e TemporaryDisk viene richiesto |
La configurazione può dipendere dall'ADE. | Usa una VM supportata e imposta encryptionAtHost su true. |
Per determinare se una dimensione di VM supporta la crittografia all'host, vedi Dimensioni VM supportate.
Configura nuovi pool
Per i nuovi pool che richiedono la crittografia del disco temporaneo, seleziona una dimensione della VM che supporti la crittografia a livello di host. Non disabilitare esplicitamente la crittografia sull'host.
Per i pool di abbonamento utente, registra anche la Microsoft.Compute/EncryptionAtHost funzione nell'abbonamento che contiene le risorse del pool e imposta securityProfile.encryptionAtHost su true.
Esegui la migrazione di un pool esistente alla crittografia lato host
Puoi aggiornare un pool esistente senza eliminare il pool di Batch. L'aggiornamento sostituisce il deployment di calcolo sottostante quando si ridimensiona nuovamente il pool verso l'esterno.
- Smetti di programmare nuovi lavori sul pool e aspetta che i compiti in esecuzione finiscano o spostali in un altro pool.
- Ridimensiona sia il numero di nodi dedicati sia quello dei nodi target Spot o a bassa priorità a zero.
- Aspetta che lo stato di allocazione del pool sia Stabile e che i numeri attuali dei nodi siano zero.
- Usa il Batch Management Plane Pool - Update API versione
2024-07-01o successiva per:- Seleziona una dimensione di VM che supporti la crittografia all'host, se la dimensione attuale non la supporta.
- Impostare
deploymentConfiguration.virtualMachineConfiguration.securityProfile.encryptionAtHostsutrue. - Preservare i target di crittografia del disco richiesti e le altre proprietà di configurazione della macchina virtuale.
- Ridimensiona il pool in base ai conteggi richiesti dei nodi target. Batch crea una nuova distribuzione di calcolo sottostante utilizzando la configurazione aggiornata.
Ad esempio, la parte rilevante di una richiesta di Management Plane PATCH è:
{
  "properties": {
    "vmSize": "<encryption-at-host-supported-vm-size>",
    "deploymentConfiguration": {
      "virtualMachineConfiguration": {
        "imageReference": {
          "publisher": "<publisher>",
          "offer": "<offer>",
          "sku": "<sku>",
          "version": "<version>"
        },
        "nodeAgentSkuId": "<node-agent-sku-id>",
        "diskEncryptionConfiguration": {
          "targets": [
            "OsDisk",
            "TemporaryDisk"
          ]
        },
        "securityProfile": {
          "encryptionAtHost": true
        }
      }
    }
  }
}
Caution
Includere le proprietà esistenti della configurazione della macchina virtuale che il pool deve mantenere, come il riferimento dell'immagine, lo SKU dell'agente nodo, le impostazioni del disco del sistema operativo, la configurazione dei container, le estensioni e i dischi dati. Prima di aggiornare un pool di produzione, recupera la sua configurazione attuale e compila la richiesta con tutti i valori richiesti.
Per maggiori informazioni sugli aggiornamenti a nodo zero e sul comportamento degli aggiornamenti, vedi Aggiornamento delle proprietà del pool Batch.
Portale di Azure
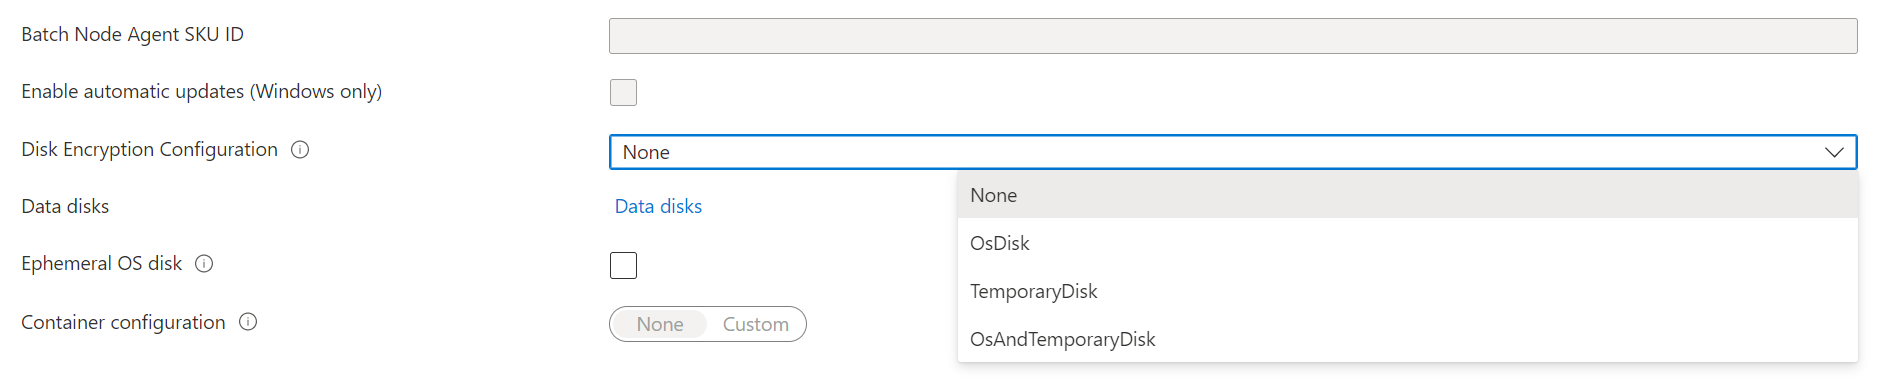
Quando si crea un pool di Batch nel portale di Azure, selezionare OsDisk, TemporaryDisk o OsAndTemporaryDisk in Configurazione crittografia dischi.
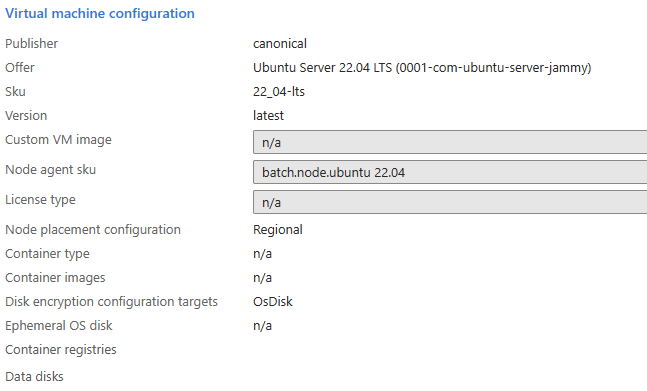
Dopo aver creato il pool, è possibile visualizzare le destinazioni di configurazione della crittografia del disco nella sezione Proprietà del pool.
Esempi
Gli esempi seguenti illustrano come crittografare il sistema operativo e i dischi temporanei in un pool di Batch usando Azure.ResourceManager.Batch SDK, l'API REST batch e l'interfaccia della riga di comando di Azure.
Azure. ResourceManager.Batch SDK
using Azure;
using Azure.Identity;
using Azure.ResourceManager;
using Azure.ResourceManager.Batch;
using Azure.ResourceManager.Batch.Models;

//...

public async Task SetDiskEncryption()
{
    ArmClient client = new ArmClient(new DefaultAzureCredential());

    ResourceIdentifier batchAccountResourceId =
        BatchAccountResource.CreateResourceIdentifier("subscriptionId", "resourceGroupName", "accountName");
    BatchAccountResource batchAccount = client.GetBatchAccountResource(batchAccountResourceId);

    BatchAccountPoolCollection poolCollection = batchAccount.GetBatchAccountPools();

    BatchAccountPoolData poolData = new BatchAccountPoolData()
    {
        VmSize = "standard_ds1_v2",
        DeploymentConfiguration = new BatchDeploymentConfiguration()
        {
            VmConfiguration = new BatchVmConfiguration(
                imageReference: new BatchImageReference()
                {
                    Publisher = "Canonical",
                    Offer = "UbuntuServer",
                    Sku = "22.04-LTS"
                },
                nodeAgentSkuId: "batch.node.ubuntu 22.04")
            {
                 DiskEncryptionConfiguration = new BatchDiskEncryptionConfiguration()
                 {
                     Targets = { BatchDiskEncryptionTarget.OSDisk, BatchDiskEncryptionTarget.TemporaryDisk }
                 }
            }
        }
    };

    ArmOperation<BatchAccountPoolResource> pool = await poolCollection.CreateOrUpdateAsync(
        WaitUntil.Completed, "diskencryptionPool", poolData);
}
API REST Batch
URL DELL'API REST:
POST {batchURL}/pools?api-version=2020-03-01.11.0
client-request-id: 00000000-0000-0000-0000-000000000000
Corpo della richiesta:
"pool": {
    "id": "pool2",
    "vmSize": "standard_a1",
    "virtualMachineConfiguration": {
        "imageReference": {
            "publisher": "Canonical",
            "offer": "UbuntuServer",
            "sku": "22.04-LTS"
        },
        "diskEncryptionConfiguration": {
            "targets": [
                "OsDisk",
                "TemporaryDisk"
            ]
        },
        "nodeAgentSKUId": "batch.node.ubuntu 22.04"
    },
    "resizeTimeout": "PT15M",
    "targetDedicatedNodes": 5,
    "targetLowPriorityNodes": 0,
    "taskSlotsPerNode": 3,
    "enableAutoScale": false,
    "enableInterNodeCommunication": false
}
Interfaccia della riga di comando di Azure
az batch pool create \
    --id diskencryptionPool \
    --vm-size Standard_DS1_V2 \
    --target-dedicated-nodes 2 \
    --image canonical:ubuntuserver:22.04-LTS \
    --node-agent-sku-id "batch.node.ubuntu 22.04" \
    --disk-encryption-targets OsDisk TemporaryDisk
Passaggi successivi
- Altre informazioni sulla crittografia lato server dell'Archiviazione su disco di Azure.
- Per una panoramica approfondita di Batch, vedere Flusso di lavoro e risorse del servizio Batch.