Quando si crea un cluster, il servizio crittografa automaticamente i dati a livello di servizio. Per una maggiore sicurezza dei dati, è anche possibile abilitare la doppia crittografia.
Quando si abilita la doppia crittografia, il cluster crittografa i dati nell'account di archiviazione due volte usando due algoritmi diversi.
Importante
- È possibile abilitare la doppia crittografia solo durante la creazione del cluster.
- Dopo aver abilitato la crittografia dell'infrastruttura nel cluster, non è possibile disabilitarla.
Per esempi di codice basati sulle versioni precedenti dell'SDK, vedere l'articolo archiviato.
Creare un cluster Azure Data Explorer.
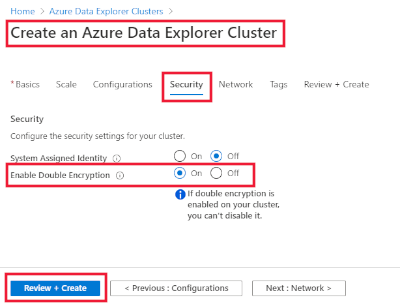
Nella scheda Sicurezza , in Abilita crittografia doppia, selezionare Sì. Per rimuovere la doppia crittografia, selezionare Disattivato.
Selezionare Avanti:Rete> o Rivedi e crea per creare il cluster.
È possibile abilitare la crittografia dell'infrastruttura durante la creazione del cluster usando C#.
Prerequisiti
Configurare un'identità gestita usando il client C# di Esplora dati di Azure:
Creazione del cluster
Creare il cluster usando la enableDoubleEncryption proprietà :
var tenantId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx"; //Directory (tenant) ID
var clientId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx"; //Application ID
var clientSecret = "PlaceholderClientSecret"; //Client Secret
var subscriptionId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx";
var credentials = new ClientSecretCredential(tenantId, clientId, clientSecret);
var resourceManagementClient = new ArmClient(credentials, subscriptionId);
var resourceGroupName = "testrg";
var subscription = await resourceManagementClient.GetDefaultSubscriptionAsync();
var resourceGroup = (await subscription.GetResourceGroupAsync(resourceGroupName)).Value;
var clusters = resourceGroup.GetKustoClusters();
var clusterName = "mykustocluster";
var clusterData = new KustoClusterData(
    location: AzureLocation.EastUS,
    sku: new KustoSku(KustoSkuName.StandardE8adsV5, KustoSkuTier.Standard) { Capacity = 5 }
) { IsDoubleEncryptionEnabled = true };
await clusters.CreateOrUpdateAsync(WaitUntil.Completed, clusterName, clusterData);
Eseguire il comando seguente per verificare se il cluster è stato creato correttamente:
clusterData = (await clusters.GetAsync(clusterName)).Value.Data;
Se il risultato contiene ProvisioningState con il Succeeded valore , il cluster è stato creato correttamente.
È possibile abilitare la crittografia dell'infrastruttura durante la creazione del cluster usando Azure Resource Manager.
È possibile usare un modello di Azure Resource Manager per automatizzare la distribuzione delle risorse di Azure. Per altre informazioni sulla distribuzione in Azure Esplora dati, vedere Creare un cluster e un database di Azure Esplora dati usando un modello di Azure Resource Manager.
Aggiungere un'identità assegnata dal sistema usando un modello di Azure Resource Manager
Aggiungere il EnableDoubleEncryption tipo per indicare ad Azure di abilitare la crittografia dell'infrastruttura (doppia crittografia) per il cluster.
{
    "apiVersion": "2020-06-14",
    "type": "Microsoft.Kusto/clusters",
    "name": "[variables('clusterName')]",
    "location": "[resourceGroup().location]",
    "properties": {
        "trustedExternalTenants": [],
        "virtualNetworkConfiguration": null,
        "optimizedAutoscale": null,
        "enableDiskEncryption": false,
        "enableStreamingIngest": false,
        "enableDoubleEncryption": true
    }
}
Contenuto correlato