Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Importante
Questa funzionalità è in versione beta. Per usarlo, un amministratore dell’area di lavoro deve attivare Databricks Artifact Registry dalla pagina Previews. Vedere Gestire le anteprime di Azure Databricks. Databricks annuncierà i prezzi per Artefact Registry quando sarà generalmente disponibile.
Artefact Registry memorizza immagini dei container come asset governati nel Catalogo Unity. Le immagini sono memorizzate nella stessa regione del metastore di Unity Catalog. Usalo per inviare immagini con comandi Docker standard, controllare l'accesso con i privilegi del Catalogo Unity e rendere le immagini disponibili ai carichi di lavoro supportati da Azure Databricks.
Concetti chiave
-
Artefatto: Un'immagine container nominata memorizzata nel Catalogo Unity, identificata da un nome a tre livelli nel formato
catalog.schema.artifact. -
Tag: Un alias modificabile che punta a una versione di un artefatto nel formato
catalog.schema.artifact:tag. Spingere nuovamente un tag può cambiare la versione a cui il tag si risolve. Per distribuzioni ripetibili, evita i tag mutabili comelateste fai riferimento a un digest quando il carico di lavoro accetta riferimenti tramite digest. - Digest dell'immagine: Un identificatore immutabile basato sul contenuto per identificare una versione specifica di un artefatto.
- Accelerazione delle immagini: Un'ottimizzazione che Azure Databricks applica automaticamente dopo aver inviato un'immagine idonea all'Artefact Registry. Questo processo converte l'immagine in un formato progettato per ridurre la latenza di pull per i carichi di lavoro supportati. Per verificare lo stato dell'accelerazione dell'immagine di una versione artefatto, vedi Verifica lo stato dell'accelerazione dell'immagine.
Come funziona il Registro degli Artefatti
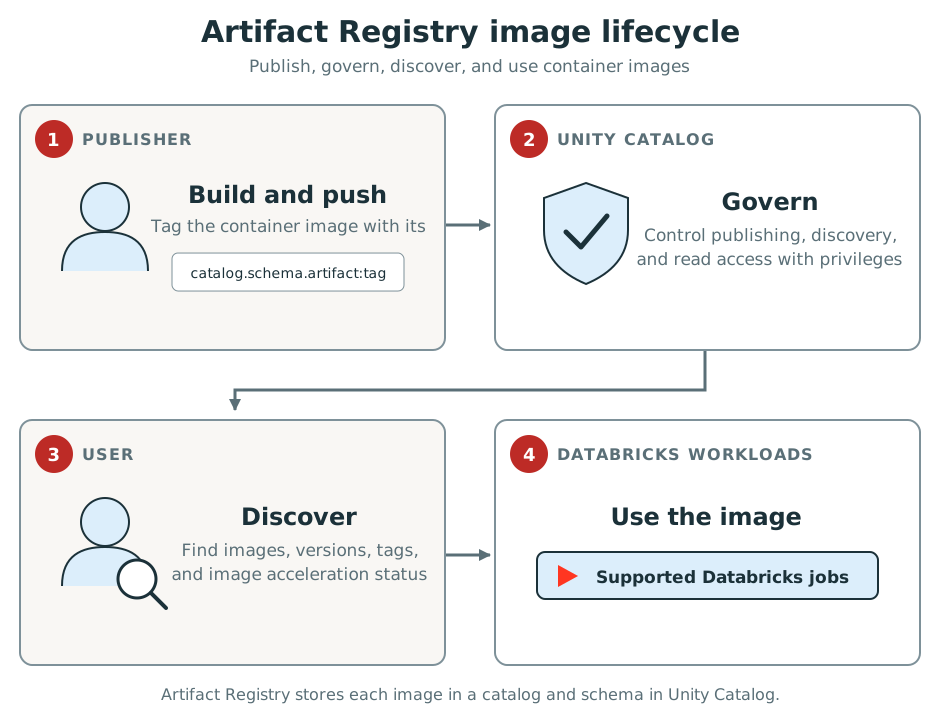
Editori e utenti lavorano con immagini contenitori in Artifact Registry attraverso il seguente ciclo di vita:
-
Compila e push: Un editore crea un'immagine, la etichetta con un nome Unity Catalog a tre livelli nel formato
catalog.schema.artifact:tage la invia nel registro dello spazio di lavoro. Consulta Requisiti relativi al nome dell'artefatto e Caricare un'immagine. - Governa: Artifact Registry memorizza l'immagine nel catalogo e nello schema di Unity Catalog specificati. Il Catalogo Unity privilegia il controllo di chi può pubblicare, scoprire e leggere l'immagine. Vedi Concedere permessi.
- Scopri: Gli utenti chiamano l'API Software Artifacts per scoprire le immagini e le versioni disponibili e per verificare lo stato dell'accelerazione delle immagini. Vedi immagini e versioni di Discover.
- Utilizzo: Gli utenti fanno riferimento a un'immagine quando creano carichi di lavoro supportati di Azure Databricks, come i lavori che eseguono immagini container personalizzate.
Limitazioni
Si applicano le limitazioni seguenti:
Disponibilità
Il tuo workspace e il suo metastore Unity Catalog devono trovarsi nella stessa regione. Se le regioni differiscono, non puoi usare Registro degli Artefatti da quell'area di lavoro.
Artifact Registry è disponibile nelle seguenti regioni:
australiaeastbrazilsouthcanadacentralcentralindiacentraluseastasiaeastuseastus2francecentralgermanywestcentraljapaneastkoreacentralnorthcentralusnortheuropesouthcentralussoutheastasiaswedencentralswitzerlandnorthuaenorthuksouthukwestwestcentraluswesteuropewestuswestus2westus3
Uso supportato
- Puoi usare le immagini in Artifact Registry solo con carichi di lavoro Azure Databricks supportati.
- Non puoi usare Docker o un altro client del registro per estrarre queste immagini o scaricare direttamente blob di immagini.
Autenticazione
- Il token di accesso OAuth dello spazio di lavoro usato per l'autenticazione Docker scade dopo un'ora. Un’operazione di push che richiede più tempo può causare il fallimento dell’autorizzazione per un layer caricato dopo la scadenza dell’autorizzazione. Riprova il push in modo che l'aiutante delle credenziali Docker richieda un nuovo token.
Accelerazione dell'immagine
- Le immagini maggiori di 30 GB non possono essere convertite per l'accelerazione dell'immagine.
- L'accelerazione dell'immagine non espone uno stato di conversione fallito. Vedi Verifica lo stato dell'accelerazione dell'immagine.
Scoperta e gestione
- Catalog Explorer non fornisce un'interfaccia per le immagini.
- L'endpoint del registro non supporta richieste di lista di tag Open Container Initiative (OCI) né richieste di cancellazione.
- L'API Software Artifacts restituisce al massimo 10 tag per una versione quando più di 10 tag puntano allo stesso digest.
Nomi di reperti
- I nomi degli artefatti hanno restrizioni di caratteri e formattazione. Vedi Requisiti per il nome degli artefatti.
Risorse aggiuntive
- Per configurare l'autenticazione, concedere accesso, inviare un'immagine e scoprire le sue versioni, vedi Inizia con il Registro degli Artefatti.
- Per risolvere problemi comuni di accesso, autenticazione, push, scoperta e accelerazione delle immagini Beta, vedi Troubleshoot Artifact Registry.