Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Funzionalità
- Configurare upstreams nelle diverse organizzazioni all'interno di un tenant di Azure Active Directory
- Utilizzare il provider delle credenziali Python per autenticare pip e twine con i feed di Azure Artifacts
Configurare flussi di dati in ingresso in organizzazioni differenti all'interno di un'istanza di AAD
È ora possibile aggiungere un feed di un'altra organizzazione, associata al tenant di Azure Active Directory (AAD), come sorgente upstream al feed Artifacts. Il tuo feed può trovare e usare pacchetti dai feed configurati come origini upstream, consentendo una facile condivisione dei pacchetti tra le organizzazioni associate al tenant di AAD. Vedere come configurare questa impostazione nella documentazione.
Usare il Provider di Credenziali di Python (anteprima) per autenticare pip e twine con i feed di Azure Artifacts
È ora possibile installare e usare il provider di credenziali Python (artifacts-keyring) (attualmente in versione di anteprima) per configurare automaticamente l'autenticazione per pubblicare o utilizzare pacchetti Python da un feed di Azure Artifacts. Con il provider di credenziali non è necessario configurare alcun file di configurazione (pip.ini/pip.conf/.pypirc), è sufficiente eseguire un flusso di autenticazione nel Web browser quando si chiama pip o twine per la prima volta. Per altre informazioni , vedere la documentazione.
Passaggi successivi
Annotazioni
Queste funzionalità verranno implementate nelle prossime due o tre settimane.
Passare ad Azure DevOps e dare un'occhiata.
Come fornire commenti e suggerimenti
Ci piacerebbe sentire ciò che pensi a queste funzionalità. Usa il menu di aiuto per segnalare un problema o fornire un suggerimento.
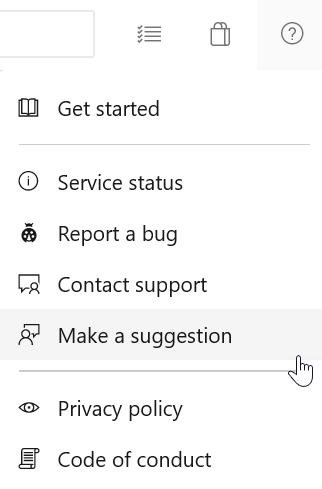
È anche possibile ottenere consigli e risposte alle domande della community su Stack Overflow.
Grazie,
Vijay Machiraju