Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Funzionalità
- Modifiche agli intervalli di indirizzi IP di Azure DevOps
- Controllo dell'anteprima pubblica
- Gestire gruppi di sicurezza e autorizzazioni dalla riga di comando
Modifiche agli intervalli di indirizzi IP di Azure DevOps
Si sta eseguendo una migrazione del routing front-end che aumenterà la disponibilità e ridurrà la latenza. Come parte di questa migrazione, lo spazio degli indirizzi IP cambierà. Se attualmente si usano regole del firewall per consentire il traffico ad Azure DevOps, assicurarsi di aggiornare queste regole per tenere conto dei nuovi intervalli IP.
Intervalli IPv4
- 13.107.6.0/24
- 13.107.9.0/24
- 13.107.42.0/24
- 13.107.43.0/24
Intervalli IPv6
- 2620:1ec:4::/48
- 2620:1ec:a92::/48
- 2620:1ec:21::/48
Per altri dettagli su questo aggiornamento, vedere il post di blog con l'annuncio qui.
Anteprima pubblica della verifica
Siamo lieti di annunciare che il controllo per Azure DevOps è ora disponibile per tutte le organizzazioni come anteprima pubblica.
Il controllo registra le modifiche che si verificano in un'organizzazione di Azure DevOps. Quando si verifica un evento controllabile, viene registrata una voce di log. Alcuni esempi di eventi di controllo includono: viene creato un repository Git, le modifiche alle autorizzazioni, l'eliminazione delle risorse, il download del codice, l'accesso alla funzionalità di controllo e molto altro ancora.
Gli eventi di controllo avranno informazioni quali IP, chi ha causato la registrazione dell'evento, ciò che è successo e altre informazioni utili che consentono di rispondere a chi, cosa, quando e dove domande.
Annotazioni
Gli eventi di controllo verranno archiviati per 90 giorni. Tuttavia, è possibile eseguire il backup degli eventi di controllo in una posizione esterna tramite l'API REST di controllo per mantenerli per più di 90 giorni.
Per impostazione predefinita, solo gli amministratori della raccolta di progetti possono accedere al log di controllo. Un amministratore può concedere autorizzazioni separate ai membri del team per accedere ai log di controllo. La funzionalità di controllo è disponibile nelle impostazioni organizzazione. Per altre informazioni, vedere la documentazione.
Gestire i gruppi di sicurezza e le autorizzazioni dalla riga di comando
È ora possibile gestire gruppi di sicurezza e autorizzazioni dalla riga di comando usando i comandi az devops security permissions . Usando i comandi, è possibile creare script per gestire le autorizzazioni e standardizzare il processo di creazione di gruppi di sicurezza. È inoltre possibile usare i comandi per eseguire i report per visualizzare un elenco di gruppi di sicurezza e le autorizzazioni corrispondenti.
Per ulteriori dettagli, vedere il comando e la relativa sintassi e la documentazione di aiuto.
Passaggi successivi
Annotazioni
Queste funzionalità verranno implementate nelle prossime due o tre settimane.
Passare ad Azure DevOps e dare un'occhiata.
Come fornire commenti e suggerimenti
Ci piacerebbe sentire ciò che pensi a queste funzionalità. Usare il menu commenti e suggerimenti per segnalare un problema o fornire un suggerimento.
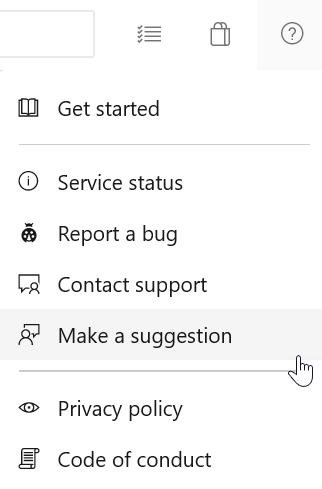
È anche possibile ottenere consigli e risposte alle domande della community su Stack Overflow.
Grazie,
Steven Borg