Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Funzionalità
Modifiche al comportamento upstream di Azure Artifacts
In precedenza, i feed di Azure Artifacts presentavano le versioni dei pacchetti da tutte le origini upstream. Questo upstream include versioni di pacchetti originariamente inviate a un feed di Azure Artifacts, di origine interna, e versioni di pacchetti provenienti da comuni repository pubblici, come npmjs.com, NuGet.org, Maven Central e PyPI, di origine esterna.
Questo sprint introduce un nuovo comportamento che offre maggiore sicurezza per i feed privati limitando l'accesso ai pacchetti di origine esternamente quando sono già presenti pacchetti di origini interne. Questa funzionalità offre un nuovo livello di sicurezza, che impedisce l'uso accidentale di pacchetti dannosi da un registro pubblico. Queste modifiche non influiscono sulle versioni dei pacchetti già in uso o memorizzate nella cache nel feed.
Per altre informazioni sugli scenari comuni dei pacchetti in cui è necessario consentire versioni di pacchetti con origine esterna insieme ad altri scenari in cui non è necessario alcun blocco per i pacchetti pubblici e come configurare il comportamento upstream, vedere la documentazione Configurare il comportamento upstream - Azure Artifacts | Microsoft Docs
Passaggi successivi
Annotazioni
Queste funzionalità verranno implementate nelle prossime due o tre settimane.
Passare ad Azure DevOps e dare un'occhiata.
Come fornire commenti e suggerimenti
Ci piacerebbe sentire ciò che pensi a queste funzionalità. Usa il menu di aiuto per segnalare un problema o fornire un suggerimento.
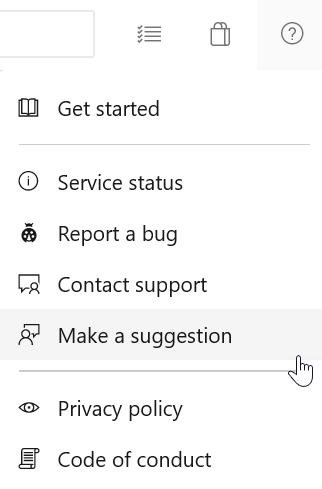
È anche possibile ottenere consigli e risposte alle domande della community su Stack Overflow.