Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Funzionalità
- API di gestione del ciclo di vita PAT (anteprima privata)
- Eventi di gestione dei token ora nei log di controllo
- Limitare la visibilità e la collaborazione degli utenti a progetti specifici
- Nascondere le impostazioni dell'organizzazione
API di gestione del ciclo di vita PAT (anteprima privata)
Microsoft è lieta di annunciare il rilascio di nuove API per gestire il ciclo di vita dei token di accesso personale (PAT) in Azure DevOps. Questo set completo di API consente al team di semplificare la gestione dei token di accesso personali, offrendo loro nuove funzionalità, ad esempio la creazione di nuovi token di accesso personale con un ambito e una durata desiderati e il rinnovo o la scadenza di quelli esistenti.
Oggi, il modo principale per gestire le API (token di accesso personali) è tramite l'interfaccia utente o usando un set limitato di API destinate solo agli amministratori della raccolta di progetti. Questa nuova API consente alle organizzazioni di configurare l'automazione che coinvolge i PT, inclusa la configurazione di pipeline di compilazione o l'interazione con gli elementi di lavoro.
L'API di gestione del ciclo di vita PAT è ora disponibile per le organizzazioni da usare in anteprima privata.
Contattare Microsoft con il caso d'uso e l'organizzazione di Azure DevOps per ottenere l'accesso all'API e alla documentazione. Microsoft apprezza qualsiasi feedback che è possibile offrire su come questa API ha aiutato l'organizzazione o può essere ulteriormente migliorata per soddisfare le proprie esigenze.
Eventi di gestione dei token ora nei log di controllo
I token di accesso personale e le chiavi SSH consentono all'utente e ai colleghi di eseguire l'autenticazione con Azure DevOps in modo non interattivo. Molti di voi hanno espresso la necessità di comprendere da chi e come questi token vengono usati per evitare attività dannose da parte di utenti non autorizzati. Con questa versione, i nuovi eventi verranno aggiunti ai log di controllo ogni volta che questi token vengono creati, aggiornati, revocati e/o rimossi correttamente.
Per visualizzare questi nuovi eventi, passare alla pagina Controllo tramite la pagina Delle impostazioni dell'organizzazione. Per altre informazioni su questi nuovi eventi e su tutti gli eventi disponibili nei log di controllo, vedere la documentazione.
Limitare la visibilità e la collaborazione degli utenti a progetti specifici
In questo sprint viene rilasciata una funzionalità di anteprima pubblica per consentire agli amministratori dell'organizzazione in Azure DevOps di impedire agli utenti di visualizzare e collaborare con utenti in progetti diversi. Questa funzionalità porterà un altro livello di isolamento e controllo di accesso ai progetti. Il feedback anticipato ci aiuterà a migliorare l'esperienza.
Per impostazione predefinita, gli utenti aggiunti a un'organizzazione possono visualizzare tutti i metadati e le impostazioni dell'organizzazione. Ciò include la visualizzazione dell'elenco di utenti nell'organizzazione, l'elenco di progetti, i dettagli di fatturazione, i dati di utilizzo e qualsiasi elemento accessibile tramite le impostazioni dell'organizzazione. Inoltre, gli utenti possono usare i vari selezione utenti per cercare, visualizzare, selezionare e contrassegnare tutti gli altri membri dell'organizzazione, anche se questi utenti non si trovano nello stesso progetto.
Per limitare gli utenti da queste informazioni, è possibile abilitare la funzionalità Limita visibilità utente e collaborazione a progettispecifici per l'organizzazione. Dopo l'abilitazione, il gruppo Project-Scoped Users , un gruppo di sicurezza a livello di organizzazione, verrà aggiunto all'organizzazione Azure DevOps. Gli utenti e i gruppi aggiunti a questo nuovo gruppo (che è possibile trovare passando a Impostazioni organizzazione -> Autorizzazioni) avranno due limitazioni: le impostazioni dell'organizzazione nascoste e la ricerca e l'assegnazione di tag alla selezione utenti limitata.
Impostazioni organizzazione nascoste
Gli utenti aggiunti al gruppo "Utenti con ambito progetto" non possono accedere alle pagine Impostazioni organizzazione, ad eccezione di Panoramica e Progetti e sono limitati alla visualizzazione dei dati solo dai progetti a cui appartengono.
Ricerca e assegnazione di tag limitati alla selezione utenti
L'uso delle selezioni di utenti nel prodotto, gli utenti e i gruppi aggiunti al gruppo "Utenti con ambito progetto" potranno solo cercare, visualizzare, selezionare e contrassegnare i membri del progetto in cui si trovano.
Passaggi successivi
Nota
Queste funzionalità verranno implementate nelle prossime due o tre settimane.
Passare ad Azure DevOps e dare un'occhiata.
Come fornire commenti e suggerimenti
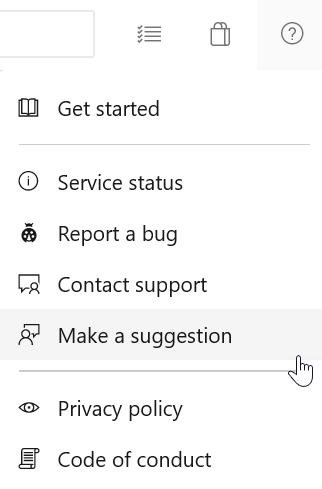
Ci piacerebbe sentire ciò che pensi a queste funzionalità. Usare il menu ? per segnalare un problema o fornire un suggerimento.
È anche possibile ottenere consigli e risposte alle domande della community su Stack Overflow.