Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Funzionalità
- Limitare l'ambito e la validità del token di accesso personale tramite la policy del tenant di Azure AD
- Supporto dei criteri di accesso condizionale per il traffico IPv6
Limitare e controllare l'ambito e la durata del token di accesso personale tramite le politiche del tenant di Azure AD
I token di accesso personale semplificano l'autenticazione con Azure DevOps per l'integrazione con gli strumenti e i servizi. Tuttavia, i token persi potrebbero compromettere l'account e i dati di Azure DevOps, mettendo a rischio le applicazioni e i servizi.
Abbiamo ricevuto feedback sul fatto che gli amministratori non hanno gli strumenti necessari per limitare la superficie di minaccia rappresentata dai token di accesso personali trapelati. In base a questi commenti e suggerimenti, è stato aggiunto un nuovo set di criteri che possono essere usati per limitare l'ambito e la durata dei token di accesso personali di Azure DevOps dell'organizzazione. Ecco come funzionano:
Gli utenti assegnati al ruolo di amministratore di Azure DevOps in Azure Active Directory possono passare alla scheda Azure Active Directory nelle impostazioni dell'organizzazione di qualsiasi organizzazione di Azure DevOps collegata ad Azure AD.
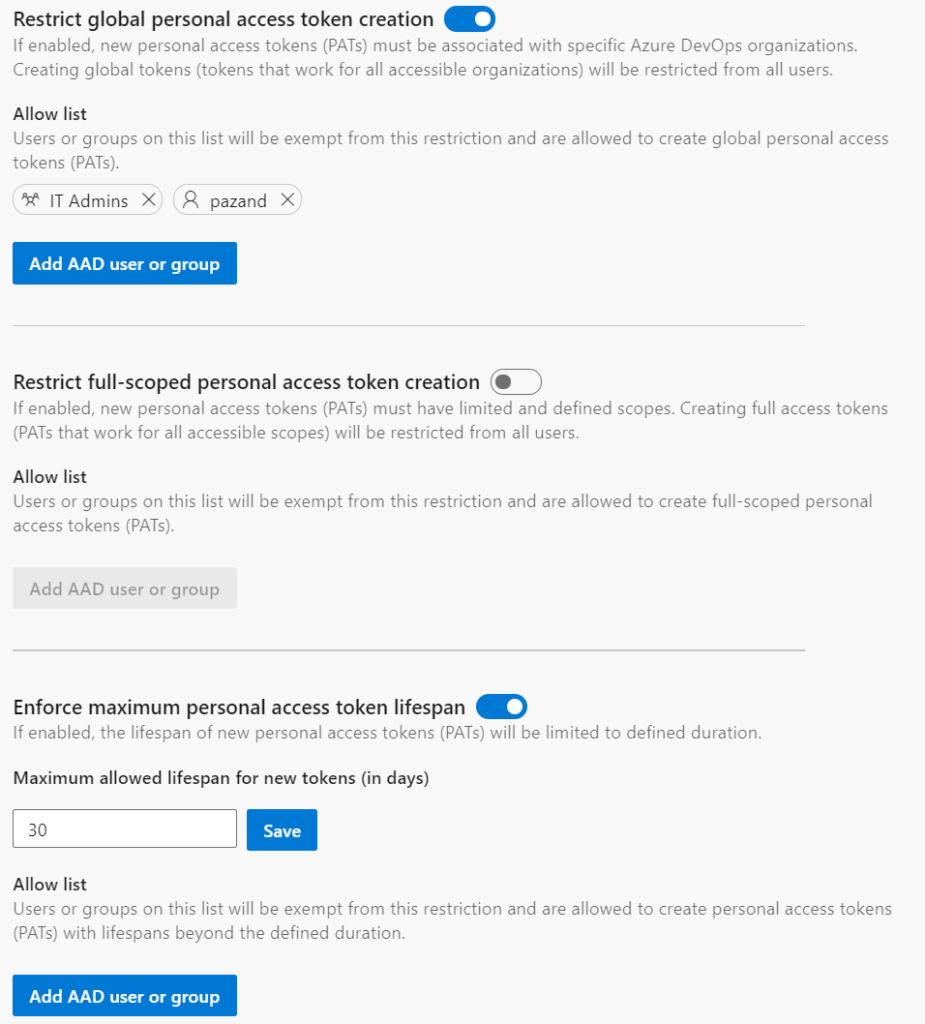
In questo caso, gli amministratori possono:
- limitare la creazione di token di accesso personale globale (token che funzionano per tutte le organizzazioni di Azure DevOps accessibili dall'utente)
- limitare la creazione di token di accesso personali con ambito completo
- definire una durata massima per i nuovi token di accesso personali
Questi criteri verranno applicati a tutte le nuove reti PAT create dagli utenti per le organizzazioni di Azure DevOps collegate al tenant di Azure AD. Ognuno dei criteri ha un elenco di elementi consentiti per utenti e gruppi che devono essere esentati dai criteri. L'elenco di utenti e gruppi nell'elenco Consenti non avrà accesso per gestire la configurazione dei criteri.
Questi criteri si applicano solo ai nuovi tipi di infrastruttura e non influiscono sui PT esistenti già creati e in uso. Dopo l'abilitazione dei criteri, tuttavia, tutti i PT esistenti, ora non conformi devono essere aggiornati in modo che siano entro le restrizioni prima di poter essere rinnovati.
Supporto dei criteri di accesso condizionale per il traffico IPv6
È ora in corso l'estensione del supporto dei criteri di accesso condizionale per includere i criteri di isolamento IPv6. Come si può notare, gli utenti accedono sempre più alle risorse di Azure DevOps nei dispositivi dagli indirizzi IPv6, è necessario assicurarsi che i team siano dotati di concedere e rimuovere l'accesso da qualsiasi indirizzo IP, inclusi quelli provenienti dal traffico IPv6.
Passaggi successivi
Annotazioni
Queste funzionalità verranno implementate nelle prossime due o tre settimane.
Passare ad Azure DevOps e dare un'occhiata.
Come fornire commenti e suggerimenti
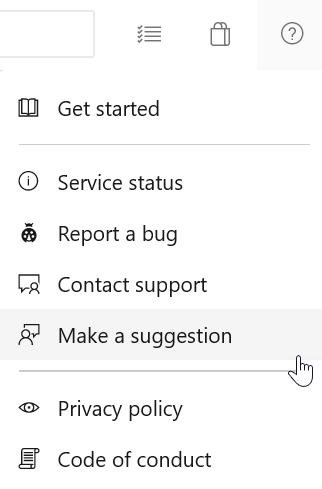
Ci piacerebbe sentire ciò che pensi a queste funzionalità. Usa il menu di aiuto per segnalare un problema o fornire un suggerimento.
È anche possibile ottenere consigli e risposte alle domande della community su Stack Overflow.