Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Funzionalità
- Le nuove pagine TFVC sono disponibili a livello generale
- Configurare i creatori di rami affinché non abbiano le "autorizzazioni di gestione" sui loro rami
- Impedire agli utenti di fork di votare sulle loro richieste di pull upstream
Nuove pagine di TFVC sono ora generalmente disponibili.
Sono state aggiornate diverse pagine in Azure DevOps per usare una nuova piattaforma Web con l'obiettivo di rendere l'esperienza più coerente e più accessibile nei vari servizi. Le pagine TFVC sono state aggiornate per usare la nuova piattaforma Web e queste modifiche sono state in anteprima per diversi mesi. Con questo aggiornamento, le nuove pagine TFVC sono disponibili a livello generale. Con questo aggiornamento non verrà più visualizzata una funzionalità di anteprima denominata "Nuove pagine TFVC" nelle impostazioni utente.
Configurare gli autori dei rami in modo che non ottengano "autorizzazioni di gestione" per i rispettivi rami
Quando si crea un nuovo ramo, si ottengono le "autorizzazioni di gestione" in tale ramo. Questa autorizzazione consente di modificare le autorizzazioni di altri utenti o di consentire ad altri utenti di contribuire a tale ramo. Ad esempio, un creatore di rami può usare questa autorizzazione per consentire a un altro utente esterno di apportare modifiche al codice. In alternativa, potrebbero consentire a una pipeline (identità del servizio di build) di modificare il codice in quel branch. In alcune organizzazioni con requisiti di conformità più elevati, gli utenti non devono essere in grado di apportare tali modifiche.
Con questo aggiornamento, è possibile configurare tutti i repository nel progetto team e limitare i creatori di rami a ottenere l'autorizzazione "Gestisci autorizzazioni". A tale scopo, passare alle impostazioni del progetto, selezionare Repository e quindi Impostazioni per tutti i repository o un repository specifico.

Questa impostazione è attivata per impostazione predefinita per simulare il comportamento esistente. Tuttavia, è possibile disattivarlo se si vuole usare questa nuova funzionalità di sicurezza.
Impedire agli utenti di fork dall'esprimere voti sulle loro PR a monte
Con Azure Repos, gli utenti con autorizzazione di "lettura" per un repository possono creare un fork del repository e apportare modifiche nel fork. Per inviare una pull request con le modifiche apportate all'upstream, gli utenti devono avere il permesso per contribuire alle pull request sull'upstream. Tuttavia, questo permesso determina anche chi può votare sui pull request nel repository upstream. Di conseguenza, è possibile trovarsi in situazioni in cui un utente, che non è un collaboratore del repository, può inviare una pull request e comportare l'unione a seconda dell'impostazione delle politiche di ramificazione.
Nelle organizzazioni che promuovono un modello di origine interna, fork-and-contribute è un modello comune. Per proteggere e promuovere ulteriormente questo modello, stiamo modificando il permesso di votare su una richiesta pull da "contribuire alle richieste pull" a "contribuire". Tuttavia, questa modifica non viene apportata per impostazione predefinita in tutte le organizzazioni. È necessario acconsentire esplicitamente e selezionare un nuovo criterio nel repository, denominato "Strict Vote Mode" per cambiare questa autorizzazione. È consigliabile farlo se si fa affidamento su fork in Azure Repos.
Passaggi successivi
Annotazioni
Queste funzionalità verranno implementate nelle prossime due o tre settimane.
Passare ad Azure DevOps e dare un'occhiata.
Come fornire commenti e suggerimenti
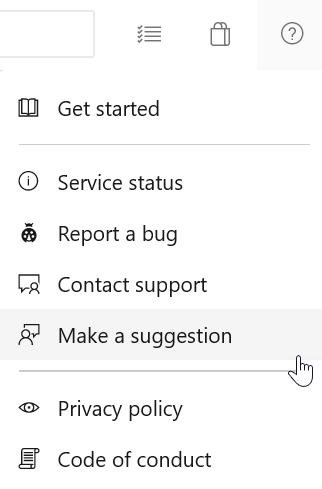
Ci piacerebbe sentire ciò che pensi a queste funzionalità. Usa il menu di aiuto per segnalare un problema o fornire un suggerimento.
È anche possibile ottenere consigli e risposte alle domande della community su Stack Overflow.