Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Funzionalità
Tutte le API REST pubbliche supportano ambiti PAT granulari
In precedenza, numerose API REST di Azure DevOps documentate pubblicamente non erano associate ad alcun ambito (ad esempio, la lettura degli elementi di lavoro), il che ha portato i clienti a dover utilizzare ambiti completi per accedere a queste API tramite meccanismi di autenticazione non interattivi, come i token di accesso personali (PAT). L'uso di un token di accesso personale con ambito completo aumenta il rischio quando possono atterrare nelle mani di un utente malintenzionato. Questo è uno dei motivi principali per cui molti dei nostri clienti non hanno sfruttato appieno i criteri del piano di controllo per limitare l'utilizzo e il comportamento del pat.
Con questa versione sprint, tutte le API REST di Azure DevOps pubbliche sono ora associate a e supportano un ambito PAT granulare. Se attualmente si usa un token di accesso personale con ambito completo per l'autenticazione a una delle API REST di Azure DevOps pubbliche, valutare la possibilità di eseguire la migrazione a un token di accesso personale con l'ambito specifico accettato dall'API per evitare l'accesso non necessario. Gli ambiti PAT granulari supportati per una determinata API REST sono disponibili nella sezione Sicurezza delle pagine della documentazione. Inoltre, qui è disponibile una tabella di ambiti.
Passaggi successivi
Annotazioni
Queste funzionalità verranno implementate nelle prossime due o tre settimane.
Passare ad Azure DevOps e dare un'occhiata.
Come fornire commenti e suggerimenti
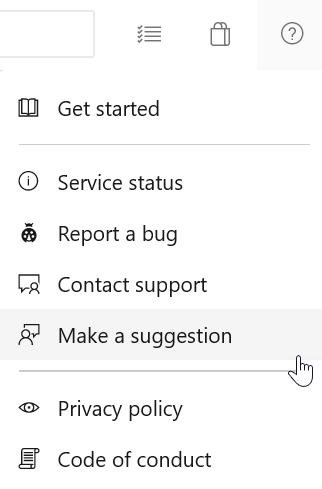
Ci piacerebbe sentire ciò che pensi a queste funzionalità. Usa il menu di aiuto per segnalare un problema o fornire un suggerimento.
È anche possibile ottenere consigli e risposte alle domande della community su Stack Overflow.