Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Funzionalità
Autenticazione in Azure Artifacts usando un feed pubblico e Cargo
A causa di una limitazione con il client Cargo, l'autenticazione era tutto o niente. Per i feed privati, l'autenticazione verrebbe inviata, ma per i feed pubblici, che devono consentire gli utenti anonimi, non verrebbe inviata alcuna autenticazione, anche se fosse disponibile o necessaria.
Ora, gli utenti autenticati possono connettersi a un feed pubblico di Azure Artifacts, proprio come un feed privato. Se l'utente o l'agente della pipeline hanno l'autorizzazione per salvare i pacchetti da origini upstream, è possibile accedere ai pacchetti da crates.io tramite il feed. Questa modifica consente di controllare quali pacchetti possono entrare in un feed nelle mani degli amministratori del feed. Una volta che i pacchetti vengono inseriti nel feed da un'origine upstream, gli utenti anonimi potranno accedervi.
Per garantire l'autenticazione, aggiungere ~force-auth al nome del feed nell'URL del Registro di sistema. Per altre informazioni , vedere la documentazione pubblica.
Passaggi successivi
Nota
Queste funzionalità verranno implementate nelle prossime due o tre settimane.
Passare ad Azure DevOps e dare un'occhiata.
Come fornire commenti e suggerimenti
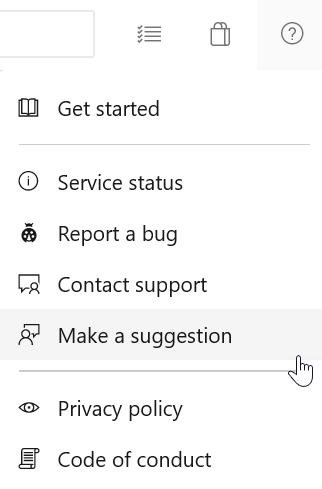
Ci piacerebbe sentire ciò che pensi a queste funzionalità. Usare il menu ? per segnalare un problema o fornire un suggerimento.
È anche possibile ottenere consigli e risposte alle domande della community su Stack Overflow.