Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Features
- Anteprima pubblica del server MCP remoto
- Consenti alle estensioni di accedere alle risorse di rete locali
- I token di accesso personali scaduti non possono più essere modificati
Anteprima pubblica del server MCP remoto
Microsoft è lieta di presentare il server MCP di Azure DevOps remoto, ora disponibile in anteprima pubblica. Questo endpoint ospitato consente una perfetta integrazione con Azure DevOps senza la necessità di gestire un server locale. Il supporto è attualmente disponibile in Visual Studio e Visual Studio Code, con client e servizi aggiuntivi, tra cui Microsoft Foundry e Copilot Studio, presto disponibile.
Iniziare è semplice. A seconda degli strumenti in uso, è sufficiente aggiungere le informazioni sul server seguenti a mcp.json.
{
  "servers": {
    "ado-remote-mcp": {
      "url": "https://mcp.dev.azure.com/{organization}",
      "type": "http"
    }
  },
  "inputs": []
}
Sono disponibili opzioni di configurazione aggiuntive per personalizzare la configurazione. Per altre informazioni, vedere la documentazione ufficiale: Server MCP remoto.
Consenti alle estensioni di accedere alle risorse di rete locali
Alcuni Web browser possono bloccare le chiamate da iframe alle risorse nella rete locale, che possono influire sulle organizzazioni di Azure DevOps che si basano sulle estensioni che si connettono ai servizi back-end ospitati nelle reti aziendali interne. Per evitare interruzioni e continuare a usare queste estensioni, le organizzazioni possono consentire alle estensioni di accedere alle risorse nei criteri di sicurezza della rete locale .
Per altre informazioni sui criteri, vedere la documentazione.

I token di accesso personali scaduti non possono più essere modificati
È stato chiuso un divario rilevato nel comportamento del token di accesso personale (PAT) che consentiva la modifica o l'estensione di determinati TOKEN scaduti dopo la data di scadenza. In futuro, le api PAT scadute non possono essere modificate o estese tramite l'interfaccia utente di Azure DevOps o le API PAT nel prodotto Azure DevOps Services.
Questa modifica applica la durata del token reale, riduce il rischio di perdite o di credenziali dimenticate e rende il comportamento pat più semplice e più prevedibile. Consente inoltre ai clienti di soddisfare le aspettative di sicurezza e conformità interne, assicurando che le credenziali non possano persistere silenziosamente oltre la loro durata prevista.
Se un pat scade, creare un nuovo token o rigenerare il token esistente. Usare sempre i PT di breve durata e prendere in considerazione la migrazione all'autenticazione basata su Entra di Microsoft, se supportata.
Passaggi successivi
Annotazioni
Queste funzionalità verranno implementate nelle prossime due o tre settimane.
Passare ad Azure DevOps e dare un'occhiata.
Come fornire commenti e suggerimenti
Ci piacerebbe sentire ciò che pensi a queste funzionalità. Usa il menu di aiuto per segnalare un problema o fornire un suggerimento.
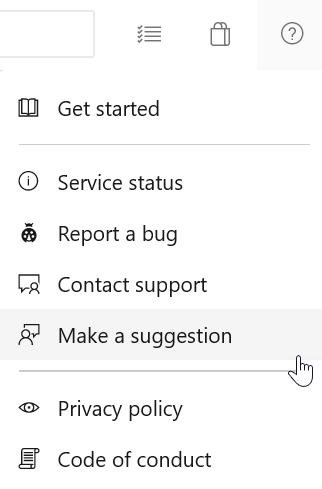
È anche possibile ottenere consigli e risposte alle domande della community su Stack Overflow.