Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Firewall di Azure è un servizio di sicurezza di rete gestito basato sul cloud che consente di proteggere le risorse della rete virtuale di Azure. Offre tre SKU: Basic, Standard e Premium, ognuno progettato per diversi casi d'uso e requisiti di sicurezza.
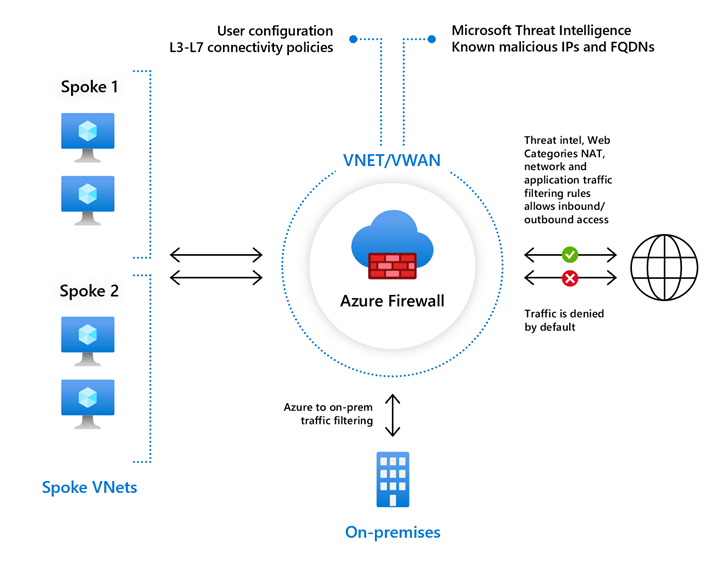
Questo articolo offre una panoramica completa di tutte le funzionalità di Firewall di Azure organizzate in base allo SKU per comprendere le funzionalità e scegliere la versione appropriata per le proprie esigenze.
Tabella di confronto delle funzionalità
La tabella seguente confronta le funzionalità in tutti gli SKU di Firewall di Azure:
| Categoria | Caratteristica / Funzionalità | Basic | Normale | Di alta qualità |
|---|---|---|---|---|
| Funzionalità principali del firewall | Firewall con stato (regole a 5 tuple) | ✓ | ✓ | ✓ |
| Traduzione degli indirizzi di rete (SNAT+DNAT) | ✓ | ✓ | ✓ | |
| Disponibilità elevata integrata | ✓ | ✓ | ✓ | |
| Zone di disponibilità | ✓ | ✓ | ✓ | |
| Filtraggio e ispezione | Filtro FQDN a livello di applicazione (basato su SNI) per HTTPS/SQL | ✓ | ✓ | ✓ |
| Filtro FQDN a livello di rete: tutte le porte e i protocolli | ✓ | ✓ | ||
| Regole di filtro del traffico di rete | ✓ | ✓ | ✓ | |
| Filtro dei contenuti web (categorie web) | ✓ | ✓ | ||
| Filtro URL (percorso completo, inclusa la terminazione SSL) | ✓ | |||
| Terminazione TLS in uscita (proxy di inoltro TLS) | ✓ | |||
| Terminazione TLS in ingresso (proxy inverso TLS) | Uso di gateway applicazione di Azure | |||
| Protezione dalle minacce | Filtro basato sull'intelligence sulle minacce (indirizzi IP/domini dannosi noti) | Solo avviso | Allerta e Negazione | Allerta e Negazione |
| IDPS completamente gestito | ✓ | |||
| DNS | Proxy DNS + DNS personalizzato | ✓ | ✓ | |
| Prestazioni e scalabilità | Scalabilità cloud (scalabilità automatica man mano che aumenta il traffico) | Fino a 250 Mbps | Fino a 30 Gbps | Fino a 100 Gbps |
| Supporto del flusso FAT | N/A | 1 Gbps | 10 Gbps | |
| Gestione e monitoraggio | Gestione centrale tramite Firewall Manager | ✓ | ✓ | ✓ |
| Analisi dei criteri (gestione delle regole nel tempo) | ✓ | ✓ | ✓ | |
| Registrazione completa, inclusa l'integrazione SIEM | ✓ | ✓ | ✓ | |
| Tag di servizio e tag FQDN per semplificare la gestione dei criteri | ✓ | ✓ | ✓ | |
| Integrazione semplificata di DevOps con REST/PowerShell/CLI/templates/Terraform | ✓ | ✓ | ✓ | |
| Networking avanzato | Più indirizzi IP pubblici | ✓ | Fino a 250 | Fino a 250 |
| Tunneling forzato | ✓ | ✓ | ✓ | |
| Distribuzione senza indirizzo IP pubblico in modalità tunnel forzato | ✓ | ✓ | ||
| Conformità | Certificazioni (PCI, SOC, ISO) | ✓ | ✓ | ✓ |
| Capacità per gli ambienti di elaborazione dei pagamenti PCI DSS | ✓ |
Funzionalità di base di Firewall di Azure
Firewall di Azure Basic è progettato per piccole e medie imprese (PMI) per proteggere gli ambienti cloud di Azure con una protezione essenziale a un prezzo conveniente.
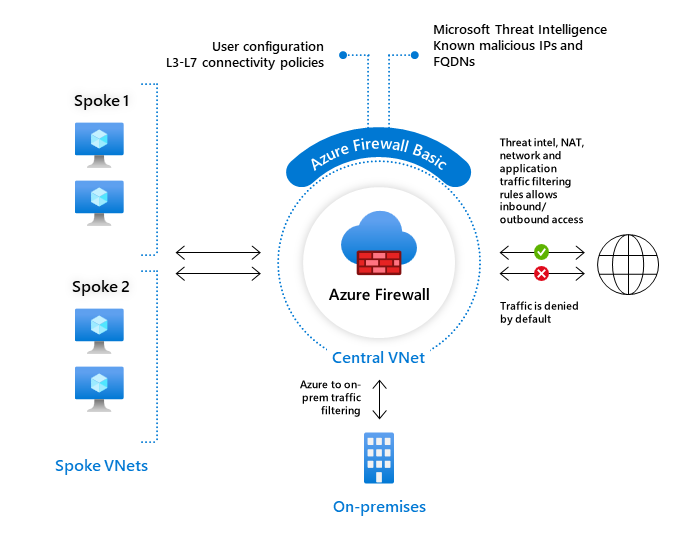
Principali funzionalità di base
Alta disponibilità integrata: L'alta disponibilità è integrata, quindi non sono necessari bilanciatori di carico aggiuntivi e non è necessario configurare nulla.
zone di disponibilità: Per nuove distribuzioni, non specificare zone firewall. Azure gestisce l'allocazione backend ridondante a zona nelle regioni compatibili con ZR. I firewall esistenti non ridondanti tra zone vengono migrati automaticamente nelle regioni che supportano più zone di disponibilità.
Regole di filtraggio FQDN dell'applicazione: Puoi limitare il traffico HTTP/S in uscita o Azure SQL a un elenco specificato di nomi di dominio completamente qualificati (FQDN), inclusi i jolly. Questa funzionalità non richiede la terminazione TLS (Transport Layer Security).
Regole di filtraggio del traffico di rete: Puoi creare centralmente regole di filtraggio di rete consentite o rifiutate per indirizzo IP di origine e destinazione, porta e protocollo. Firewall di Azure è un servizio con stato completo, quindi in grado di distinguere i pacchetti validi per diversi tipi di connessioni.
Tag FQDN: I tag FQDN consentono di permettere facilmente il traffico di rete dei noti servizi Azure attraverso il firewall. Ad esempio, è possibile creare una regola dell'applicazione e includere il tag Windows Update per consentire il flusso del traffico di rete da Windows Update attraverso il firewall.
Service tag: Un service tag rappresenta un gruppo di prefissi di indirizzo IP per aiutare a minimizzare la complessità nella creazione delle regole di sicurezza. Microsoft gestisce i prefissi di indirizzo inclusi nel tag del servizio e aggiorna automaticamente il tag del servizio man mano che cambiano gli indirizzi.
Threat intelligence (solo modalità allerta):Il filtraggio basato sull'intelligence delle minacce può essere abilitato affinché il firewall avvisi sul traffico da/verso indirizzi IP e domini dannosi noti. Nello SKU Basic questa funzionalità fornisce solo avvisi e non può negare il traffico.
Supporto SNAT in uscita: Tutti gli indirizzi IP del traffico virtuale di rete in uscita vengono tradotti nell'IP pubblico di Firewall di Azure (Traduzione degli indirizzi di rete di origine). È possibile identificare e consentire il traffico proveniente dalla rete virtuale alle destinazioni Internet remote.
Supporto DNAT in ingresso: il traffico in entrata della rete Internet verso l'indirizzo IP pubblico del firewall viene tradotto (Traduzione dell'indirizzo di rete di destinazione) e filtrato agli indirizzi IP privati sulle tue reti virtuali.
Più indirizzi IP pubblici: Puoi associare più indirizzi IP pubblici al firewall per scenari avanzati di DNAT e SNAP. Firewall di Azure non supporta l'associazione diretta di un prefisso IP pubblico, ma può utilizzare singoli indirizzi IP pubblici SKU standard sottoposti a provisioning da un prefisso IP pubblico. Puoi associare fino a 250 indirizzi IP pubblici a un firewall in una rete virtuale, e fino a 80 a un firewall in un hub virtuale protetto.
Monitoraggio di Azure log: Tutti gli eventi sono integrati con Monitoraggio di Azure, permettendoti di archiviare i log su un account di storage, trasmettere eventi al tuo hub eventi o inviarli ai log di Monitoraggio di Azure.
Certificazioni: Firewall di Azure Basic è conforme all'Industria delle Carte di Pagamento (PCI), ai Controlli delle Organizzazioni di Servizio (SOC) e all'Organizzazione Internazionale per la Standardizzazione (ISO).
Tunneling forzato: Puoi configurare Firewall di Azure per instradare tutto il traffico diretto a Internet verso un prossimo hop designato invece di andare direttamente a Internet. Ad esempio, è possibile avere un firewall perimetrale locale o un'altra appliance virtuale di rete per elaborare il traffico di rete prima che venga passato a Internet.
Limitazioni di base
- Throughput: limitato a 250 Mbps
- Proxy DNS: Non disponibile (utilizza solo DNS di Azure)
- Intelligence sulle minacce: solo modalità allerta (non è possibile negare il traffico)
- Filtraggio FQDN di rete: Non supportato (solo filtraggio FQDN applicativo)
- Categorie web: Non supportato
Funzionalità standard di Firewall di Azure
Firewall di Azure Standard è adatto per i clienti che richiedono funzionalità firewall di livello 3-livello 7 con scalabilità automatica per gestire il traffico massimo di 30 Gbps. Include funzionalità aziendali come intelligence per le minacce, proxy DNS, DNS personalizzato e categorie Web.
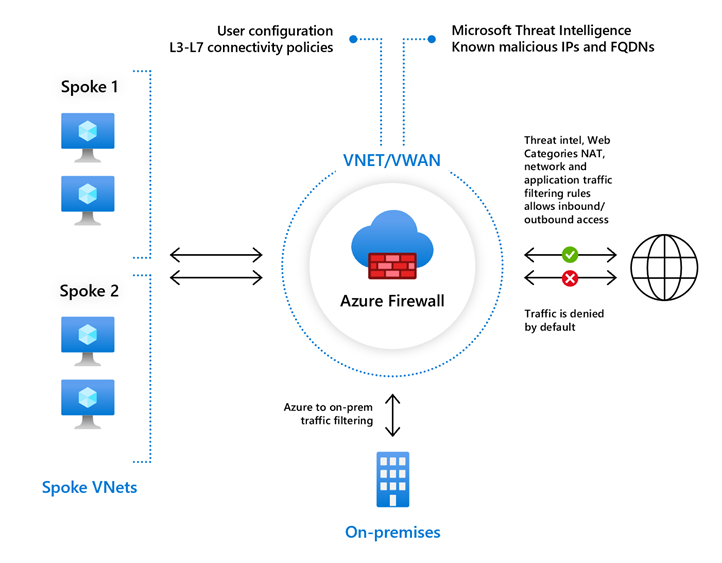
Funzionalità standard principali
Standard include tutte le funzionalità di base, oltre a:
Scalabilità cloud senza restrizioni: Firewall di Azure può scalare quanto necessario, per gestire flussi di traffico di rete variabili, quindi non devi pianificare il tuo traffico di picco (fino a 30 Gbps).
Filtraggio FQDN a livello di rete: Puoi utilizzare nomi di dominio completamente qualificati (FQDN) nelle regole di rete basate sulla risoluzione DNS. Questa funzionalità consente di filtrare il traffico in uscita usando FQDN con qualsiasi protocollo TCP/UDP (inclusi NTP, SSH, RDP e altro ancora).
Threat intelligence (avviso e negazione): il filtraggio basato sull'intelligence sulle minacce può essere abilitato affinché il firewall avvisi e neghi il traffico da/verso indirizzi IP e domini maligni. Gli indirizzi IP e i domini sono originati dal feed Intelligence sulle minacce Microsoft.
Proxy DNS: Con il proxy DNS abilitato, Firewall di Azure può elaborare e inoltrare le query DNS dalle reti virtuali al server DNS desiderato. Questa funzionalità è fondamentale per il filtro FQDN affidabile nelle regole di rete.
DNS personalizzato: Il DNS personalizzato ti permette di configurare Firewall di Azure per utilizzare il tuo server DNS, assicurando che le dipendenze in uscita del firewall siano comunque risolte con DNS di Azure. È possibile configurare un singolo server DNS o più server.
Tunneling forzato: Puoi configurare Firewall di Azure per instradare tutto il traffico diretto a Internet verso un salto successivo designato invece di andare direttamente a Internet. Ad esempio, è possibile avere un firewall perimetrale locale o un'altra appliance virtuale di rete per elaborare il traffico di rete prima che venga passato a Internet.
Distribuisci senza indirizzo IP pubblico in modalità Forced Tunnel: Puoi distribuire Firewall di Azure in modalità Forced Tunnel, che crea una NIC di gestione utilizzata da Firewall di Azure per le sue operazioni. La rete del datapath del tenant può essere configurata senza un indirizzo IP pubblico e il traffico internet può essere forzato a passare attraverso un tunnel verso un altro firewall o bloccato.
Categorie web: Le categorie web consentono agli amministratori di consentire o negare l'accesso agli utenti a categorie di siti web come siti di gioco d'azzardo, siti di social media e altri. In Standard la categorizzazione è basata solo su FQDN.
Supporto potenziato per IP pubblici multipli: puoi associare fino a 250 indirizzi IP pubblici a un firewall in una rete virtuale (fino a 80 con un firewall in un hub virtuale protetto). Firewall di Azure non supporta l'associazione diretta di un prefisso IP pubblico, ma può utilizzare singoli indirizzi IP pubblici SKU standard sottoposti a provisioning da un prefisso IP pubblico.
Limitazioni standard rispetto a Premium
- Ispezione TLS: Non supportata
- IDPS: Non supportata
- Filtraggio URL: Non supportato (solo filtraggio FQDN)
- Categorie web avanzate: solo categorizzazione basata su FQDN di base
- Prestazioni: limitato a 30 Gbps contro 100 Gbps per il Premium
Funzionalità di Firewall di Azure Premium
Firewall di Azure Premium offre una protezione avanzata dalle minacce, ideale per ambienti altamente sensibili e regolamentati, come i settori dei pagamenti e della sanità. Include tutte le funzionalità Standard e le funzionalità di sicurezza avanzate.
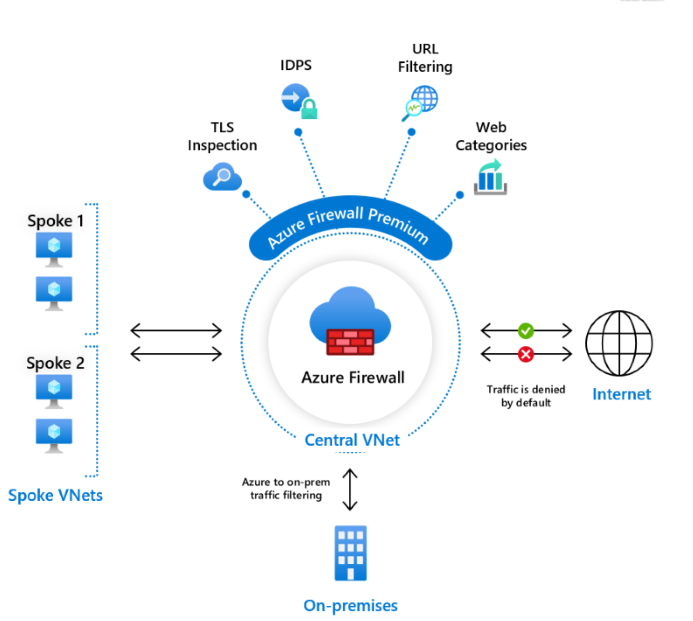
Principali funzionalità Premium
Premium include tutte le funzionalità Standard, oltre a:
Ispezione TLS: Decripta il traffico in uscita, lo elabora, poi la cifra nuovamente e la invia alla destinazione. Firewall di Azure Premium termina e controlla le connessioni TLS per rilevare, avvisare e attenuare le attività dannose in HTTPS. Crea due connessioni TLS: una con il server Web e un'altra con il client.
- Ispezione TLS in uscita: Protegge contro il traffico dannoso inviato da un client interno ospitato in Azure verso Internet.
- Ispezione TLS East-West: Protegge i carichi di lavoro Azure dal potenziale traffico dannoso inviato all'interno di Azure, incluso il traffico da/verso una rete locale.
IDPS (Intrusion Detection and Prevention System): Un sistema di rilevamento e prevenzione delle intrusioni di rete (IDPS) monitora la tua rete per attività dannose, registra le informazioni, le segnala e, facoltamente, le blocca. Firewall di Azure Premium offre IDPS basati sulla firma con:
- Oltre 67.000 regole in più di 50 categorie
- Da 20 a 40 nuove regole rilasciate ogni giorno
- Bassa percentuale di falsi positivi usando tecniche avanzate di rilevamento malware
- Supporto per la personalizzazione di un massimo di 10.000 regole IDPS
- Configurazione degli intervalli IP privati per la determinazione della direzione del traffico
Filtraggio URL: Estende la capacità di filtraggio FQDN di Firewall di Azure per considerare l'intero URL, ad
www.contoso.com/a/cesempio invece che solowww.contoso.com. Il filtro URL può essere applicato sia al traffico HTTP che a HTTPS quando è abilitata l'ispezione TLS.Categorie web avanzate: Consente o nega agli utenti l'accesso a categorie di siti web come gioco d'azzardo o social media con una granularità avanzata. A differenza di Standard, che esamina solo gli FQDN, Premium si abbina alle categorie sulla base dell'URL completo per il traffico HTTP e HTTPS.
Ad esempio, se Firewall di Azure intercetta una richiesta HTTPS per
www.google.com/news:- Firewall Standard: viene esaminata solo la parte FQDN, quindi
www.google.comviene categorizzata come motore di ricerca - Firewall Premium: viene esaminato l'URL completo, quindi
www.google.com/newsviene categorizzato come Notizie
- Firewall Standard: viene esaminata solo la parte FQDN, quindi
Prestazioni migliorate: Firewall di Azure Premium utilizza uno SKU di macchina virtuale più potente e può scalare fino a 100 Gbps con supporto per il fat flow a 10 Gbps.
Elaborazione dei pagamenti PCI DSS: lo SKU Premium offre le funzionalità che gli ambienti di elaborazione dei pagamenti richiedono tipicamente per soddisfare i requisiti del Payment Card Industry Data Security Standard (PCI DSS), come l'ispezione TLS e l'IDPS.
Funzionalità solo Premium
- Intervalli di IP privati IDPS: Configura intervalli di indirizzi IP privati per determinare se il traffico è in ingresso, in uscita o interno (East-West)
- Regole di firma IDPS: personalizza le firme cambiandone la modalità in Disabilitate, Avviso o Avvisa e Nega
- Ricerca per categoria web: Identifica la categoria di un FQDN o di un URL utilizzando la funzione Web Category Check
- Richieste di modifica categoria: richiedi modifiche di categoria per FQDN o URL che dovrebbero essere in categorie diverse
- Gestione dei certificati di ispezione TLS: supporto per certificati CA forniti dal cliente per l'ispezione TLS
Componente aggiuntivo AI Security (anteprima)
Firewall di Azure Premium supporta l'add-on opzionale AI Security, che aggiunge protezioni basate sull'IA e insight sulle policy a una distribuzione Premium. Per maggiori informazioni, consulta Firewall di Azure AI Security concepts.
Funzionalità comuni in tutti gli SKU
Disponibilità elevata predefinita e zone di disponibilità
Tutti gli SKU di Firewall di Azure includono:
- Disponibilità elevata predefinita senza servizi di bilanciamento del carico aggiuntivi necessari
- Supporto per la distribuzione delle zone di disponibilità per una maggiore disponibilità
- Nessun costo aggiuntivo per la distribuzione in più zone di disponibilità
Per le nuove distribuzioni, ometti le impostazioni esplicite della zona del firewall e lascia che Azure gestisca l'allocazione delle zone. La ridondanza di zona è disponibile di default nelle regioni compatibili con ZR. Nelle regioni senza zone di disponibilità, il firewall rimane regionale.
Traduzione degli Indirizzi di Rete (NAT)
Tutti gli SKU supportano:
- NAT di origine (SNAT): Tutti gli indirizzi IP del traffico della rete virtuale in uscita vengono tradotti nell'IP pubblico di Firewall di Azure
- NAT di destinazione (DNAT): Il traffico di rete Internet in ingresso verso l'indirizzo IP pubblico del firewall viene tradotto e filtrato in indirizzi IP privati
Gestione e monitoraggio
Tutti gli SKU includono:
- Integrazione Monitoraggio di Azure: Tutti gli eventi sono integrati con Monitoraggio di Azure per la registrazione e il monitoraggio
- Firewall di Azure Workbook: Tela flessibile per l'analisi dei dati Firewall di Azure
- Gestione centrale: Supporto per Gestione firewall di Azure
- Analisi delle policy: gestione e analisi delle regole nel tempo
- Integrazione DevOps: supporto REST/PowerShell/CLI/templates/Terraform
Conformità e certificazioni
Tutti gli SKU sono:
- Conforme agli standard dell'Industria delle Carte di Pagamento (PCI)
- Conformità a SOC (Service Organization Controls)
- Conforme a ISO (International Organization for Standardization)
Premium offre anche le funzionalità che gli ambienti di elaborazione dei pagamenti tipicamente richiedono per soddisfare i requisiti del Payment Card Industry Data Security Standard (PCI DSS), come l'ispezione TLS e l'IDPS. La certificazione PCI DSS Livello 1 si applica a Firewall di Azure su tutti gli SKU.