Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Microsoft Discovery fornisce due livelli di sicurezza di rete per proteggere le risorse dell'area di lavoro e il traffico del piano dati:
| Livello | Cosa protegge | Come funziona |
|---|---|---|
| Protezione avanzata della rete | Risorse gestite come database, archiviazione, servizi di intelligenza artificiale e altri servizi back-end | I perimetrali di sicurezza di rete (NSP) e gli endpoint privati delle risorse dei gruppi di risorse gestite limitano l'accesso solo ai componenti di individuazione autorizzati |
| Endpoint privati | API del piano dati per l'area di lavoro e la libreria | collegamento privato di Azure instrada il traffico DELL'API attraverso il backbone Azure, eliminando l'esposizione a Internet pubblico |
La protezione avanzata della rete è abilitata per impostazione predefinita per tutte le aree di lavoro e librerie gestite con la versione dell'API 2026-02-01-preview e versioni successive. Gli endpoint privati per l'accesso al piano dati sono facoltativi e possono essere configurati separatamente.
Perché la sicurezza di rete è importante
Quando si crea un'area di lavoro di individuazione Microsoft o una libreria, il servizio effettua il provisioning di risorse gestite (database, account di archiviazione, servizi di intelligenza artificiale) per conto dell'utente. In precedenza, queste risorse avevano endpoint pubblici e il traffico API del piano dati transitava sulla rete Internet pubblica.
Con la protezione avanzata della rete abilitata per impostazione predefinita, tutte le risorse gestite vengono ora protette automaticamente. L'abilitazione degli endpoint privati per l'accesso al piano dati offre sicurezza aggiuntiva:
- Protezione dati - Tutto il traffico rimane nella rete backbone Azure, senza mai attraversare la rete Internet pubblica.
- Conformità : soddisfare i requisiti normativi per la protezione avanzata della rete e la connettività privata.
- Superficie di attacco ridotta : le risorse gestite sono accessibili solo ai componenti autorizzati del servizio di individuazione.
- Difesa avanzata : combina i perimetri di rete, gli endpoint privati, l'inserimento della rete virtuale e il controllo degli accessi in base all'identità.
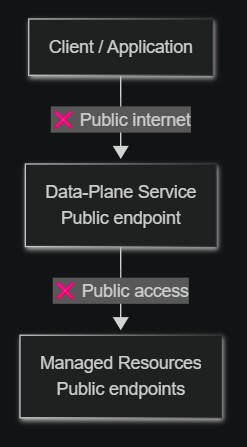
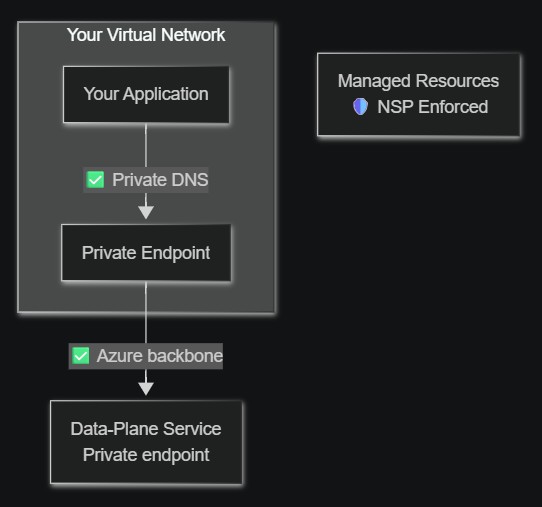
Prima e dopo il confronto
Prima: senza rafforzamento della rete
Dopo: Con il rafforzamento della rete
| Aspetto | Senza indurimento della rete | Con protezione avanzata della rete (impostazione predefinita) |
|---|---|---|
| Risorse gestite | Endpoint pubblici | Bloccato dietro NSP ed endpoint privati |
| Traffico del piano dati | Internet pubblico | Azure backbone tramite collegamento privato |
Rinforzamento della sicurezza della rete
Quando si crea un'area di lavoro, il piano di controllo di Discovery viene eseguito automaticamente:
- Crea un perimetro di sicurezza di rete (NSP) intorno alle risorse gestite di cui è stato effettuato il provisioning per l'area di lavoro.
- Distribuisce endpoint privati per le risorse gestite (database, archiviazione, servizi di intelligenza artificiale) per consentire la comunicazione tramite il backbone di Azure.
- Configura l'inserimento della rete virtuale per i servizi dell'area di lavoro usando subnet delegate, assicurando che i servizi e gli agenti della piattaforma dell'area di lavoro vengano eseguiti all'interno della rete virtuale.
Il provider di servizi di rete impone che solo i componenti del servizio di individuazione autorizzati possano accedere alle risorse gestite. Nessun dato passa attraverso la rete Internet pubblica tra i componenti di Discovery.
Assegnazioni di ruolo obbligatorie
Per creare associazioni NSP, l'entità servizio di prima parte di Discovery (app del servizio del piano di controllo di Discovery) necessita di due assegnazioni di ruolo nella sottoscrizione:
- Joiner perimetro NSP di Discovery (ruolo personalizzato): consente all'entità servzio di creare regole di accesso in entrata NSP.
- Almeno il ruolo predefinito Lettore: consente all'entità servizio di elencare le risorse della sottoscrizione per la convalida della configurazione di rete. Se ti è già stato assegnato il ruolo di Proprietario o Collaboratore, non è necessaria una separata assegnazione di Lettore.
Per la procedura per creare e assegnare questi ruoli, vedere Configurare la sicurezza di rete.
Come gli endpoint privati instradano il traffico del piano dati
Con collegamento privato di Azure, è possibile accedere alle API dell'area di lavoro e del piano dati bookshelf tramite un endpoint privato nella rete virtuale. Se è configurata:
- Un endpoint privato viene creato nella subnet della rete virtuale, ricevendo un indirizzo IP privato.
- Una zona DNS privata mappa l'FQDN del servizio di individuazione all'indirizzo IP privato.
- Tutto il traffico dell'API dalla rete virtuale viene risolto nell'endpoint privato e attraversa la rete backbone Microsoft.
Senza endpoint privati, le chiamate API del piano dati attraversano la rete Internet pubblica. Con gli endpoint privati, il traffico rimane interamente all'interno del backbone Azure.
Valore della proprietà publicNetworkAccess |
Tramite endpoint privato | Tramite Internet pubblico |
|---|---|---|
Enabled (impostazione predefinita) |
Consentito | Consentito |
Disabled |
Consentito | 403 Vietato |
Tipi di risorse supportati per gli endpoint privati
| Tipo di risorsa | ID del Gruppo | zona DNS privato |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Le risorse di individuazione supportano l'approvazione automatica per gli endpoint privati creati nello stesso tenant. Le connessioni tra tenant richiedono l'approvazione manuale da parte del proprietario della risorsa.
Note sulla sicurezza per il ruolo NSP Perimeter Joiner
-
Autorizzazione minima : questo ruolo personalizzato concede solo
joinPerimeterRule/actionenetworkSecurityPerimeterOperationStatuses/read- le autorizzazioni più strette possibili per la creazione di regole di accesso NSP. - Nessun accesso ai dati : questa autorizzazione non concede l'accesso a risorse o dati dei clienti in lettura, scrittura o eliminazione.
- Ambito sottoscrizione obbligatorio : l'autorizzazione deve essere nell'ambito della sottoscrizione perché le regole di accesso in ingresso NSP fanno riferimento alle sottoscrizioni come origini consentite.
Limitazioni
- Gli endpoint privati tra regioni non sono supportati. L'endpoint privato deve trovarsi nella stessa area della risorsa Discovery.
- Ogni connessione all'endpoint privato è limitata a una singola area di lavoro oppure a una singola risorsa libreria.
- Ogni risorsa di individuazione (area di lavoro, libreria, supercomputer) richiede subnet univoche e non sovrapposte. Le sottoreti non possono essere condivise tra diverse istanze di risorse di Discovery.
- Il server API AKS del supercomputer dispone di un nome di dominio completo (FQDN) pubblico. Il traffico del carico di lavoro rimane all'interno della rete virtuale, ma l'endpoint del server API Kubernetes è accessibile pubblicamente. Il supporto del cluster privato è previsto per una versione futura.
- Le risorse gestite che non supportano NSP sono protette tramite l'inserimento nella rete virtuale o le subnet delegate.
- La protezione avanzata della rete è supportata in queste aree: Stati Uniti orientali, Regno Unito meridionale e Svezia centrale.
Passaggi successivi
- Configurare la sicurezza di rete : assegnare ruoli, configurare le subnet e creare endpoint privati.
- Distribuzione end-to-end con protezione avanzata della rete: distribuire uno stack di Discovery completamente isolato dalla rete.
- Che è collegamento privato di Azure?
- Che cos'è un perimetro di sicurezza di rete?