Grazie a una combinazione di servizi cloud avanzati e di componenti efficienti sul lato dispositivo, Microsoft offre funzionalità fondamentali di sicurezza e gestione per i dispositivi connessi ad Azure IoT. Queste funzionalità includono la gestione delle minacce, la gestione dei carichi di lavoro, la gestione della configurazione e la gestione degli aggiornamenti.
Le aziende e i generatori di soluzioni vogliono concentrarsi in modo coerente nella parte superiore dello stack. Ad esempio: valore differenziato tramite intelligenza artificiale, informazioni operative ed esperienze dei clienti. Microsoft offre servizi di sicurezza e gestione off-shelf in modo che l'utente o i clienti possano concentrarsi sulla differenziazione, non inventando concetti fondamentali.
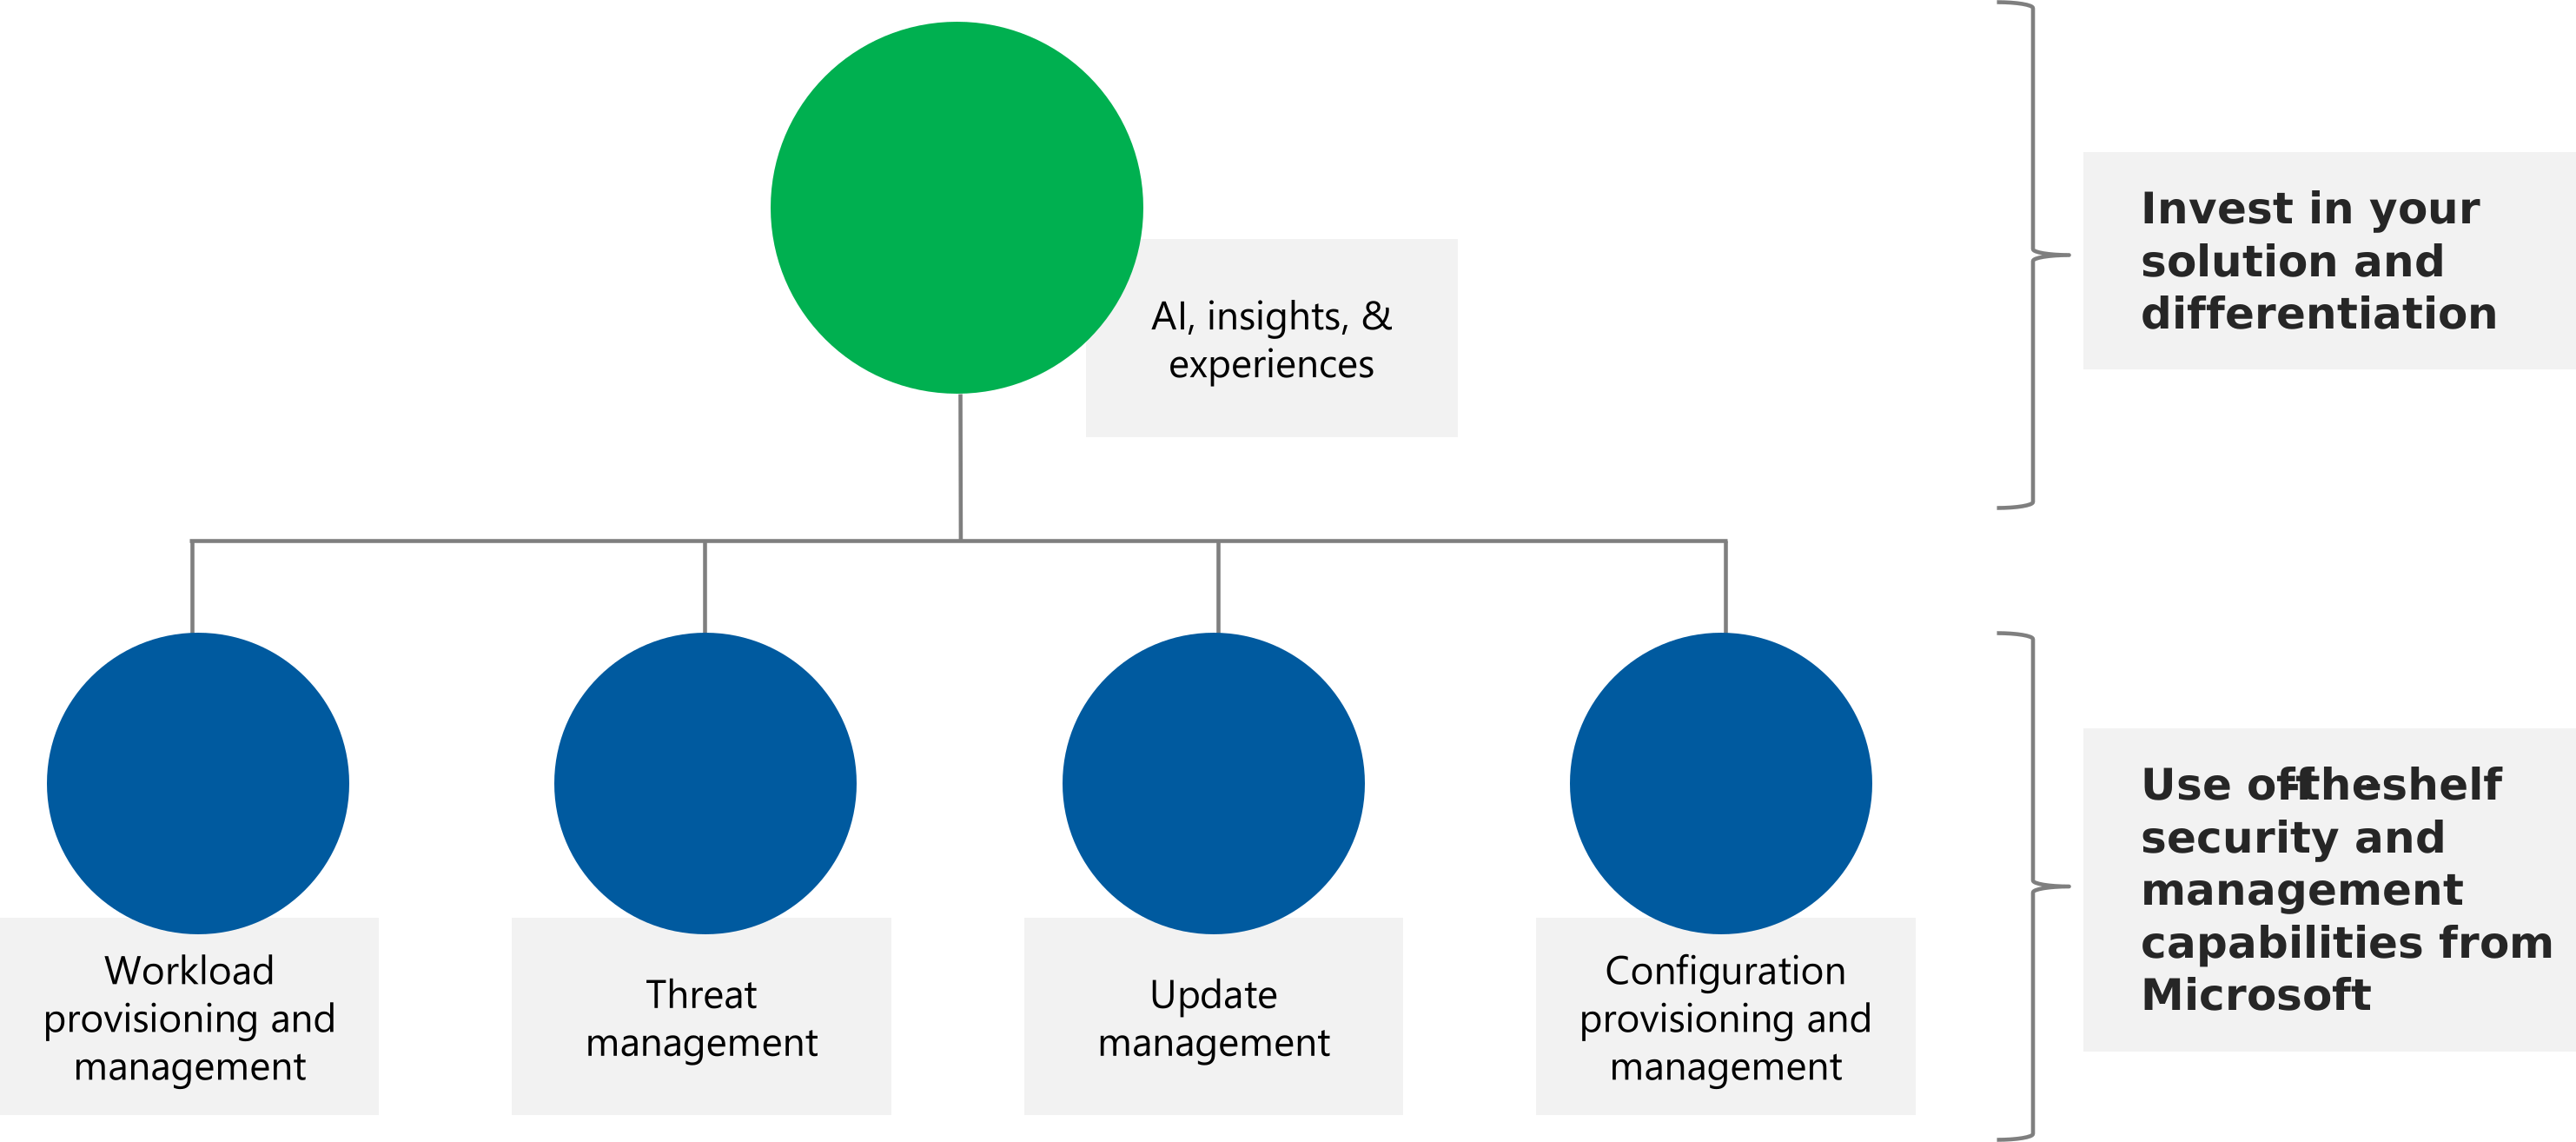
Quando si includono i componenti di Microsoft gratuiti da installare nei dispositivi, l'utente o i clienti saranno pronti per attivare e usare le funzionalità di sicurezza e gestione di Azure in qualsiasi momento. L'aggiunta di componenti sul lato dispositivo in un secondo momento nel ciclo di vita della progettazione o della distribuzione può essere lenta e costosa, quindi si consiglia ai costruttori di includere questi componenti lato dispositivo all'inizio del ciclo di vita.
Funzionalità della suite di sicurezza e gestione
I punti salienti della suite includono:
Azure IoT Edge è lo strumento di Microsoft per la distribuzione e la gestione sicura e remota dei carichi di lavoro nativi del cloud, ad esempio intelligenza artificiale, servizi di Azure o logica di business personalizzata, da eseguire direttamente nei dispositivi IoT. IoT Edge può essere usato per ottimizzare la spesa cloud e consentire ai dispositivi di reagire più velocemente alle modifiche locali e operare in modo affidabile anche in periodi offline prolungati. Usando IoT Edge, è possibile:
- Distribuire Azure IoT Edge in locale per suddividere i silo di dati e consolidare i dati operativi su larga scala nel cloud di Azure.
- Distribuire e gestire in modo remoto e sicuro i carichi di lavoro nativi del cloud, ad esempio intelligenza artificiale, servizi di Azure o logica di business personalizzata, per l'esecuzione direttamente nei dispositivi IoT.
- Ottimizzare la spesa cloud e consentire ai dispositivi di reagire più velocemente alle modifiche locali e operare in modo affidabile anche in periodi offline prolungati.
Defender per IoT offre un set completo di funzionalità e funzionalità di sicurezza che possono essere integrate nei propri prodotti durante il processo di sviluppo. In questo modo è possibile proteggere i dispositivi da zero e ridurre il rischio di vulnerabilità e attacchi. La soluzione può essere personalizzata per soddisfare le specifiche esigenze di sicurezza dei diversi dispositivi IoT e può essere integrata con gli strumenti e i processi di sviluppo esistenti del generatore di dispositivi. Con Defender per IoT, è possibile:
- Conformità alle normative e agli standard del settore: Defender per IoT aiuta i generatori di dispositivi a rispettare le normative e gli standard di sicurezza pertinenti, ad esempio NIST Cybersecurity Framework, fornendo un set completo di controlli di sicurezza.
- Monitorare in modo proattivo il comportamento di sicurezza di un dispositivo IoT: Defender per IoT fornisce raccomandazioni sul comportamento di sicurezza in base al benchmark CIS, insieme alle raccomandazioni specifiche del dispositivo. Con il micro-agente, gli utenti possono anche ottenere visibilità sulla sicurezza del sistema operativo, tra cui la configurazione del sistema operativo, le impostazioni del firewall e le autorizzazioni.
- Proteggere i prodotti dalle minacce informatiche: la soluzione offre monitoraggio e protezione in tempo reale (EDR - Rilevamento degli endpoint e risposta) contro malware, hacking, accesso non autorizzato e altre minacce alla sicurezza, contribuendo a garantire la sicurezza dei dispositivi IoT durante tutto il ciclo di vita.
- Garantire l'interoperabilità con Microsoft SIEM/SOAR e XDR per arrestare gli attacchi con sicurezza automatizzata, tra domini e intelligenza artificiale predefinita.
In sintesi, Defender per IoT offre ai generatori di dispositivi un set completo di funzionalità e funzionalità di sicurezza che consentono di proteggere i dispositivi IoT da zero e ridurre il rischio di vulnerabilità e attacchi. Consente ai generatori di dispositivi di fornire prodotti IoT sicuri, conformi e affidabili ai clienti.
Aggiornamento dispositivi per hub IoT di Azure è un servizio che consente di distribuire gli aggiornamenti over-the-air per i dispositivi IoT.
Poiché le soluzioni IoT (Internet of Things) continuano ad essere adottate a tassi crescenti, è essenziale che i dispositivi che formano queste soluzioni siano facili da connettere e gestire su larga scala. Aggiornamento dei dispositivi per hub IoT è una piattaforma end-to-end che i clienti possono usare per pubblicare, distribuire e gestire gli aggiornamenti over-the-air per tutti gli elementi, dai piccoli sensori ai dispositivi a livello di gateway.
Per sfruttare i vantaggi completi della trasformazione digitale abilitata per IoT, i clienti devono avere la possibilità di gestire, gestire e aggiornare i dispositivi su larga scala. Aggiornamento del dispositivo per hub IoT sblocca funzionalità come:
- Risposta rapida alle minacce alla sicurezza
- Distribuzione di nuove funzionalità per ottenere gli obiettivi aziendali
- Evitare i costi di sviluppo e manutenzione aggiuntivi per la creazione di piattaforme di aggiornamento personalizzate.
collegamento automatico Gestione dispositivi e flussi di lavoro basati su gemelli di hub IoT con il componente OSConfig di Microsoft nei dispositivi per offrire la gestione della configurazione end-to-end. Ad esempio:
- Effettuare automaticamente il provisioning delle regole del firewall nei dispositivi, in fase di distribuzione, in base al sito o al ruolo del dispositivo
- Controllare la configurazione di rete su singoli dispositivi o su larga scala
- Risoluzione dei problemi e diagnostica
- Configurare automaticamente le origini di Gestione pacchetti, in modo che i dispositivi estraggono i pacchetti dai repository approvati
- Ottenere e impostare nomi host, file host e così via.
- Ottenere informazioni sul dispositivo, incluse le proprietà hardware, le proprietà della versione del sistema operativo o lo stato del processore di sicurezza
- Riavviare in remoto un dispositivo problematico o molti dispositivi in base a una pianificazione
La parte restante di questo documento è incentrata su come preparare i dispositivi installando i componenti lato dispositivo necessari. Per altre informazioni sui servizi cloud e sugli scenari di utilizzo operativo, vedere Passaggi successivi.
Quali componenti lato dispositivo installare e come installarli
Elenco dei componenti lato dispositivo
| Componente |
Note |
Runtime di Azure IoT Edge
or
per dispositivi più piccoli: Servizio identità IoT di Azure |
Il runtime di Edge è meglio noto per la gestione dei contenitori, ma offre anche diversi servizi aggiuntivi nel dispositivo. Il sottocomponemento del servizio di gestione delle identità consente a tutti i componenti del dispositivo di funzionare perfettamente con il hub IoT.
Per la funzionalità completa, installare il runtime di IoT Edge (noto anche come aziot-edge) che include il servizio di gestione delle identità.
Per i dispositivi più piccoli che non eseguono contenitori, è possibile installare solo il servizio di gestione delle identità (noto anche come aziot-identity-service) per risparmiare spazio.
Per informazioni dettagliate sull'installazione, vedere la sezione seguente di questo articolo. |
| Microsoft Defender per IoT |
Per informazioni dettagliate sull'installazione, vedere la sezione seguente di questo articolo. |
| Aggiornamento dispositivi per hub IoT |
Per informazioni dettagliate sull'installazione, vedere la sezione seguente di questo articolo. |
| Microsoft OSConfig |
Per informazioni dettagliate sull'installazione, vedere la sezione seguente di questo articolo. |
Come installare i componenti lato dispositivo
È possibile scegliere una delle opzioni seguenti:
Per i dispositivi Ubuntu nei processori x86_64 o Aarch64, è possibile usare lo strumento di configurazione Edge v2 per ottenere tutti gli elementi installati e connessi ad Azure.
Per altre informazioni, vedere https://github.com/Azure/iot-edge-config/tree/config_tool_v2.
Nota
Al momento, lo strumento di configurazione Edge v2 non installa un client di Aggiornamento dispositivi.
I pacchetti di installazione per ogni componente della suite sono disponibili in packages.microsoft.com.
Al momento, la disponibilità dei pacchetti varia in base all'architettura disto e CPU. Ad esempio, tutti i componenti hanno pacchetti pubblicati per Ubuntu Server 18.04 (x86_64 e Aarch64) e alcuni componenti dispongono di pacchetti disponibili per molti ambienti Linux aggiuntivi. Se si usa un'architettura di distribuzione o CPU in cui non è disponibile alcun pacchetto per un determinato componente, prendere in considerazione il percorso di compilazione dall'origine.
Creare un'identità del dispositivo nel cloud
In hub IoT stabilire un'identità per il dispositivo come in questo esempio: Registrare il dispositivo
Nota
- Ignorare il passaggio precedente se si sta preinstallando solo il software in questo momento (non si esegue la connessione ad Azure)
- Per semplicità, in questo esempio viene usata una chiave simmetrica con provisioning manuale. Per la scalabilità e la sicurezza di produzione, sono disponibili opzioni avanzate, ad esempio l'autenticazione basata su x.509 e il provisioning delle identità su larga scala tramite il servizio Device Provisioning.
Installare il primo pacchetto
Aggiungere packages.microsoft.com come origine del pacchetto nel dispositivo e installare IoT Edge (o solo il servizio di gestione delle identità per dispositivi più piccoli), come in questo esempio: Installare IoT Edge
Nota
Per i dispositivi più piccoli che non eseguono contenitori, modificare il passaggio precedente come segue:
- Non installare un motore di contenitori
- Installare il
aziot-identity-service pacchetto invece di aziot-edge
Ottenere l'autenticazione del dispositivo in Azure
Impostare le informazioni hub IoT e il segreto del dispositivo nel dispositivo, come in questo esempio: Effettuare il provisioning del dispositivo con la relativa identità cloud
Nota
- Ignorare il passaggio precedente se si esegue solo l'installazione preliminare del software in questo momento (non connettersi ad Azure)
- Per i dispositivi più piccoli con solo il servizio identità anziché il runtime completo di IoT Edge, usare lo strumento
aziotctl della riga di comando anziché iotedge nel passaggio precedente. Anche se gli strumenti hanno nomi diversi, usano gli stessi argomenti per configurare l'identità del dispositivo
Installare i pacchetti rimanenti
Ad esempio, in un sistema basato su apt come Ubuntu:
sudo apt install defender-iot-micro-agent-edge deviceupdate-agent osconfig
La compilazione dall'origine è l'approccio più flessibile quando è necessario adattare i componenti lato dispositivo ai dispositivi, alle distribuzioni o alle architetture della CPU univoche.
È possibile usare i repository seguenti:
Microsoft sta lavorando con i partner per consentire all'ecosistema di acquistare dispositivi con i componenti già installati. Ad esempio, il programma Edge Secure-Core (anteprima) richiede che i dispositivi implementano una postura di sicurezza supportata dall'hardware con avvio sicuro e così via. e includere questi componenti per la sicurezza e la gestione di Azure.
Nel frattempo, alcuni dispositivi stanno già raggiungendo il catalogo con un subset della suite inclusa. Ad esempio, i dispositivi seguenti includono già il runtime di IoT Edge, il componente Defender per IoT e il componente OSConfig:
Questo è stato un breve riepilogo delle opzioni di installazione. Per la documentazione completa sulla configurazione, inclusi i parametri di configurazione per ogni componente, vedere:
Passaggi successivi