Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Un'area di lavoro Azure Quantum archivia gli input e gli output dei job in un account associato Archiviazione di Azure, gestito o fornito dal cliente. In entrambi i casi, considerare l'account di archiviazione come parte del limite di sicurezza dell'area di lavoro.
Importante
Chiunque disponga dell'autorizzazione per accedere ai dati dell'area di lavoro può accedere a tutti i processi di lavoro nell'area di lavoro e a tutti i dati nell'account di archiviazione associato. Azure Quantum non supporta gli elenchi di controllo di accesso per i singoli processi batch.
Comprendere il confine di sicurezza effettivo
Azure Quantum usa l'identità assegnata dal sistema dell'area di lavoro per leggere e scrivere dati nell'account di archiviazione associato. Gli utenti e le app con le autorizzazioni necessarie per i dati dell'area di lavoro possono accedere ai dati tramite l'area di lavoro.
I ruoli di Azure possono concedere autorizzazioni di gestione delle risorse, autorizzazioni per i dati dell'area di lavoro o entrambe. Un ruolo che consente a un utente o a un'app di visualizzare o gestire la risorsa dell'area di lavoro non sempre concede l'accesso ai dati del job. Esaminare la definizione del ruolo prima di assegnarlo.
Per altre informazioni, vedere Comprendere l'accesso basato sui ruoli al tuo Azure Quantum workspace.
Un principal con accesso ai dati dell'area di lavoro può:
- Visualizzare tutte le attività nell'area di lavoro.
- Accedere agli input e agli output del job.
- Accedere al contenuto dell'account di archiviazione associato tramite il modello di autorizzazione dell'area di lavoro.
L'autorizzazione diretta Archiviazione di Azure è un percorso di accesso separato. Le assegnazioni di ruolo di archiviazione, le chiavi dell'account e le firme di accesso condiviso possono concedere più accesso al di fuori dell'area di lavoro Azure Quantum.
Confrontare le opzioni di archiviazione
Azure Quantum supporta due opzioni di archiviazione, archiviazione gestita e archiviazione fornita dal cliente.
| Consideration | Account di archiviazione gestito | Account di archiviazione fornito dal cliente |
|---|---|---|
| Creazione | Azure Quantum crea l'account quando si crea l'area di lavoro. | Quando si crea l'area di lavoro, si seleziona un account esistente. |
| Location | Azure crea l'account in un gruppo di risorse gestite nel tuo abbonamento. | L'account rimane nel gruppo di risorse che gestisci. |
| Uso previsto | Per impostazione predefinita, Azure Quantum assegna l'account a un'area di lavoro. | L'account può avere altri dati o supportare più di un'area di lavoro. |
| Accesso diretto | Azure limita l'uso diretto dell'account. | Controlli l'uso diretto tramite l'autorizzazione Archiviazione di Azure. |
| Eliminazione dell'area di lavoro | Azure elimina l'account quando si elimina l'area di lavoro. | Azure non elimina l'account quando si elimina l'area di lavoro. |
| Uso consigliato | Usare questa opzione per il confine dedicato più semplice. | Usare un account dedicato che non contenga dati con requisiti di accesso diversi. |
Il limite di sicurezza dell'area di lavoro si applica a entrambe le opzioni. Un account fornito dal cliente non separa gli utenti dell'area di lavoro dai dati già presenti in tale account.
Creare confini di sicurezza separati
Usare aree di lavoro e account di archiviazione separati quando utenti, team, applicazioni o dati richiedono autorizzazioni di accesso diverse.
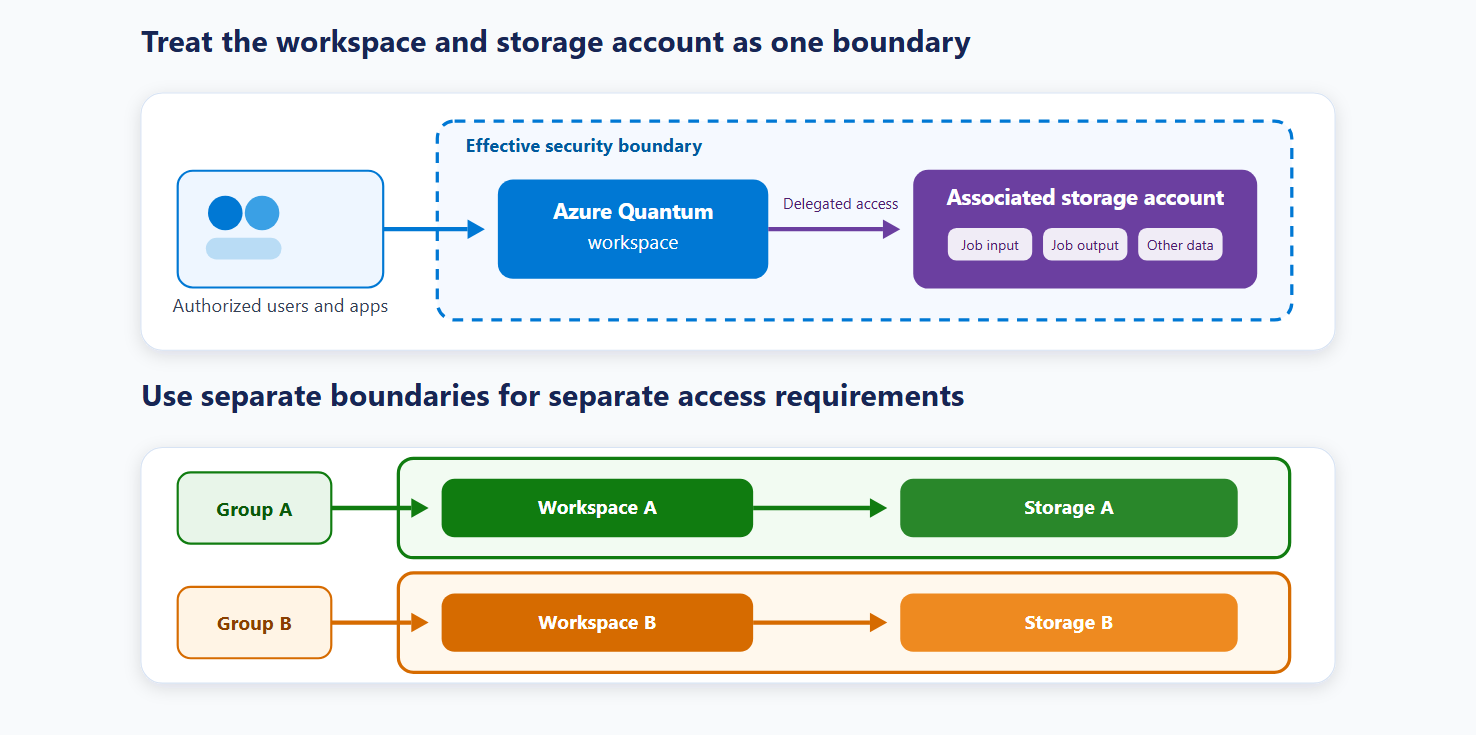
Ad esempio:
- Concedere al gruppo A l'accesso all'area di lavoro A e associare l'area di lavoro A a Storage A.
- Concedere al gruppo B l'accesso a Workspace B e associare Workspace B a Storage B.
- Non concedere a nessuno dei due gruppi l'accesso all'area di lavoro o all'account di archiviazione dell'altro gruppo.
Non condividere un account di archiviazione tra l'area di lavoro A e l'area di lavoro B se le aree di lavoro hanno utenti autorizzati diversi. Un utente che può accedere ai dati di una delle aree di lavoro può accedere a tutti i dati nell'account condiviso.
Non usare la separazione logica come limite di sicurezza
Azure Quantum controlla l'accesso all'intera area di lavoro, non alle singole attività. Cartelle, percorsi BLOB, ID processo e convenzioni di denominazione simili consentono di organizzare i dati, ma non limitano l'accesso tramite Azure Quantum.
Non dipendere dalla separazione logica all'interno di un account di archiviazione quando i dati richiedono un'autorizzazione diversa. Se l'organizzazione deve condividere un account, configurare un modello di autorizzazione indipendente Archiviazione di Azure per le risorse necessarie. Validare il percorso di accesso completo per ogni utente, applicazione e identità dell'area di lavoro prima di considerare tale configurazione come confine di sicurezza.
Pianificare il ciclo di vita delle risorse
Gli account di archiviazione gestiti e forniti dai clienti hanno un comportamento del ciclo di vita diverso:
- Quando si elimina un'area di lavoro che usa l'archiviazione gestita, Azure elimina anche l'account di archiviazione gestito e i relativi dati.
- Quando si elimina un'area di lavoro che usa l'archiviazione fornita dal cliente, l'account di archiviazione e i relativi dati rimangono.
- Quando si collega un account di archiviazione fornito dal cliente a più aree di lavoro, ogni area di lavoro può concedere l'accesso ai dati dell'account.
Prima di eliminare o eseguire la migrazione di un'area di lavoro, esaminare i requisiti di conservazione dei dati e le assegnazioni di accesso nell'account di archiviazione collegato. Per evitare l'eliminazione accidentale, vedere Proteggere le Azure Quantum risorse con blocchi ARM.