Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
La protezione dagli exploit applica tecniche di mitigazione al sistema operativo e alle singole app per aiutare a proteggere i dispositivi Windows da malware che utilizzano exploit. Gli amministratori di sicurezza possono configurare mitigazioni a livello di sistema e app utilizzando Microsoft Intune, la gestione dei dispositivi mobili (MDM), Microsoft Configuration Manager, Group Policy, PowerShell o l'app protezione di Windows.
Windows abilita di default diverse misure di mitigazione contro gli exploit in Windows 10 e Windows 11. Puoi attivare o disattivare ogni mitigazione, oppure usarne il valore predefinito. Alcune mitigazioni supportano anche la modalità audit, che permette di valutare la compatibilità senza influire sull'uso normale del dispositivo.
Puoi esportare le impostazioni di mitigazione della protezione dagli exploit come file XML e distribuire la configurazione su altri dispositivi.
Importante
Il export address filtering (EAF) e il import address filtering (IAF) sono obsoleti e non compatibili con le applicazioni .NET Framework 2.0 o 3.5.
Prerequisiti
Prima di implementare la protezione contro gli exploit, preparati le seguenti capacità di monitoraggio e test:
- Monitoraggio di crash dell'applicazione (Event ID 1000 o Event ID 1001) e blocchi (Event ID 1002).
- Dump completo in modalità utente (raccolta).
- Un inventario di app compilate con Control Flow Guard (CFG). Per verificare che un binario contenga dati CFG, si usa
dumpbin /headers /loadconfig. - Un gruppo di dispositivi per testare i cambiamenti di protezione dagli exploit prima di un deployment ampio.
Avviso
L'implementazione di mitigazioni della protezione dagli exploit senza test può causare problemi di compatibilità con le app e influire sulla produttività degli utenti.
Procedure di distribuzione sicure
Le pratiche di distribuzione sicura (SDP) ti aiutano a gestire il rischio di compatibilità con le app e problemi di produttività per gli utenti. Inizia con un piccolo gruppo di dispositivi Windows e prova le mitigazioni con le app che intendi proteggere. Disabilita le mitigazioni incompatibili per le app interessate, e poi ripeti i test.
Dopo aver validato la policy, distribuiscila a un gruppo di test di accettazione utente (UAT) che include amministratori IT, amministratori della sicurezza e personale dell'help desk. Espandi il dispiegamento in fasi in base ai risultati di ogni gruppo.
Abilitare la protezione dagli exploit usando Microsoft Intune
Microsoft Intune è lo strumento consigliato per la configurazione e la distribuzione di Defender per le funzionalità degli endpoint nei dispositivi. Tuttavia, Intune è un prodotto separato che non fa parte di Defender per endpoint e non è incluso in tutte le sottoscrizioni. Per usare Intune, è necessaria una sottoscrizione che la include oppure è possibile acquistarla separatamente come sottoscrizione autonoma o componente aggiuntivo. Se Intune non è disponibile, è possibile usare qualsiasi altro metodo in questo articolo. Per altre informazioni, vedere Microsoft Intune licenze.
Per configurare la protezione dagli exploit in Microsoft Intune, utilizza una policy di riduzione della superficie di attacco per la sicurezza degli endpoint. Per istruzioni dettagliate, vedi Crea policy di sicurezza endpoint o Modifica policy esistenti (i link aprono nuove schede nella documentazione di Intune).
Quando crei la politica, usa queste impostazioni specifiche:
-
Tipo di policy: Vai su Gestire>la riduzione della superficie di attaccosull'endpoint security | Pagina panoramica a https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, e poi seleziona
 Crea policy.
- Piattaforma: selezionare Windows.
- Profilo: Seleziona Protezione dagli exploit.
Quando crei o modifichi la policy, usa queste impostazioni specifiche nella scheda Impostazioni di configurazione :
-
Impostazioni di protezione dagli exploit nella sezione Protezione Exploit : Fai scorrere il toggle su
 Configurato.
- Accanto alla casella che appare, seleziona
 Apri file e poi trova e seleziona il file XML di protezione dagli exploit.
Per altre informazioni sulla creazione di un file XML di protezione dagli exploit, vedere Importare, esportare e distribuire configurazioni di protezione dagli exploit.
Per altre informazioni sui criteri di riduzione della superficie di attacco in Microsoft Intune, vedere Criteri di riduzione della superficie di attacco per la sicurezza degli endpoint in Intune.
Abilita la protezione dagli exploit utilizzando una soluzione MDM
Il fornitore di servizi di configurazione delle policy (CSP) consente alle organizzazioni di configurare le policy sui dispositivi Windows utilizzando qualsiasi soluzione MDM, non solo Microsoft Intune. Per ulteriori informazioni, vedere Policy CSP.
Configura la protezione dagli exploit utilizzando ExploitProtectionSettings CSP con le seguenti impostazioni:
Percorso OMA-URI: ./Device/Vendor/MSFT/Policy/Config/ExploitGuard/ExploitProtectionSettings
Tipo di dati: stringa
Valore: Il contenuto del tuo file XML di protezione dagli exploit.
Le impostazioni a livello di sistema richiedono un riavvio del dispositivo. Le impostazioni a livello di app non richiedono un riavvio. Per informazioni sulla creazione del file XML, vedi Importa, esporta e distribuisce configurazioni di protezione dagli exploit.
Abilitare la protezione dagli exploit usando Microsoft Configuration Manager
In Microsoft Configuration Manager, configura la protezione dagli exploit in una policy Windows Defender Exploit Guard. Per le istruzioni, vedi Crea e distribuisci una politica Exploit Guard.
Quando crei la politica, usa queste impostazioni specifiche:
- Componenti di Exploit Guard: Seleziona Protezione da exploit.
- Protezione dagli exploit XML: seleziona Sfoglia e poi seleziona il file XML che contiene le impostazioni di mitigazione a livello di sistema e app.
Avviso
Mantieni sicuro il file XML di protezione dagli exploit quando lo trasferisci tra dispositivi. Elimina il file dopo averlo importato, oppure conservalo in un luogo sicuro.
Abilitare la protezione dagli exploit tramite Criteri di gruppo
Per configurare la protezione dagli exploit tramite la Group Policy, segui questi passaggi:
In un ambiente di dominio, apri la Group Policy Management Console (GPMC) sul tuo computer di gestione della Group Policy.
Nell'albero della console GPMC, espandi gli oggetti Group Policy nella foresta e nel dominio che contengono l'oggetto Group Policy (GPO) che vuoi modificare.
Fare clic con il pulsante destro del mouse sul GPO, quindi selezionare Modifica.
In Editor Gestione Criteri di gruppo, vai a Configurazione computer>Modelli amministrativi>Componenti di Windows>Microsoft Defender Exploit Guard>Protezione dagli exploit.
Note
I percorsi di Group Policy precedenti a Windows 10, versione 2004 (maggio 2020) potevano utilizzare Windows Defender Exploit Guard invece di Microsoft Defender Exploit Guard. Entrambi i nomi fanno riferimento alla stessa posizione dei criteri.
Nel pannello dettagli Protezione dagli exploit, apri l'impostazione Usa un insieme comune di impostazioni di protezione dagli exploit utilizzando uno dei seguenti metodi:
- Fare doppio clic sull'impostazione.
- Fare clic con il pulsante destro del mouse sull'impostazione e quindi scegliere Modifica.
- Selezionare l'impostazione e quindi Selezionare Modifica azione>.
Nella finestra di impostazione visualizzata configurare le opzioni seguenti:
- Selezionare Abilitato.
- Nella sezione Opzioni , inserisci il percorso locale, il percorso Convenzione Universale di Denominazione (UNC) o URL del file XML di protezione dagli exploit.
Al termine, selezionare OK.
Suggerimento
È anche possibile configurare Criteri di gruppo in locale nei singoli dispositivi usando l'Editor Criteri di gruppo locale (gpedit.msc). Passa allo stesso percorso: Configurazione computer>Modelli amministrativi>Componenti di Windows>Microsoft Defender Exploit Guard>Protezione dagli exploit.
Configura la protezione dagli exploit usando PowerShell
Utilizzare i cmdlet Get-ProcessMitigation e Set-ProcessMitigation per rivedere e configurare le mitigazioni di protezione dagli exploit. I cmdlet richiedono una sessione PowerShell elevata, ovvero una finestra PowerShell aperta selezionando Esegui come amministratore.
Per indicazioni sulla configurazione delle mitigazioni individuali, vedi Configura e verifica mitigazioni della protezione degli exploit.
Mitigazioni del processo:
Per esaminare la politica di mitigazione memorizzata nel registro per un nome eseguibile specifico, usa la seguente sintassi:
Get-ProcessMitigation -Name <ProcessPathAndFilename.exe>Per esempio:
Get-ProcessMitigation -Name testing.exeAggiungi il parametro RunningProcesses per recuperare le impostazioni correnti dalle istanze in esecuzione dell'eseguibile. Le mitigazioni non configurate hanno il valore
NOTSETdi stato , il che significa che Windows applica il valore a livello di sistema.Per configurare le mitigazioni per un processo specifico, usa la seguente sintassi:
Set-ProcessMitigation -Name <ProcessPathAndFilename.exe> [-Remove] <-Enable | -Disable> Mitigation1,Mitigation2,...MitigationNQuesto esempio consente la prevenzione dell'esecuzione dei dati (DEP) con emulazione THUNK ATL e blocca la creazione di processi figli per il processo specificato:
Set-ProcessMitigation -Name c:\apps\lob\tests\testing.exe -Enable DEP,EmulateAtlThunks,DisallowChildProcessCreationPer disabilitare le stesse mitigazioni per l'app specificata, usa
-Disableinvece di-Enable.Questo esempio rimuove un override DEP specifico per l'app e ripristina il valore a livello di sistema:
Set-Processmitigation -Name c:\apps\lob\tests\testing.exe -Remove -Disable DEP
Mitigazioni a livello di sistema:
Per esaminare le mitigazioni di processo configurate a livello di sistema, utilizza la seguente sintassi:
Get-ProcessMitigation -SystemIl valore
NOTSETdi stato significa che Windows applica il valore predefinito per la mitigazione.Puoi visualizzare il valore predefinito per ogni mitigazione a livello di sistema nell'app protezione di Windows.
Per abilitare o disabilitare mitigazioni a livello di sistema, si utilizza la seguente sintassi:
Set-Processmitigation -System [-Remove] <-Enable | -Disable> Mitigation1,Mitigation2,...MitigationNQuesto esempio consente il DEP a livello di sistema:
Set-Processmitigation -System -Enable DEPPer disabilitare una mitigazione, usa
-Disableinvece di-Enable.Questo esempio rimuove l'override DEP a livello di sistema e ripristina il valore predefinito:
Set-ProcessMitigation -System -Remove -Disable DEP
Abilitare la protezione dagli exploit usando l'app protezione di Windows
Puoi usare l'app protezione di Windows su singoli dispositivi per configurare misure di mitigazione contro gli exploit.
Usare la procedura seguente per configurare le mitigazioni della protezione dagli exploit nell'app protezione di Windows:
- Nell'app di sicurezza di Windows sul dispositivo, vai su Controllo App e browser.
- Nel pannello di controllo App e browser , nella sezione Protezione dagli exploit , seleziona Impostazioni di protezione dagli exploit.
- Il pannello di protezione Exploit che si apre ha due schede:
Scheda Impostazioni del programma: Scegli l'app a cui vuoi applicare le mitigazioni.
- Se l'app che si desidera configurare è già elencata, selezionarla poi scegliere Modifica.
- Se l'app non è elencata, seleziona Aggiungi programma per personalizzare in cima alla scheda e poi scegli come aggiungere l'app:
- Seleziona Aggiungi per nome del programma per applicare la mitigazione a qualsiasi processo in esecuzione con quel nome. Specifica un nome file e un'estensione file (
test.exe) oppure un percorso completo verso il file (c:\test\test.exe) per limitare la mitigazione a quel file specifico. Al termine, selezionare Aggiungi. - Seleziona Scegli il percorso esatto del file per trovare e seleziona il file.
- Seleziona Aggiungi per nome del programma per applicare la mitigazione a qualsiasi processo in esecuzione con quel nome. Specifica un nome file e un'estensione file (
A Impostazioni del programma: <la finestra dell'app> si apre con le mitigazioni che possono essere applicate. Seleziona le impostazioni di sistema Override, poi configura le singole impostazioni disponibili per la mitigazione. Se la mitigazione supporta la modalità audit, seleziona Solo Audit per valutare la mitigazione senza farla rispettare.
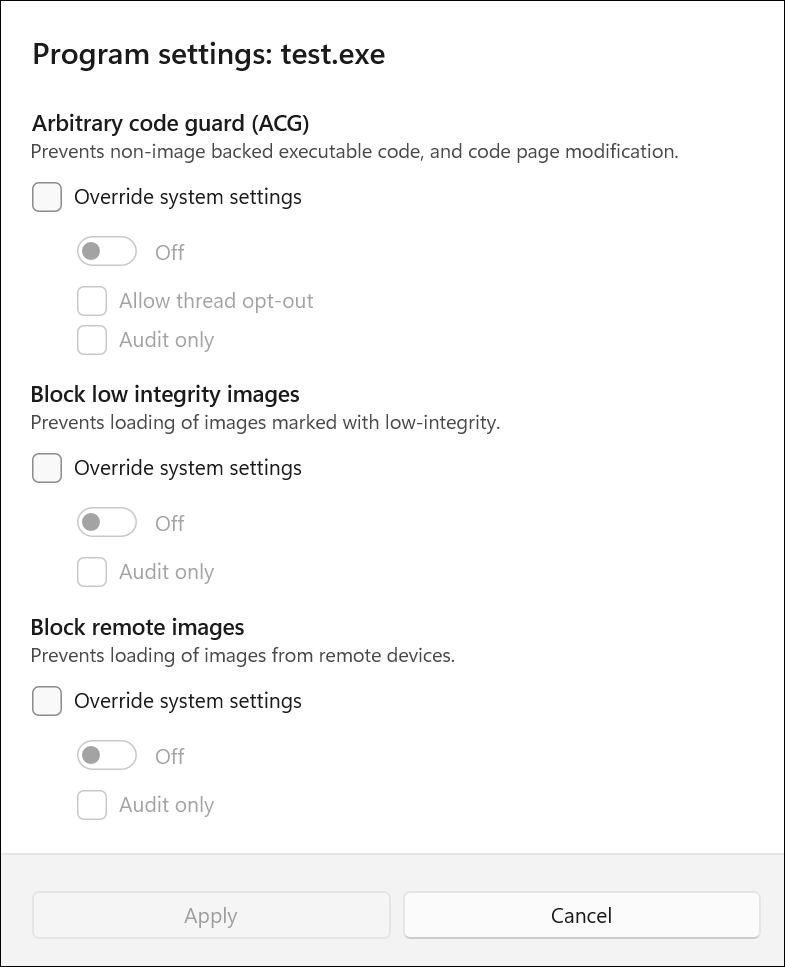
Al termine, seleziona Applica. Si riceve una notifica se è necessario riavviare il processo o l'app o se è necessario riavviare Windows.
Ripeti la configurazione a livello di app per tutte le app e le mitigazioni che vuoi configurare.
Scheda impostazioni di sistema: trova la mitigazione che vuoi configurare e poi specifica una delle seguenti impostazioni. Le app senza un override specifico per una mitigazione utilizzano l'impostazione corrispondente a livello di sistema.
- Attivata di default: La mitigazione è abilitata per le app che non hanno un override specifico per l'app.
- Disattivato per impostazione predefinita: La mitigazione è disabilitata per le app che non dispongono di una configurazione specifica dell'app.
- Usa il valore predefinito (On | Off): La mitigazione è abilitata o disabilitata, a seconda della configurazione predefinita impostata da Windows. Il valore predefinito Attivato o Disattivato viene specificato dopo l'etichetta Usa impostazione predefinita per ogni misura di mitigazione.
Ripeti la configurazione a livello di sistema per tutte le mitigazioni che vuoi configurare. Al termine selezionare Applica.
Per ogni mitigazione, la configurazione nella scheda Program settings ha priorità solo quando si selezionano le impostazioni di Override. Se non è selezionata la sovrascrittura delle impostazioni di sistema, l'app utilizza la configurazione nella scheda Impostazioni di Sistema. Se la configurazione a livello di sistema è Usa predefinita (Attivato | Spenta), si applica il valore predefinito di Windows mostrato tra parentesi.
Personalizzare le notifiche di protezione dagli exploit
Per informazioni sulla personalizzazione della notifica quando viene attivata una regola e un'app o un file viene bloccato, vedere Sicurezza di Windows.
Rimuovere le mitigazioni della protezione dagli exploit
Per reimpostare (annullare o rimuovere) le mitigazioni della protezione dagli exploit, vedere Reimpostare o rimuovere le mitigazioni della protezione dagli exploit.