Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Gli aggiornamenti di intelligence di sicurezza offline mantengono aggiornato Microsoft Defender per endpoint sui dispositivi Linux quando hanno una connessione internet limitata o assente. In questo articolo, configuri un server specchio per scaricare gli aggiornamenti da Microsoft, configurare gli endpoint Linux per recuperare gli aggiornamenti e verificare il deployment. Prima di iniziare, assicurati che il tuo ambiente soddisfi i prerequisiti.
Come funzionano gli aggiornamenti dell'intelligence di sicurezza offline
Gli aggiornamenti di intelligence di sicurezza offline utilizzano un server di hosting locale, chiamato mirror server, per scaricare gli aggiornamenti di intelligence di sicurezza da Microsoft. I dispositivi Linux recuperano gli aggiornamenti dal server mirror a intervalli configurati.
Il processo di aggiornamento offline funziona come segue:
- Configuri un server web o di rete (NFS) locale che può connettersi a Microsoft per scaricare gli aggiornamenti.
- Usi un cron job o un compito programmato per eseguire lo script di download sul mirror server.
- Gli endpoint Linux che eseguono Defender for Endpoint recuperano gli aggiornamenti scaricati dal mirror server a intervalli configurati.
- Defender for Endpoint verifica gli aggiornamenti scaricati prima di caricarli nel motore antivirus.
- Si configura il processo di aggiornamento sugli endpoint Linux utilizzando una policy di sicurezza dell'endpoint o il file JSON gestito.
- Si visualizza lo stato degli aggiornamenti usando lo
mdatpstrumento da riga di comando.
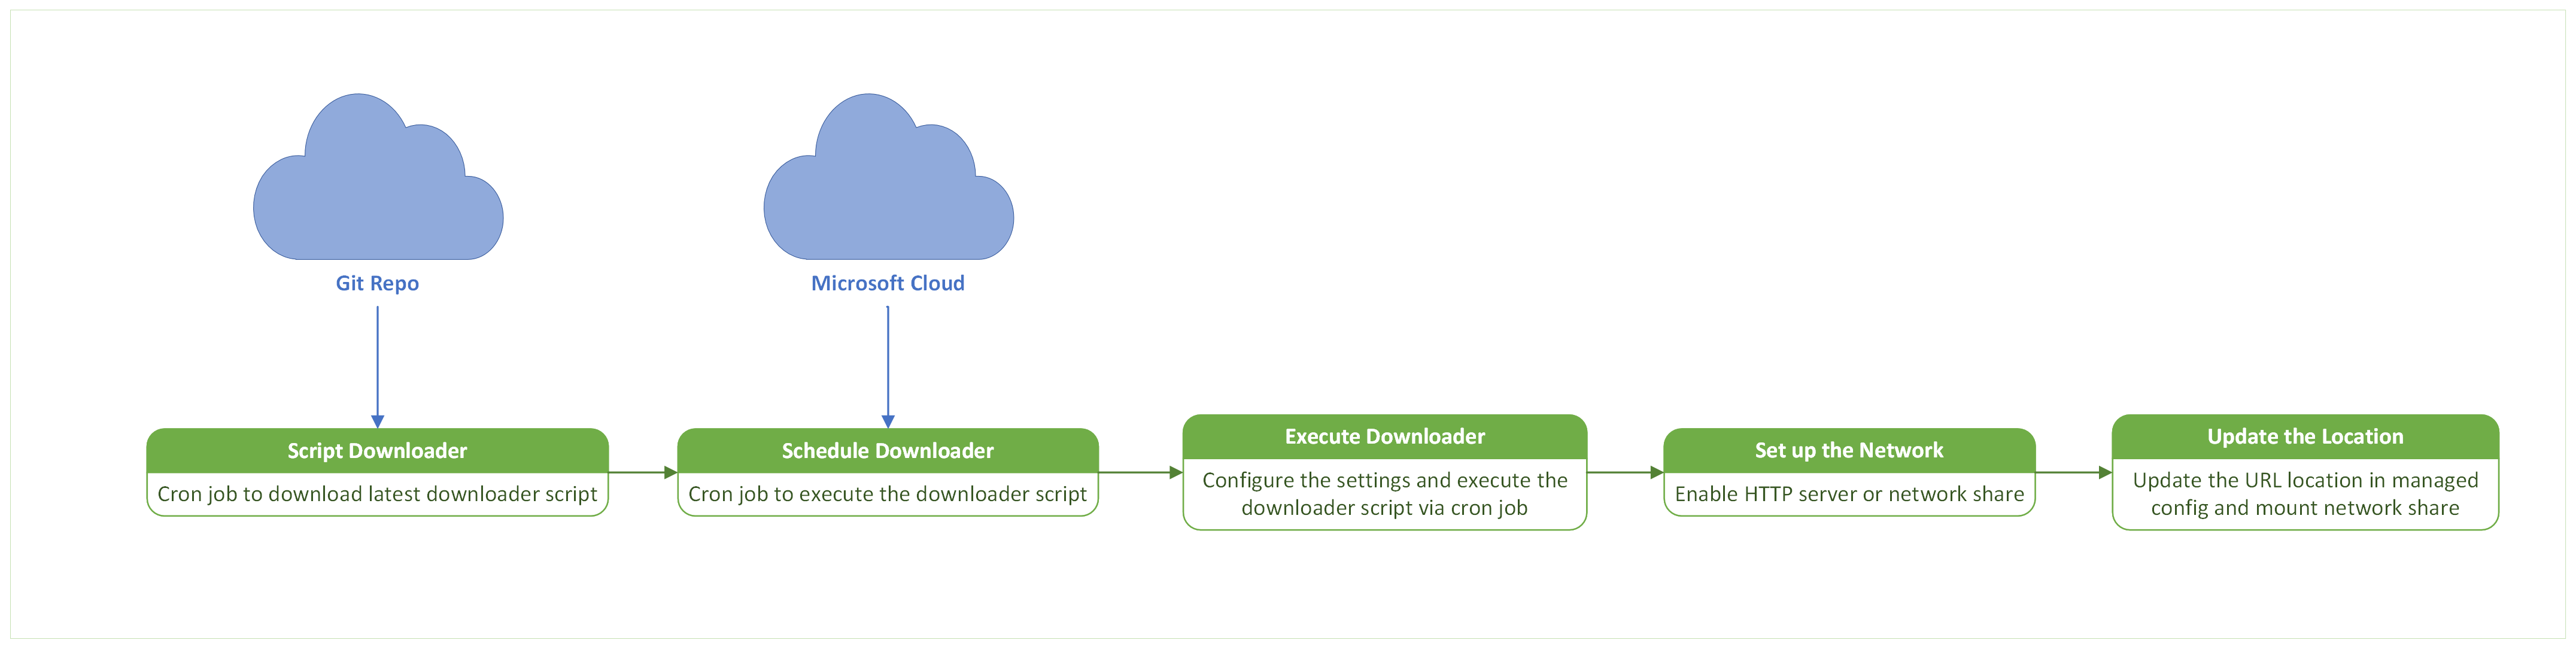
Figura 1. Il server specchio scarica e ospita aggiornamenti di intelligence di sicurezza offline.

Figura 2. Gli endpoint Linux recuperano gli aggiornamenti di intelligence di sicurezza offline dal mirror server.
Il server mirror può eseguire uno dei sistemi operativi seguenti:
- Linux
- Windows
- macOS
Vantaggi dell'uso degli aggiornamenti delle funzionalità di intelligence per la sicurezza offline
I vantaggi principali includono:
- Controlla con quale frequenza il server mirror scarica gli aggiornamenti e con quale frequenza gli endpoint li recuperano.
- Testa gli aggiornamenti scaricati su un dispositivo di prova prima di distribuirli in tutta la tua organizzazione.
- Riduci la larghezza di banda di rete perché solo il server mirror scarica gli aggiornamenti da Microsoft.
- Usa un mirror server di Windows, macOS o Linux senza installare Defender for Endpoint su di esso.
- Scarica aggiornamenti di intelligence di sicurezza con il più recente motore antivirus compatibile.
- Tieni l'aggiornamento precedente in una cartella di backup. Se c'è un problema con l'ultimo aggiornamento, puoi distribuire la versione precedente invece.
- Configura gli endpoint per recuperare gli aggiornamenti da Microsoft se un aggiornamento dal server specchio fallisce.
Prerequisiti
Installa Defender per la versione
101.24022.0001Endpoint (marzo 2024) o successivamente sugli endpoint Linux.Assicurati che gli endpoint Linux possano connettersi al server mirror.
Usa una distribuzione Linux supportata.
Configura il server mirror come server HTTP o HTTPS, un server NFS o un'altra condivisione di rete.
Assicurati che il server mirror possa accedere ai seguenti URL:
https://github.com/microsoft/mdatp-xplat.githttps://go.microsoft.com/fwlink/?linkid=2144709https://definitionupdates.microsoft.com
Il downloader degli aggiornamenti offline richiede il collegamento
go.microsoft.come ne segue i reindirizzamenti fino adefinitionupdates.microsoft.comper recuperare il manifest e il pacchetto di aggiornamento. Configura il firewall o il proxy del server specchio per consentire l'accesso HTTPS in uscita a entrambi gli endpoint.Installa Bash o PowerShell sul server mirror. Anche lo script di download di Bash richiede
curlejq.Per il server mirror sono necessarie le specifiche di sistema minime seguenti:
Nuclei CPU RAM Disco libero Scambia 2 core (preferibilmente 4 core) Minimo 1 GB (preferibilmente 4 GB) 2GB Dipendente dal sistema Nota
Questa configurazione può variare a seconda del numero di richieste gestite e del carico che ogni server deve elaborare.
Configurare il server mirror
Nota
- La tua organizzazione gestisce e possiede il mirror server nel suo ambiente privato.
- Non è necessario installare Defender for Endpoint sul mirror server.
Ottieni lo script per scaricare l'intelligence sulla sicurezza offline
Microsoft ospita uno script per il download offline dell'intelligence sulla sicurezza nel repository GitHub microsoft/mdatp-xplat.
Usa una delle seguenti opzioni per ottenere lo script di download.
Opzione 1: Clona il repository (preferibile)
Per clonare il repository, segui questi passaggi:
Installa Git sul server mirror.
Passare alla directory in cui si vuole clonare il repository.
Clona il repository eseguendo
git clone https://github.com/microsoft/mdatp-xplat.git.
Opzione 2: Scaricare il file compresso
Per usare il pacchetto ZIP invece di clonare il repository, seguire questa procedura:
Copiare il file scaricato nella cartella in cui si vuole mantenere lo script.
Estrarre la cartella compressa.
Usa un compito programmato o un cron job per scaricare ed estrarre periodicamente l'ultima versione.
Struttura di directory locale dopo la clonazione del repository o il download del file compresso
Usare l'elenco di directory di esempio seguente per verificare che la copia locale contenga la struttura e gli script previsti linux/definition_downloader :
user@vm:~/mdatp-xplat$ tree linux/definition_downloader/
linux/definition_downloader/
├── README.md
├── settings.json
├── settings.ps1
├── xplat_offline_updates_download.ps1
└── xplat_offline_updates_download.sh

0 directories, 5 files
Nota
Controlla il README.md file per dettagli sull'uso degli script di download degli aggiornamenti offline.
Configura i seguenti campi in settings.json per controllare lo script di download:
| Nome campo | Valore | Descrizione |
|---|---|---|
downloadFolder |
stringa | Specifica la cartella in cui lo script scarica i file. |
downloadLinuxUpdates |
bool | Quando impostato su true, scarica gli aggiornamenti Linux su downloadFolder. |
logFilePath |
stringa | Specifica il file di log diagnostico. Puoi condividere questo file con il supporto tecnico Microsoft quando cerchi di risolvere il problema dello script. |
downloadMacUpdates |
bool | Quando impostato su true, scarica gli aggiornamenti macOS su downloadFolder. |
downloadPreviewUpdates |
bool | Quando impostato su true, scarica gli aggiornamenti di anteprima per i sistemi operativi selezionati. |
backupPreviousUpdates |
bool | Quando impostato su true, copia l'aggiornamento precedente in una _back cartella prima di scaricare il nuovo aggiornamento. |
Esegui lo script di download offline dell'intelligence per la sicurezza
Per scaricare manualmente l'ultimo aggiornamento, configura settings.json, e poi usa il comando per la shell sul tuo mirror server:
Bash: eseguire il comando seguente per recuperare gli aggiornamenti delle definizioni offline più recenti nella cartella di download configurata:
./xplat_offline_updates_download.shPowerShell: Esegui lo script di download PowerShell su un server mirror con PowerShell:
./xplat_offline_updates_download.ps1
Nota
Pianificare un processo cron o un'attività pianificata per eseguire regolarmente lo script, in modo che il server mirror disponga di informazioni di sicurezza sempre aggiornate.
Ospita gli aggiornamenti offline delle informazioni di sicurezza sul server mirror
Quando lo script viene eseguito, updates.zip e manifest.json vengono scaricati in cartelle organizzate per sistema operativo, release ring e architettura. Ad esempio, gli aggiornamenti di produzione Linux per dispositivi x86_64 vengono archiviati in linux/production/arch_x86_64 nella cartella di download configurata.
Ospita la cartella di download configurata su un server HTTP o HTTPS, una condivisione di rete o un punto di montaggio locale o remoto a cui gli endpoint Linux possono accedere.
Copia l'URL o il percorso assoluto della directory attraverso la cartella release-ring, ma non includere la arch_* directory.
Nota
Ad esempio, se lo script di download usa downloadFolder=/tmp/wdav-update e il server HTTP all'indirizzo updates.contoso.com:8000 ospita /tmp/wdav-update, usa http://updates.contoso.com:8000/linux/production/. Verifica che questa posizione contenga le arch_* directory.
Puoi anche usare il percorso assoluto di un punto di montaggio locale o remoto. Ad esempio, se lo script scarica i file su /tmp/wdav-update, usa /tmp/wdav-update/linux/production.
Dopo aver configurato il server mirror, distribuire l'URL il o percorso agli endpoint Linux come valore offlineDefinitionUpdateUrl. Scegli uno dei metodi in Configura gli endpoint.
Configura gli endpoint in Microsoft Intune
Microsoft Intune è lo strumento consigliato per la configurazione e la distribuzione di Defender per le funzionalità degli endpoint nei dispositivi. Tuttavia, Intune è un prodotto separato che non fa parte di Defender per endpoint e non è incluso in tutte le sottoscrizioni. Per usare Intune, è necessaria una sottoscrizione che la include oppure è possibile acquistarla separatamente come sottoscrizione autonoma o componente aggiuntivo. Se Intune non è disponibile, è possibile usare qualsiasi altro metodo in questo articolo. Per altre informazioni, vedere Microsoft Intune licenze.
Per configurare aggiornamenti di intelligence di sicurezza offline in Intune, utilizza una policy antivirus per la sicurezza degli endpoint. Per istruzioni dettagliate, vedi Crea policy di sicurezza endpoint o Modifica policy esistenti (i link aprono nuove schede nella documentazione di Intune).
Quando crei la politica, usa queste impostazioni specifiche:
-
Tipo di policy: Vai a Gestisci>l'antivirus sulla sicurezza dell'endpoint | Pagina panoramica a https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, e poi seleziona
 Crea policy.
- Piattaforma: seleziona Linux.
- Profilo: selezionare Microsoft Defender Antivirus.
Quando crei o modifichi la policy, configura le seguenti impostazioni nella scheda Impostazioni di configurazione:
Sezione preferenze di protezione fornita dal cloud:
- Aggiornamenti automatici dell'intelligence di sicurezza: Assicurati che questa impostazione sia impostata su Abilitato.
-
Intervallo di tempo di aggiornamento dell'intelligence di sicurezza: di default, gli endpoint Linux prelevano gli aggiornamenti di intelligence di sicurezza dal server mirror ogni otto ore (
28800secondi. Per usare un intervallo diverso, fai scorrere il toggle su Configurato e inserisci l'intervallo in pochi secondi.
Sezione motori antivirus :
-
Abilita l'aggiornamento di intelligence di sicurezza offline: Seleziona Abilita per rendere disponibili le altre impostazioni di aggiornamento offline:
- Aggiornamento di sicurezza offline per il fallback al cloud: imposta questo valore su True per far sì che l'endpoint tenti di ottenere aggiornamenti di intelligence di sicurezza dal cloud Microsoft se non riesce a ottenerli dal mirror server.
-
URL o directory di aggiornamento di intelligence di sicurezza offline: Scorri il toggle su Configured, poi inserisci l'URL o il percorso della directory del server mirror. Per un server HTTP o HTTPS, usa il formato
http://<mirror_server_address>/linux/production/. Puoi anche specificare una condivisione di rete o un punto di montaggio locale o remoto. Per ulteriori informazioni, vedi Ospita gli aggiornamenti di intelligence di sicurezza offline sul server mirror.
-
Abilita l'aggiornamento di intelligence di sicurezza offline: Seleziona Abilita per rendere disponibili le altre impostazioni di aggiornamento offline:
Configura gli endpoint nel portale Microsoft Defender
Se la tua organizzazione gestisce le policy di sicurezza degli endpoint nel portale Microsoft Defender, puoi configurare aggiornamenti di intelligence offline con le stesse policy di sicurezza degli endpoint utilizzate da Intune.
Per istruzioni dettagliate, vedi Crea una policy di sicurezza per gli endpoint o Modifica una policy di sicurezza per gli endpoint (i link si aprono nuove schede).
Quando crei la policy nella scheda delle politiche Linux della pagina delle politiche di sicurezza Endpoint nel portale Defender a https://security.microsoft.com/policy-inventory?osPlatform=Linux, usa queste impostazioni specifiche:
- Seleziona la piattaforma: seleziona Linux.
- Selezionare modello: selezionare Microsoft Defender Antivirus.
Quando crei o modifichi la policy, usa le impostazioni descritte in Configura endpoint in Microsoft Intune nella pagina Impostazioni di configurazione.
Quando assegni la policy, i limiti del gruppo di assegnazione si applicano ai dispositivi gestiti tramite Defender per la gestione delle impostazioni di sicurezza degli endpoint. Per informazioni dettagliate, vedere il passaggio Assegnazioni.
Configura gli endpoint usando JSON gestito
Il mdatp_managed.json file è il file di configurazione gestito che Defender per Endpoint in Linux legge all'avvio per applicare le impostazioni dei criteri. Usa questo metodo per configurare le impostazioni manualmente o con uno strumento di gestione di terze parti come Chef o Ansible. Aggiorna il seguente esempio per il tuo ambiente e distribuiscilo su /etc/opt/microsoft/mdatp/managed/mdatp_managed.json.
{
  "cloudService": {
    "automaticDefinitionUpdateEnabled": true,
    "definitionUpdatesInterval": 1202
  },
  "antivirusEngine": {
    "offlineDefinitionUpdateUrl": "http://172.22.199.67:8000/linux/production/",
    "offlineDefinitionUpdateFallbackToCloud":false,
    "offlineDefinitionUpdate": "enabled"
  }
}
| Nome del campo | Valori | Descrizione |
|---|---|---|
automaticDefinitionUpdateEnabled |
true oppure false |
Controlla se Defender for Endpoint tenta automaticamente di installare aggiornamenti di intelligence di sicurezza. |
definitionUpdatesInterval |
Numerico | Specifica l'intervallo tra gli aggiornamenti automatici di intelligence di sicurezza, in secondi. |
offlineDefinitionUpdateUrl |
Stringa | Specifica l'URL del server specchio o il percorso verso un punto di montaggio locale o remoto. Per i requisiti relativi al percorso, vedi Ospitare gli aggiornamenti offline dell'intelligence di sicurezza sul server mirror. |
offlineDefinitionUpdate |
enabled oppure disabled |
Abilita o disabilita gli aggiornamenti di intelligence di sicurezza offline. |
offlineDefinitionUpdateFallbackToCloud |
true oppure false |
Controlla se Defender for Endpoint tenta di recuperare un aggiornamento da Microsoft quando un aggiornamento dal server mirror fallisce. |
Verifica della firma del motore
A partire dal rilascio 101.26062.0005 (agosto 2026), Defender for Endpoint su Linux verifica la firma digitale del motore antivirus prima di caricarlo. Questo comportamento di impostazione predefinita aiuta a proteggere i tuoi dispositivi da file motori manomessi o non firmati.
Cosa è necessario sapere
- La verifica della firma è abilitata automaticamente in nuove installazioni e aggiornamenti. Non è richiesta alcuna azione separata.
- Se un file motore fallisce la verifica della firma, Defender for Endpoint non lo carica.
- L'impostazione
offlineDefinitionUpdateVerifySigè deprecata e non ha più alcun effetto. Se la tua configurazione gestita utilizza questa impostazione, non è necessaria alcuna azione di sostituzione perché la verifica della firma del motore è abilitata di default.
Esegui i seguenti comandi per visualizzare lo stato di verifica della firma:
mdatp health --details definitions
mdatp health --details features
I campi rilevanti appaiono in entrambi i comandi:
offline_definition_update_verify_sig : "DEPRECATED"
engine_signature_verification        : "enabled"
Valori come la versione delle definizioni, i timestamp e l'URI della sorgente dell'aggiornamento variano a seconda del dispositivo.
Verifica aggiornamenti di intelligence di sicurezza offline
Per verificare la configurazione su un endpoint Linux, visualizza le impostazioni e lo stato dell'aggiornamento di intelligence di sicurezza:
mdatp health --details definitions
L'output di esempio seguente mostra un dispositivo aggiornato con aggiornamenti offline dell'intelligence di sicurezza configurati:
user@vm:~$ mdatp health --details definitions
automatic_definition_update_enabled         : true [managed]
definitions_updated                         : Mar 14, 2024 at 12:13:17 PM
definitions_updated_minutes_ago             : 2
definitions_version                         : "1.407.417.0"
definitions_status                          : "up_to_date"
definitions_update_source_uri               : "https://go.microsoft.com/fwlink/?linkid=2144709"
definitions_update_fail_reason              : ""
offline_definition_url_configured           : "http://172.XX.XXX.XX:8000/linux/production/" [managed]
offline_definition_update                   : "enabled" [managed]
offline_definition_update_verify_sig        : "DEPRECATED"
engine_signature_verification               : "enabled"
offline_definition_update_fallback_to_cloud : false[managed]
Attiva aggiornamenti di intelligence di sicurezza offline
È possibile attivare gli aggiornamenti di Intelligence per la sicurezza offline automaticamente o manualmente.
Configurare gli aggiornamenti automatici
Defender for Endpoint recupera automaticamente gli aggiornamenti di intelligence di sicurezza offline a intervalli configurati quando sono configurate le seguenti impostazioni:
- Il livello di enforcement del motore antivirus è impostato su
real_time. -
automaticDefinitionUpdateEnabledè impostato sutrue. -
offlineDefinitionUpdateè impostato suenabled.
L'intervallo di aggiornamento predefinito è di otto ore. Usalo definitionUpdatesInterval per specificare un intervallo diverso in secondi.
Attiva un aggiornamento manuale
Per far sì che un endpoint Linux recuperi immediatamente un aggiornamento di security intelligence dalla sua sorgente configurata, esegui il seguente comando:
mdatp definitions update
Controllare lo stato dell'aggiornamento
Dopo aver attivato un aggiornamento, usare i controlli seguenti per confermare l'esito positivo:
Visualizza lo stato dell'aggiornamento eseguendo
mdatp health --details definitions.Verifica che
definitions_statussiaup_to_datee chedefinitions_update_fail_reasonsia vuoto. Il seguente esempio mostra questi campi:
user@vm:~$ mdatp health --details definitions
...
definitions_status                          : "up_to_date"
...
definitions_update_fail_reason              : ""
...
Risoluzione dei problemi e diagnostica
Se gli aggiornamenti hanno esito negativo, sono bloccati o non vengono avviati, seguire questa procedura per risolvere i problemi:
Controlla lo stato degli aggiornamenti offline dell'intelligence di sicurezza. Usare il comando seguente per esaminare lo stato di definizione corrente e aggiornare l'origine:
mdatp health --details definitionsCercare informazioni nella
definitions_update_fail_reasonsezione .Assicurarsi che
offline_definition_updateeengine_signature_verificationsiano abilitati.Rivedi
definitions_update_source_uriper identificare dove il dispositivo ha recuperato l'aggiornamento:- Se il dispositivo ha recuperato l'aggiornamento dal server mirror,
definitions_update_source_uridovrebbe corrispondereoffline_definition_url_configureda . - Se il fallback to Microsoft cloud è abilitato e l'aggiornamento mirror server è fallito,
definitions_update_source_uripuò mostrare invece una sorgente Microsoft.
- Se il dispositivo ha recuperato l'aggiornamento dal server mirror,
Eseguire un test di connettività per verificare che l'endpoint possa raggiungere il server mirror e i servizi di Defender necessari:
mdatp connectivity testSe la connettività ha esito positivo, ripetere manualmente l'aggiornamento della definizione con il comando seguente:
mdatp definitions update