Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Usa esclusioni per impedire a Microsoft Defender per endpoint su macOS di scansionare file fidati, cartelle, processi ed estensioni di file. Le esclusioni si applicano alle scansioni on-demand, alla protezione in tempo reale (RTP) e al monitoraggio del comportamento (BM), mantenendo però la visibilità del rilevamento e risposta degli endpoint (EDR).
Le esclusioni antivirus si applicano solo alle capacità antivirus, non all'EDR. I file esclusi dalla scansione antivirus possono comunque causare allerte EDR e altri rilevamenti.
Le esclusioni possono aiutare a evitare rilevamenti errati o a mitigare problemi di prestazioni causati da Defender for Endpoint su macOS. Per identificare il processo, il percorso o l'estensione da escludere, si utilizzano statistiche di protezione in tempo reale.
Avviso
La definizione delle esclusioni riduce la protezione offerta da Defender per endpoint in macOS. Valuta i rischi prima di aggiungere un'esclusione ed escludi solo i file di cui sei sicuro non siano maliziosi.
Importante
Per eseguire più soluzioni di sicurezza affiancate, vedere Considerazioni su prestazioni, configurazione e supporto.
È possibile che siano già state configurate esclusioni di sicurezza reciproca per i dispositivi di cui è stato eseguito l'onboarding in Microsoft Defender per endpoint. Se è ancora necessario impostare esclusioni reciproche per evitare conflitti, vedere Aggiungere Microsoft Defender per endpoint all'elenco di esclusione per la soluzione esistente.
Tipi di esclusione supportati
Defender for Endpoint su macOS supporta i seguenti tipi di esclusione:
Estensione file: Tutti i file con l'estensione specificata ovunque sul dispositivo.
-
Esempio:
.test
-
Esempio:
File: Un file specifico identificato dal suo percorso completo.
-
Esempi:
/var/log/test.log/var/log/*.log/var/log/install.?.log
-
Esempi:
Cartella: Tutti i file nella cartella specificata, ricorsivamente.
-
Esempi:
/var/log//var/*/
-
Esempi:
Processo: Un processo specifico, identificato dal suo percorso completo o nome file, e da tutti i file aperti dal processo. Consigliamo di utilizzare il percorso completo.
-
Esempi:
/bin/catcatc?t
-
Esempi:
Importante
I percorsi di esclusione devono essere collegamenti rigidi, non simbolici. Per verificare se un percorso è un collegamento simbolico, esegui file <path-name>.
Wildcard supportate per esclusioni di file, cartelle e processi
Puoi utilizzare i seguenti modelli con caratteri jolly quando definisci esclusioni per file, cartelle e processi:
Asterisco (
*): Corrisponde a un numero qualsiasi di personaggi, inclusi nessun personaggio. Se questo jolly non viene usato alla fine del percorso, sostituisce solo una cartella.- Quando un
*carattere jolly compare alla fine di un percorso, corrisponde a tutti i file e alle sottocartelle contenuti nella cartella padre del carattere jolly. -
Esempi:
-
/var/*/tmp:-
Include: I file in
/var/abc/tmpe/var/def/tmpe nelle relative sottocartelle. -
Non include:
/var/abc/logo/var/def/log.
-
Include: I file in
-
/var/*/:-
Include: File in
/vare nelle relative sottocartelle.
-
Include: File in
-
- Quando un
Punto interrogativo (
?): Corrisponde a qualsiasi singolo personaggio.-
Esempio:
file?.log-
Include:
file1.logefile2.log. -
Non include:
file123.log.
-
Include:
-
Esempio:
Nota
Defender per Endpoint in macOS tenta di risolvere i collegamenti firme durante la valutazione delle esclusioni. La risoluzione degli hard link non funziona quando l'esclusione contiene wildcard o il file di destinazione (sul volume Data) non esiste.
Migliori pratiche per aggiungere esclusioni antivirus
Utilizzare le seguenti pratiche per limitare l'impatto sulla sicurezza delle esclusioni antivirus:
- Registra i dettagli del mittente, della data, della domanda, del motivo e dell'esclusione in una posizione centrale accessibile solo agli amministratori della sicurezza.
- Fissa una data di scadenza per ogni esclusione. Un'esclusione potrebbe non richiedere una data di scadenza se il fornitore indipendente conferma che l'applicazione non può essere regolata per prevenire rilevamenti errati o un uso elevato della CPU.
- Non copiare automaticamente le esclusioni da un altro prodotto antimalware. Le esclusioni potrebbero non applicarsi a Defender for Endpoint su macOS.
- Per un file applicativo noto che cambia raramente, valuta un indicatore di autorizzazione basato sull'hash del file invece di un'esclusione antivirus.
- Se è necessaria un'esclusione antivirus, rendila il più specifica possibile. Evita esclusioni generiche per cartelle ed estensioni di file quando il percorso completo di un file o di un processo soddisfa il requisito.
Configurare le esclusioni
Usa uno dei seguenti metodi per configurare le esclusioni.
Configura le esclusioni usando un profilo di configurazione
Usa Microsoft Intune, Jamf Pro o un'altra soluzione di gestione dei dispositivi mobili per distribuire un profilo di configurazione che contenga le esclusioni. Per le chiavi di preferenza, i valori supportati e gli esempi di profili di configurazione, vedi Imposta preferenze per Microsoft Defender per endpoint su macOS.
Configurare le esclusioni usando Defender per la gestione delle impostazioni di sicurezza degli endpoint
Nota
Prima di iniziare, consulta i prerequisiti per la gestione delle impostazioni di sicurezza di Defender for Endpoint.
Puoi utilizzare il centro di amministrazione Microsoft Intune o il portale Microsoft Defender per gestire le esclusioni come policy di sicurezza degli endpoint e assegnare le politiche ai gruppi Microsoft Entra. Se stai usando la gestione delle impostazioni di sicurezza per la prima volta, esegui i seguenti passaggi:
Passo 1: Abilita la gestione delle impostazioni di sicurezza per macOS
Nella pagina dell'ambito di applicazione del portale Microsoft Defender a https://security.microsoft.com/securitysettings/endpoints/configuration_management, nella sezione Abilita gestione della configurazione, seleziona dispositivi macOS e poi seleziona uno dei seguenti valori:
- Seleziona Sui dispositivi taggati per testare la gestione delle impostazioni di sicurezza con dispositivi selezionati. Aggiungi il
MDE-Managementtag a ogni dispositivo di test. Per istruzioni e altri metodi di tag, vedi Crea e gestisci tag dei dispositivi. - Seleziona Tutti i dispositivi per registrare tutti i dispositivi macOS idonei.
La maggior parte dei dispositivi si registra e applica le politiche assegnate entro pochi minuti, anche se alcuni dispositivi potrebbero impiegare fino a 24 ore.
Passo 2: Crea un gruppo di dispositivi Microsoft Entra
Crea un gruppo dinamico di dispositivi Microsoft Entra basato sul tipo di sistema operativo macOS. L'iscrizione dinamica aggiunge automaticamente dispositivi di corrispondenza, quindi non è necessario mantenere manualmente l'appartenenza al gruppo. Per maggiori informazioni, consulta Crea gruppi Microsoft Entra per la gestione delle impostazioni di sicurezza.
Passo 3: Crea una policy di esclusione per macOS
Per istruzioni dettagliate, vedi Crea una policy di sicurezza per endpoint (il link si apre in una nuova scheda).
Quando crei la policy nella scheda politiche di macOS della pagina delle policy di sicurezza Endpoint nel portale Defender su https://security.microsoft.com/policy-inventory?osPlatform=Mac, usa queste impostazioni specifiche:
- Seleziona la piattaforma: seleziona macOS.
- Seleziona il modello: Seleziona le esclusioni antivirus Microsoft Defender.
Nella wizard di creazione delle policy, usa queste impostazioni:
-
Scheda delle impostazioni di configurazione :
- Nella sezione Motore Antivirus , seleziona
 Aggiungi.
- Per Tipo, seleziona Percorso, Estensione file o Nome file.
- Per impostazioni aggiuntive, seleziona Configura istanza e poi aggiungi l'esclusione.
- Nella sezione Motore Antivirus , seleziona
- Scheda Assegnazioni: Le limitazioni del gruppo di assegnazione si applicano ai dispositivi gestiti tramite Defender per la gestione delle impostazioni di sicurezza degli endpoint. Per informazioni dettagliate, vedere il passaggio Assegnazioni.
Configurare le esclusioni dal Defender per l'app Endpoint
Se il tuo amministratore consente esclusioni definite dall'utente, usa i seguenti passaggi per aggiungere un'esclusione direttamente nell'app Defender for Endpoint:
Apri l'app Defender for Endpoint.
Nelle impostazioni di Gestisci, seleziona Aggiungi o Rimuovi Esclusione....
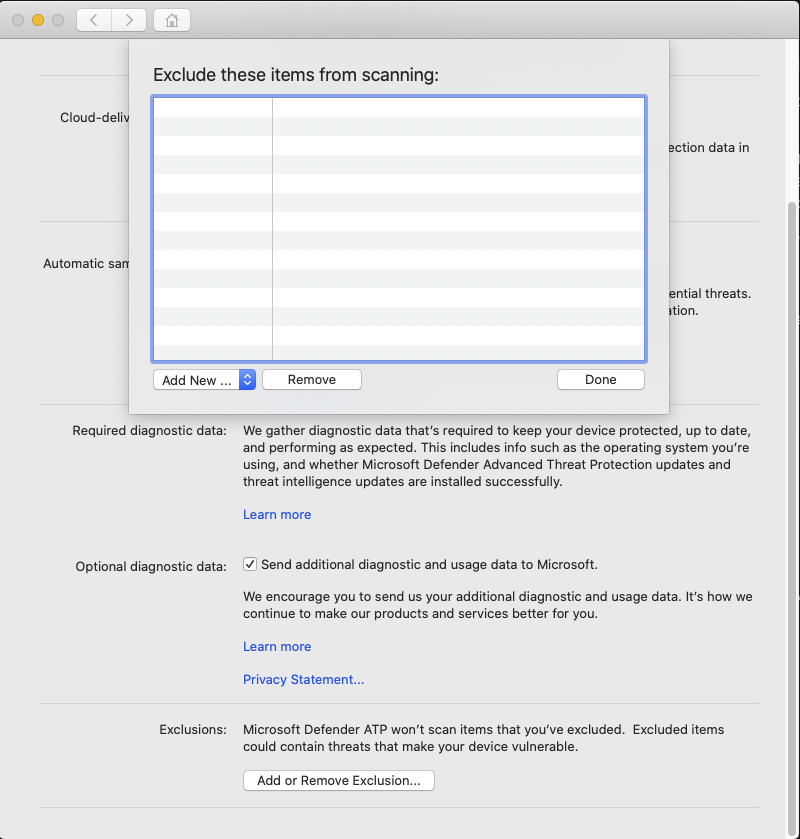
Seleziona il tipo di esclusione e poi segui le indicazioni.

Gli amministratori possono usare questa exclusionsMergePolicy preferenza per consentire o prevenire esclusioni definite dall'utente. Per ulteriori informazioni, consulta la politica di fusione di esclusione.
Configurare le esclusioni tramite la riga di comando
Se il tuo amministratore consente esclusioni definite dall'utente, puoi gestire le esclusioni dal Terminal. Per visualizzare i sottocomandi e le opzioni disponibili, esegui il mdatp exclusion comando:
mdatp exclusion
Sintassi dei comandi
La seguente sintassi riassume i sottocomandi, le opzioni e i valori di esclusione disponibili:
mdatp exclusion {extension {add|remove} --name <extension> | file {add|remove} --path <file-path> | folder {add|remove} --path <folder-path> | process {add|remove} {--path <process-path> | --name <process-name>} | list}
Quando un valore di esclusione contiene un wildcard, si racchiude il valore tra virgolette doppie. Questa sintassi impedisce allo shell di espandere il jolly prima di mdatp processarlo.
Aggiungi o rimuovi esclusioni delle estensioni di file
I seguenti comandi aggiungono e rimuovono l'esclusione delle .txt estensioni file:
mdatp exclusion extension add --name .txt

mdatp exclusion extension remove --name .txt
Aggiungi o rimuovi esclusioni di file
I seguenti comandi aggiungono e rimuovono un'esclusione di file:
mdatp exclusion file add --path /var/log/dummy.log

mdatp exclusion file remove --path /var/log/dummy.log
Aggiungi o rimuovi esclusioni di cartelle
I seguenti comandi aggiungono e rimuovono un'esclusione di cartelle:
mdatp exclusion folder add --path /var/log/

mdatp exclusion folder remove --path /var/log/
Il seguente comando aggiunge un'esclusione di cartelle che utilizza le carte jolly:
mdatp exclusion folder add --path "/var/*/tmp"
Aggiungi o rimuovi esclusioni di processo
Puoi identificare un processo dal suo percorso completo o dal nome del file. Consigliamo di utilizzare il percorso completo. I seguenti comandi aggiungono e rimuovono un'esclusione di processo tramite il percorso completo:
mdatp exclusion process add --path /bin/cat

mdatp exclusion process remove --path /bin/cat
Per il riferimento completo ai comandi, vedi Microsoft Defender per endpoint sulle risorse macOS.
Valida le esclusioni con il file di test EICAR
Il file di test EICAR è un piccolo file di testo innocuo che contiene una stringa standard riconosciuta dai prodotti antivirus come malware. Puoi usarlo per confermare in sicurezza che un'esclusione funziona senza usare malware reale. Defender for Endpoint su macOS rileva il file dal suo contenuto, non dal nome del file.
Prima di testare un'esclusione, verifica che la protezione in tempo reale sia attivata. Esegui il seguente comando e conferma che restituisca true:
mdatp health --field real_time_protection_enabled
Crea il file di test EICAR in modo che il suo nome file, estensione o posizione corrisponda all'esclusione che vuoi validare:
- Usa un nome di file specifico o crea il file in una cartella specifica per convalidare le esclusioni di file e cartelle.
- Usa qualsiasi nome di file con l'estensione esclusa per convalidare un'esclusione di estensione file.
Se Defender for Endpoint rileva il file, l'esclusione non funziona. Se il file esiste e Defender for Endpoint non lo rileva, l'esclusione funziona.
Questi passaggi sono progettati per convalidare le esclusioni di file, cartelle ed estensioni di file. Non forniscono un test generale per le esclusioni di processi, che dipendono dal processo che crea o apre il file.
Usa uno dei seguenti metodi per creare un file di test EICAR che corrisponda alla tua esclusione:
Con l'accesso a internet: Sostituisci
test.txtcon un nome o un percorso file che corrisponda alla tua esclusione, e poi esegui il seguente comando:curl -o test.txt https://secure.eicar.org/eicar.com.txtSenza accesso a internet: cambia
test.txta un nome o percorso file che corrisponde alla tua esclusione, e poi esegui il seguente comando:echo 'X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*' > test.txt
Contenuti correlati
I seguenti articoli forniscono ulteriori informazioni sulla configurazione e gestione di Defender for Endpoint su macOS: