Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
La protezione della rete in Microsoft Defender per endpoint aiuta a prevenire che applicazioni e processi non browser sui dispositivi macOS si connettano a domini pericolosi. Estende la protezione web oltre Microsoft Defender SmartScreen in Microsoft Edge ai browser supportati e ad altri processi.
Usa questo articolo per esaminare i requisiti, scegliere un livello di applicazione, implementare la protezione di rete e comprendere gli scenari supportati per la protezione web e Microsoft Defender for Cloud Apps.
Nota
- Non consigliamo di controllare la protezione di rete dalle impostazioni di sistema di macOS. Invece, utilizza i metodi di configurazione descritti in questo articolo.
- Per valutare l'efficacia della protezione contro le minacce web su macOS, testalo in un browser diverso da Microsoft Edge per macOS, come Safari. Microsoft Edge per macOS ha una protezione integrata contro le minacce web tramite SmartScreen, indipendentemente dallo stato di protezione della rete.
- C'è una nota incompatibilità applicativa con la funzione VMwarePer-App Tunnel . Questa incompatibilità potrebbe impedire alla protezione di rete di bloccare il traffico che attraversa il tunnel.
- C'è una nota incompatibilità applicativa con Blue Coat Proxy. Questa incompatibilità potrebbe causare crash a livello di rete in applicazioni non correlate quando sono abilitati Blue Coat Proxy e la protezione di rete.
Prerequisiti
Prima di configurare la protezione della rete, assicurati che il tuo ambiente soddisfi i seguenti requisiti:
- Una licenza di Microsoft Defender per endpoint Plan 1, Microsoft Defender per endpoint Plan 2, una versione di valutazione o una licenza di Microsoft Defender for Business.
- Un dispositivo integrato che esegue una versione supportata di macOS e una versione
101.94.13Defender for Endpoint (gennaio 2023) o successiva. - Un browser supportato:
- Un browser non Microsoft, come Brave, Chrome, Firefox, Opera o Safari.
- Microsoft Edge per macOS.
Nota
SmartScreen in Microsoft Edge per macOS attualmente non supporta il filtro dei contenuti Web, gli indicatori personalizzati o altre funzionalità aziendali. Tuttavia, la protezione di rete fornisce questa protezione a Microsoft Edge per macOS se la protezione di rete è abilitata.
Requisiti di configurazione del browser
In processi diversi da Microsoft Edge, la protezione di rete determina il nome di dominio completamente qualificato per ciascuna connessione HTTPS esaminando la stretta di mano Transport Layer Security (TLS) che avviene dopo una stretta di mano TCP/IP. La connessione HTTPS deve utilizzare TCP/IP invece del User Datagram Protocol (UDP) o delle Connessioni Internet Rapide UDP (QUIC), e il messaggio ClientHello non deve essere criptato. Per disabilitare QUIC e Client Hello criptato, consulta i seguenti articoli:
- Google Chrome: QuicAllowed e EncryptedClientHelloEnabled.
- Mozilla Firefox: Disabilita EncryptedClientHello e network.http.http3.enable.
Pianificare l'implementazione
La protezione di rete per macOS è disponibile per tutti i dispositivi Defender for Endpoint integrati che soddisfano i requisiti minimi. La protezione di rete su macOS supporta le seguenti capacità di sicurezza, indagine e controllo applicativo:
- Indicatori di compromissione personalizzati per domini e indirizzi IP.
- Le politiche di filtraggio dei contenuti web bloccano le categorie di siti web per gruppi di dispositivi nei browser supportati, incluso Microsoft Edge per macOS.
- Advanced hunting e la timeline del dispositivo, che forniscono dati sugli eventi di rete per le indagini di sicurezza.
- Microsoft Defender for Cloud Apps controlla l'uso delle app cloud, avverte gli utenti delle app monitorate e blocca le app non autorizzate. Questi scenari richiedono più requisiti di licenza e prodotti.
- Uso di reti private virtuali aziendali (VPN). Attualmente non vengono identificati conflitti VPN. Se riscontri conflitti, contatta il supporto tecnico Microsoft tramite il centro interfaccia di amministrazione di Microsoft 365.
Tutte le politiche configurate di protezione di rete e protezione delle minacce web sono applicate sui dispositivi macOS dove la protezione di rete è in modalità a blocchi. Per ridurre il rischio di implementazione:
- Crea un gruppo di dispositivi con un piccolo insieme di dispositivi per testare la protezione della rete.
- Valuta come la protezione contro le minacce web, gli indicatori personalizzati, il filtraggio dei contenuti web e le politiche di applicazione di Defender for Cloud Apps influenzino i dispositivi macOS in modalità blocco.
- Distribuisci una policy in modalità audit o a blocchi nel gruppo di dispositivi e verifica che la policy non interrompa i flussi di lavoro.
- Distribuire gradualmente la protezione di rete a gruppi di dispositivi più grandi.
Configurare la protezione di rete
Installare la versione più recente del prodotto tramite Microsoft AutoUpdate. Per aprire Microsoft AutoUpdate, esegui il seguente comando in Terminal:
open /Library/Application\ Support/Microsoft/MAU2.0/Microsoft\ AutoUpdate.app
La protezione di rete è disabilitata per impostazione predefinita. Puoi configurare uno dei seguenti livelli di applicazione:
- Audit: Valutare come la protezione della rete influisce sulle applicazioni di linea di business e con quale frequenza si verificano i blocchi.
- Blocca: Impedire i collegamenti a siti web dannosi.
- Disabilitato: Disabilita tutti i componenti di protezione di rete.
Distribuisci la protezione di rete manualmente, con Jamf Pro, con Microsoft Intune o con un .mobileconfig file.
Configura manualmente la protezione della rete
Per configurare il livello di applicazione, esegui il seguente comando in Terminal:
mdatp config network-protection enforcement-level --value <disabled | audit | block>
Ad esempio, il seguente comando configura la protezione di rete in modalità blocchi:
mdatp config network-protection enforcement-level --value block
Per confermare che la protezione di rete sia iniziata con successo, esegui il seguente comando in Terminal e verifica che restituisca started:
mdatp health --field network_protection_status
Configura la protezione di rete con Jamf Pro
Jamf Pro è un prodotto separato di terze parti che non fa parte di Defender for Endpoint e non è incluso con gli abbonamenti di Defender for Endpoint. Per utilizzare Jamf Pro, la tua organizzazione ha bisogno di un abbonamento separato a Jamf Pro. Per informazioni su prodotti e abbonamenti, vedi Jamf Pro. Se la tua organizzazione non utilizza Jamf Pro, utilizza un altro metodo di configurazione in questo articolo, se disponibile.
Una distribuzione Jamf Pro richiede un profilo di configurazione che stabilisca il livello di applicazione della protezione della rete.
Dopo aver creato questo profilo di configurazione, assegnarlo ai dispositivi in cui si vuole abilitare la protezione di rete.
Nota
Se hai già configurato Defender for Endpoint su macOS usando un file di property list (plist), aggiorna il file distribuito con il contenuto in questa sezione e poi ridistribuiscilo da Jamf Pro.
Segui le istruzioni Jamf per distribuire un profilo di configurazione personalizzato del computer. Imposta il dominio di preferenza su com.microsoft.wdav, e carica la seguente lista di proprietà per configurare la protezione della rete in modalità blocco:
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
    <key>networkProtection</key>
    <dict>
        <key>enforcementLevel</key>
        <string>block</string>
    </dict>
</dict>
</plist>
Configura la protezione della rete in Microsoft Intune
Nota
Se in precedenza hai configurato Defender for Endpoint su macOS usando un file XML, crea e assegna la policy del catalogo delle impostazioni, conferma che si applichi correttamente e poi rimuovi la precedente policy di configurazione personalizzata.
Microsoft Intune è lo strumento consigliato per la configurazione e la distribuzione di Defender per le funzionalità degli endpoint nei dispositivi. Tuttavia, Intune è un prodotto separato che non fa parte di Defender per endpoint e non è incluso in tutte le sottoscrizioni. Per usare Intune, è necessaria una sottoscrizione che la include oppure è possibile acquistarla separatamente come sottoscrizione autonoma o componente aggiuntivo. Se Intune non è disponibile, è possibile usare qualsiasi altro metodo in questo articolo. Per altre informazioni, vedere Microsoft Intune licenze.
Per configurare la protezione della rete in Microsoft Intune, crea o modifica una policy di catalogo delle impostazioni. Per istruzioni dettagliate, vedi Crea una policy usando il catalogo delle impostazioni in Microsoft Intune.
Sui dispositivi | Pagina di configurazione nel centro amministrazione Microsoft Intune su https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, seleziona la scheda Policy, e poi seleziona  Create. Seleziona Nuova policy e usa queste impostazioni:
- Piattaforma: selezionare macOS.
- Tipo di profilo: selezionare Catalogo impostazioni.
Quando crei o modifichi la policy, configura queste impostazioni specifiche nella scheda Impostazioni di configurazione :
- Microsoft Defender>Protezione>della rete Livello di applicazione: Seleziona Blocca.
Distribuisci un profilo di configurazione mobile
Per distribuire la configurazione con un .mobileconfig file, utilizzare una soluzione di gestione dei dispositivi mobili (MDM) non Microsoft oppure distribuire il file direttamente ai dispositivi:
Salvare il payload seguente come
com.microsoft.wdav.mobileconfig.<?xml version="1.0" encoding="utf-8"?> <!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd"> <plist version="1"> <dict> <key>PayloadUUID</key> <string>C4E6A782-0C8D-44AB-A025-EB893987A295</string> <key>PayloadType</key> <string>Configuration</string> <key>PayloadOrganization</key> <string>Microsoft</string> <key>PayloadIdentifier</key> <string>com.microsoft.wdav</string> <key>PayloadDisplayName</key> <string>Microsoft Defender ATP settings</string> <key>PayloadDescription</key> <string>Microsoft Defender ATP configuration settings</string> <key>PayloadVersion</key> <integer>1</integer> <key>PayloadEnabled</key> <true/> <key>PayloadRemovalDisallowed</key> <true/> <key>PayloadScope</key> <string>System</string> <key>PayloadContent</key> <array> <dict> <key>PayloadUUID</key> <string>99DBC2BC-3B3A-46A2-A413-C8F9BB9A7295</string> <key>PayloadType</key> <string>com.microsoft.wdav</string> <key>PayloadOrganization</key> <string>Microsoft</string> <key>PayloadIdentifier</key> <string>com.microsoft.wdav</string> <key>PayloadDisplayName</key> <string>Microsoft Defender ATP configuration settings</string> <key>PayloadDescription</key> <string/> <key>PayloadVersion</key> <integer>1</integer> <key>PayloadEnabled</key> <true/> <key>networkProtection</key> <dict> <key>enforcementLevel</key> <string>block</string> </dict> </dict> </array> </dict> </plist>Verifica che il file sia stato copiato correttamente. In Terminal, esegui il seguente comando e verifica che restituisca
OK:plutil -lint com.microsoft.wdav.mobileconfig
Scenari di protezione della rete
Sono supportati gli scenari seguenti.
Protezione dalle minacce sul Web
La protezione contro le minacce web fa parte della protezione web in Defender for Endpoint. Utilizza la protezione di rete per aiutare a proteggere i dispositivi dalle minacce web in Microsoft Edge per macOS e browser non Microsoft, come Brave, Chrome, Firefox, Opera e Safari. Non richiede un proxy web e protegge i dispositivi on-premises e lontani dall'organizzazione. Per i requisiti del browser, vedi Prerequisiti.
La protezione dalle minacce Web interrompe l'accesso ai tipi di siti seguenti:
- Siti di phishing.
- Vettori di malware.
- Exploit dei siti.
- Siti inaffidabili o con poca reputazione.
- Siti bloccati da un indicatore personalizzato.
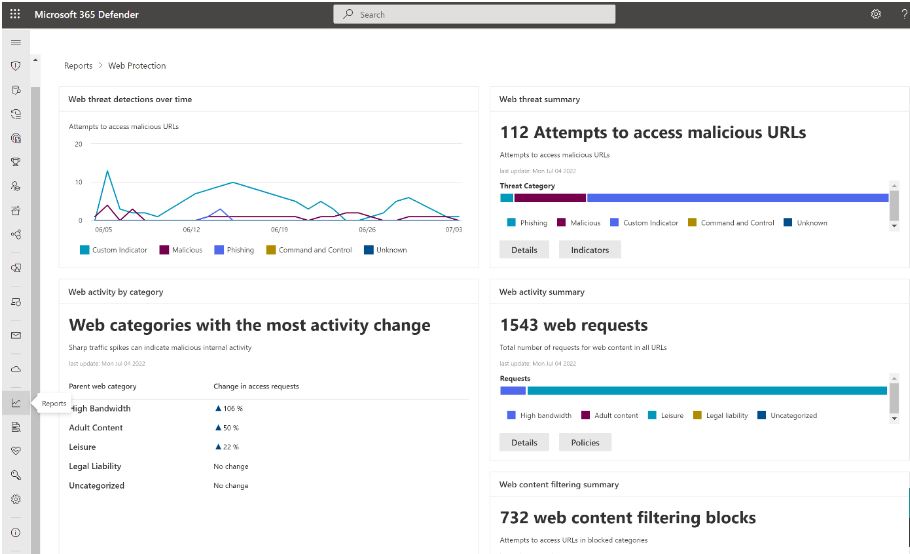
Per maggiori informazioni, vedi Proteggi la tua organizzazione dalle minacce sul web.
Indicatori personalizzati di compromesso
La corrispondenza degli indicatori di compromissione (IoC) consente ai team delle operazioni di sicurezza (SecOps) di creare un elenco di indicatori per il rilevamento o il blocco.
Creare indicatori che definiscono il rilevamento, la prevenzione e l'esclusione delle entità. Per ogni indicatore, definisci l'azione, quanto tempo applicare l'azione e l'ambito del gruppo di dispositivi.
Le origini dati attualmente supportate sono il motore di rilevamento nel cloud di Defender for Endpoint, il motore di indagine e correzione automatica e il motore di prevenzione degli endpoint (Microsoft Defender Antivirus).
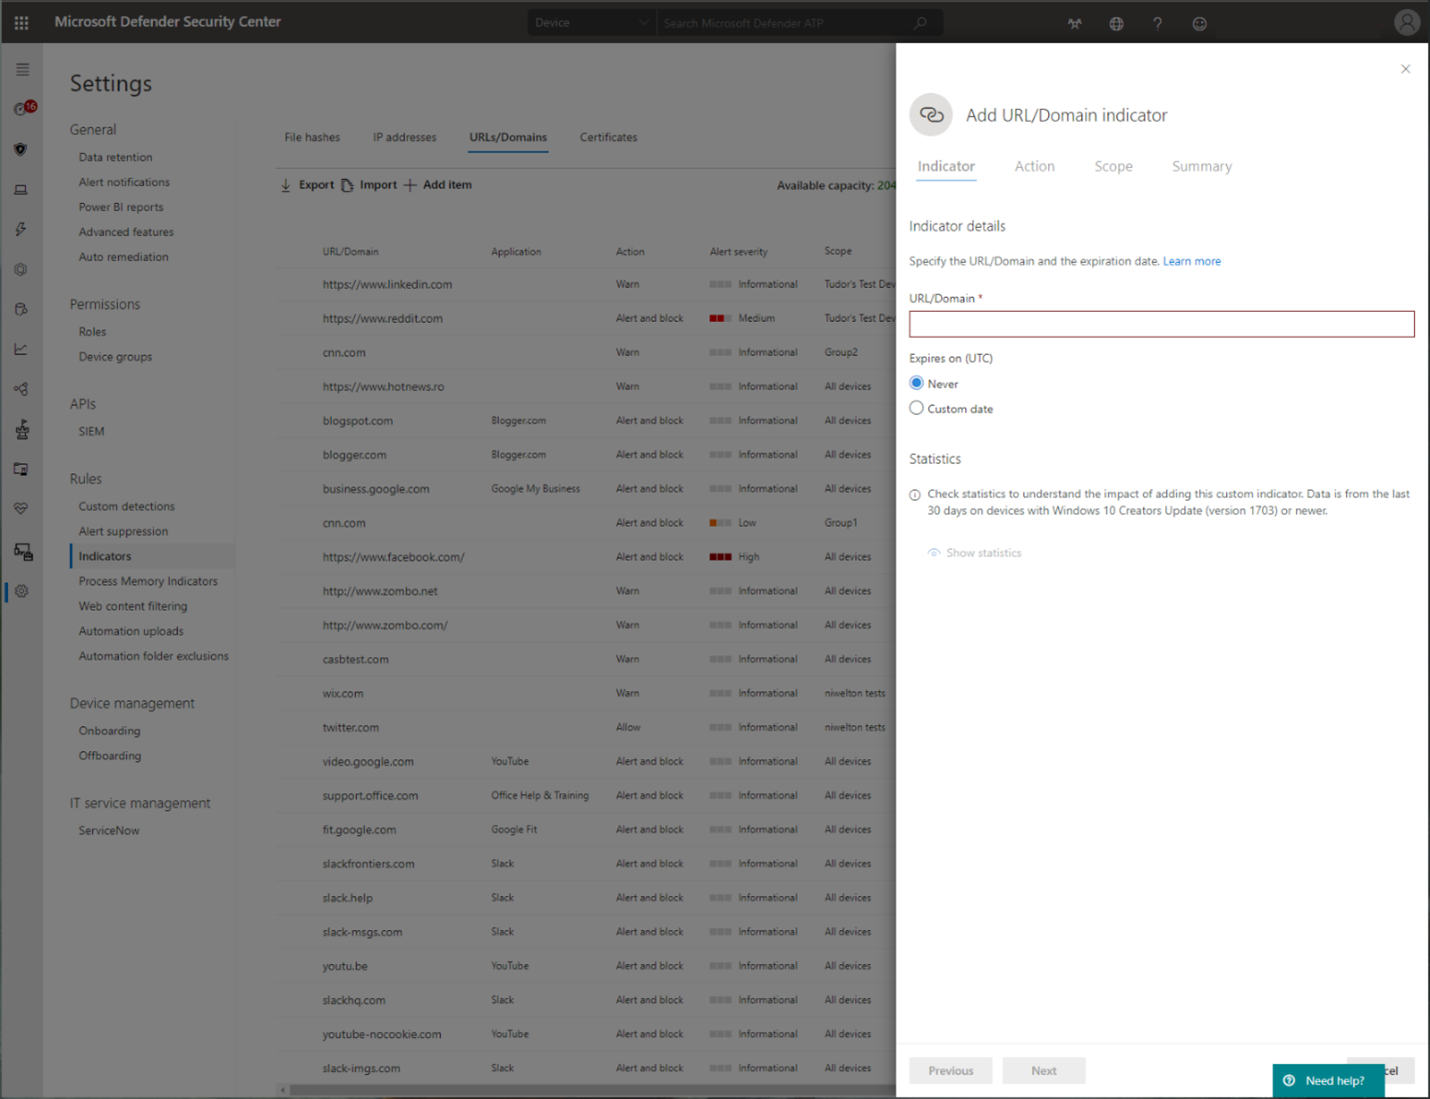
Per maggiori informazioni, consulta Indicatori di creazione per indirizzi IP, URL o domini.
Filtro contenuti Web
Il filtraggio dei contenuti web fa parte della protezione web in Defender for Endpoint e Microsoft Defender for Business. Aiuta la tua organizzazione a tracciare e controllare l'accesso ai siti web in base alle categorie di contenuto. Anche i siti web non dannosi potrebbero essere problematici a causa di requisiti di conformità, utilizzo della banda o altre problematiche.
Configura le policy per i gruppi di dispositivi per bloccare categorie specifiche. Bloccare una categoria impedisce agli utenti di quei gruppi di accedere agli URL associati. Gli URL nelle categorie non bloccate vengono automaticamente controllati. Gli utenti possono accedere agli URL senza interruzioni e puoi utilizzare le statistiche di accesso per perfezionare le tue politiche. Gli utenti ricevono una notifica quando un elemento della pagina web chiama una risorsa bloccata.
Il filtraggio dei contenuti web supporta i principali browser web, tra cui Brave, Chrome, Firefox, Opera e Safari. La protezione della rete fa rispettare i blocchi.
Per altre informazioni sul supporto del browser, vedere Prerequisiti.
Nota
- Rimuovere una policy durante il cambio di gruppo di dispositivi potrebbe ritardare il deployment delle policy.
- Puoi implementare una policy senza selezionare una categoria per un gruppo di dispositivi. Questa configurazione crea una politica basata solo sull'audit che ti aiuta a comprendere il comportamento dell'utente prima di creare una policy di blocco.
- La creazione di gruppi di dispositivi è disponibile in Defender for Endpoint Plan 1 e Plan 2.
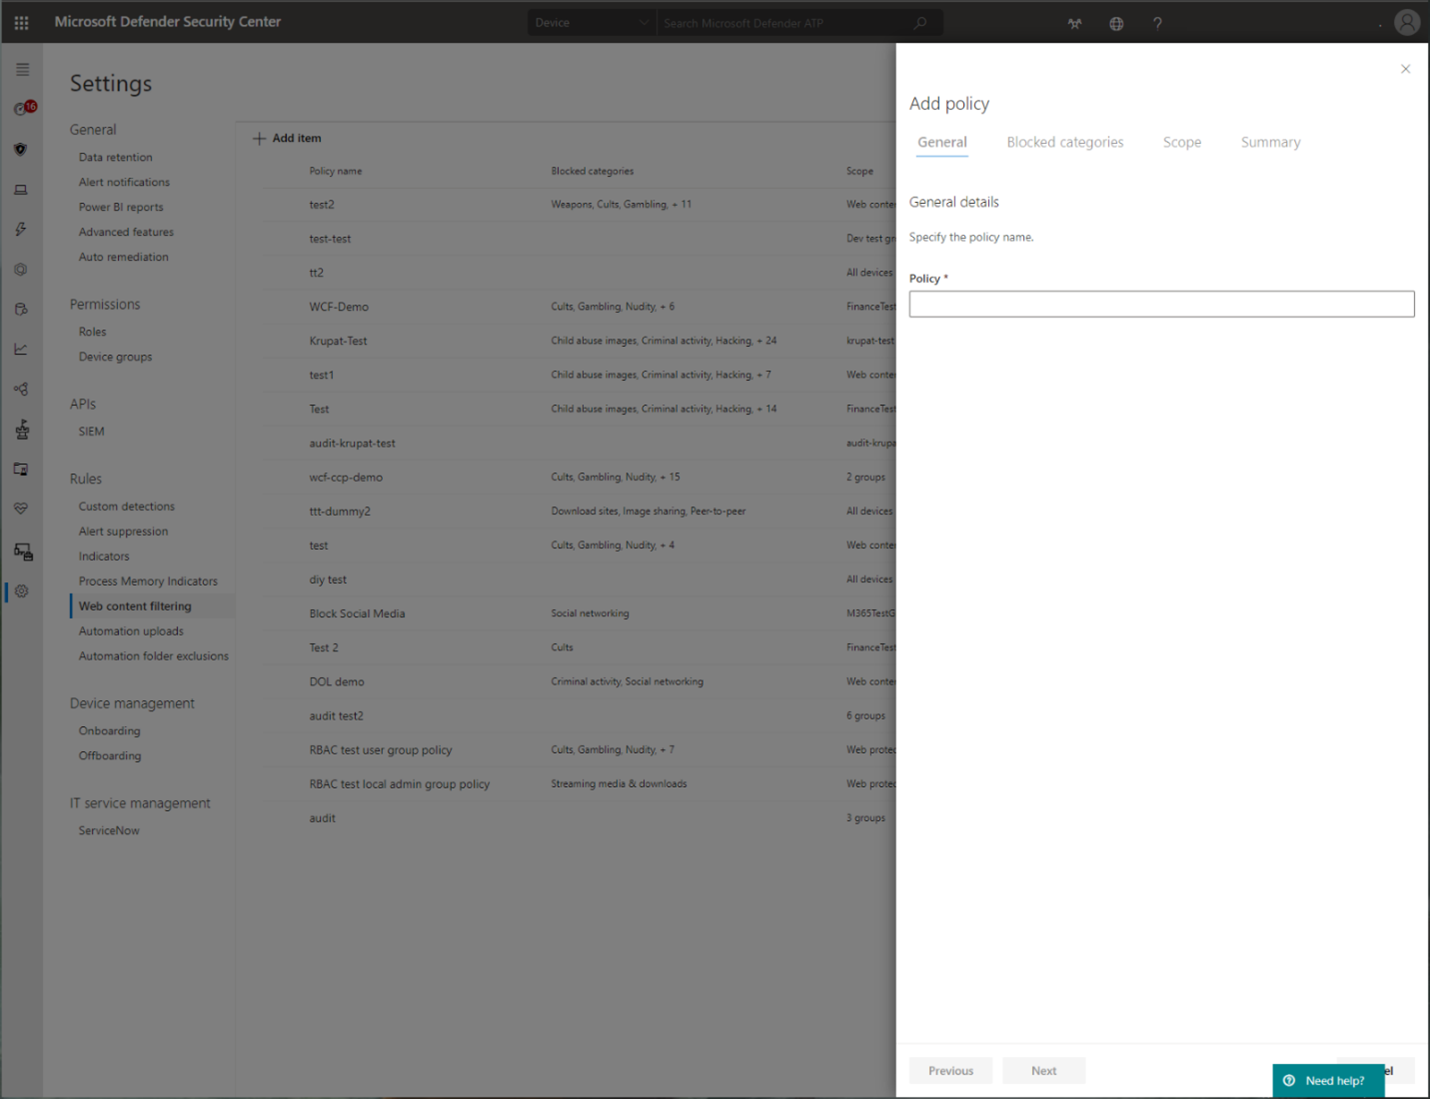
Per altre informazioni sulla creazione di report, vedere Filtro contenuto Web.
Microsoft Defender for Cloud Apps per la sicurezza delle app cloud
Microsoft Defender for Cloud Apps può avvisare gli utenti quando accedono ad app etichettate come Monitorate e bloccare quelle come Non autorizzate. Questa sezione si concentra sull'esperienza di avviso per le app monitorate. Per maggiori informazioni su entrambi i controlli, consulta Govern app scoperte usando Microsoft Defender per endpoint.
Importante
L'integrazione con Defender for Cloud Apps richiede una licenza Defender for Cloud Apps e Defender for Endpoint Plan 2 o Microsoft Defender for Business. Per la scoperta e l'applicazione di macOS, i dispositivi devono eseguire Defender for Endpoint versione 20.123072.25.0 o successive e avere la protezione di rete attivata. Il rilevamento include gli eventi di chiusura delle connessioni TCP. Il traffico UDP non è coperto.
Nel Cloud App Catalog, identifica le app che dovrebbero mostrare un avviso quando gli utenti le accedono e segna le app come Monitorate. I domini delle app monitorate vengono poi sincronizzati con Defender for Endpoint.
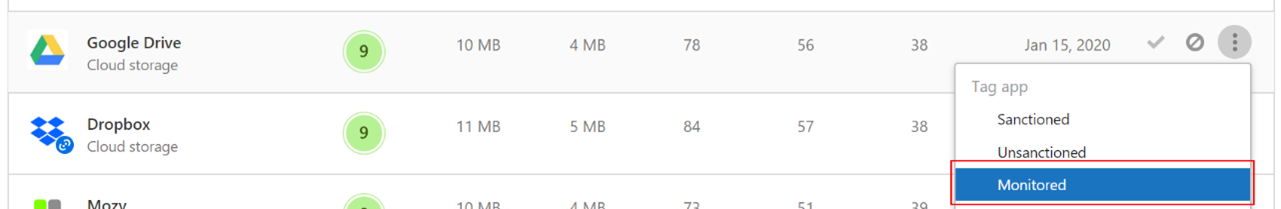
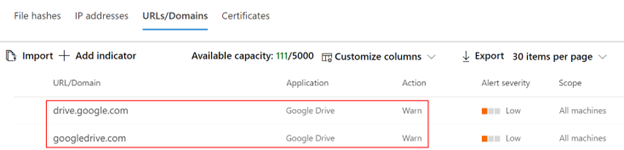
Di solito, entro pochi minuti, i domini appaiono nella pagina Indicatori del portale Microsoft Defender a https://security.microsoft.com/securitysettings/endpoints/custom_ti_indicators. Nella scheda URL/Domini , il valore Azione è Warn. All'interno dell'accordo di applicazione del livello di servizio (SLA), gli utenti ricevono avvisi quando cercano di accedere ai domini.
Quando un utente tenta di accedere a un dominio monitorato, Defender for Endpoint blocca temporaneamente il tentativo di accesso e mostra un avviso. La notifica del sistema operativo include il nome dell'applicazione interessata. Ad esempio, la notifica potrebbe identificare Blogger.com.
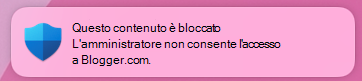
L'utente può bypassare l'avviso o aprire una pagina web educativa.
Bypass dell'utente
Nella notifica, seleziona Sblocca e poi ricarica la pagina web. L'utente può accedere all'app cloud per la durata di bypass configurata in Defender for Cloud Apps. Dopo la scadenza della durata, l'avviso appare la prossima volta che l'utente accede all'app.
Formazione degli utenti
Seleziona la notifica per aprire l'URL di reindirizzamento personalizzato configurato globalmente in Defender for Cloud Apps.
Nota
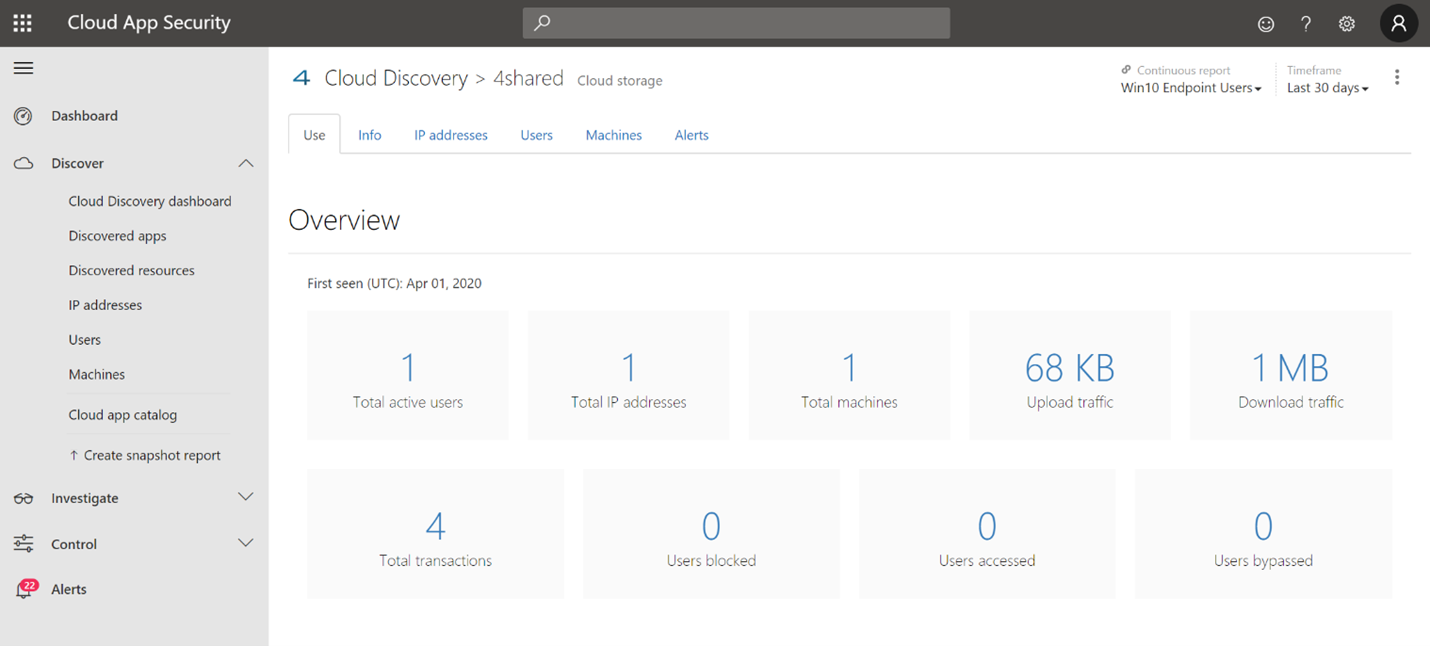
Nella pagina Application in Defender for Cloud Apps, puoi tracciare quanti utenti hanno aggirato l'avviso per ogni app.
Creare un centro educativo per gli utenti finali
Usa i controlli cloud in Defender for Cloud Apps per impostare limitazioni quando necessario e per educare gli utenti su:
- L'incidente specifico.
- Perché è avvenuto l'incidente.
- Il motivo della decisione.
- Come gli utenti possono evitare i siti bloccati.
Fornire agli utenti informazioni sufficienti per capire cosa è successo e fare scelte informate la prossima volta che scelgono un'app cloud. Ad esempio, includere:
- Le politiche di sicurezza e conformità della tua organizzazione per l'uso di internet e cloud.
- App cloud approvate o consigliate.
- App cloud limitate o bloccate.
Comprendere i tempi di distribuzione e i limiti
Può volerci fino a due ore perché i domini dell'app si propaghino ai dispositivi endpoint dopo aver segnato un'app come Monitorata.
A meno che non si applichi un profilo con ambito, l'azione si applica a tutte le app e a tutti i domini contrassegnati come Monitorati per tutti gli endpoint registrati nell'organizzazione.
Gli URL completi attualmente non sono supportati e non vengono inviati da Defender for Cloud Apps a Defender for Endpoint. Se le app monitorate contengono URL completi, gli utenti non vengono avvisati quando cercano di accedere ai siti. Ad esempio,
google.com/drivenon è supportato, madrive.google.comè supportato.Durante i test, disabilita Client Hello e QUIC criptati in modo che i siti vengano bloccati correttamente. Per le istruzioni di configurazione del browser, vedi Requisiti di configurazione del browser.
Suggerimento
Se le notifiche non appaiono per browser non Microsoft, nella pagina Notifiche nelle Impostazioni di Sistema macOS, consenti le notifiche da Microsoft Defender.