Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Il Centro Operativo Integrato di Sicurezza (ISOC) in Microsoft Defender unisce capacità avanzate di XDR e SIEM, intelligence sulle minacce, automazione e intelligenza artificiale nel portale Microsoft Defender. ISOC fornisce ai team di sicurezza segnali di sicurezza condivisi, contesto e flussi di lavoro per rilevare, indagare e rispondere alle minacce più rapidamente da un'unica esperienza integrata.
Note
ISOC è in anteprima. Capacità e disponibilità potrebbero cambiare durante il periodo di anteprima.
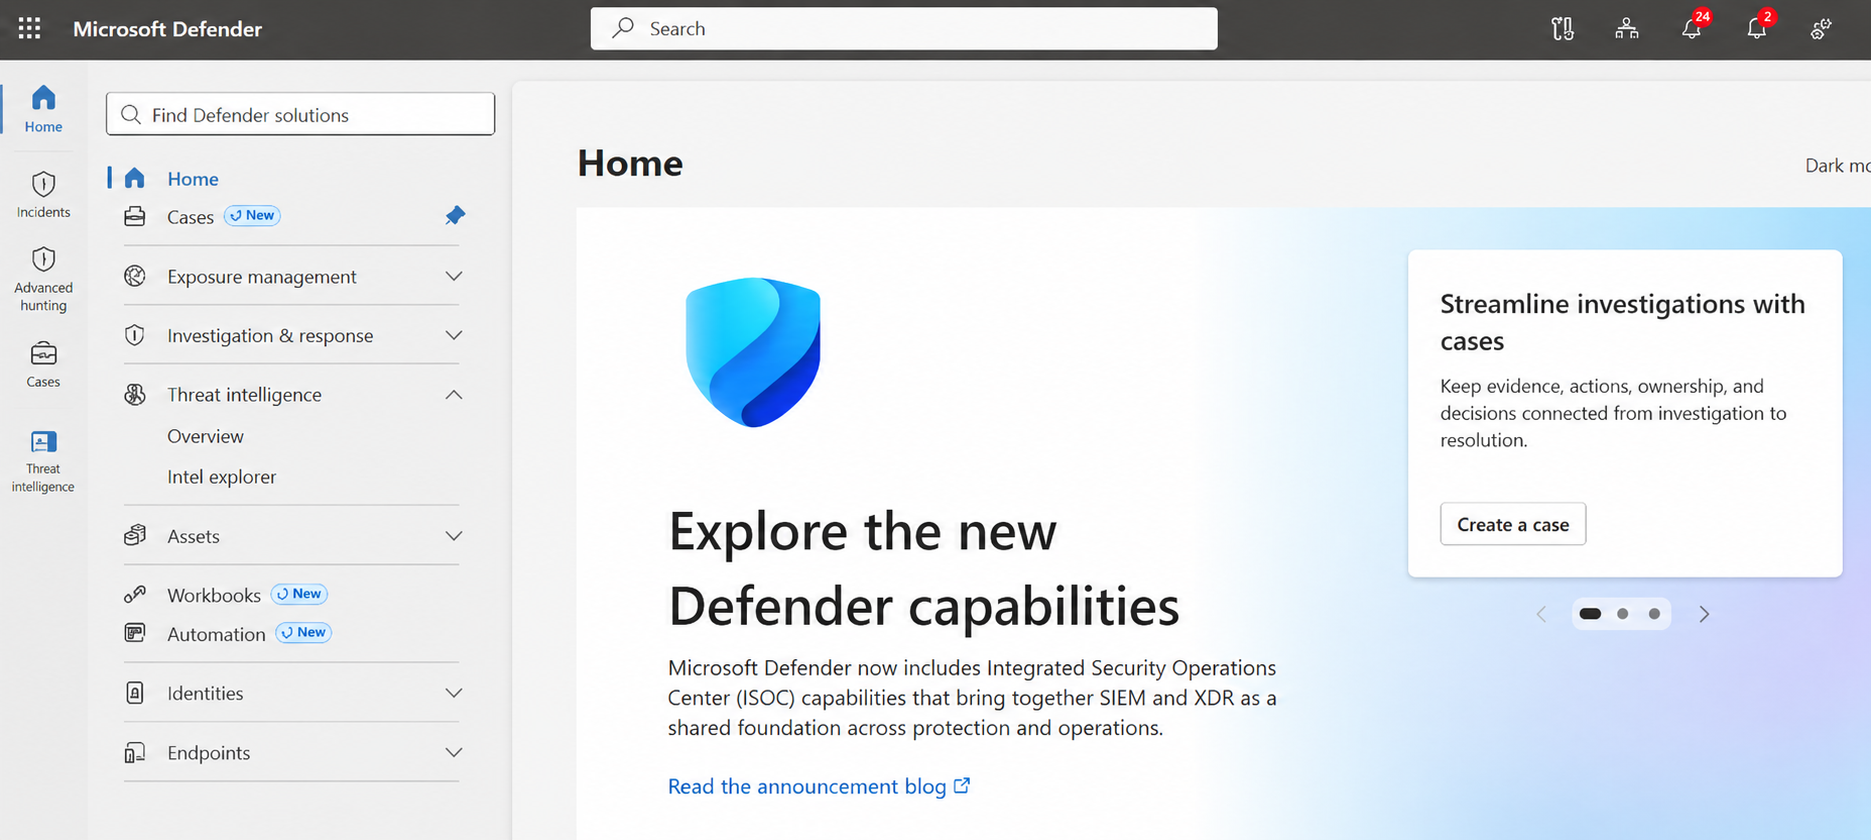
Vantaggi ISOC
ISOC aiuta i team di sicurezza:
- Operazioni di sicurezza integrate - Le principali capacità SIEM sono disponibili all'uso in Microsoft Defender, offrendo un valore immediato per le operazioni di sicurezza fin dal primo giorno senza richiedere un tradizionale deployment SIEM come punto di partenza.
- Valore degli investimenti Microsoft 365 - I clienti idonei ricevono 30 giorni di conservazione inclusa per i dati Defender durante questa fase dell'anteprima. Per una maggiore visibilità, integra dati Microsoft e non Microsoft tramite più di 500 connettori. Potrebbero essere applicati costi aggiuntivi per l'ingestione a seconda dei dati che si acquisiscono.
- Percorso per la sicurezza agentica - I team di sicurezza e gli agenti Perception lavorano insieme su un insieme comune di segnali, contesto e flussi di lavoro, consentendo indagini più rapide, risposte coordinate e risultati di sicurezza migliorati.
Chi può usare ISOC?
Durante questa fase dell'anteprima, ISOC è disponibile per i clienti idonei con Famiglia di prodotti Microsoft Defender, Microsoft 365 E5 o Microsoft 365 E7 che non dispongono di un spazio di lavoro Microsoft Sentinel attivo.
Se la tua organizzazione ha un ambiente di lavoro Microsoft Sentinel attivo, continua a utilizzare la tua esperienza Microsoft Sentinel esistente durante questa fase. Non disconnettere uno spazio di lavoro Microsoft Sentinel di produzione solo per qualificarti all'anteprima ISOC.
Prerequisites
Per utilizzare ISOC, è necessario avere una licenza Famiglia di prodotti Microsoft Defender attiva e idonea, Microsoft 365 E5 o Microsoft 365 E7.
Per creare uno spazio di lavoro ISOC e utilizzare le funzionalità dipendenti dallo spazio di lavoro, è necessario anche un abbonamento Azure con i permessi richiesti.
Licenze e prezzi
Per i dettagli e i prezzi dei piani Microsoft 365 E5, vedi Microsoft 365 E5 for Enterprise.
Per confrontare le capacità di sicurezza incluse nei piani enterprise Microsoft 365, consulta Microsoft 365 Security Enterprise Plans.
Capacità ISOC
ISOC consente ai clienti idonei di iniziare con capacità operative di sicurezza integrate in Microsoft Defender e di ampliare con dati e funzionalità aggiuntive quando necessario.
- Inizia subito con la gestione dei casi, i quaderni di esercizi e la generazione di playbook in linguaggio naturale.
- Aggiungi un'area di lavoro ISOC quando è necessaria un'ulteriore acquisizione di dati Microsoft e non Microsoft, UEBA, connettori di Content hub, repository (CI/CD), intelligence sulle minacce e altre funzionalità che dipendono dall'area di lavoro.
La tabella seguente riassume i requisiti di spazio di lavoro per le funzionalità trattate in questa anteprima.
| Capability | Spazio di lavoro ISOC richiesto | Ulteriori informazioni |
|---|---|---|
| Gestione dei casi | No | Gestione dei casi nel portale Microsoft Defender |
| Generazione del manuale in linguaggio naturale | No | Genera guide operative utilizzando l'IA con ISOC |
| Regola di automazione avanzata | No | Crea regole di automazione con ISOC in Microsoft Defender |
| Workbooks | No | Crea e gestisci workbook con ISOC in Microsoft Defender |
| Analisi del comportamento dell'utente e dell'entità (UEBA) | Sì | Aggiungi UEBA ai dati di Microsoft 365 E5 |
| Hub di contenuti | Sì | Usa l'hub dei contenuti con ISOC in Microsoft Defender |
| CI/CD | Sì | Distribuisci contenuti come codice dal tuo repository per uno spazio di lavoro ISOC |
| Intelligence sulle minacce | Sì | Intelligenza sulle minacce in Microsoft Defender |
| Azure e dati di sicurezza di terze parti | Sì | Ingestione e fatturazione dei dati per ISOC |
Note
Questa tabella mostra se è necessario un workspace ISOC per ciascuna funzionalità durante questa anteprima. Non indica licenze o disponibilità delle stesse funzionalità in altre esperienze di sicurezza Microsoft.
Inizia subito
Se le funzionalità che vuoi utilizzare richiedono uno spazio di lavoro ISOC, consulta Crea uno spazio di lavoro ISOC nel portale Microsoft Defender.
Per informazioni sull'acquisizione di dati di sicurezza aggiuntivi e sulla comprensione della fatturazione, consulta l'ingestione e la fatturazione dei dati per ISOC.