Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Il modello di funzionalità DevSecOps consente alle organizzazioni di progettazione di valutare il modo in cui creano, proteggono, spediscono e gestiscono il software. Consente loro di tracciare un percorso verso procedure più mature, sicure e resilienti. Il modello descrive un percorso in sei aree di capacità, ognuna delle quali procede attraverso cinque fasi di maturità.
Usare questo modello per capire dove si trovano i team, concordare dove si vuole essere e pianificare le modifiche incrementali che consentiranno di arrivarci. Il modello è descrittivo, non prescrittivo. È progettato per creare una comprensione condivisa tra prodotto, sviluppo, sicurezza e operazioni invece di produrre un singolo punteggio.
Questo modello è allineato agli obiettivi dell'iniziativa Microsoft Secure Future. La maggior parte delle organizzazioni si trovano in diverse fasi in diverse aree di funzionalità.
Le sei aree di funzionalità
Il modello organizza le procedure DevSecOps in sei aree di funzionalità. Insieme estendono il ciclo di vita completo, dal modo in cui un'organizzazione viene guidata e governata attraverso il modo in cui il software è progettato, costruito, rilasciato e gestito.
- Organizzazione e cultura: leadership, mentalità della sicurezza, collaborazione e miglioramento continuo tra i team.
- Standard e governance: il programma di sicurezza, i criteri e gli standard e la protezione dei sistemi di progettazione.
- Pianificazione e progettazione: procedure di progettazione sicure, dati e informazioni dettagliate e architettura e progettazione tecnica.
- Sviluppo e test: sicurezza del codice, acceleratori di sviluppo e integrazione e test.
- Rilascio e distribuzione: dipendenze sicure, versioni sicure e flussi di lavoro di distribuzione.
- Operazioni e monitoraggio: protezione dei tenant e dei sistemi di produzione, monitoraggio e rilevamento delle minacce e risposta agli incidenti e bonifica.
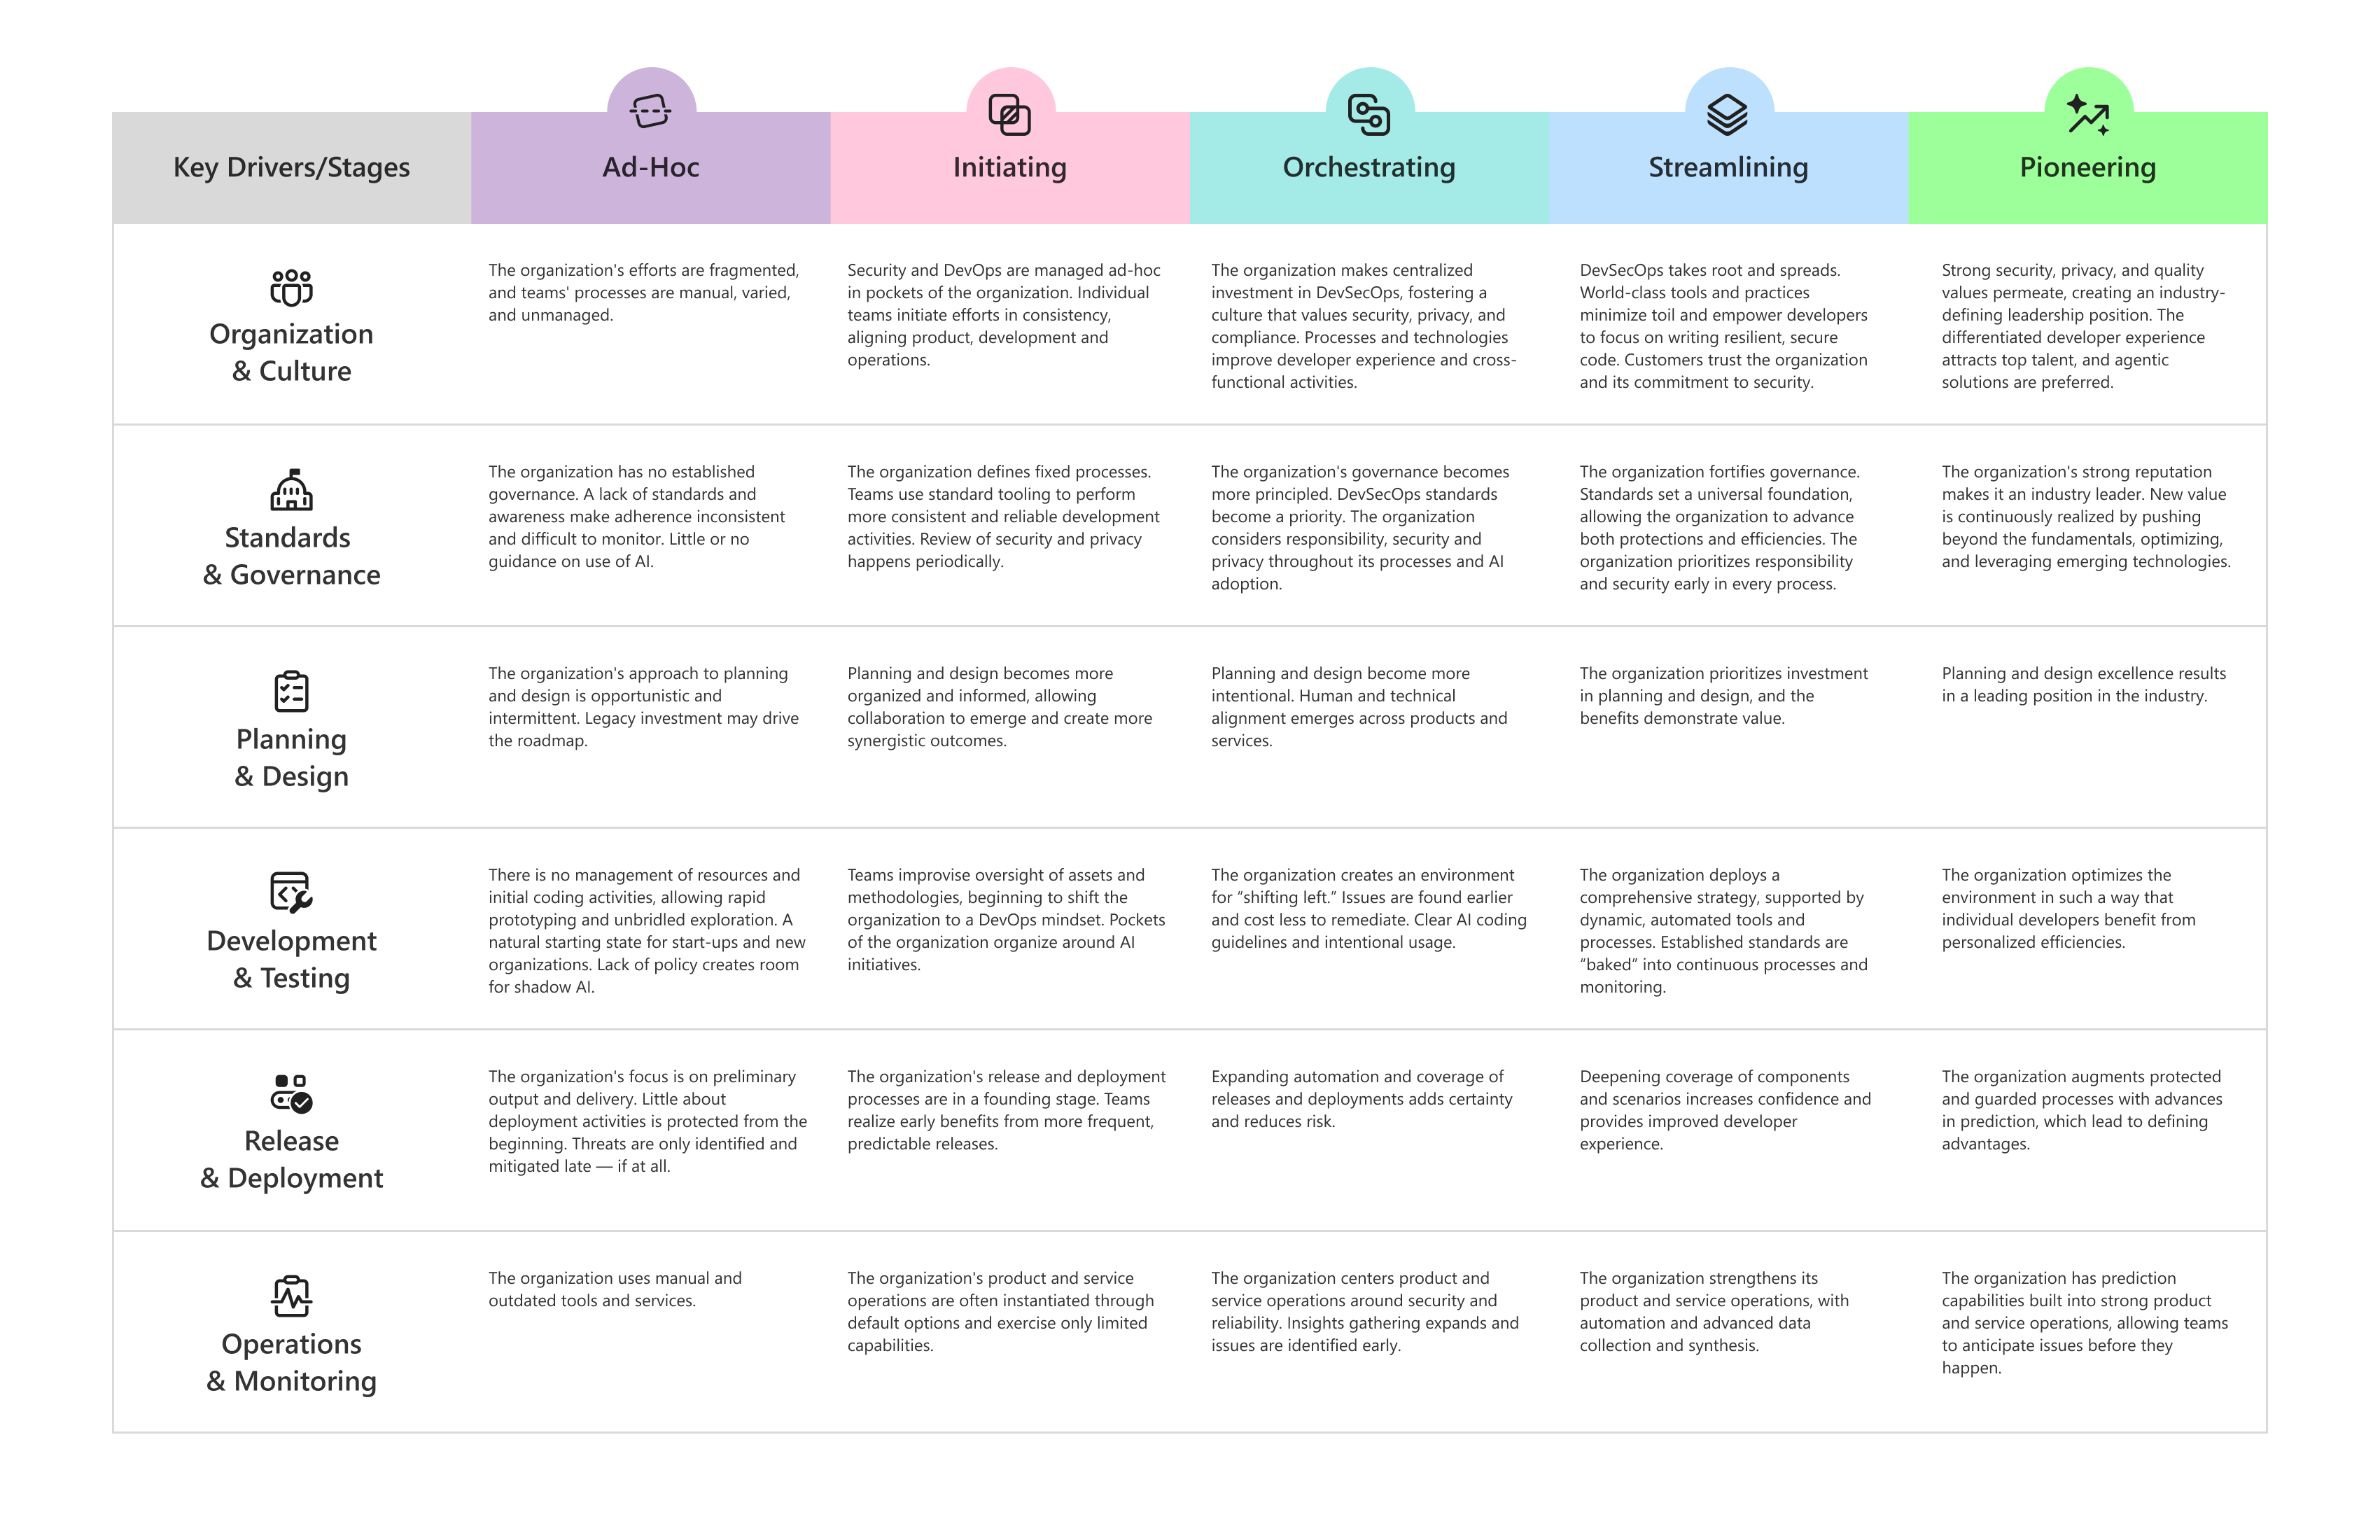
Le cinque fasi
Ogni area di capacità avanza attraverso le stesse cinque fasi complessive della maturità. Ogni area di funzionalità usa anche i propri nomi di fase per descrivere l'aspetto di maturità in quel contesto specifico.
| Fase complessiva | Che aspetto ha |
|---|---|
| Ad hoc | Le procedure sono frammentate, manuali e in gran parte non documentate. I risultati dipendono da individui. |
| Inizio | I singoli team iniziano a promuovere la coerenza a livello locale e ad affrontare le lacune man mano che emergono. |
| Orchestrazione | Le procedure sono centralizzate e condivise, allineando i team agli approcci e alle risorse comuni. |
| Semplificazione | Gli strumenti e le procedure di livello mondiale riducono lo sforzo manuale e rendono il percorso sicuro il percorso semplice. |
| Pioniere | Le pratiche definiscono il settore, sono proattive e si evolvono continuamente in anticipo rispetto alle necessità. |
Approcci strategici
Le organizzazioni possono usare il modello di funzionalità in modi diversi a seconda del contesto aziendale. Alcuni team necessitano di flessibilità, alcuni ottimizzano la velocità e altri assegnano priorità a controlli di conformità e rischi avanzati.
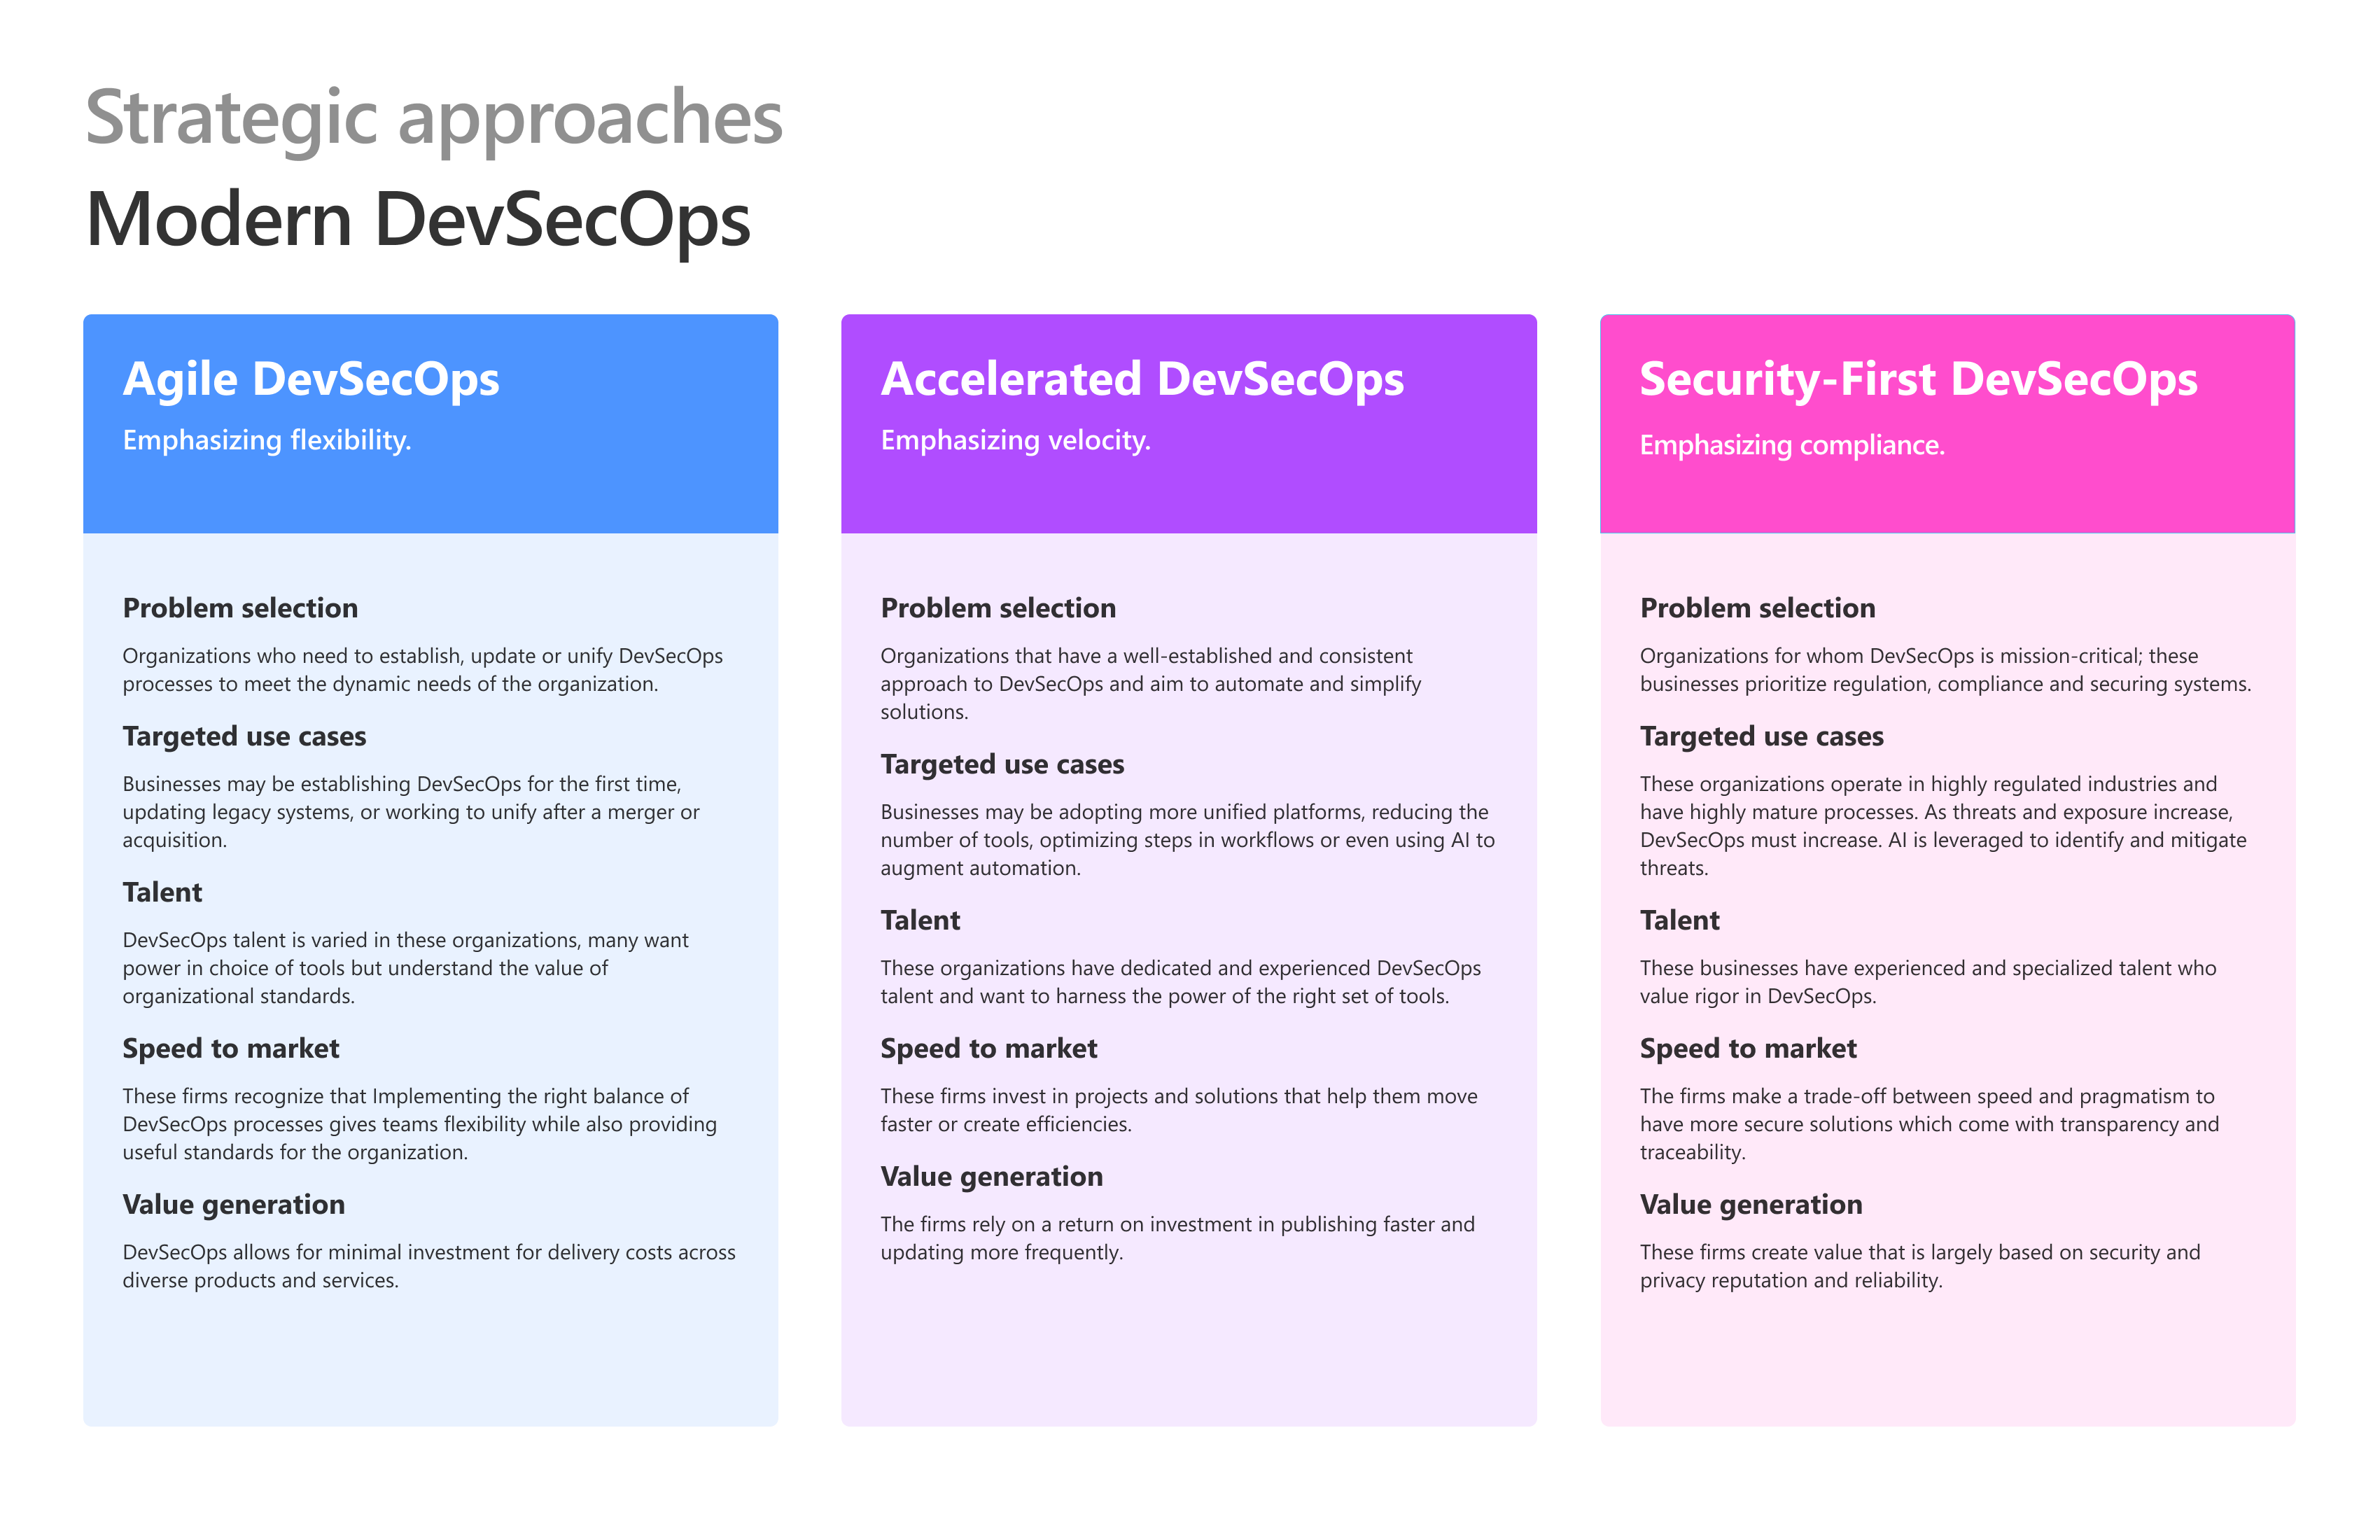
- Agile DevSecOps: enfatizza la flessibilità per le organizzazioni che stabiliscono, aggiornano o unificano le procedure DevSecOps, bilanciando al contempo la velocità con gli standard utili.
- DevSecOps accelerato: enfatizza la velocità per le organizzazioni con procedure consolidate che vogliono automatizzare, semplificare e migliorare l'efficienza di recapito.
- Security-first DevSecOps: enfatizza la conformità e la riduzione dei rischi per le organizzazioni che operano in ambienti altamente regolamentati o cruciali.
Valutare le procedure correnti e definire obiettivi futuri
Usare il modello per eseguire una autovalutazione leggera con le persone che eseguono il lavoro. L'obiettivo è un quadro condiviso, onesto di oggi e una direzione concordata per domani.
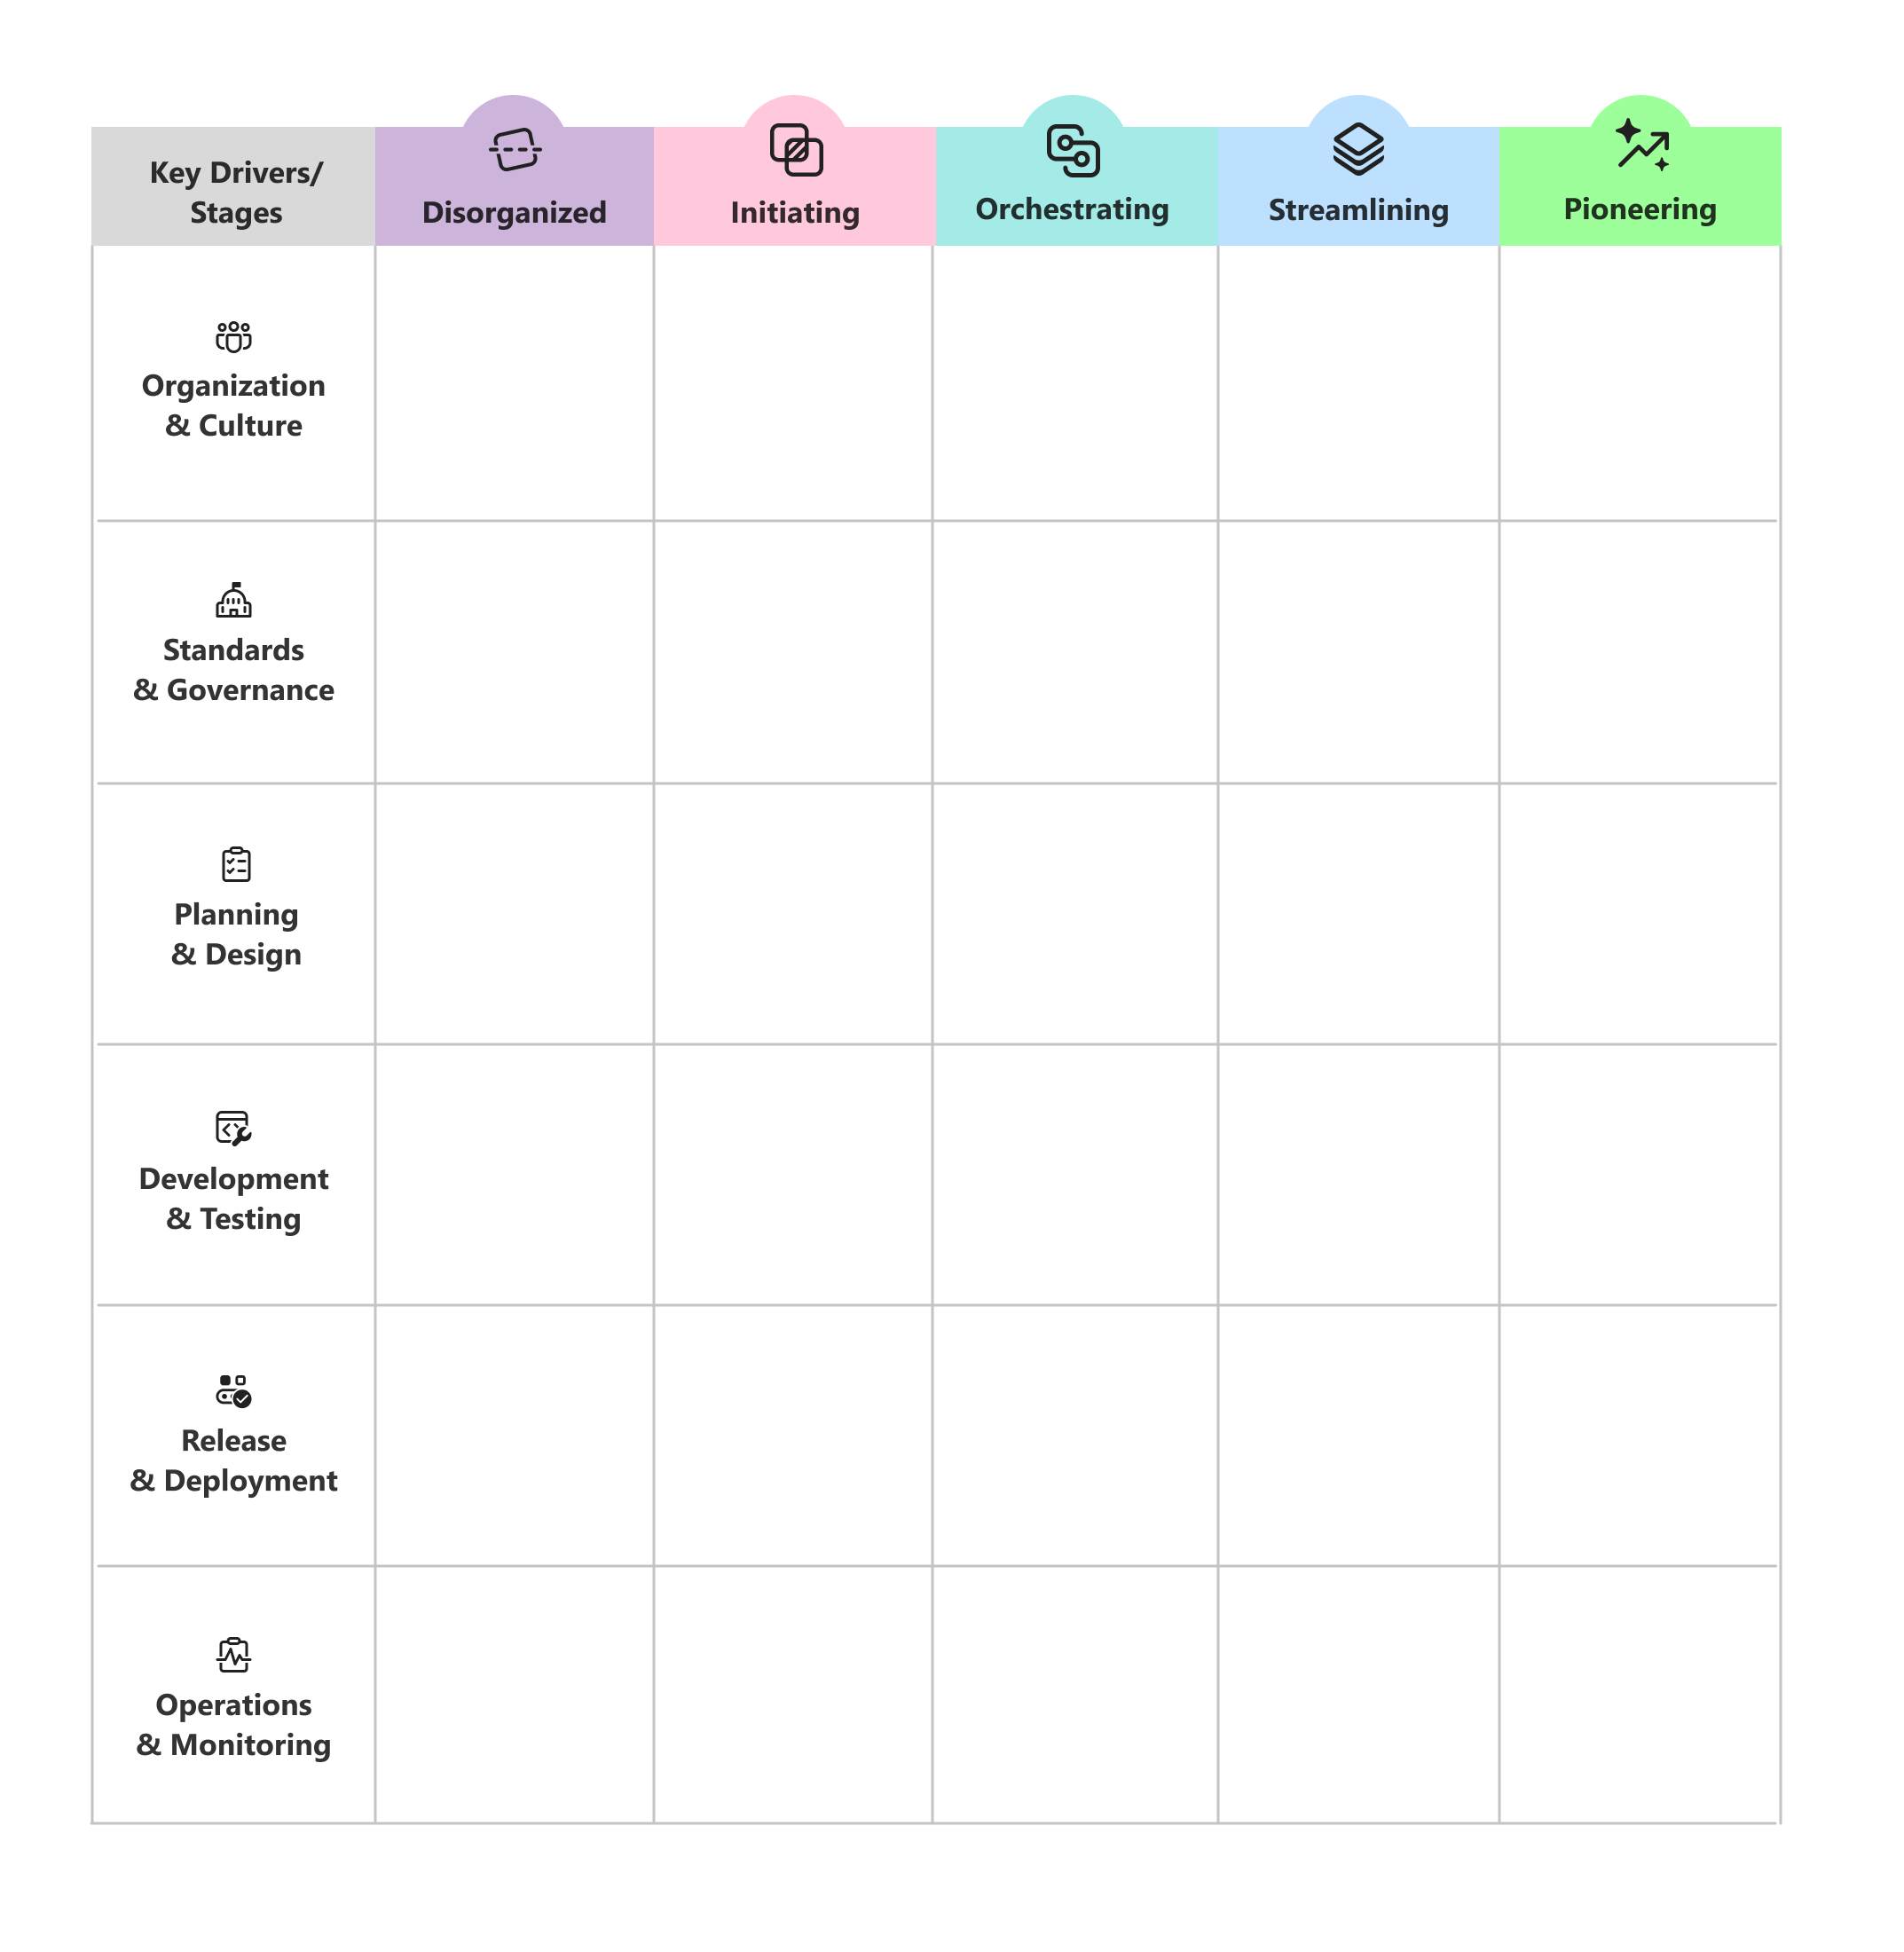
Iniziare con il grafico vuoto
Usa il grafico in bianco del modello di capacità per registrare lo stato attuale e lo stato di destinazione.
Usare il grafico di riferimento dettagliato
Usare il grafico dettagliato come riferimento quando si illustra l'aspetto di ogni fase nelle aree di funzionalità.
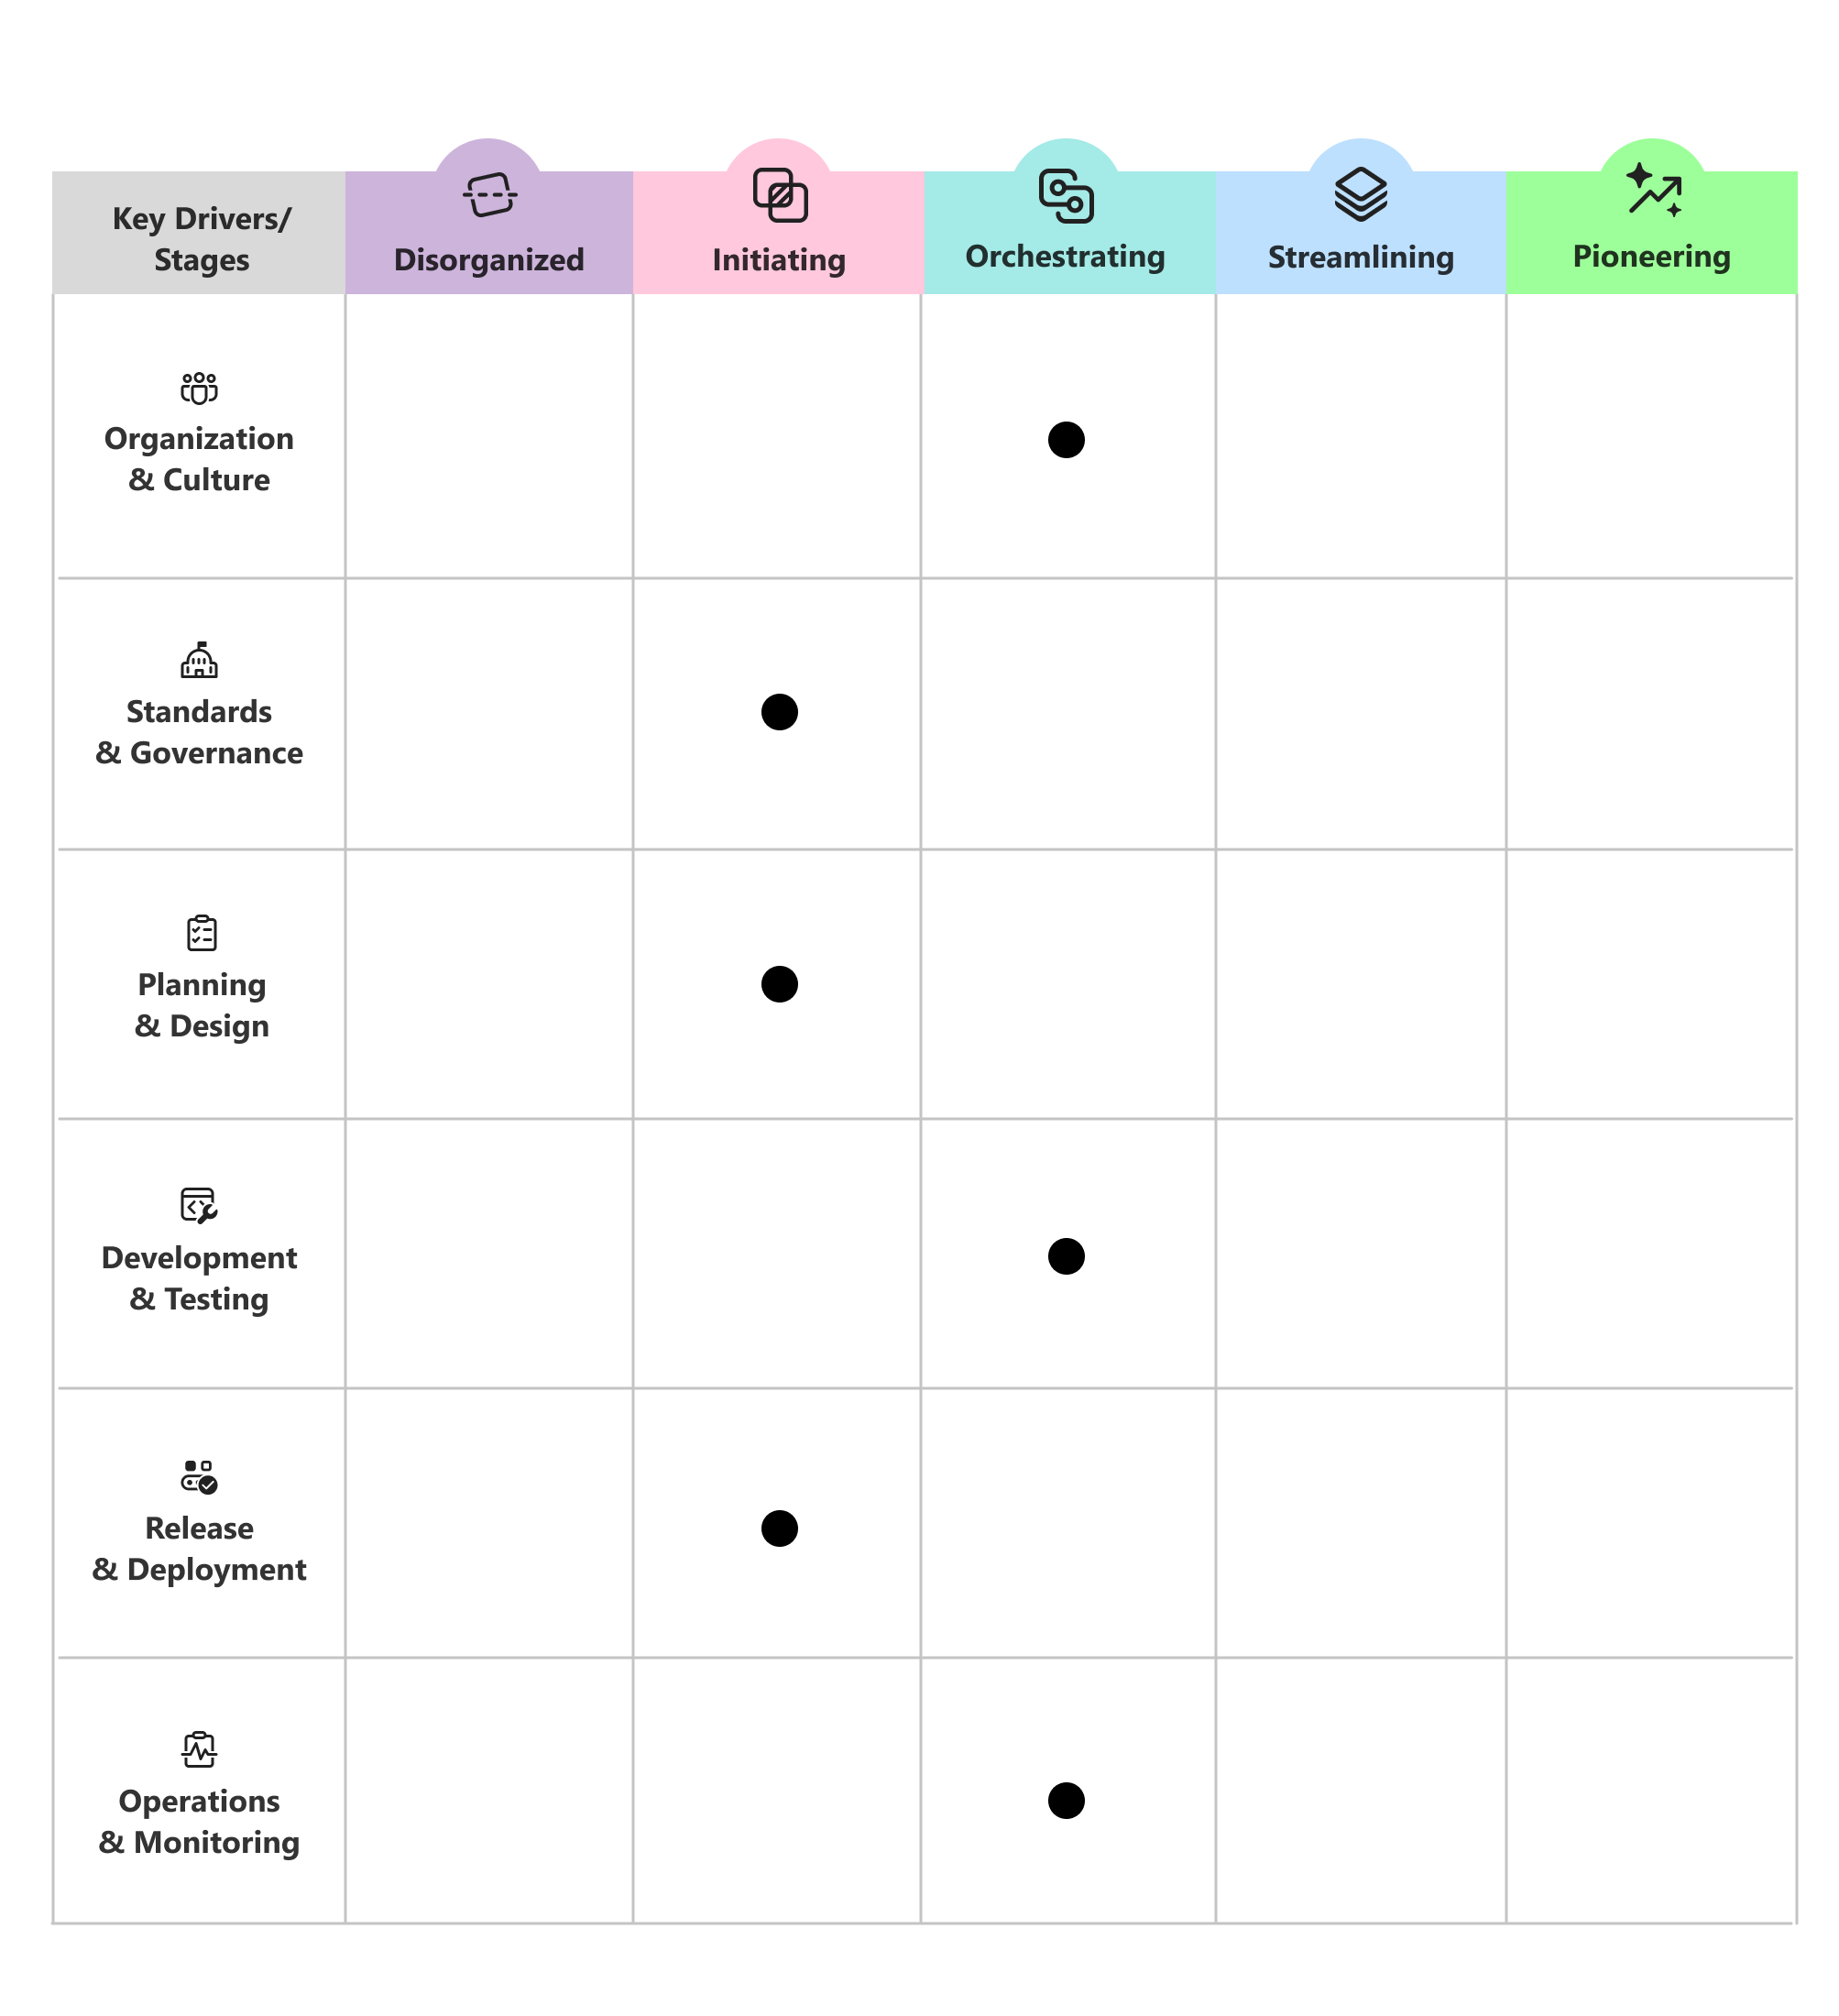
Contrassegnare lo stato corrente
Per ogni area di funzionalità, discutere le descrizioni delle fasi e contrassegnare la fase che riflette meglio le procedure correnti.
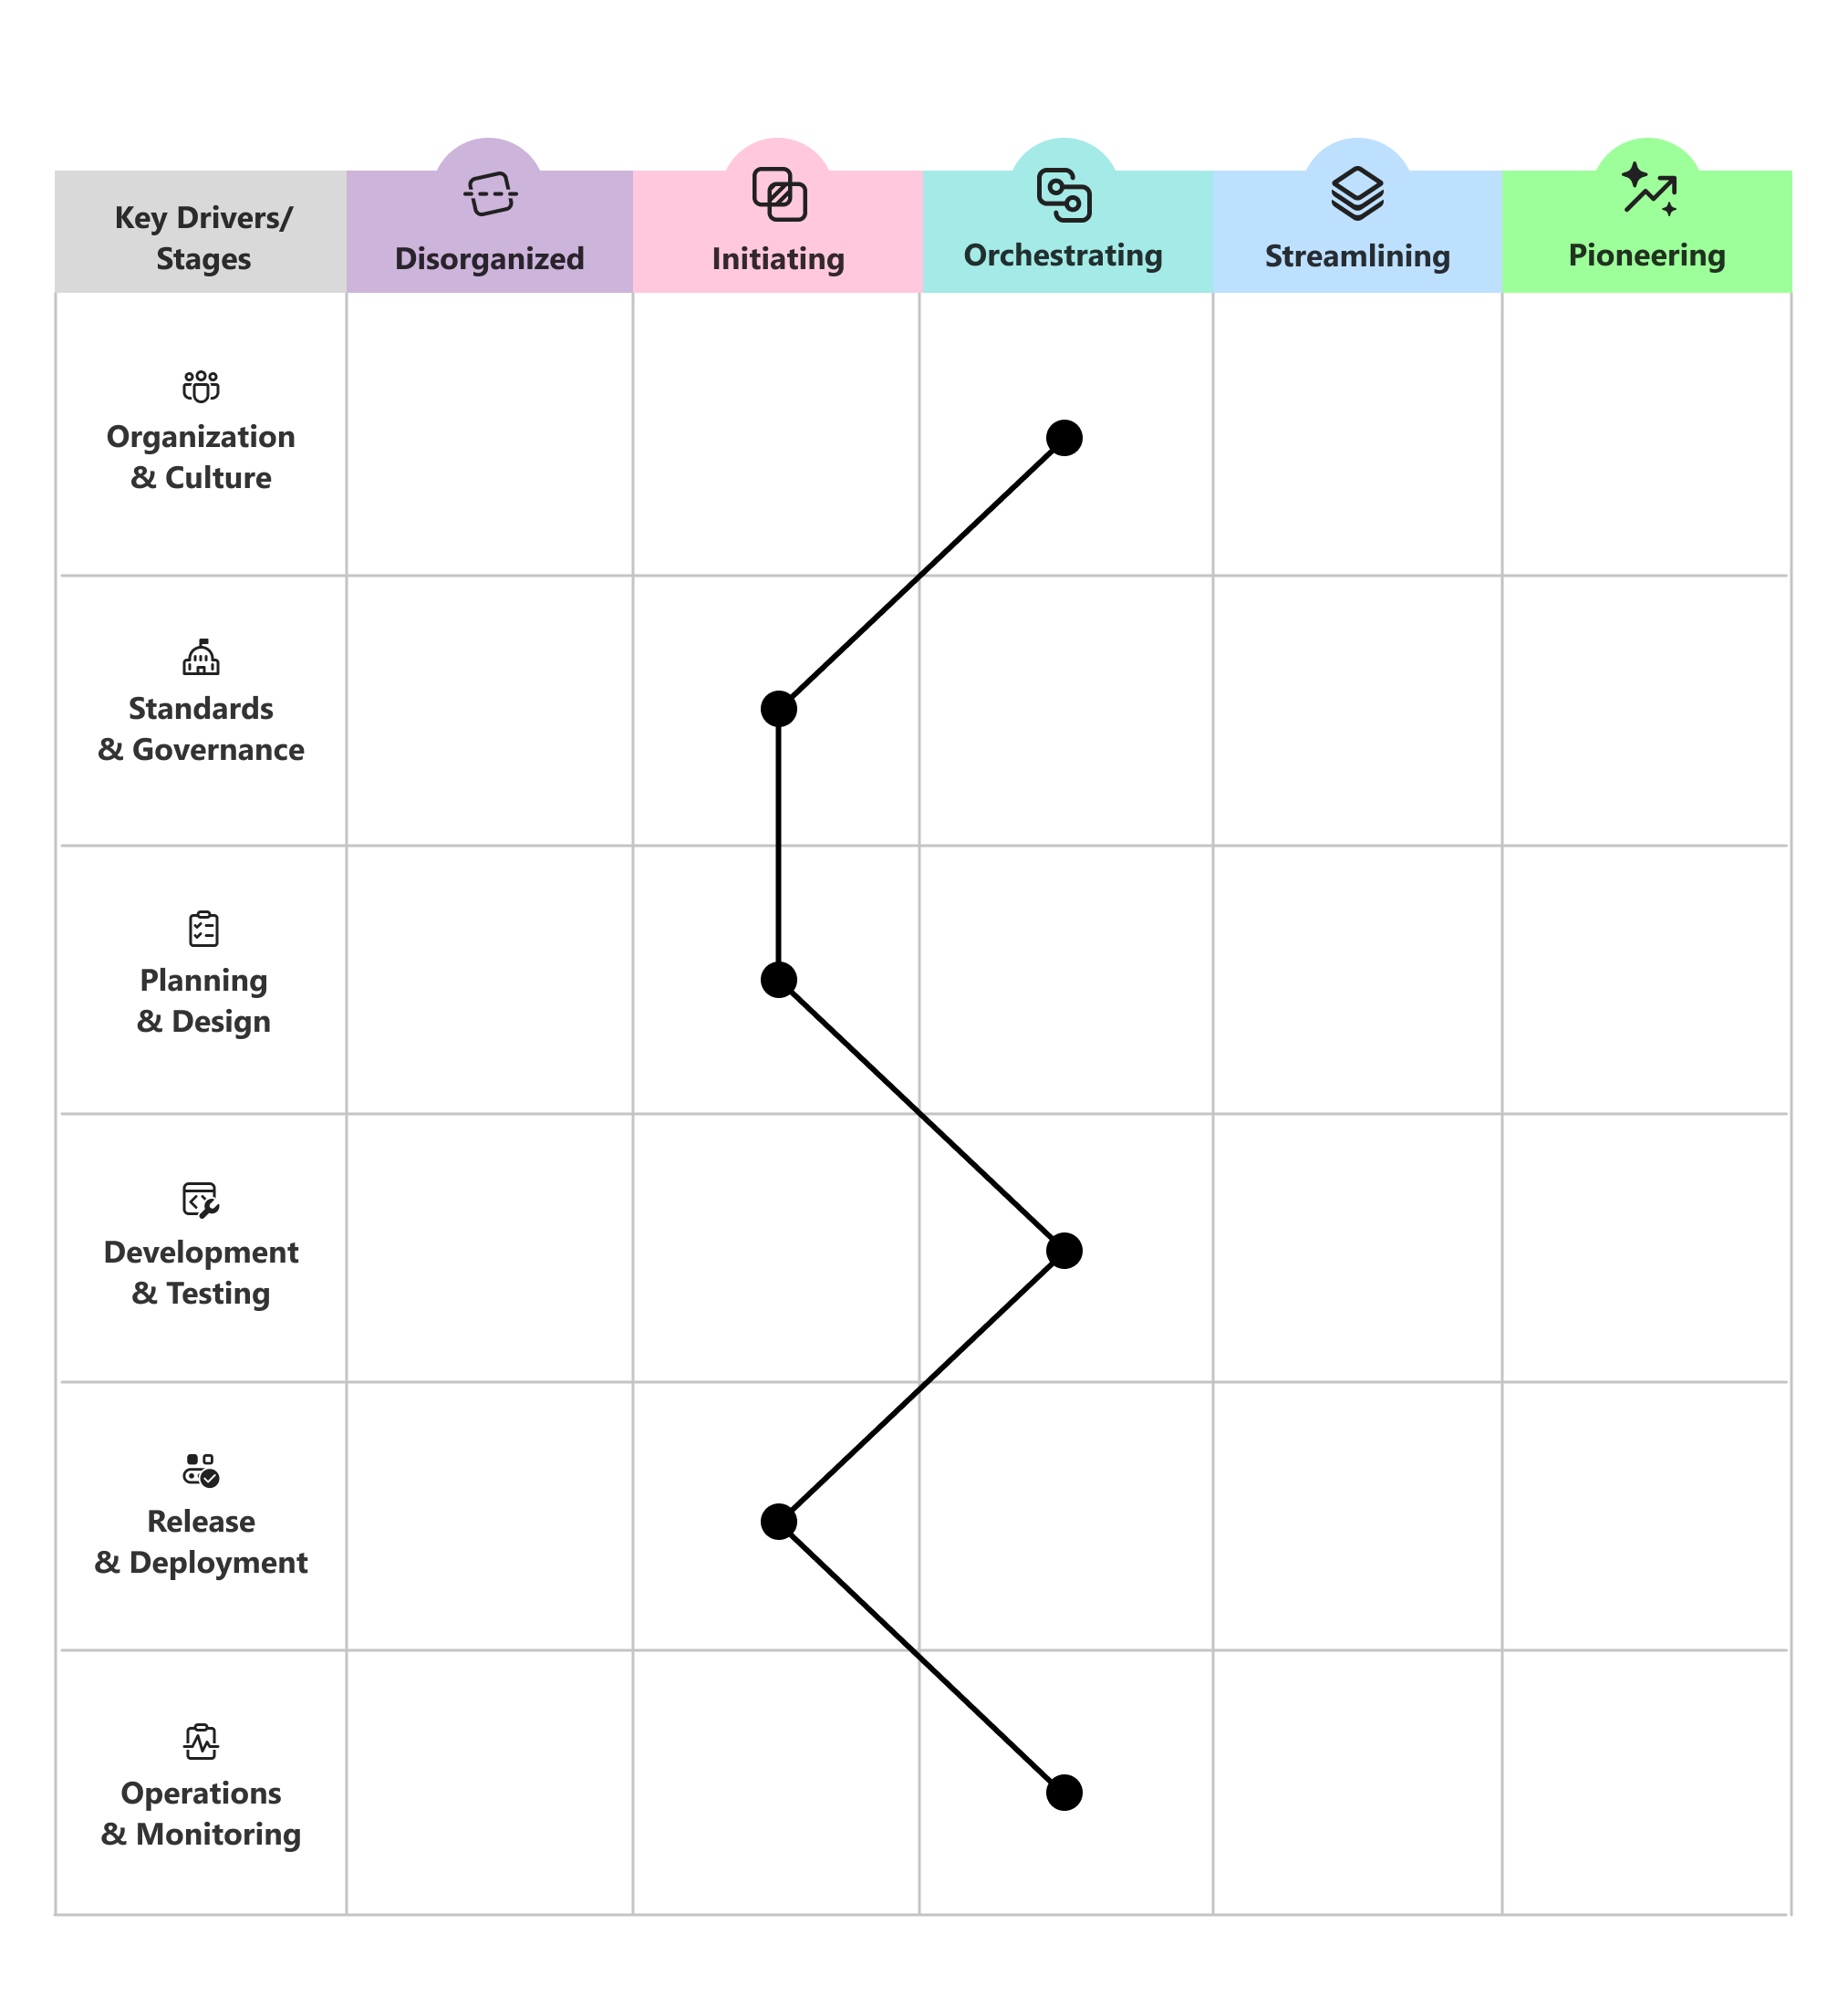
Connettere i contrassegni
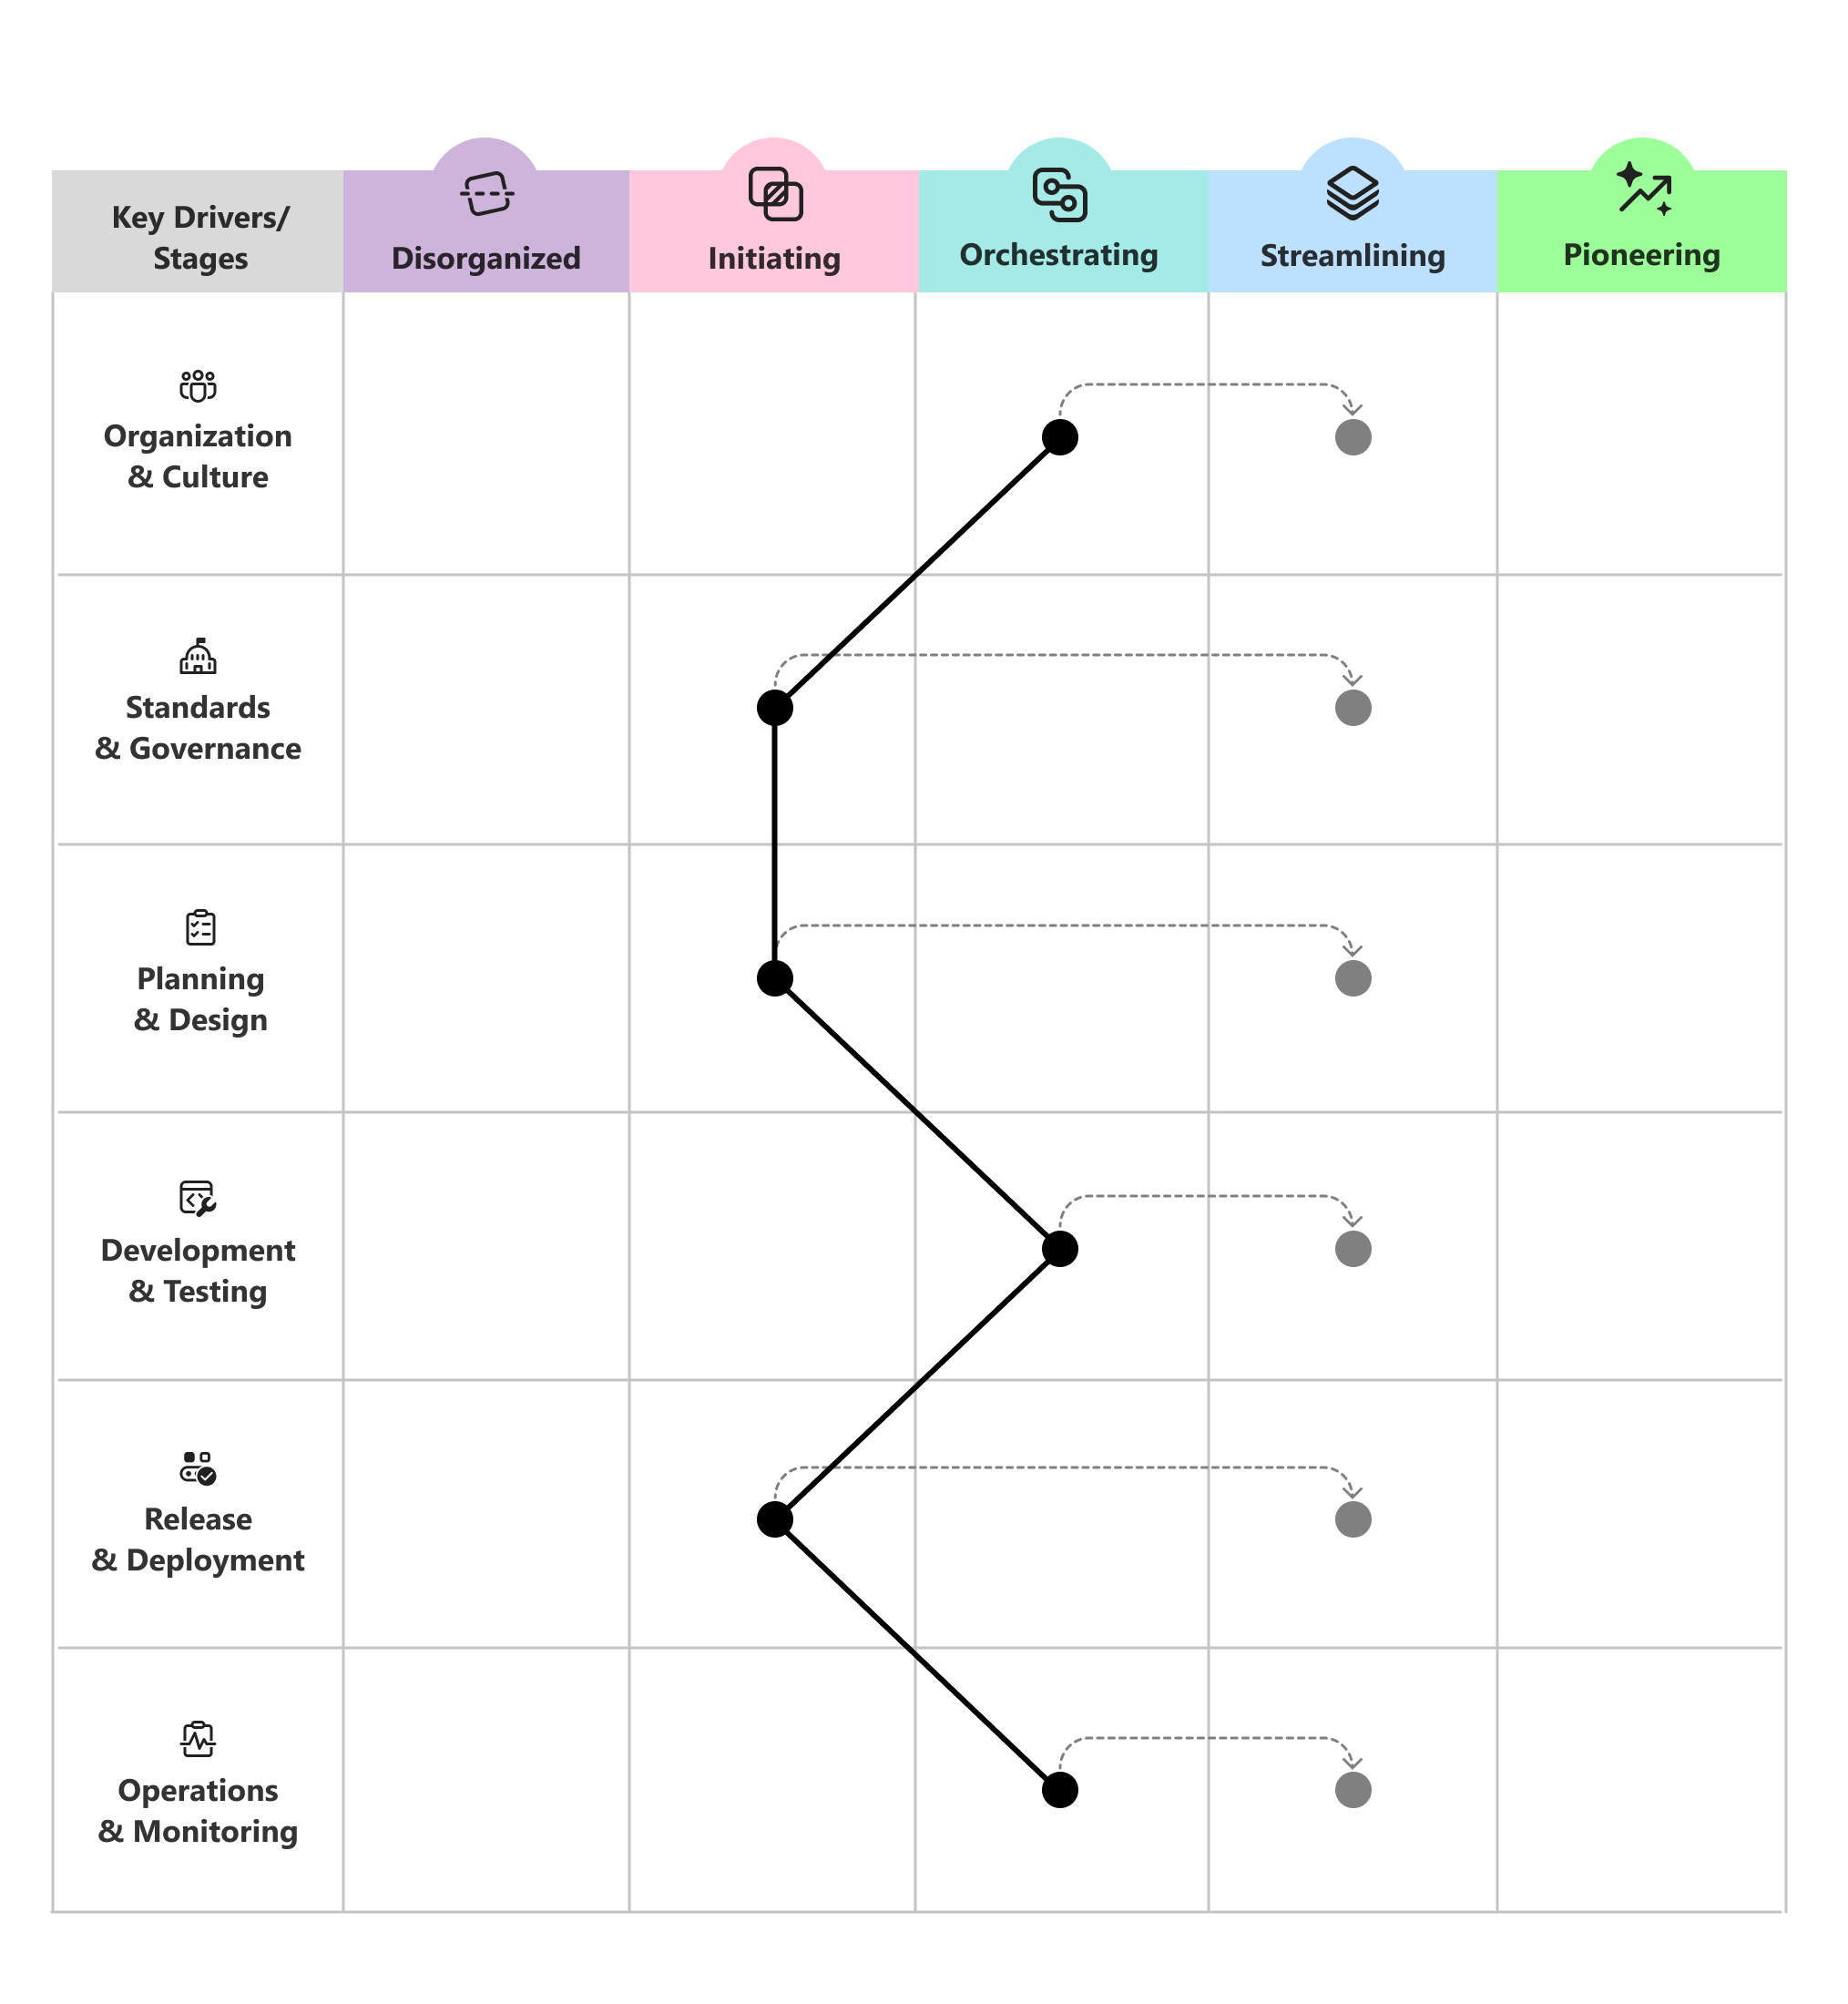
Colleghi i punti nelle sei aree per visualizzare il profilo attuale.
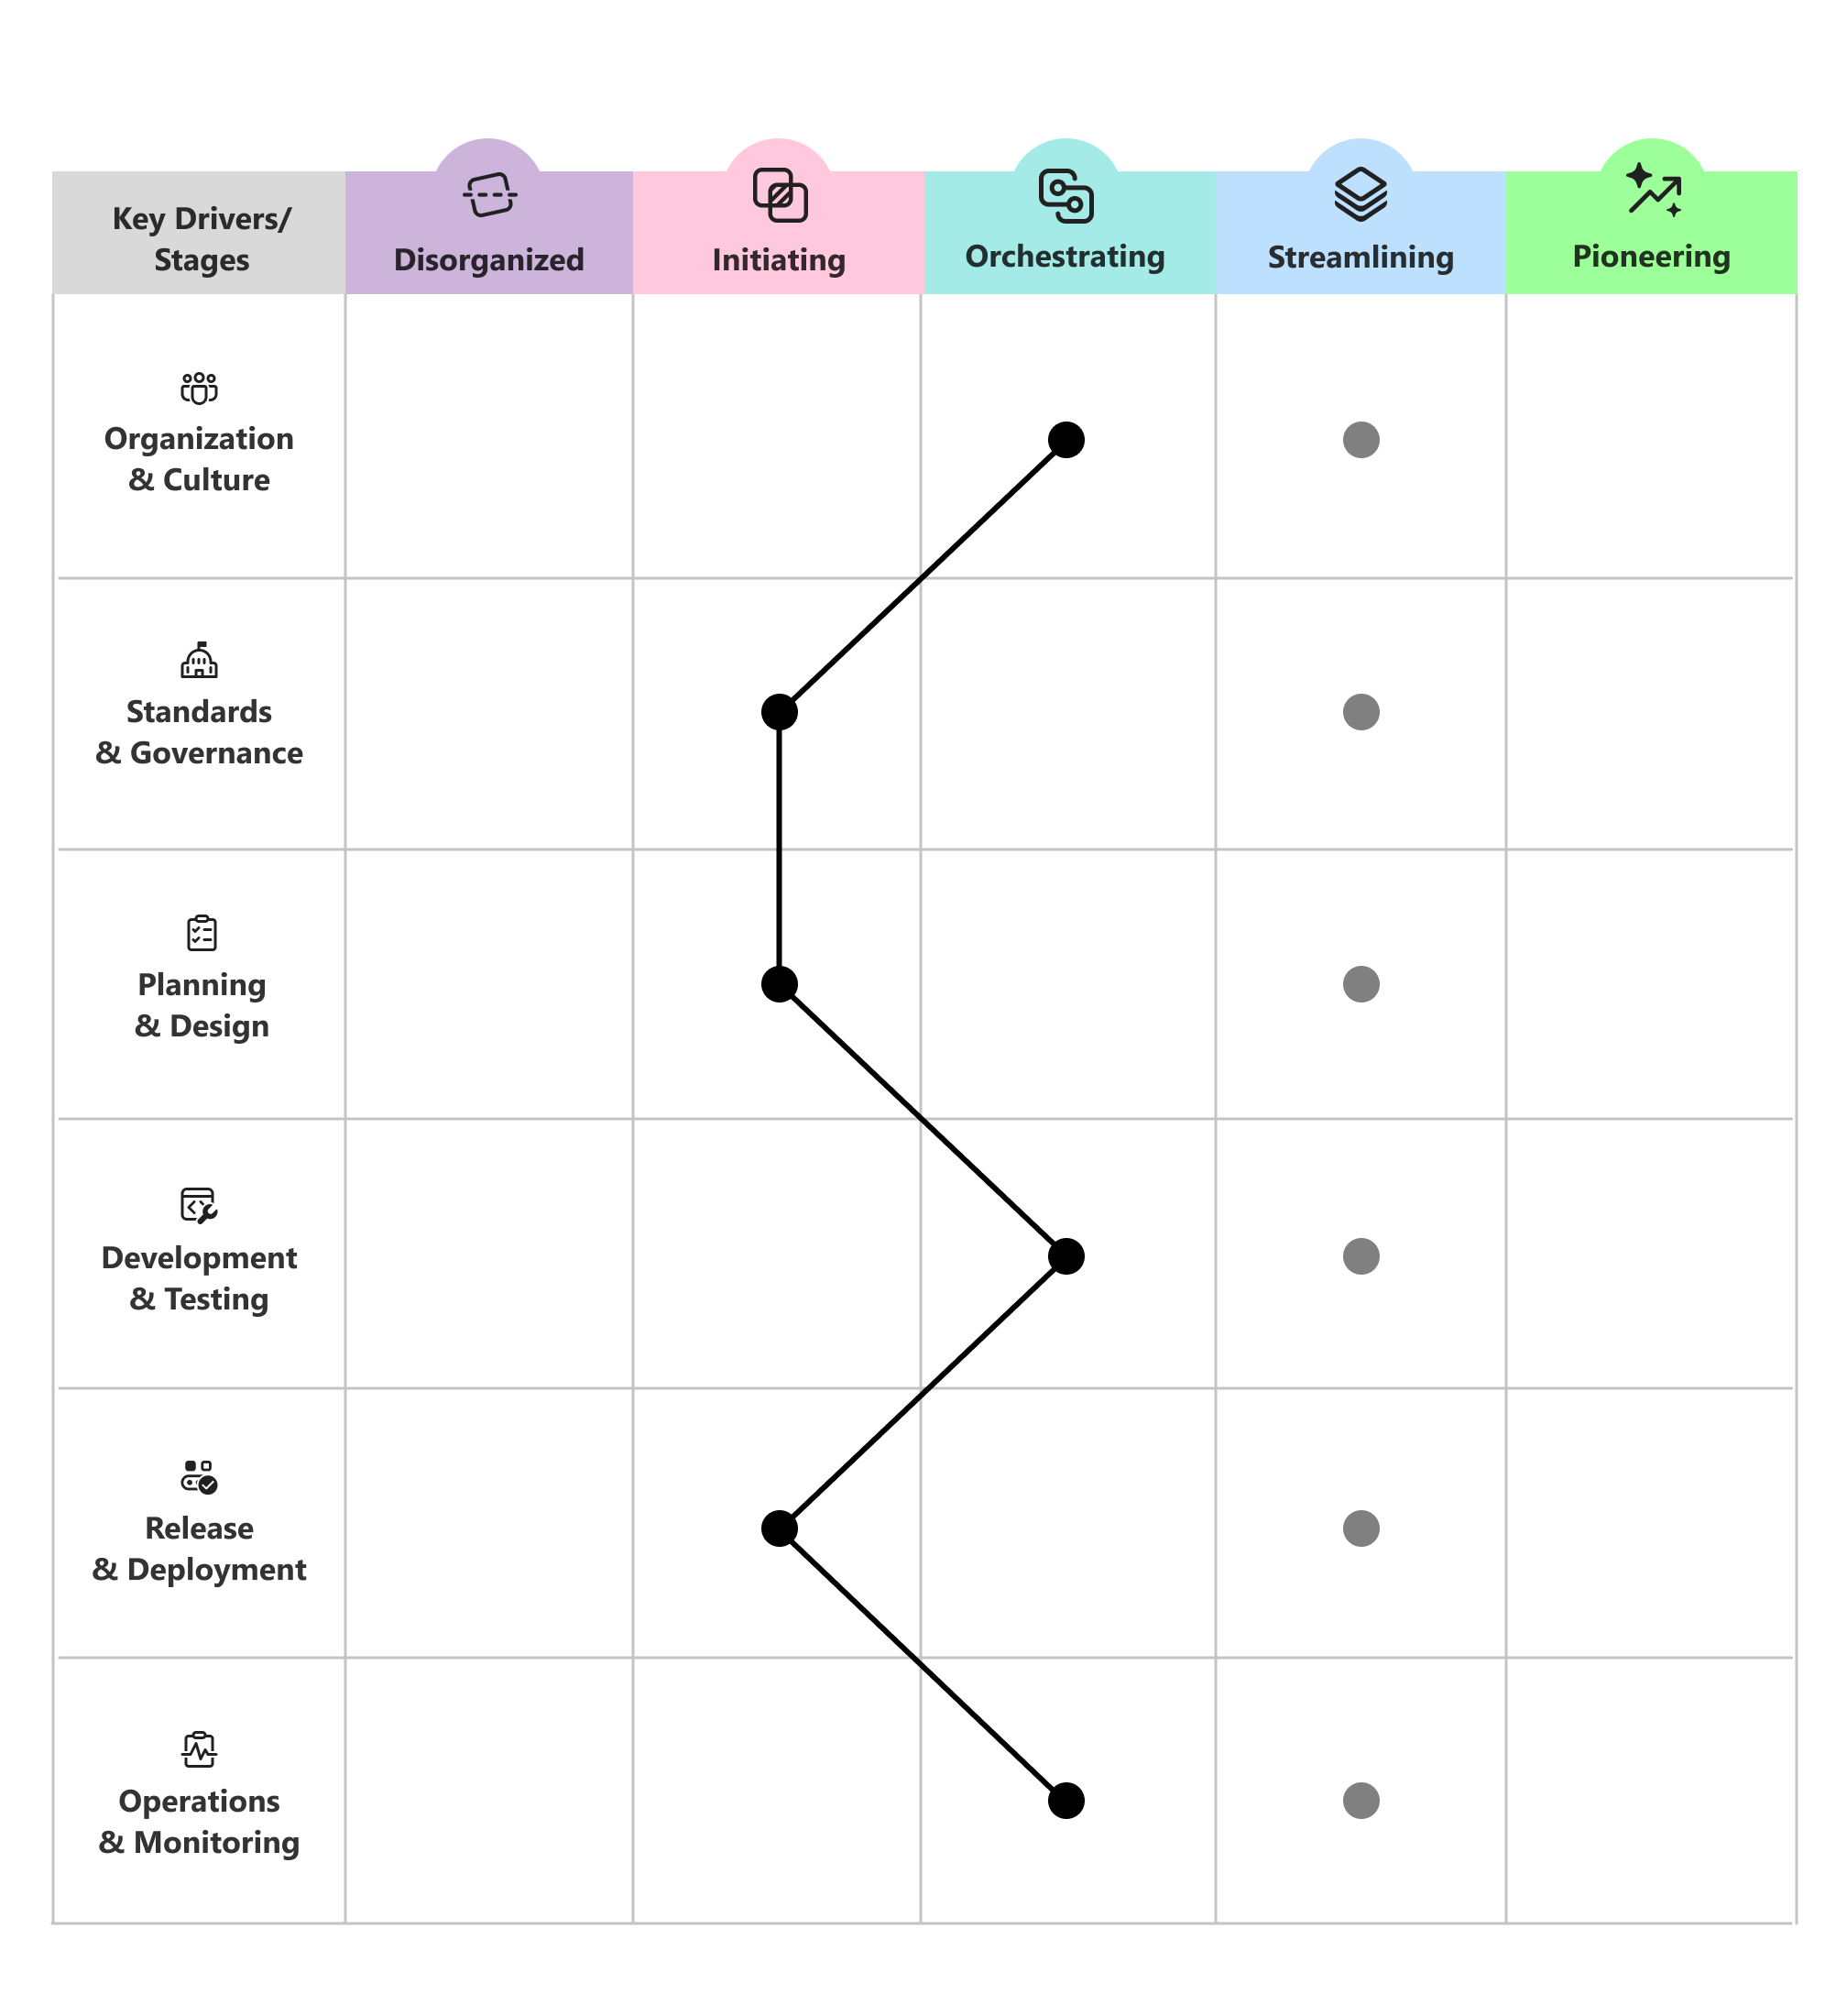
Contrassegnare la fase di destinazione
Indica la fase obiettivo che si desidera raggiungere per ciascuna area di capacità entro l'orizzonte di pianificazione.
Pianificare la modifica incrementale
Pianificare modifiche graduali e incrementali. L'avanzamento di una fase alla volta è in genere più durevole rispetto al tentativo di andare avanti ovunque contemporaneamente.
Rivaluta periodicamente per tenere traccia dello stato di avanzamento e regolare gli obiettivi man mano che l'organizzazione e il panorama delle minacce si evolvono.
Usare le domande guida per impostare le priorità
Quando si sceglie dove investire, usare le domande guida per concentrarsi sulla conversazione per ogni area di funzionalità.
- Organizzazione e cultura: come facciamo a rendere la sicurezza una responsabilità condivisa e una fonte di orgoglio invece di un cancello in ritardo di proprietà di alcuni?
- Standard e governance: come si stabiliscono standard chiari e ben compresi che proteggono i sistemi di progettazione senza rallentare i team?
- Pianificazione e progettazione: come facciamo a rendere la sicurezza integrata fin dalla progettazione l'approccio predefinito nella pianificazione e nell'architettura, basandoci su dati e approfondimenti?
- Sviluppo e test: come si sposta la sicurezza a sinistra in modo che i problemi vengano rilevati e risolti man mano che il codice viene scritto anziché dopo la spedizione?
- Rilascio e distribuzione: come rendere sicure, ripetibili e affidabili le versioni dalla dipendenza alla distribuzione?
- Operazioni e monitoraggio: come rileviamo le minacce ai sistemi di produzione e ai tenant, come vi resistiamo e come ci riprendiamo dopo un attacco?
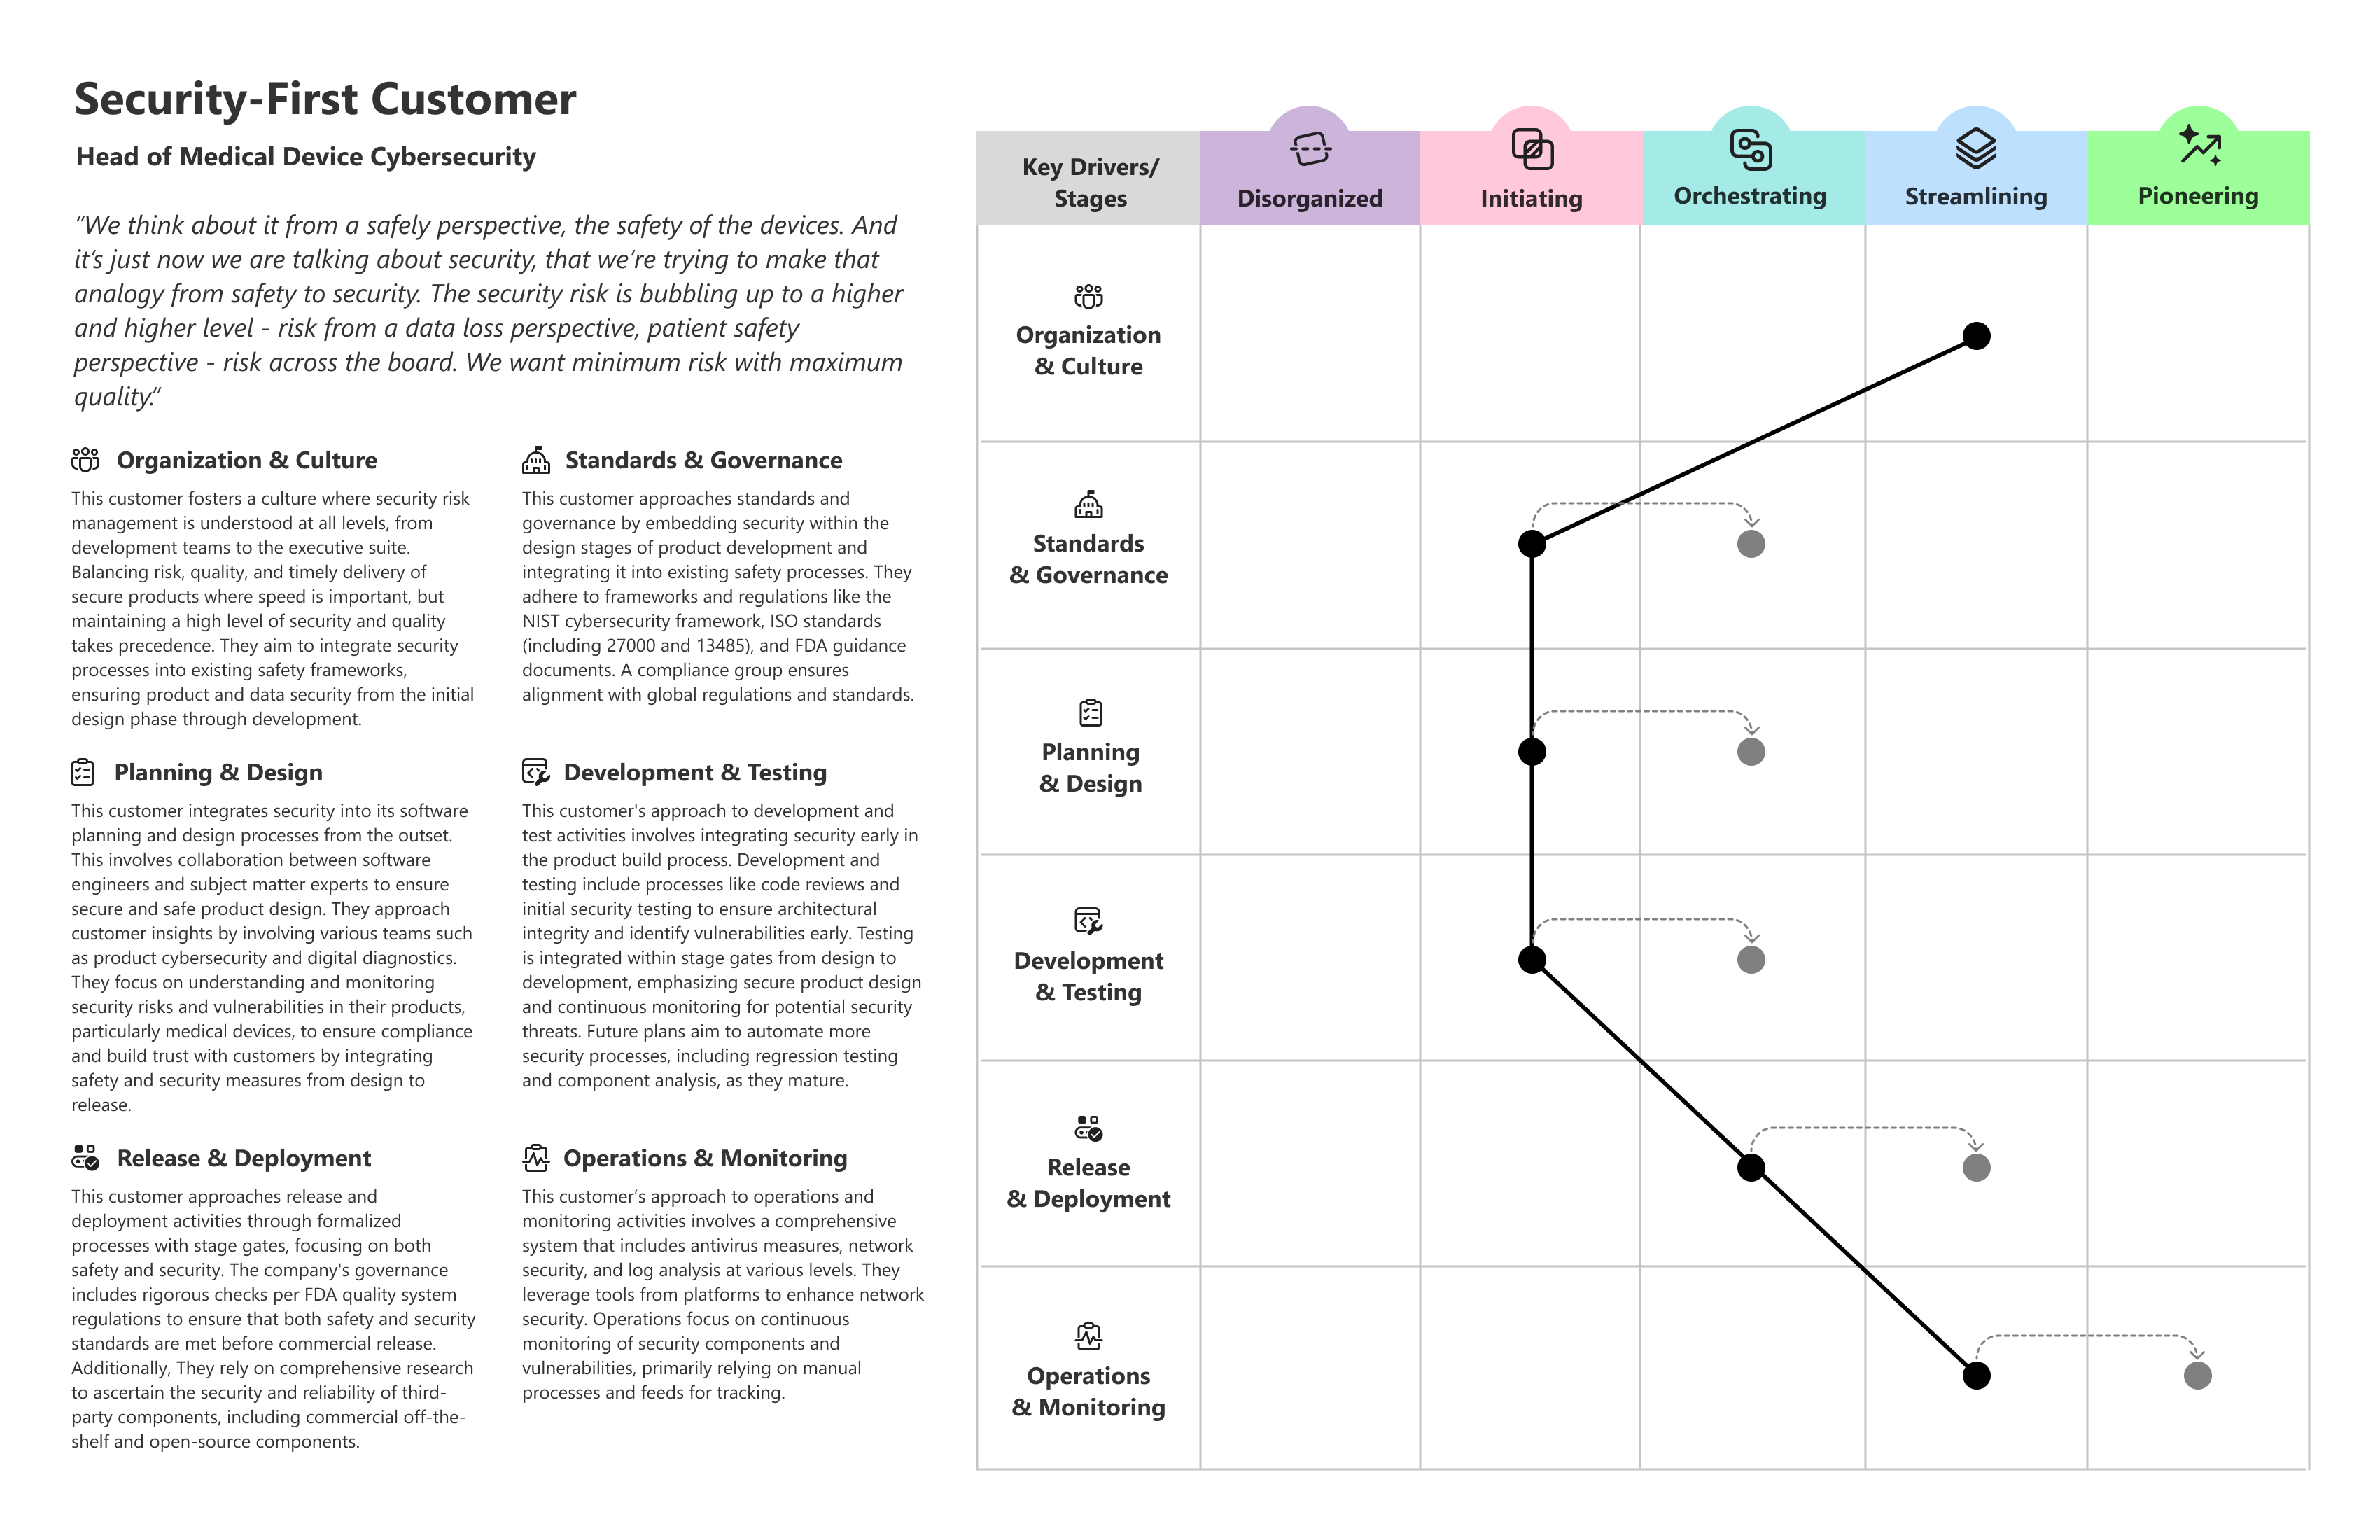
Profilo cliente di esempio
Nell'esempio seguente viene illustrato come un profilo cliente reale possa raggiungere una maturità irregolare tra le aree di funzionalità e identificare dove classificare gli investimenti in ordine di priorità.