Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
I documenti dei metadati dell'ID client (CIMD) sono un nuovo modo per registrare i client OAuth con Entra ID. CIMD viene usato principalmente dagli agenti di intelligenza artificiale che devono connettersi ai server MCP remoti.
Importante
Il supporto del documento metadati ID client in Microsoft Entra ID è disponibile in anteprima pubblica. Questa anteprima viene fornita senza un contratto di servizio e non è consigliata per i carichi di lavoro di produzione. Alcune funzionalità potrebbero non essere supportate o avere funzionalità vincolate. Per altre informazioni, vedere Condizioni di licenza universali per i servizi online.
Perché CIMD
Gli agenti di intelligenza artificiale possono usare molti server MCP diversi per eseguire il lavoro. Alcuni di questi server MCP possono essere protetti dal server OAuth di Entra, ad esempio WorkIQ, Archiviazione di Azure MCP o server MCP creati dall'organizzazione. Altri server possono essere protetti da un server OAuth diverso, ad esempio GitHub, Workday, Slack. Per gli agenti di intelligenza artificiale per utilizzo generico, è poco pratico conoscere tutti i server MCP che userà e quindi poco pratico conoscere tutti i server OAuth che l'agente di intelligenza artificiale incontrerà. L'agente di intelligenza artificiale richiede un modo per registrare in modo dinamico se stesso con un server OAuth e ottenere un ID client.
I documenti dei metadati dell'ID client (CIMD) consentono a un client OAuth di identificarsi usando un URL HTTPS come valore OAuth client_id anziché un ID client preregistrato. Un documento JSON in tale URL pubblico contiene i metadati OAuth del client, ad esempio gli URI di reindirizzamento e le credenziali client. In questo modo un server OAuth, ad esempio Entra ID, può recuperare il documento JSON e usarlo per rilasciare in modo sicuro i token di accesso al client.
CIMD è utile quando un client deve connettersi a molti server di autorizzazione con cui non ha alcuna relazione precedente. Ad esempio, un agente di intelligenza artificiale può individuare server MCP (Model Context Protocol) remoti in fase di esecuzione e ogni server potrebbe usare un server di autorizzazione diverso. Richiedere la registrazione di ogni client presso ogni server di autorizzazione non è scalabile.
CIMD è definito dalla specifica del documento dei metadati dell'ID client OAuth.
Funzionamento di CIMD
Un tipico flusso di autorizzazione CIMD prevede i passaggi seguenti:
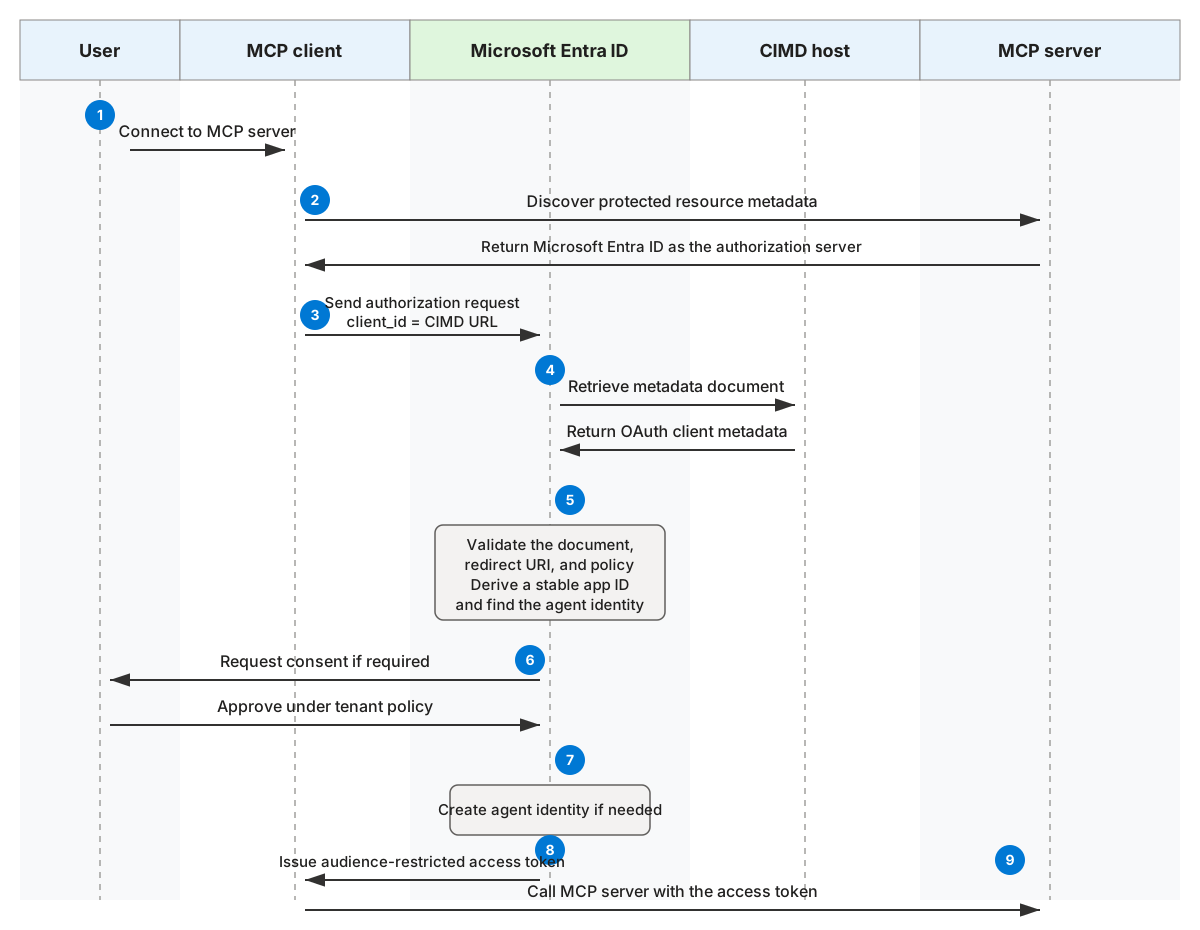
- Un client MCP rileva che un server MCP usa Microsoft Entra ID come server di autorizzazione.
- Il client legge i metadati del server di autorizzazione e determina che CIMD è supportato.
- Il client invia una richiesta di autorizzazione. Il suo
client_idè l'URL HTTPS del relativo documento di metadati. - Microsoft Entra ID recupera il documento e ne convalida il contenuto, inclusa una corrispondenza esatta tra il
client_idrichiesto e ilclient_iddel documento. - Microsoft Entra ID deriva un ID app stabile dall'URL del documento canonico e cerca un'identità dell'agente corrispondente nel tenant.
- Se l'identità non esiste, i criteri del tenant determinano se può essere creata tramite il consenso. Un amministratore può invece aggiungere in anticipo il client CIMD.
- Microsoft Entra ID convalida l'URI di reindirizzamento richiesto e le autorizzazioni richieste, ottiene il consenso necessario e rilascia un token di accesso con restrizioni sul destinatario.
- Il client presenta il token al server MCP.
L'URL CIMD è l'identità durevole del client. Lo spostamento del documento in un altro URL crea un'identità diversa e non mantiene le autorizzazioni concesse all'identità precedente.
Come Microsoft Entra rappresenta un client CIMD
Microsoft Entra ID rappresenta un client CIMD come identità agente in ogni tenant in cui il client viene approvato.
Identità agente basata su CIMD:
- Ha un ID app derivato dall'URL CIMD canonico.
- Archivia l'URL CIMD come identificatore non modificabile.
- Ha un blueprint di identità dell'agente di sola lettura in ogni tenant e nessun blueprint service principal.
- Usa il documento di metadati esterni come fonte autorevole per la configurazione OAuth.
- Viene visualizzato nell'inventario delle identità dell'agente, nei log di controllo e nei log di accesso.
Poiché i metadati rimangono nel documento esterno, le funzionalità che controllano la configurazione OAuth archiviata in un oggetto applicazione Entra potrebbero non valutare un client CIMD. Esaminare le considerazioni sulla governance prima di adottare CIMD.
Quando usare CIMD
Gli implementatori devono sempre preferire la pre-registrazione di un client con Entra, quando possibile. Per le integrazioni di volumi elevati o strategici, un ID client registrato convenzionale offre l'identità più stabile e le funzionalità Entra più ampie. CIMD deve essere usato solo quando si applicano tutte le condizioni seguenti:
- Il client deve connettersi a molti server di autorizzazione gestiti in modo indipendente.
- I server di autorizzazione non possono pre-registrare ragionevolmente il client.
- Il client utilizza un flusso OAuth delegato con presenza dell'utente.
- Il client può pubblicare metadati stabili in un URL HTTPS pubblico.
- Il client accetta le limitazioni descritte in questo articolo.
Un client MCP che individua molti server remoti in fase di esecuzione è lo scenario principale.
Client abilitati per CIMD
La tabella seguente elenca i client che sono stati testati e convalidati rispetto al supporto CIMD di Entra.
| Client | Documento dei metadati dell’ID client | Compatibilità dell'anteprima |
|---|---|---|
| Claude Code | https://claude.ai/oauth/claude-code-client-metadata | Supportato. |
| Claude | https://claude.ai/oauth/mcp-oauth-client-metadata | Supportato. |
| Codex | https://chatgpt.com/oauth/codex/client.json | Supportato. |
| ChatGPT | https://chatgpt.com/oauth/client.json | Non supportato. Il flusso di autenticazione del client riservato non è supportato dall'anteprima Microsoft Entra. |
| Visual Studio Code | https://vscode.dev/oauth/client-metadata.json | Non supportato. I client Microsoft non usano CIMD. |
| GitHub Copilot | https://github.com/copilot/desktop/client-metadata.json | Non supportato. Microsoft client di prima parte non usano CIMD. |
| Client personalizzato sviluppato con gli SDK MCP ufficiali | Ospita un documento di metadati in un URL HTTPS stabile su un dominio sotto il tuo controllo. | Supportato. |
| Implementazione client personalizzata | Ospita un documento di metadati in un URL HTTPS stabile su un dominio controllato da te. | Supportato. |
Server MCP con CIMD abilitato
La tabella seguente è un elenco non esaustivo dei server MCP Microsoft che hanno confermato il supporto CIMD.
| Server MCP | URL del server MCP remoto | Stato di test CIMD |
|---|---|---|
| Server MCP personalizzato sviluppato internamente dall’azienda | -- | Supportato, vedere la guida qui. |
| Microsoft MCP per amministratori IT | https://mcp.svc.cloud.microsoft/admin |
Non ancora supportato. |
| Azure Management MCP (ARM) | https://mcp.management.azure.com |
Non ancora supportato. |
| Azure DevOps MCP | https://mcp.dev.azure.com/{organization} |
Non ancora supportato. |
| Work IQ MCP | https://workiq.svc.cloud.microsoft/mcp |
Non ancora supportato. |
| Fabric IQ MCP | https://fabriciq.svc.cloud.microsoft/v1/mcp/fabriciq |
Non ancora supportato. |
| Foundry MCP | https://mcp.ai.azure.com |
Non ancora supportato. |
| Microsoft Sentinel MCP | https://sentinel.microsoft.com/mcp/data-exploration |
Non ancora supportato. |
| Dataverse MCP | https://{dataverseOrgName}.crm.dynamics.com/api/mcp |
Non ancora supportato. |
Funzionalità supportate e limitazioni
La tabella seguente riepiloga le funzionalità e le limitazioni delle identità dell'agente supportate da CIMD.
| Capability | Supporto CIMD |
|---|---|
| Flusso del codice di autorizzazione OAuth con un utente connesso | Supportato |
| Token di aggiornamento | Supportato |
| Chiave di prova per il codice Exchange (PKCE) | Supportato |
| Flusso delle credenziali del client | Non supportato |
| Flusso del codice del dispositivo | Supportato |
| Funge da destinatario di risorse o token OAuth | Non supportato |
| Token ID o token SAML per l'accesso utente | Non supportato |
| Segreti client condivisi | Non supportato |
Autenticazione del client riservato, tra cui private_key_jwt |
Non supportato durante l'anteprima; le chiavi nel documento di metadati non vengono elaborate |
| Microsoft client di prima parte che usano CIMD | Non supportato; usare il processo di registrazione Microsoft esistente |
| Publisher verifica o certificazione Microsoft 365 | Non supportato |
| Più identità di agente che condividono un modello | Non supportato |
| Account utente dell'agente | Non supportato |
| Windows Web Account Manager (WAM) | Non supportato |
| Conversione diretta in o da un ID client convenzionale | Non supportato |
Modello di sicurezza
CIMD dimostra che un client controlla un URL. Non dimostra che il client è attendibile o deve ricevere l'accesso ai dati dell'organizzazione.
Microsoft Entra ID applica le protezioni seguenti:
- Identificatori solo HTTPS: Un ID client CIMD deve essere un URL HTTPS con un percorso. Le informazioni utente e i frammenti non sono consentiti nell'URL.
-
Corrispondenza esatta dell'identità: Il
client_idnel documento deve corrispondere esattamente all'URL usato come ID client. - Corrispondenza esatta dell'URI di reindirizzamento: L'URI di reindirizzamento in una richiesta di autorizzazione deve corrispondere esattamente a un URI nel documento.
- Applicazione del criterio di consenso: Il criterio di consenso del tenant esistente determina se gli utenti possono aggiungere il client e quali autorizzazioni delegate possono concedere.
- Nessun token solo applicazione: I client CIMD non possono usare la concessione delle credenziali client.
- Restrizione del destinatario: Microsoft Entra ID non emette token il cui destinatario è il client CIMD.
Consenso e autorizzazioni per i client che usano CIMD
Entra considera i client che usano CIMD come non verificati e rispetta i criteri di consenso del tenant esistenti. Ciò significa che si applicano le regole seguenti:
| Impostazione del tenant | A cosa gli utenti possono acconsentire |
|---|---|
| Politica di consenso predefinita | Gli utenti possono accedere ai client CIMD. In questo modo viene creata un'identità dell'agente nel tenant. Gli utenti possono concedere solo un set molto limitato di ambiti OAuth ai client CIMD, ad esempio openid e User.Read in Microsoft Graph.
Risk-based step up impedisce agli utenti di concedere altre autorizzazioni ai client CIMD. |
| Non consentire il consenso utente | Nei tenant che hanno disabilitato il consenso utente tramite l'impostazione Non consentire il consenso dell'utente nell'interfaccia di amministrazione di Entra, gli utenti non possono fornire il consenso ai client CIMD. Ciò significa che non possono aggiungere client CIMD al tenant né concedere ambiti OAuth ai client CIMD. |
| Altro criterio di consenso | Con il criterio di consenso, i tenant possono consentire agli utenti di fornire il consenso ai client CIMD. Gli amministratori hanno un controllo granulare sulle condizioni in cui gli utenti possono fornire il consenso. |
Controlli amministratore per CIMD
I tenant possono impedire agli utenti di aggiungere client CIMD o concedere loro nuove autorizzazioni tramite il criterio di consenso. Usare uno di questi approcci:
- Blocca tutto il consenso dell'utente, tramite l'impostazione Non consentire il consenso dell'utente nel Centro di amministrazione di Entra.
- Consenti il consenso dell'utente solo per le app di editori verificati.
Ciascuno di questi criteri impedirà agli utenti non amministratori di aggiungere client CIMD a un tenant. Seguire Gestire i criteri di consenso delle app per configurare i criteri di consenso nel tenant.
Per abilitare l'uso di un agente o di un client specifico tramite CIMD, gli amministratori possono aggiungere singolarmente identità agente al tenant fornendo l'URL CIMD. Questa operazione può essere eseguita tramite Entra Admin Center o api di Microsoft Graph. Vedere Gestione dei client CIMD.
Considerazioni sulla governance
Prima di usare CIMD, tenere conto delle considerazioni seguenti:
- Il proprietario del client controlla il documento di metadati e può modificarne il contenuto.
- L'URL del documento non è modificabile in Microsoft Entra ID. Una modifica dell'URL richiede una nuova identità e nuove concessioni di consenso.
- I criteri di gestione delle app e altri controlli che controllano la configurazione archiviata in un oggetto applicazione non coprono i metadati che rimangono solo nel documento CIMD.
- I client CIMD non supportano la verifica di Publisher o la certificazione Microsoft 365.
- Entra non fornisce un'allowlist o blocklist di domini gestita dal tenant per gli URL CIMD.
- La perdita del controllo dell'URL del documento o del relativo dominio può influire su ogni tenant che considera attendibile l'identità client.
Usare sempre le autorizzazioni delegate con privilegi minimi, preapprovare i client che necessitano di accesso sensibile, monitorare gli accessi e rimuovere le identità che non sono più necessarie.