Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
L'impostazione del tenant Applica una rigorosa politica di sicurezza dei contenuti per app Fabric ospitate staticamente (anteprima) controlla se Fabric applica una rigorosa politica di sicurezza dei contenuti (CSP) ai frontend delle app ospitate staticamente. Un amministratore del tenant Fabric può abilitare la policy per l'intera organizzazione oppure limitarne l'ambito a specifici utenti o gruppi di sicurezza.
La policy limita le richieste che un frontend può effettuare e i contenuti che può caricare. Si applica indipendentemente dal fatto che un'app sia pubblica, richieda l'accesso o funzioni solo in modalità embedded.
In che modo l'impostazione influisce sulle app
Per le app nell'ambito dell'impostazione, la policy abilitata consente richieste frontend agli endpoint supportati e blocca richieste e contenuti provenienti da fonti esterne alla policy. Non puoi personalizzare il criterio.
La politica rigorosa permette:
- URL di Fabric
- URL di Power BI
- Gli endpoint dell'item AppBackend e le relative dipendenze
| Impostazione dello stato | Comportamento delle app |
|---|---|
| Abilitato e nell'ambito previsto. | Fabric distribuisce l'app con la politica rigorosa. Le richieste frontend e i carichi di contenuto che la policy non consente vengono bloccati. |
| Disabilitato. | Fabric fornisce servizi alle app senza questa politica controllata dal tenant. |
| Abilitato con un ambito limitato. | Il criterio si applica solo nell'ambito configurato, anziché in tutta l'organizzazione. |
Impatto sulla compatibilità
Abilitare la policy può interrompere le app già distribuite e in esecuzione. Controlla le dipendenze dell'app prima di attivarla, specialmente se il frontend:
- Chiama servizi esterni che la policy non consente.
- Carica script, stili, font o immagini da fonti che la policy non consente.
- Utilizza WebAssembly.
Un'app potrebbe caricare la sua pagina iniziale ma perdere funzionalità quando il browser blocca una richiesta o una risorsa necessaria. Ad esempio, un frontend che carica uno script o un font da un sito esterno potrebbe smettere di funzionare o visualizzare in modo diverso.
Poiché la policy non è personalizzabile, non puoi aggiungere un'eccezione per un dominio esterno tramite questa impostazione. Esamina come l'app carica le risorse e chiama i servizi prima di estendere l'applicazione dei controlli.
Warning
Testa le app esistenti in un ambito limitato prima di abilitare la policy per l'intera organizzazione. Le modifiche all'impostazione possono richiedere fino a un'ora per avere effetto.
Configura l'impostazione del tenant
Per modificare questa impostazione devi essere un amministratore del tenant Fabric.
Accedere al portale di amministrazione di Fabric.
Seleziona Impostazioni del locatario.
Trova Applica una politica di sicurezza dei contenuti rigorosa per le app Fabric ospitate staticamente (anteprima).
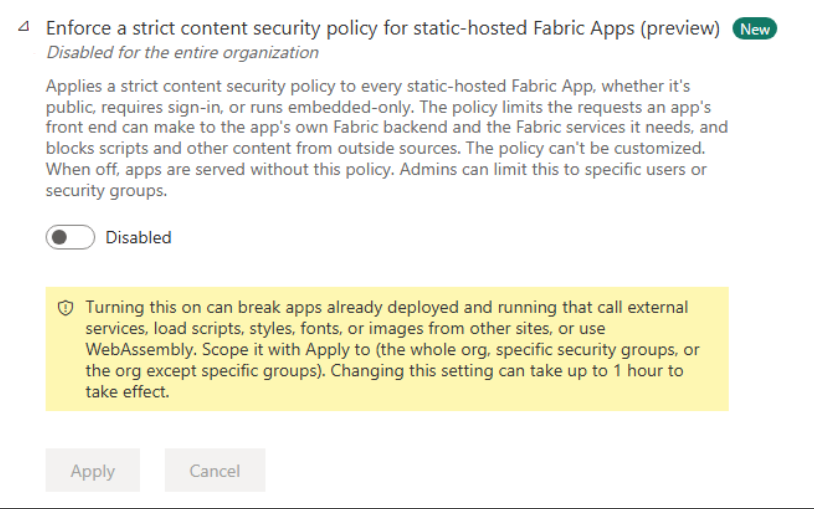
Imposta l'opzione su Abilitato.
Usa Applica a per selezionare l'intera organizzazione o gruppi di sicurezza specifici. Configura le esclusioni di gruppo, se necessario.
Selezionare Applica.
Attendere fino a un'ora perché la modifica abbia effetto prima di valutare il comportamento dell'app. Lo screenshot seguente mostra l'impostazione disabilitata per l'intera organizzazione.
Per disattivare questa policy, torna all'impostazione, imposta l'opzione su Disabilitata e seleziona Applica. Si applica la stessa finestra di propagazione.
Verifica le app dopo aver abilitato la policy
Dopo che l'impostazione è stata attivata, apri le app nell'ambito configurato e prova i relativi flussi di lavoro principali. Controlla le pagine che dipendono da risorse esterne, chiamate di servizio o WebAssembly invece di controllare solo se la pagina iniziale si carica.
Se un'app smette di funzionare, controlla gli strumenti di sviluppo del browser per verificare violazioni CSP. Identifica la richiesta o la risorsa bloccata e verifica se l'app può funzionare entro le restrizioni della policy. Se hai bisogno di ripristinare il servizio mentre valuti la compatibilità, regola l'ambito dell'impostazione o disattivalo e concedi fino a un'ora perché la modifica abbia effetto.