Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Il registro degli agenti nell'interfaccia di amministrazione di Microsoft 365 fornisce una vista centralizzata di tutti gli agenti disponibili per l'organizzazione. Questo elenco consente di monitorare, gestire e governare gli agenti per l'organizzazione.
Visualizza il registro degli agenti
Accedere all'interfaccia di amministrazione di Microsoft 365.
Nel riquadro di navigazione a sinistra, seleziona Agenti>Tutti gli agenti>Registry.
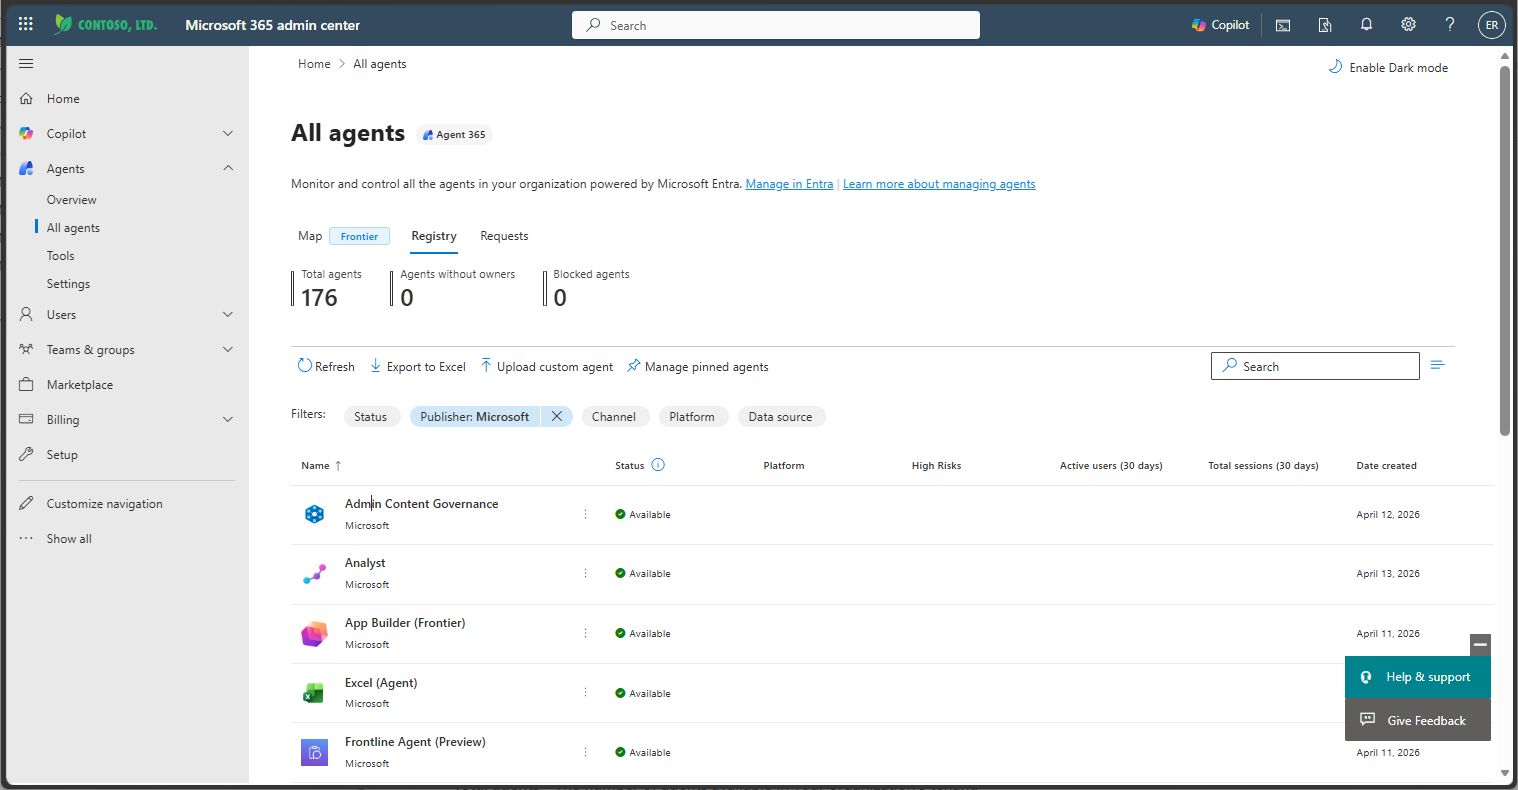
Tipi di agenti
Nel registro degli agenti sono elencati tutti gli agenti disponibili per l'organizzazione. Gli agenti sono divisi in quattro tipi principali, come mostrato nella tabella seguente:
| Tipo di agente | Descrizione |
|---|---|
| Agenti Microsoft | Agenti creati e gestiti da Microsoft. |
| Agenti esterni creati dai partner | Agenti creati da sviluppatori non Microsoft attendibili e pubblicati per una disponibilità più ampia o pubblica. |
| Pubblicato dalla tua organizzazione | Agenti personalizzati approvati e pubblicati dall'organizzazione per un uso più ampio. Questi agenti possono essere definiti agenti line-of-business (line-of-business). |
| Condiviso dal creatore | Agenti creati e condivisi da singoli utenti o sviluppatori dell'organizzazione. Questi agenti sono comunemente indicati come agenti condivisi. |
Riepilogo del registro degli agenti
Il registro degli agenti fornisce dettagli rapidi sugli agenti disponibili nell'organizzazione, come illustrato nella tabella seguente:
| Dettagli agente a livello di tenant | Descrizione |
|---|---|
| Totale agenti | Il numero di agenti disponibili nel tenant dell'organizzazione. Nota: L'applicazione di filtri all'elenco degli agenti non modifica il numero totale di agenti . |
| Agenti senza proprietari | Il numero di agenti che non hanno più proprietari nell'organizzazione. |
| Agenti non gestiti | Il numero di agenti creati o gestiti all'esterno di Agent 365, senza la protezione dai rischi e l'osservabilità. |
Filtri del Registro di sistema degli agenti
Il registro degli agenti può contenere un inventario ampio e diversificato di agenti. Con l'aumento dell'adozione degli agenti da parte dell'organizzazione, la gestione di tutti gli agenti può essere più complessa e complessa. Oltre a ordinare l'elenco degli agenti per colonna, puoi filtrare l'elenco. Filtrando questo elenco, è possibile restringere la visualizzazione agli agenti su cui ci si vuole concentrare al momento, consentendo di:
- Sii più efficiente.
- Prendere decisioni mirate.
- Applica meglio i processi di governance degli agenti.
Puoi filtrare l'elenco degli agenti in base ai seguenti criteri:
- Stato : è possibile filtrare l'elenco degli agenti in base allo stato dell'agente.
- Tipo di editore - Il filtro dell'editore indica chi possiede e distribuisce l'agente, piuttosto che dove o come è stato costruito. Questo filtro viene usato principalmente per distinguere tra agenti Microsoft, agenti creati da partner esterni e agenti di proprietà interni pubblicati dall'organizzazione.
- Canale : il filtro di canale è la posizione in cui viene distribuito l'agente. È la superficie attraverso la quale i membri dell'organizzazione possono individuare e interagire con l'agente. I valori dei canali includono Copilot, Teams, Outlook, le app di Microsoft 365 e SharePoint.
- Piattaforma : il filtro della piattaforma indica la piattaforma o il prodotto usato per creare l'agente.
- Origine dati : il filtro dell'origine dati consente di selezionare Conoscenza incorporata e Modelli ottimizzati come opzioni di origine dati. La conoscenza incorporata si riferisce agli agenti che includono file caricati dall'autore o dallo sviluppatore dell'agente come origini della conoscenza. I modelli ottimizzati indicano che l'agente è stato creato utilizzando l'ottimizzazione di Microsoft Copilot, consentendogli di ottimizzare i modelli linguistici di grandi dimensioni con i dati della propria organizzazione.
Consiglio
Se nell'elenco del Registro di sistema non sono presenti gli agenti che ci si aspetta di visualizzare, verificare di non avere un set di filtri esistente.
Alcune colonne consentono di ordinare l'elenco del registro degli agenti. Per ordinare l'elenco, selezionare il titolo della colonna.
L'applicazione di filtri all'elenco degli agenti non modificherà il conteggio totale degli agenti .
Azioni del registro di sistema dell'agente
Il registro degli agenti fornisce azioni degli agenti correlate in modo specifico all'elenco degli agenti del tenant, come illustrato nella tabella seguente:
| Azione | Descrizione |
|---|---|
| Aggiornamento | Aggiornamenti l'elenco per fornire la visualizzazione più recente dell'elenco di agenti. |
| Esportare | Esporta gli agenti in un file CSV. Questa azione potrebbe richiedere del tempo a seconda del numero di agenti nel tenant. Per altre informazioni, vedere Esportare in Excel. |
| Aggiungi agente | Fornisce un metodo per caricare un file manifesto agente (.zip). Per ulteriori informazioni, vedere Caricare un agente personalizzato. |
| Gestire gli agenti aggiunti | Selezionare gli agenti da bloccare per l'utente. Gli agenti aggiunti vengono visualizzati in modo più evidente in ogni canale disponibile in cui viene distribuito l'agente. È possibile modificare la priorità degli agenti aggiunti spostandoli in alto e in basso in questo elenco. Se un utente ha più di tre agenti aggiunti, gli utenti non vedranno gli agenti con priorità inferiore. Per ulteriori informazioni, vedere Agenti aggiunti gestiti. |
| Personalizzare la visualizzazione | Personalizza il modo in cui le colonne vengono visualizzate nell'elenco degli agenti. Per ulteriori informazioni, vedere Visualizzazione personalizzata. |
| Ricerca | Usare l'opzione di ricerca per trovare rapidamente un agente nel registro degli agenti. |
Consiglio
Oltre alle azioni precedenti, è possibile modificare la visualizzazione dell'elenco da elenco normale a elenco compatto selezionando l'icona dell'elenco accanto alla casella di ricerca.
Agenti senza proprietari
Gli agenti condivisi possono diventare senza proprietario quando si elimina l'utente che li ha creati dall'organizzazione.
Per aiutare gli amministratori a gestire questi scenari, l'interfaccia di amministrazione di Microsoft 365 consente di identificare e gestire gli agenti condivisi senza proprietario. Il dashboard mostra il conteggio totale di tali agenti, un filtro con un clic per isolarli rapidamente e aggiornamenti in tempo reale che riflettono le eliminazioni degli utenti. Quando gli amministratori usano queste funzionalità, possono esaminare e risolvere in modo efficiente le lacune di proprietà bloccando o eliminando gli agenti interessati.
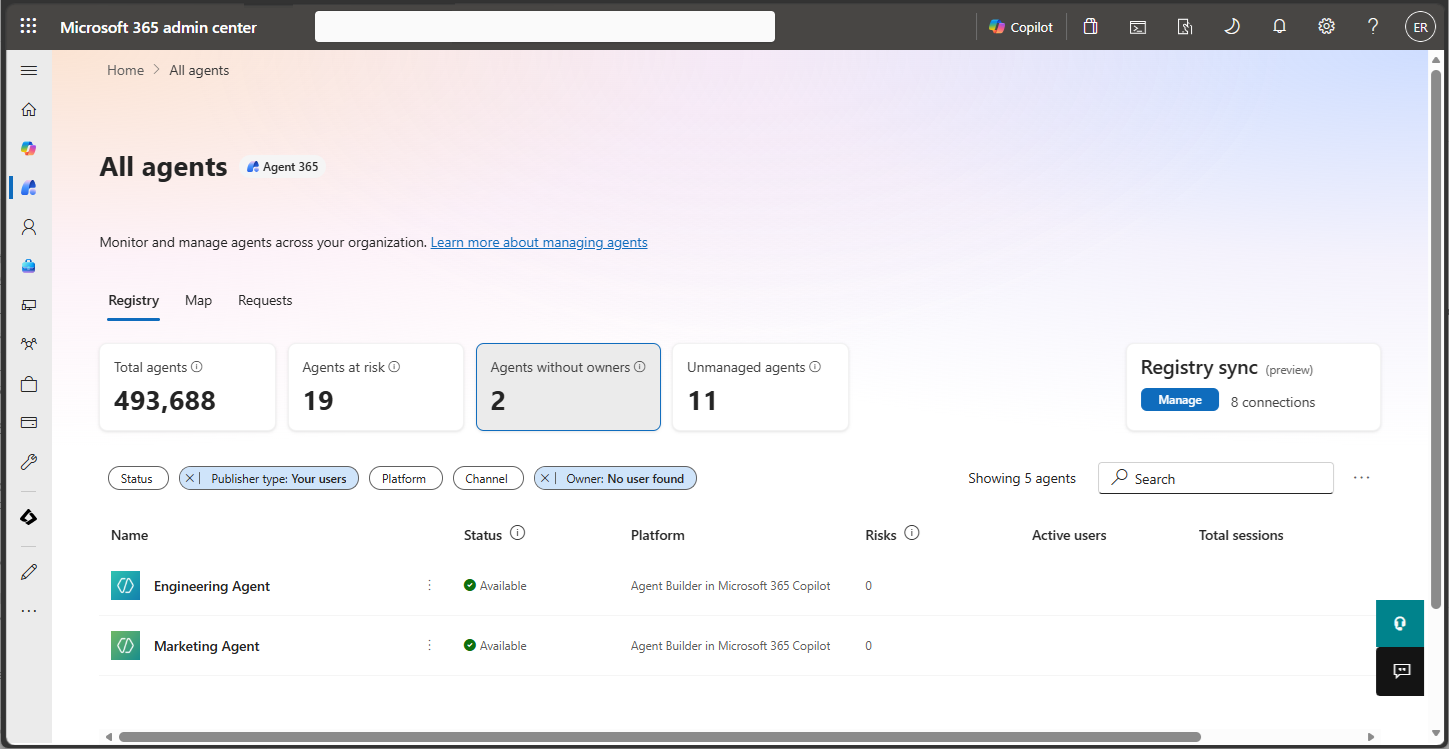
Quando selezioni la scheda Agenti senza proprietari , l'elenco degli agenti verrà filtrato per mostrare gli agenti in base al tipo di editore e al proprietario. È possibile esaminare l'elenco degli agenti senza proprietari ed eseguire le azioni appropriate per ciascun agente, ad esempio il blocco o l'eliminazione dell'agente.
Funzionalità principali
- Numero di agenti senza proprietario - Gli amministratori possono visualizzare il numero totale di agenti senza un proprietario valido direttamente dalla dashboard. Ad esempio, il dashboard mostra 20 agenti senza proprietario, il che indica che gli utenti che hanno lasciato l'organizzazione hanno creato questi agenti.
- Filtro con un clic - Selezionando il riquadro del dashboard viene filtrato istantaneamente l'elenco degli agenti per visualizzare solo gli agenti condivisi senza un proprietario. Questa funzione consente una valutazione e un'azione rapide.
- Aggiornamenti in tempo reale : il numero di agenti senza proprietario viene aggiornato automaticamente quando si elimina definitivamente un utente dall'organizzazione. Questa funzionalità garantisce che il dashboard rifletta lo stato corrente senza richiedere aggiornamenti manuali.
Rischi dell'agente
Nota
L'esperienza aggiornata dei dettagli del rischio viene distribuita gradualmente. Se visualizzi l'interfaccia precedente, l'esperienza aggiornata non ha ancora raggiunto la tua area geografica.
I segnali di rischio nel Registro degli agenti sono un set consolidato di rilevamenti di sicurezza correlati agli agenti che offrono agli amministratori IT una visualizzazione unica dei rischi degli agenti nel tenant. Riunendo i segnali provenienti da più piattaforme di sicurezza in un'unica posizione, gli amministratori IT possono comprendere cosa viene contrassegnato senza passare da un portale all'altro o elevare le autorizzazioni a diversi ruoli di sicurezza.
Le piattaforme di sicurezza rilevano segnali di rischio quando le attività di un agente sono in conflitto con i criteri di sicurezza dell'organizzazione. È possibile condividere questi dettagli con il team di sicurezza per l'analisi e la correzione.
Prerequisiti per la visualizzazione dei segnali di rischio
- Il tenant deve avere una licenza E7 o A365. Per visualizzare gli abbonamenti nell'interfaccia di amministrazione di Microsoft 365, selezionare Licenze di fatturazione>>,Abbonamenti. Per ulteriori informazioni, vedere Licenze per la gestione degli agenti.
La colonna Rischi e i dettagli del rischio
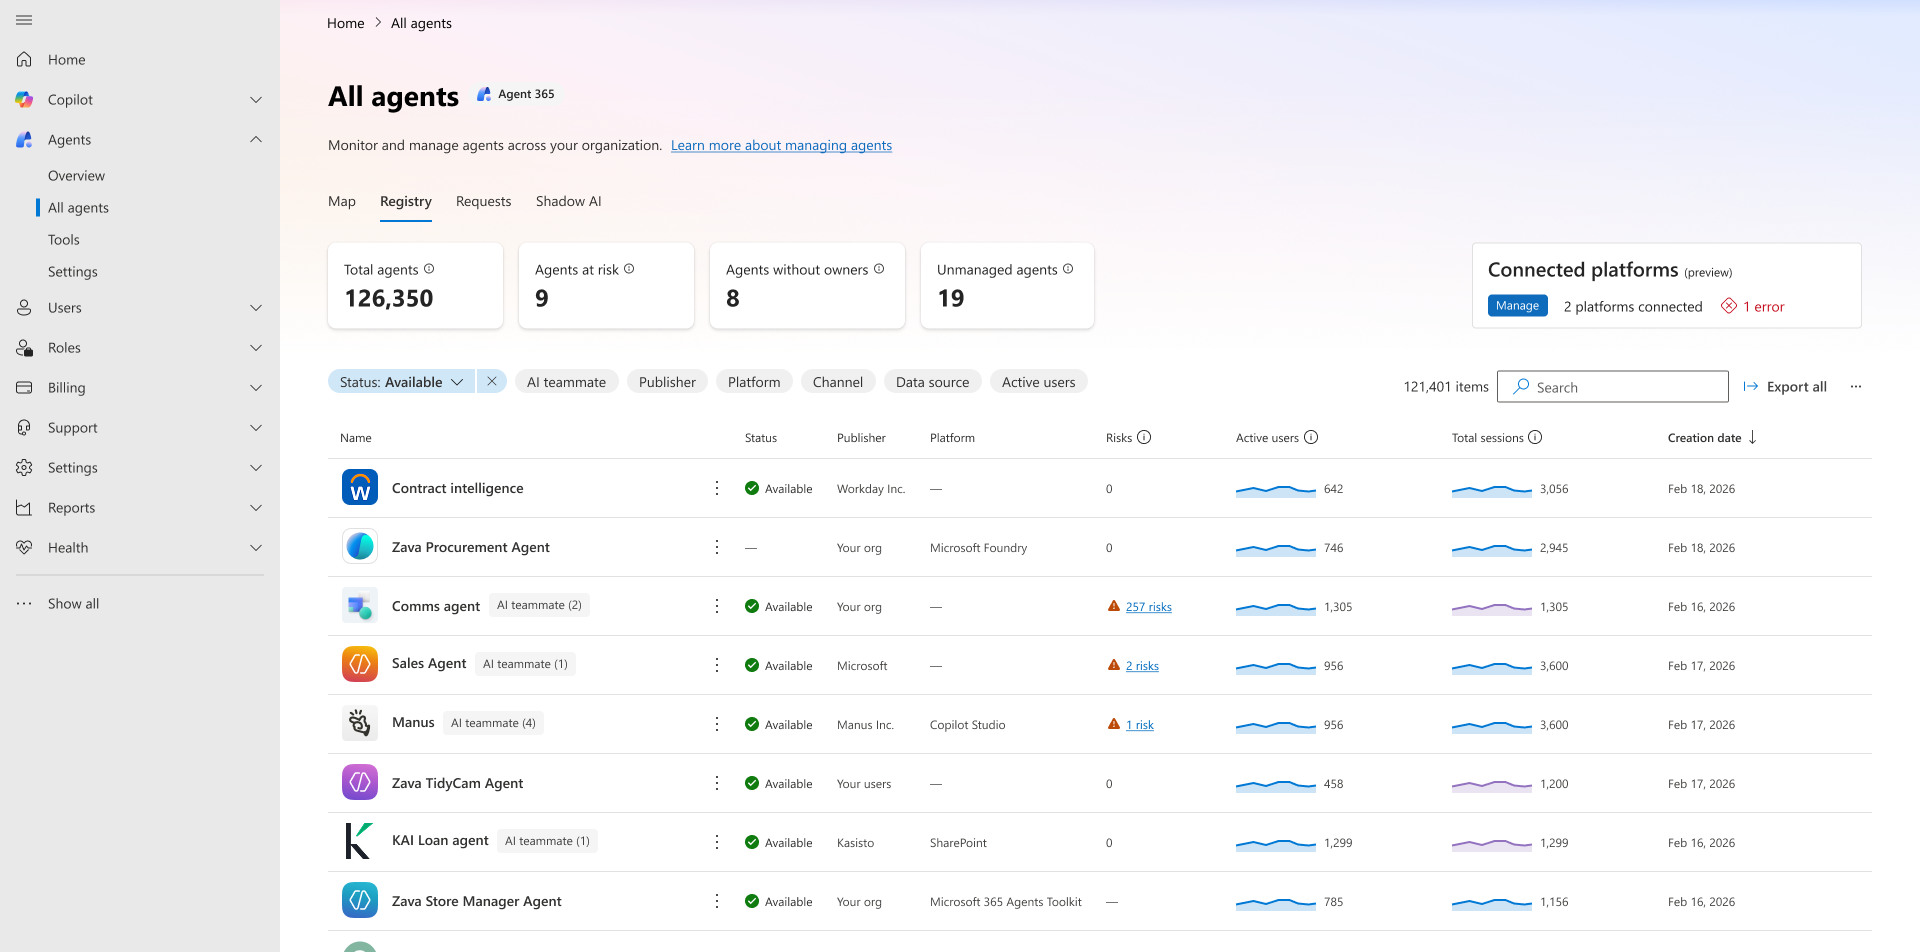
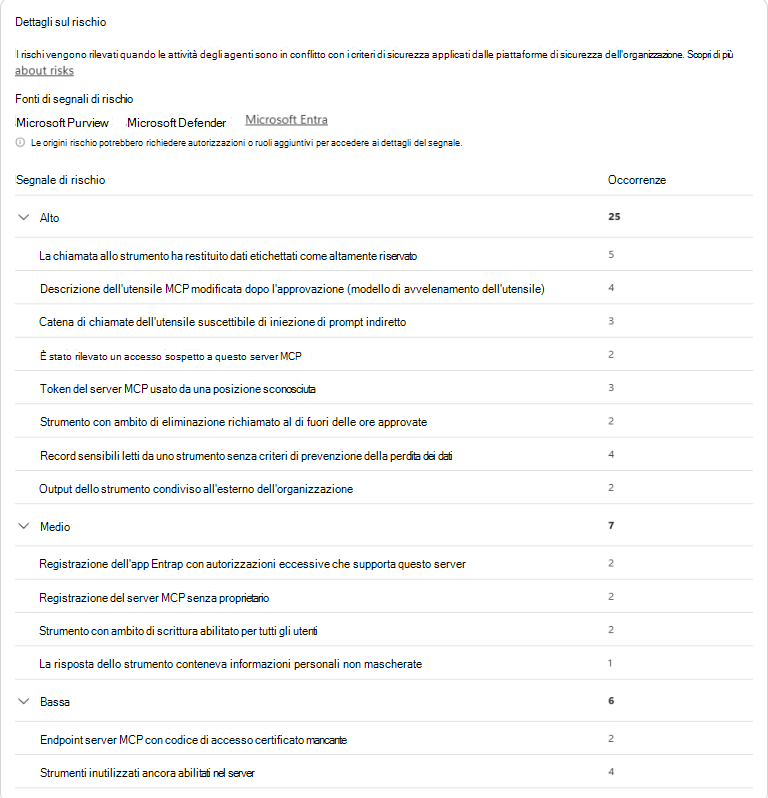
La colonna Rischi nella pagina Tutti gli agenti mostra il conteggio aggregato dei segnali di rischio per ogni agente. Quando si seleziona il conteggio, si apre il riquadro dei dettagli del rischio . Questo riquadro offre una visualizzazione mirata e fruibile dei segnali di rischio dell'agente. Offre:
- Copertura completa su tutti i segnali di rischio alto, medio e basso.
- Segnali di rischio raggruppati in sezioni espandibili di gravità alta, media e bassa.
- Descrizioni dettagliate dei singoli segnali di rischio.
- Un conteggio delle occorrenze per ogni singolo segnale di rischio, che mostra quante volte è stato sollevato quel segnale.
- I segnali di rischio provengono da: Visualizza le piattaforme di sicurezza Microsoft che contribuiscono ai segnali di rischio per l'agente, ad esempio Microsoft Purview, Microsoft Entra e Microsoft Defender. Vengono visualizzate solo le piattaforme con segnali di contribuzione. Ogni nome di piattaforma è un collegamento diretto al rispettivo portale per ulteriori indagini, soggetto ai ruoli e alle autorizzazioni dell'utente.
- Quando un agente ha più istanze, i segnali di rischio sono raggruppati per istanza, consentendo di eseguire il drill-down dei segnali aggregati per l'istanza dell'agente selezionata.
Importante
I conteggi dei segnali di rischio nell'interfaccia di amministrazione di Microsoft 365 potrebbero essere fino a un'ora indietro rispetto a quanto mostrato dai portali di sicurezza. I conteggi riflettono i segnali di rischio attivi. Un conteggio pari a zero indica che non sono attualmente rilevati segnali attivi per l'agente nelle piattaforme connesse.
Ruoli necessari per accedere ai collegamenti diretti all'attribuzione dell'origine
| Portale di sicurezza | Ruolo richiesto: qualsiasi |
|---|---|
| Microsoft Entra | Amministratore globale, lettore globale, lettore di sicurezza, amministratore di sicurezza o amministratore IA |
| Microsoft Defender | Amministratore globale, lettore globale, lettore di sicurezza, amministratore di sicurezza o amministratore IA |
| Microsoft Purview - Avvisi IRM | IRM Analyst o IRM Investigator. L'amministratore globale da solo è insufficiente; un amministratore globale può assegnare a se stesso il ruolo IRM aggiuntivo. |
Riquadro Agenti a rischio
Il riquadro Agenti a rischio nella pagina Tutti gli agenti mostra il numero totale di agenti nel tenant che hanno uno o più segnali di rischio. Selezionando il riquadro si apre una visualizzazione prefiltrata che mostra solo gli agenti con segnali di rischio rilevati, in modo da poter assegnare priorità all'indagine e alla correzione.
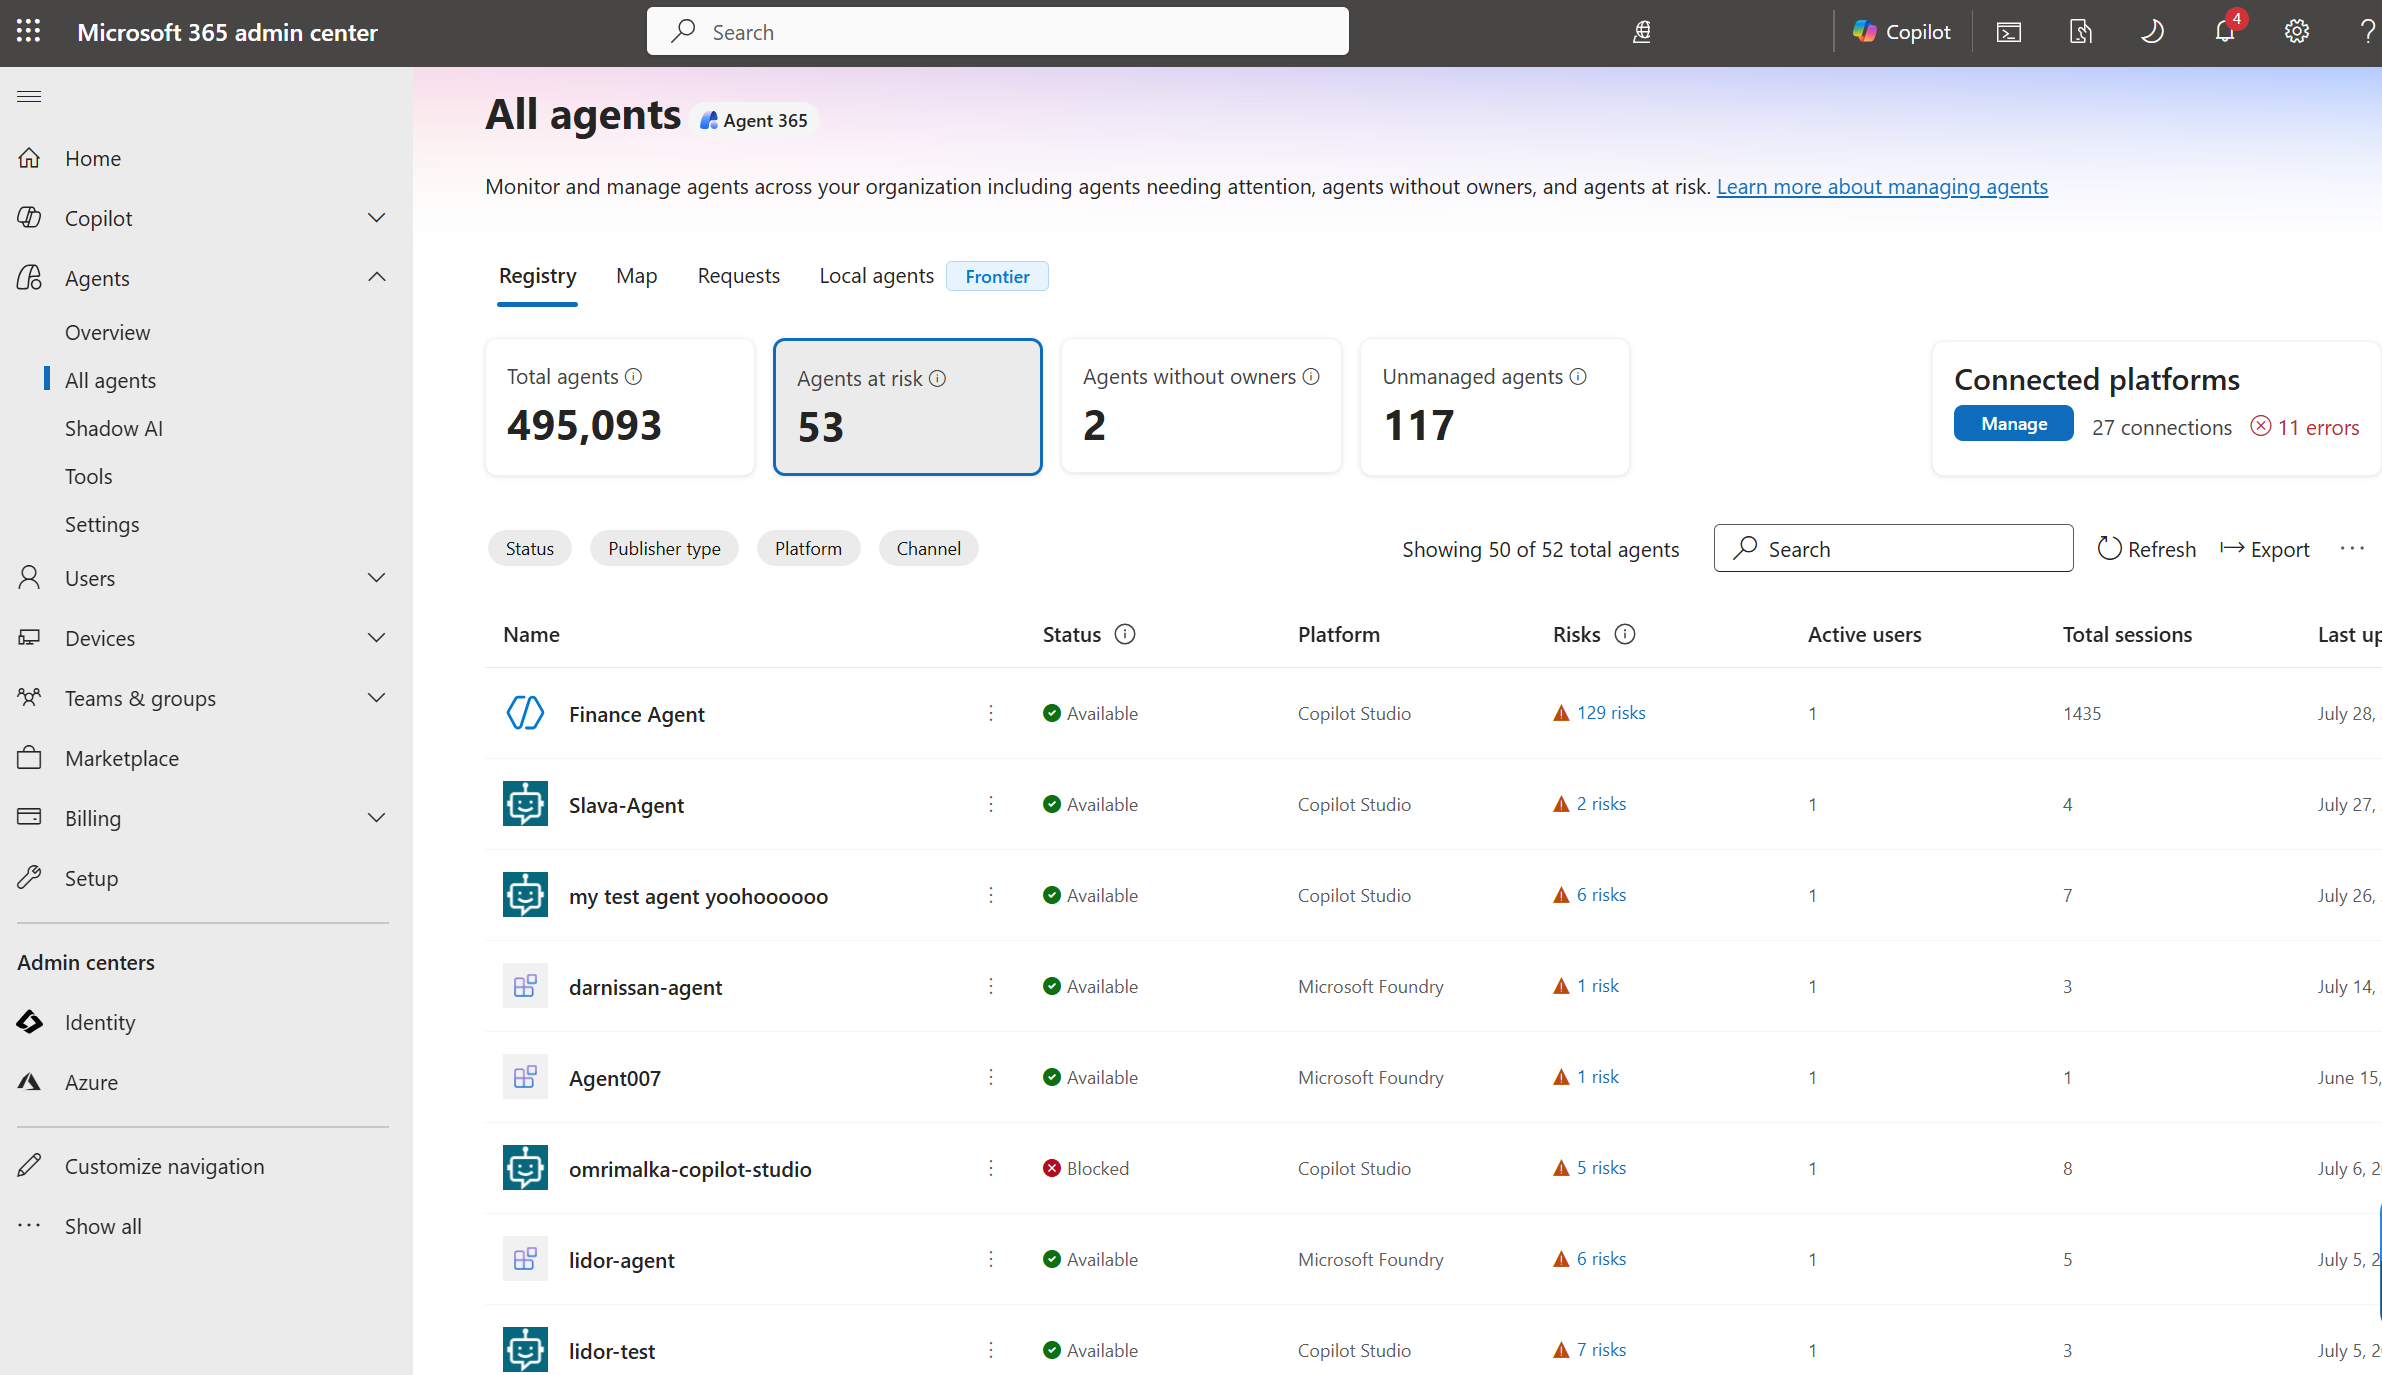
Scheda Agenti a rischio nella pagina Panoramica
La scheda Agenti a rischio nella pagina Panoramica dell'interfaccia di amministrazione di Microsoft 365 elenca i tre agenti con il più alto numero di rischi aggregati tra le piattaforme di sicurezza Microsoft e le piattaforme di terze parti connesse.
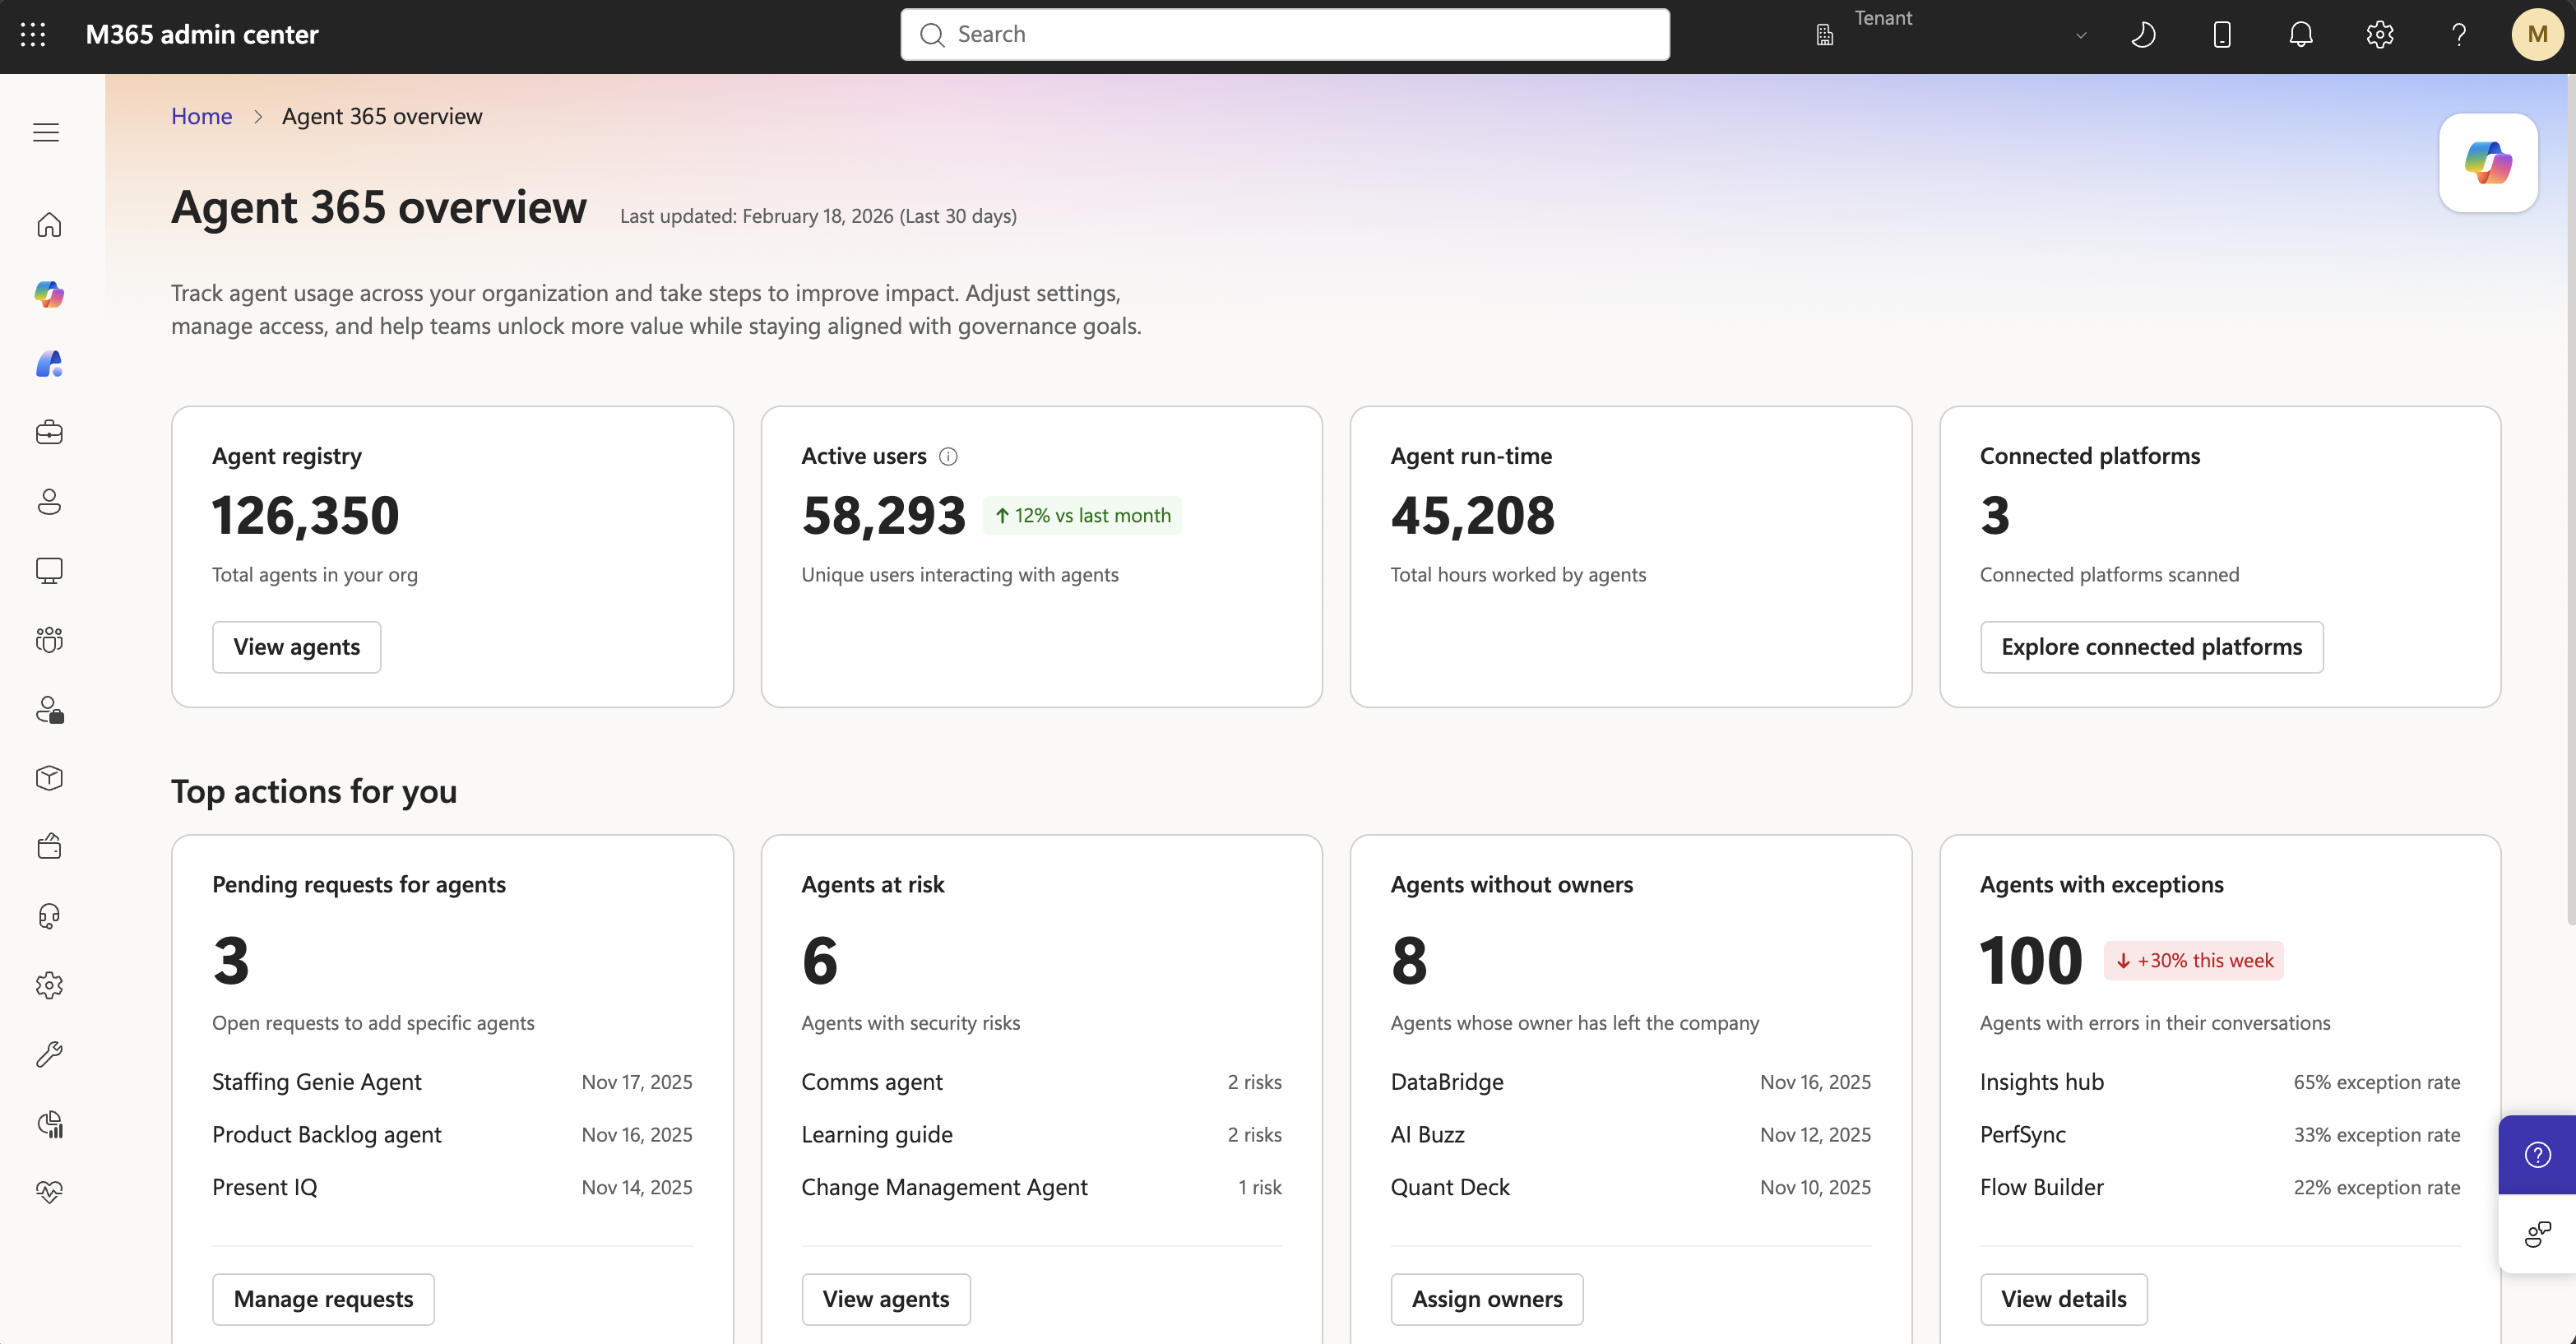
Seleziona Visualizza agenti per aprire ilRegistrodi tutti gli agenti>, in cui l'elenco è filtrato e ordinato in base al livello di rischio in modo da poter dare priorità all'indagine e alla correzione.
Carica agente personalizzato
Il registro degli agenti all'interno dell'interfaccia di amministrazione di Microsoft 365 fornisce un metodo per caricare un agente personalizzato, in modo da poter gestire tali agenti per l'organizzazione.
Nota
Puoi anche aggiornare un agente esistente nell'Archivio agenti. Per ulteriori informazioni, vedi Visualizzare i dettagli dell'agente.
Per caricare un agente, l'agente deve essere contenuto in un file del pacchetto ZIP. Il file ZIP contiene risorse, ad esempio file manifesto, file di configurazione, icone, personalizzazione e file di conoscenza incorporati.
Nota
Puoi scaricare il file ZIP dell'agente da Copilot Studio o da Agent Builder in Copilot.
Per scaricare il file ZIP dell'agente da Copilot Studio, selezionare Agenti>il nome dei canali dell'agente>. Selezionare il canale usato per la pubblicazione, ad esempio Teams e Microsoft Copilot. Seleziona le opzioni> di disponibilitàScarica .zip.
Per scaricare il file ZIP dell'agente dichiarativo da Generatore di agenti in Copilot, seleziona Tutti gli agenti>selezionare i puntini di sospensione accanto allamodifica >dell'agente Selezionare i puntini di sospensione a destra>Scarica .zip file.>
Per caricare un agente come file del pacchetto ZIP nell'interfaccia di amministrazione di Microsoft 365:
Nell'interfaccia di amministrazione di Microsoft 365, seleziona Agenti>Tutti gli agenti>Aggiungi agente.
Seleziona Scegli file per trovare e selezionare il file ZIP dell'agente. Il file ZIP viene convalidato. Selezionare quindi Avanti.
Verificare il nome, l'icona e i prodotti host dell'agente.
In Pubblica selezionare gli utenti o i gruppi che possono installare l'agente.
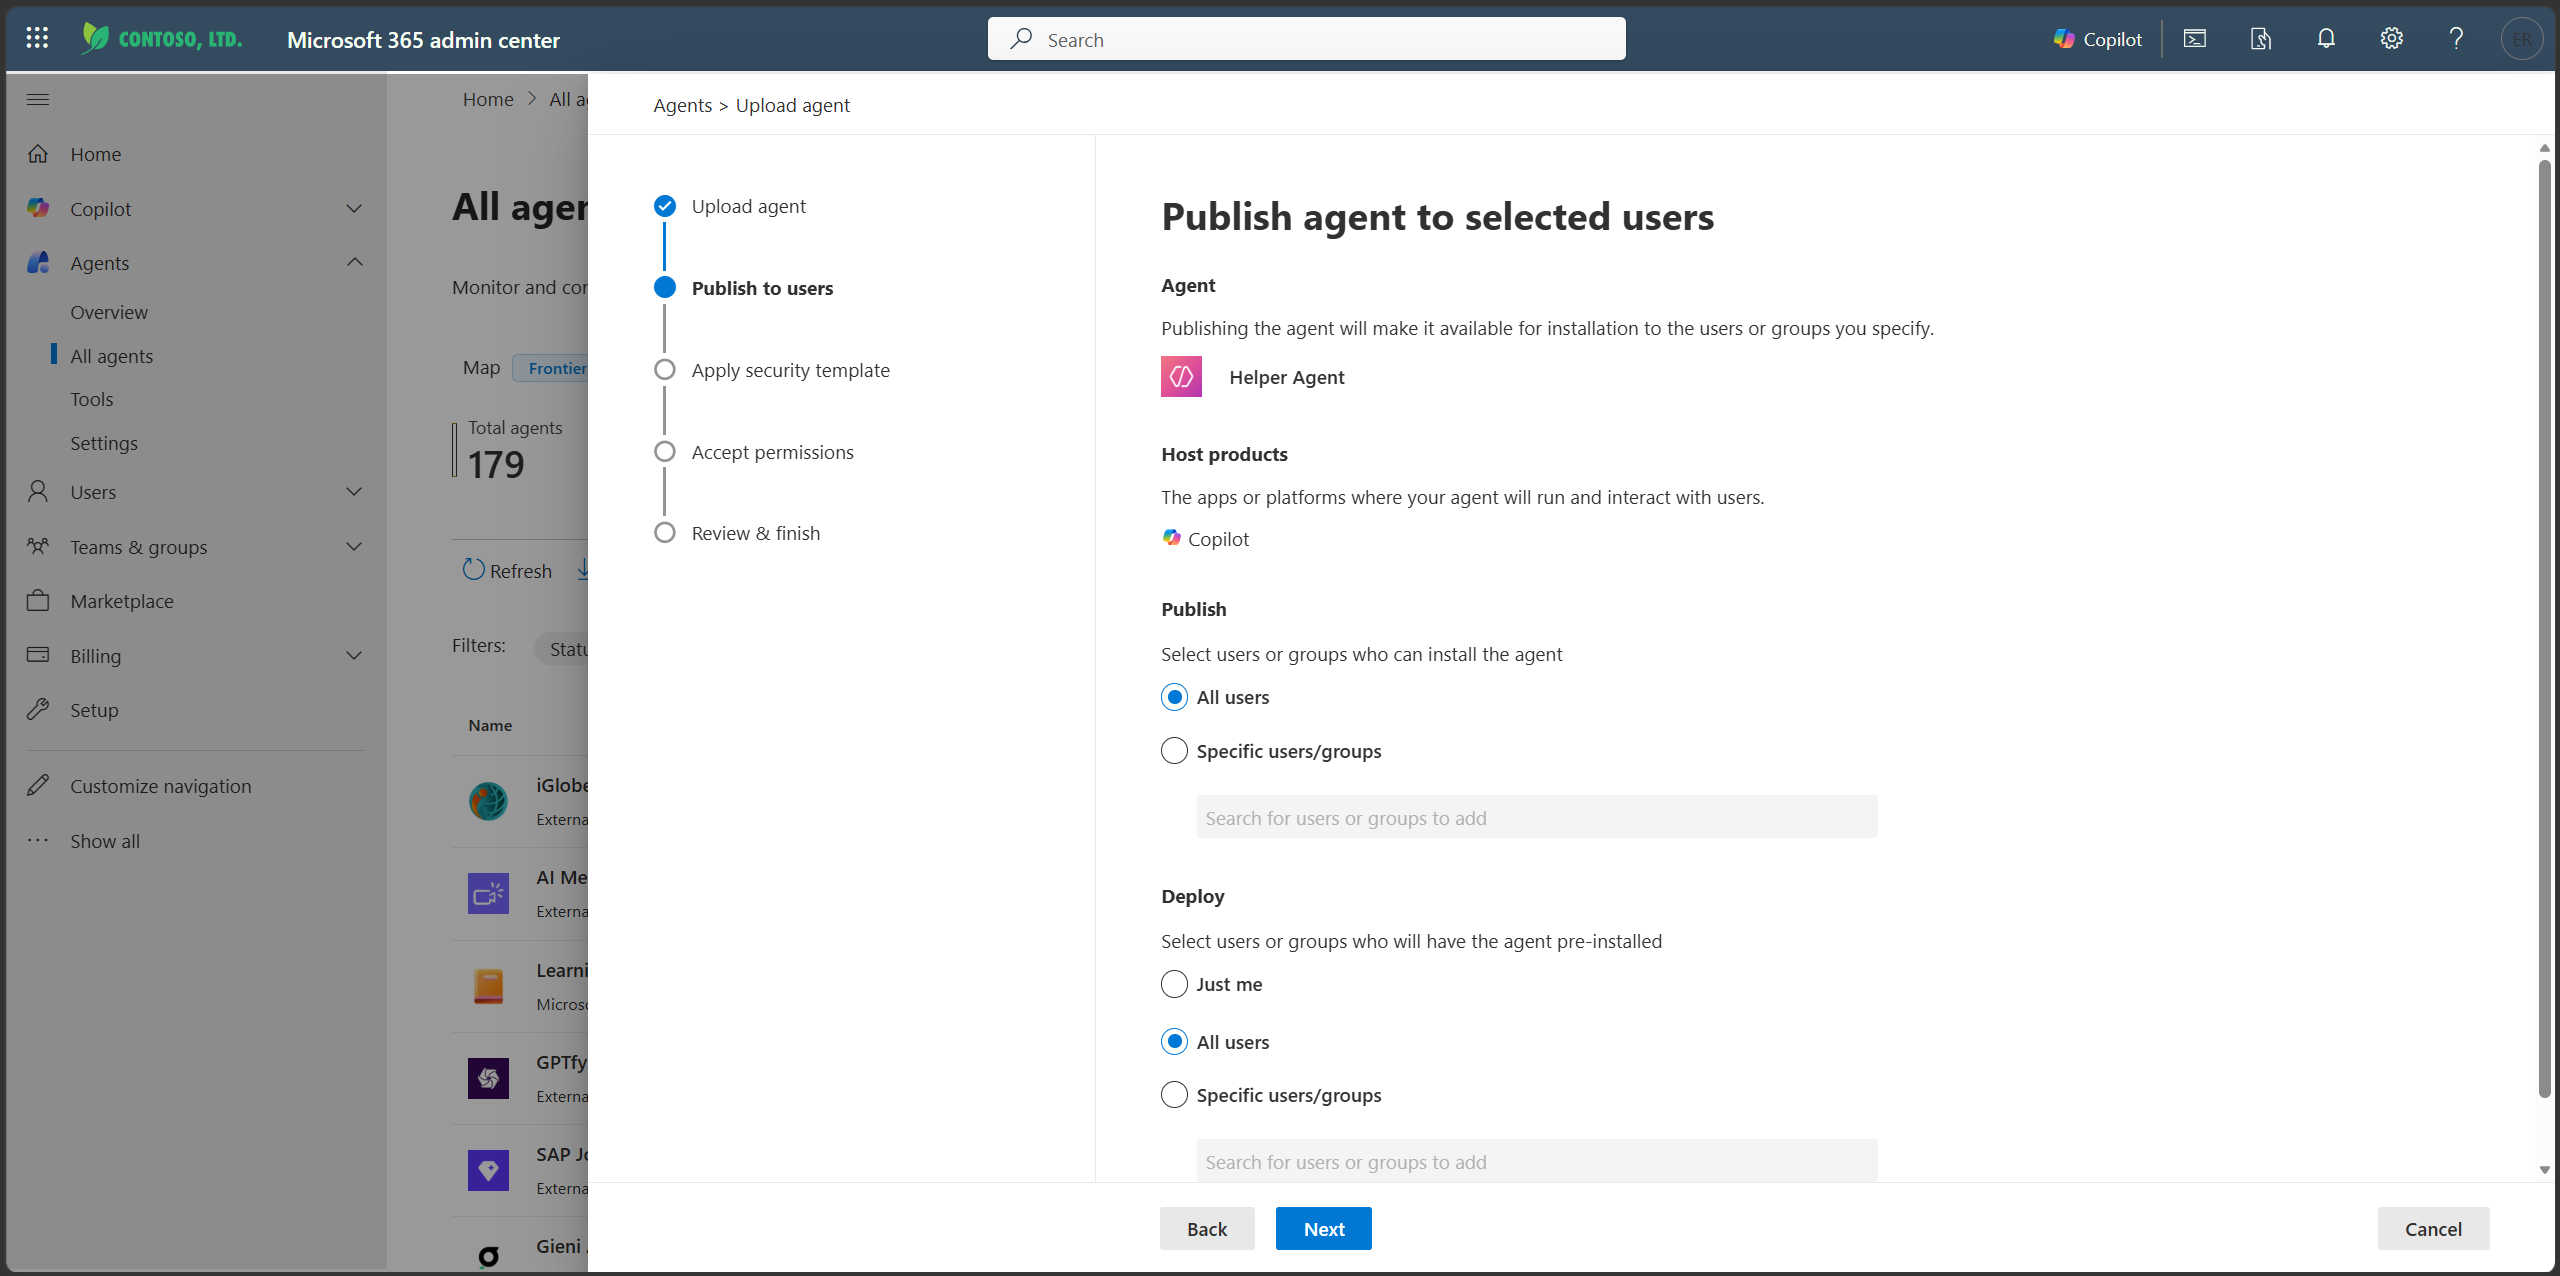
In Distribuisci (facoltativo) selezionare gli utenti o i gruppi che avranno l'agente preinstallato. Selezionare quindi Avanti.
Nota
È possibile selezionare un piccolo gruppo di destinatari a scopo di test. Ad esempio, seleziona Solo io o un singolo gruppo di test per limitare la disponibilità dell'agente.
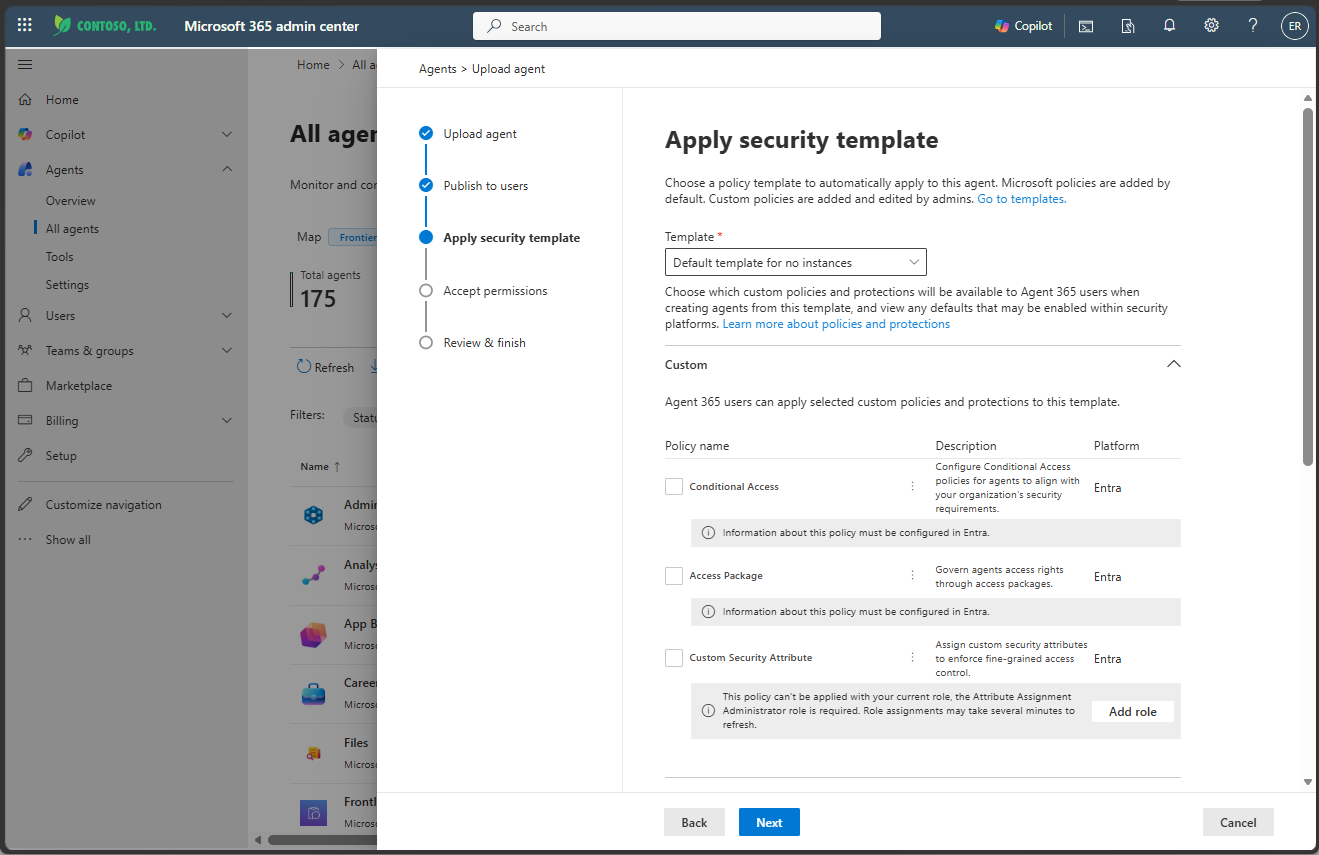
Scegliere di applicare un modello di criteri esistente, un criterio personalizzato o il criterio predefinito. Per ulteriori informazioni sui modelli di criteri esistenti, vedere Modelli di sicurezza. Gli utenti di Agent 365 possono applicare criteri e protezioni personalizzati selezionati. I criteri e le protezioni predefiniti vengono gestiti tramite la piattaforma di sicurezza corrispondente. Controlla lo stato di ciascuno nella piattaforma. Nota che i criteri e le protezioni potrebbero non essere abilitati. Selezionare quindi Avanti.
Esaminare le autorizzazioni degli agenti. Selezionare quindi Avanti.
Rivedi e finito. Selezionare Fine distribuzione.
Nota
Se il tenant usa la gestione unificata di agenti e app, tutte le modifiche apportate alle impostazioni del tenant a livello di organizzazione nell'interfaccia di amministrazione di Microsoft 365 (MAC) vengono sincronizzate automaticamente nell'interfaccia di amministrazione di Teams (TAC) e viceversa. Per ulteriori informazioni, vedere Gestione unificata di agenti e app.
Gestire gli agenti aggiunti
Gli amministratori possono scegliere di aggiungere un agente distribuito all'elenco Agenti in Microsoft Copilot. Bloccando gli agenti in Microsoft Copilot, è possibile assicurarsi che tali agenti siano visibili e accessibili a tutti i membri dell'organizzazione o solo a utenti o gruppi specifici. È possibile scegliere di aggiungere e rimuovere gli agenti. Inoltre, è possibile classificare l'elenco degli agenti aggiunti.
Microsoft Copilot include agenti aggiunti da Microsoft, amministratori e utenti. Gli agenti aggiunti in alto Microsoft sono agenti specifici che vengono aggiunti per impostazione predefinita per tutti gli utenti. È possibile aggiungere agenti per l'organizzazione all'interno dell'interfaccia di amministrazione di Microsoft 365. Inoltre, i singoli utenti possono aggiungere agenti nella propria esperienza Microsoft Copilot Chat o Microsoft Copilot.
Nota
Dopo aver aggiunto un agente, potrebbero essere necessarie fino a sei ore prima che gli utenti finali vedano l'agente aggiunto.
Questa sezione spiega come gli amministratori possono aggiungere, rimuovere o gestire gli agenti per tutti o gruppi specifici usando l'interfaccia di amministrazione di Microsoft 365. Illustra anche le azioni correlate, come la classificazione dell'elenco degli agenti aggiunti e la modifica dell'ambito degli agenti aggiunti.
L'aggiunta di agenti è una funzionalità che consente agli amministratori di preselezionare e aggiungere agenti per gli utenti finali usando Microsoft Copilot. L'amministratore aggiunge l'agente per assicurarsi che venga visualizzato automaticamente nell'interfaccia Copilot dell'utente finale senza richiedere alcuna azione da parte dell'utente. L'agente è ora facilmente accessibile all'utente nell'interfaccia di Copilot.
Prerequisiti
Per aggiungere agenti in modo che ogni agente sia più visibile e accessibile ai membri dell'organizzazione, esistono dei prerequisiti per gli utenti (membri dell'organizzazione). Inoltre, è necessario disporre di autorizzazioni e ruoli specifici.
Per gli utenti finali : i membri dell'organizzazione devono avere accesso a quanto segue:
- Account aziendale di Microsoft 365
- Accesso alle Microsoft Copilot Chat, ad esempio tramite Teams, Web o l'app Microsoft Copilot
- L'agente da aggiungere deve essere individuabile dal membro dell'organizzazione
Per gli amministratori : in qualità di amministratore, è necessario disporre del ruolo e dell'accesso seguenti:
- Amministratore IA
- Accesso all'interfaccia di amministrazione di Microsoft 365
- (Facoltativo) Accesso all'interfaccia di amministrazione di Power Platform (se si usa il pagamento in base al consumo per gli agenti)
Agenti aggiunti
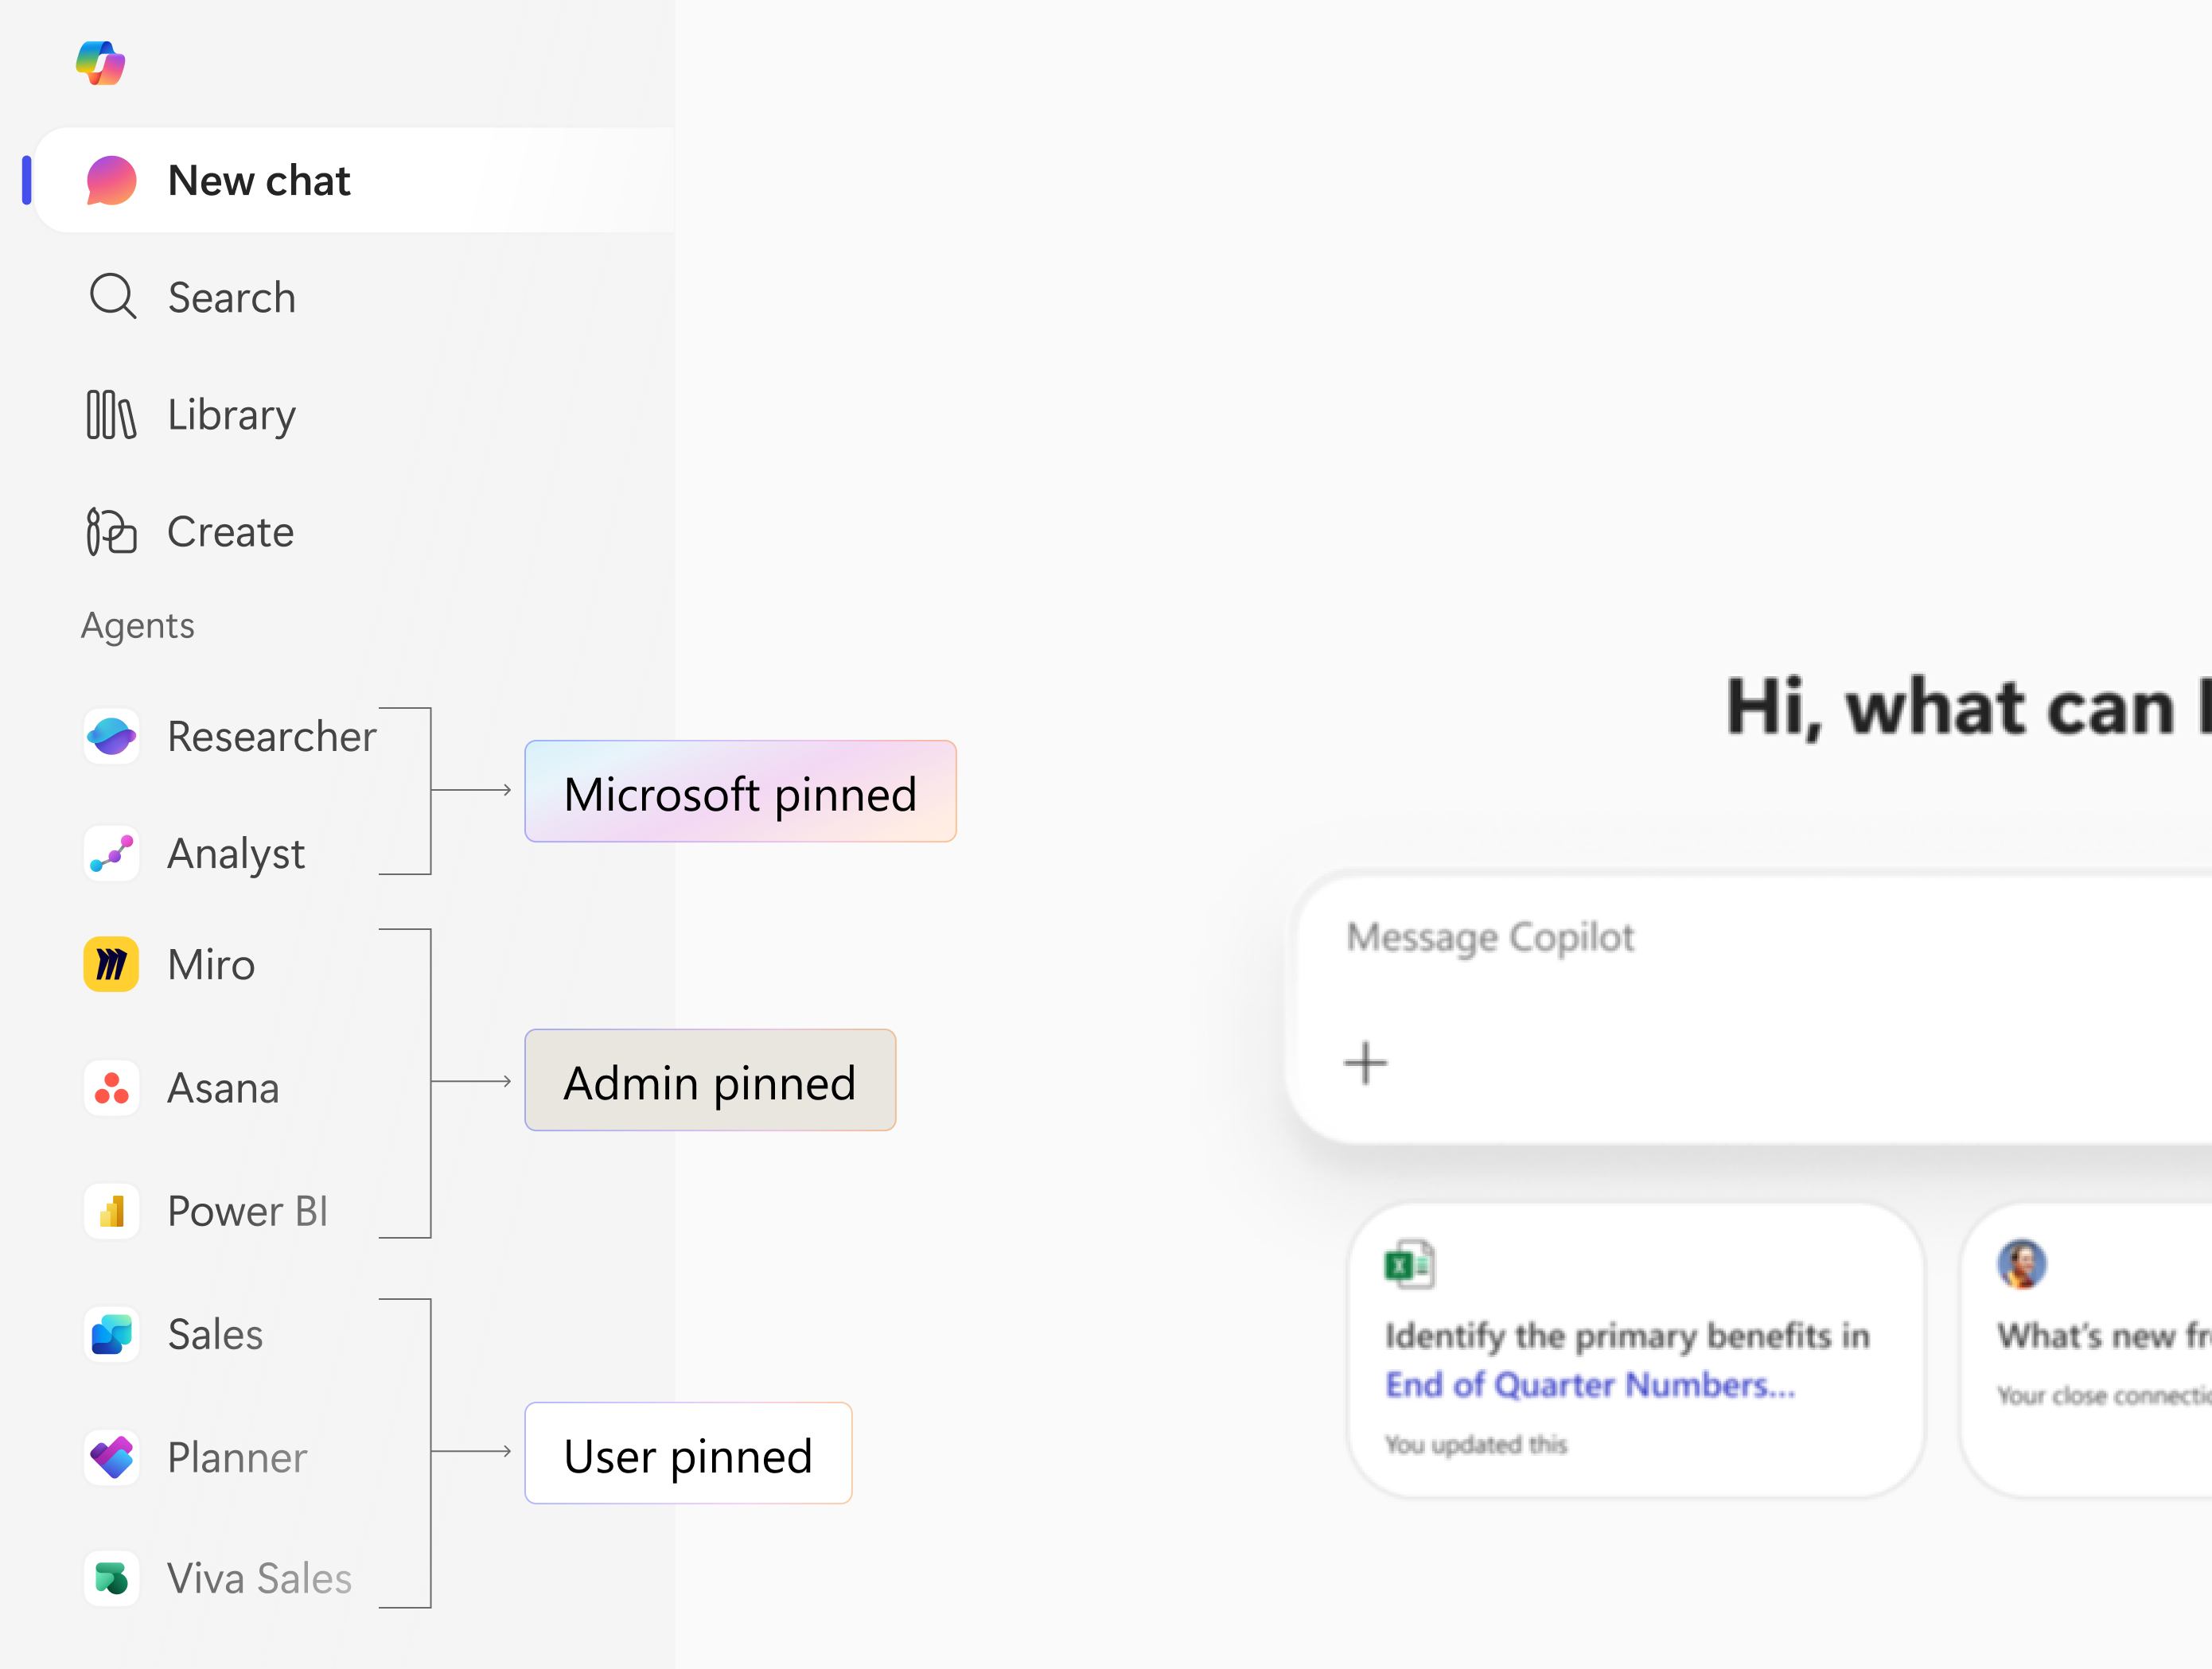
Agenti aggiunti in Microsoft
- Questi agenti sono agenti che Microsoft aggiunge per impostazione predefinita per tutti gli utenti.
- Garantisce che gli agenti essenziali o di alto valore, come le funzionalità principali di Copilot, siano sempre visibili.
- Gli utenti finali non possono rimuovere questi agenti. Sono fissi nell'elenco aggiunto.
Agenti aggiunti dall'amministratore
- Aggiunto dall'amministratore dell'organizzazione tramite l'interfaccia di amministrazione di Microsoft 365.
- Può essere aggiunto per:
- Tutti gli utenti.
- Gruppi specifici.
- Utenti specifici.
- Gli utenti finali in genere non possono rimuovere questi agenti. Sono fissi nell'elenco aggiunto.
Agenti aggiunti in alto dall'utente
- Aggiunto da singoli utenti nella propria esperienza Microsoft Copilot Chat.
- Gli utenti possono:
- Agenti pin usati di frequente.
- Rimuoverle in qualsiasi momento.
- Questo elenco è completamente sotto il controllo dell'utente, ad eccezione degli agenti aggiunti a Microsoft o all'amministratore, che rimangono bloccati.
Funzionalità
- Gli agenti aggiunti in alto dall'amministratore vengono visualizzati per impostazione predefinita per gli utenti finali, rendendoli più facili da individuare e aiutando a evidenziare agenti nuovi o importanti.
- Gli amministratori possono visualizzare gli agenti aggiunti a Microsoft nell'interfaccia di amministrazione di Microsoft 365.
- Gli amministratori possono aggiungere fino a tre agenti nell'interfaccia di amministrazione di Microsoft 365 per gli utenti finali che usano Microsoft Copilot nell'organizzazione.
- Gli amministratori possono scegliere di aggiungere un agente per tutti gli utenti del tenant o per utenti o gruppi specifici. Ad esempio:
- Aggiungere l'agente di Sales Coach solo per il reparto vendite.
- Aggiungere l'agente HR Q&A per tutti gli utenti.
- L'utente finale non può rimuovere gli agenti aggiunti con e con l'amministratore Microsoft.
Aggiungere agenti
Puoi scegliere di aggiungere agenti seguendo questa procedura:
Nella pagina Tutti gli agenti , seleziona l'ellisse a destra per visualizzare un menu a discesa.
Selezionare Gestisci agenti aggiunti. Nel riquadro Agenti aggiunti vengono visualizzati gli agenti aggiunti dall'organizzazione e gli agenti aggiunti dagli elenchi Microsoft .
Selezionare Aggiungi agente per aggiungere un nuovo agente.
Nel riquadro Selezionare un agente da aggiungere , trovare l'agente che si desidera aggiungere dall'elenco degli agenti. Puoi cercare nell'elenco per trovare un agente specifico per nome. È possibile aggiungere solo gli agenti distribuiti ad alcuni o a tutti gli utenti.
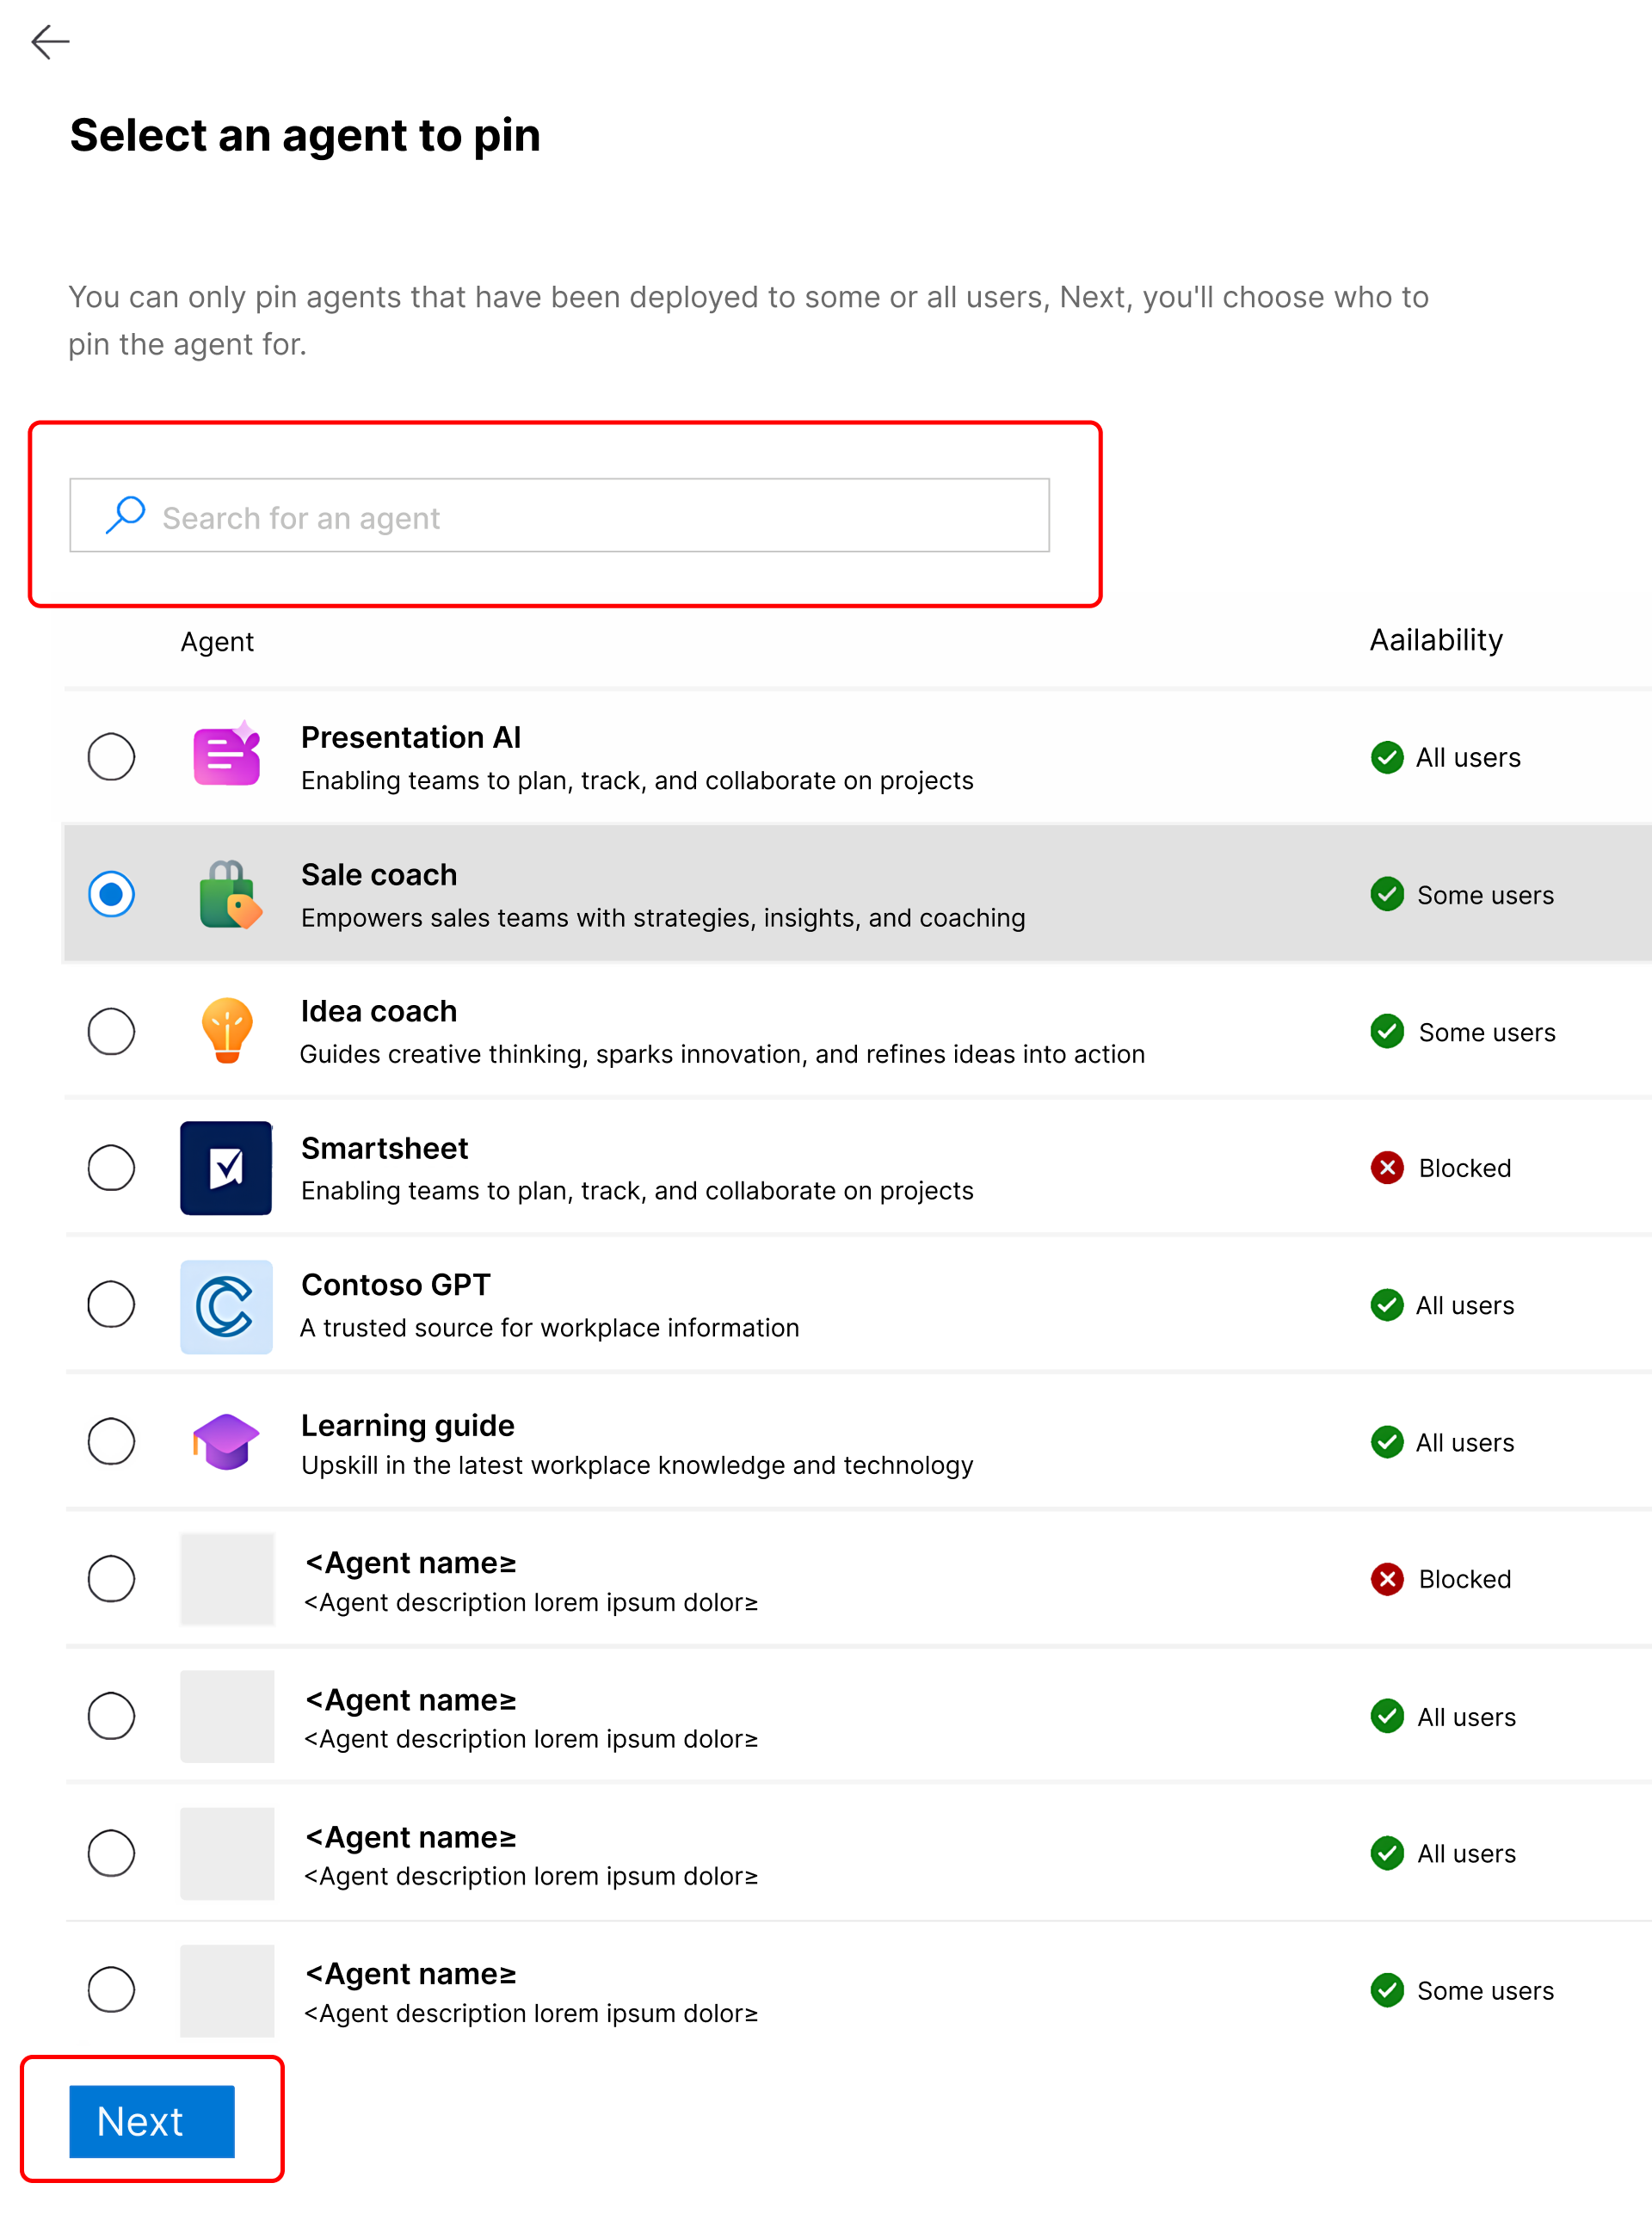
Una volta trovato l'agente desiderato, selezionalo e scegli Avanti.
Nel riquadro Scegliere a chi verrà aggiunto l'agente scegliere l'ambito per l'agente da aggiungere.
Tutti gli utenti a cui è distribuito l'agente : aggiungere l'agente per tutti gli utenti a cui è distribuito l'agente nel tenant.
Nota
Se questa opzione non è visualizzata, è probabile che l'agente selezionato non sia stato distribuito.
Utenti o gruppi specifici a cui è distribuito l'agente : aggiungere uno o più gruppi o singoli account.
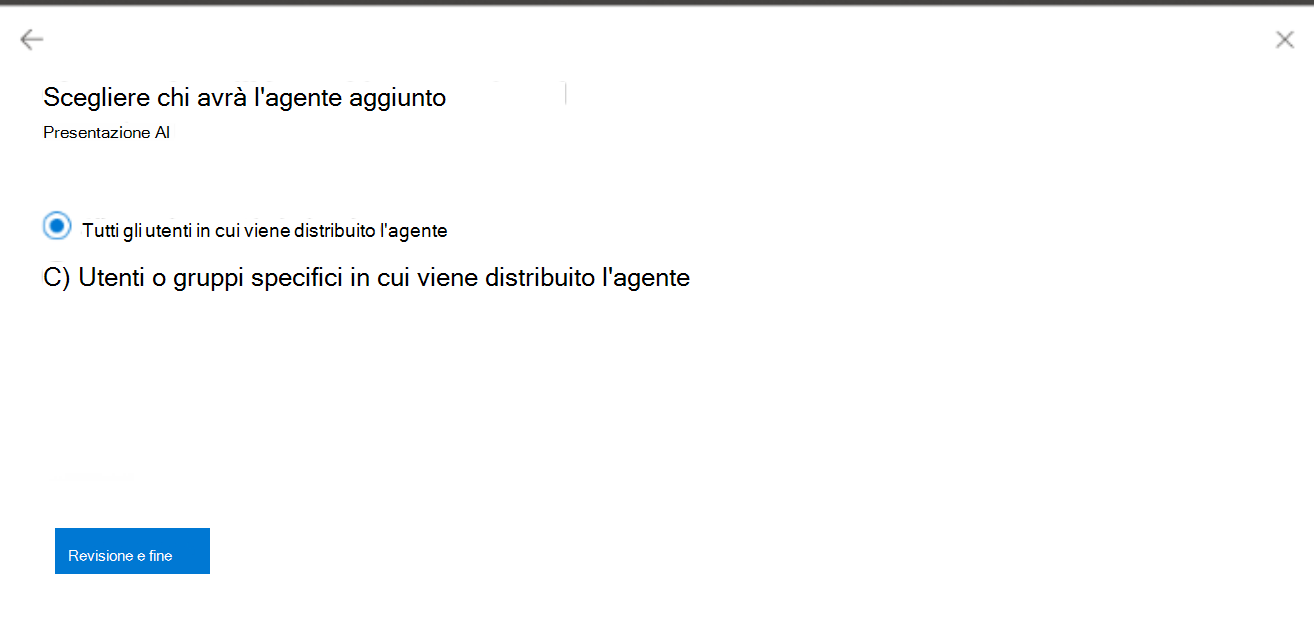
Se si seleziona Utenti o gruppi specifici a cui è distribuito l'agente, selezionare gli utenti o i gruppi specifici a cui aggiungere l'agente.
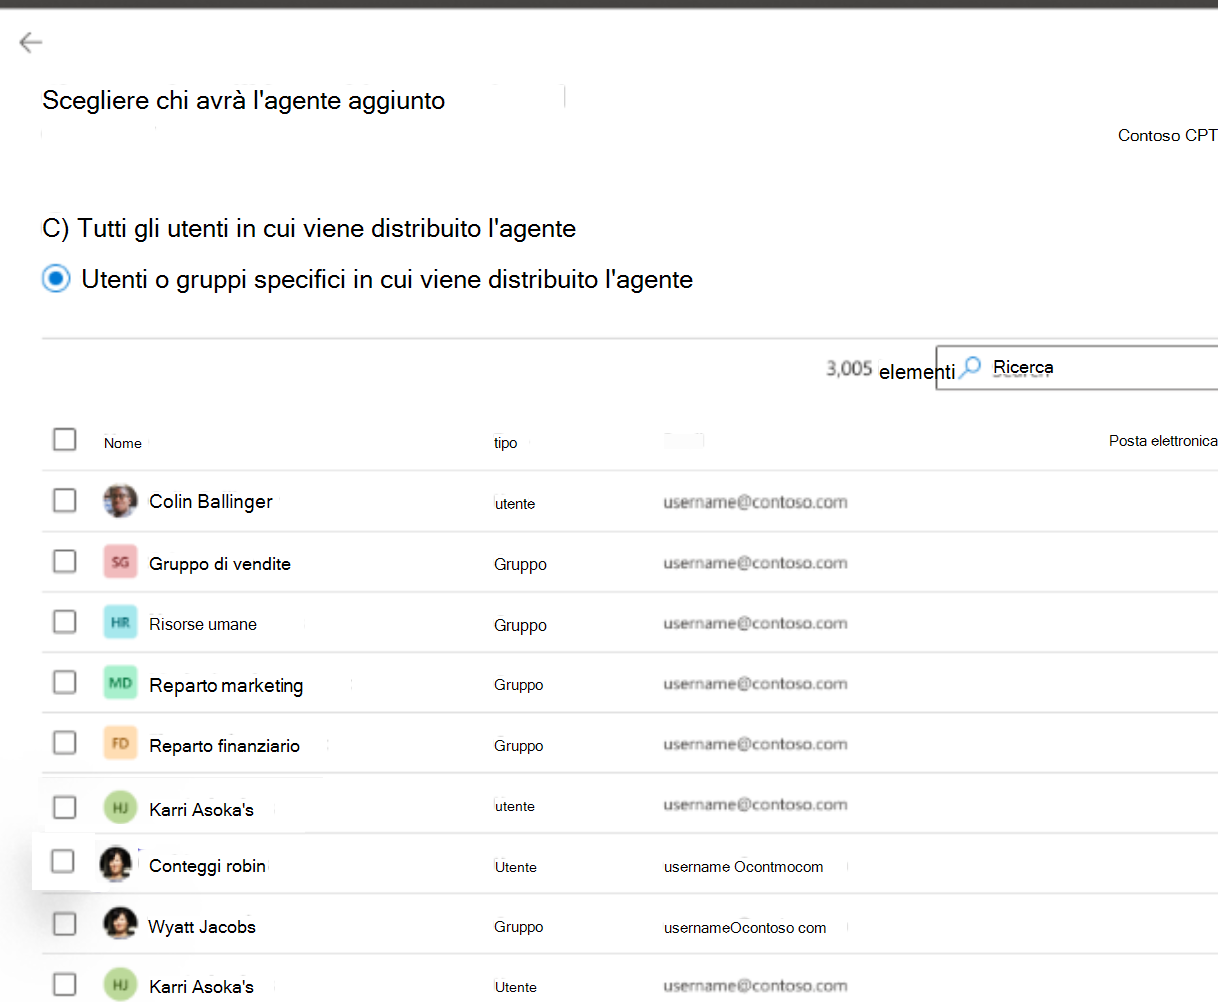
Seleziona Salva.
Dopo aver salvato la configurazione, il sistema registra quale agente è stato aggiunto per il pubblico selezionato.
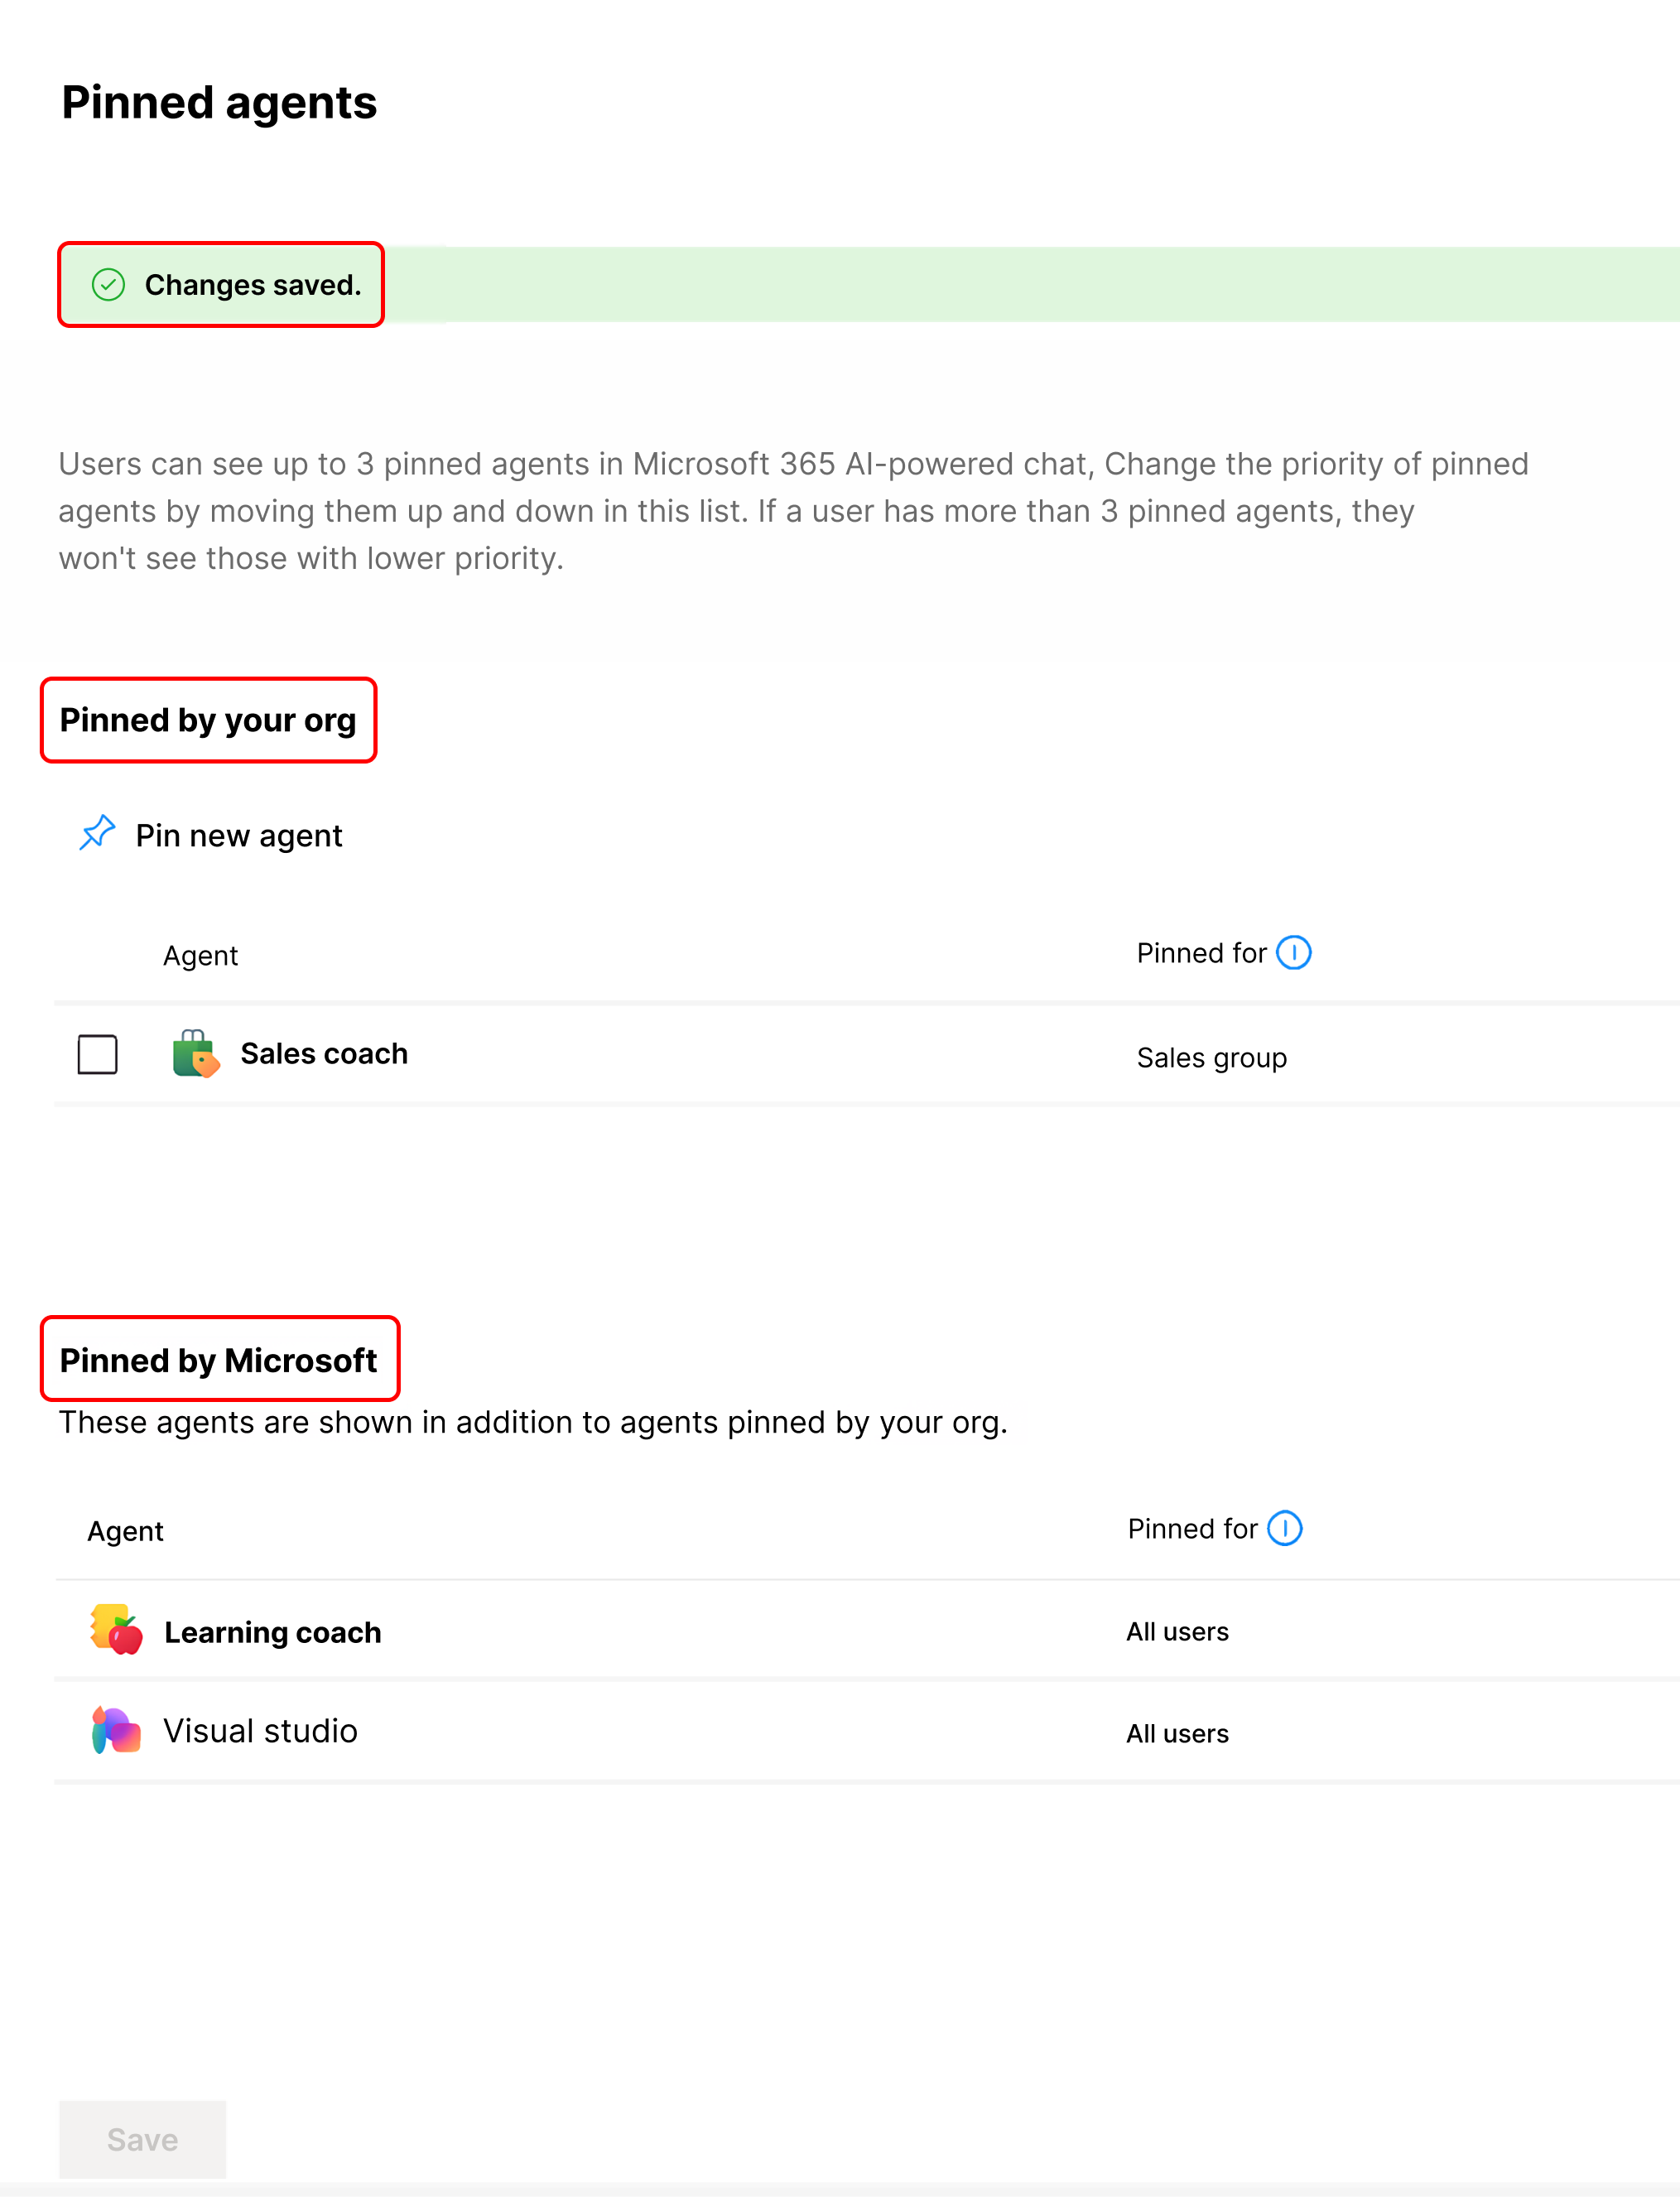
Agenti che possono essere aggiunti
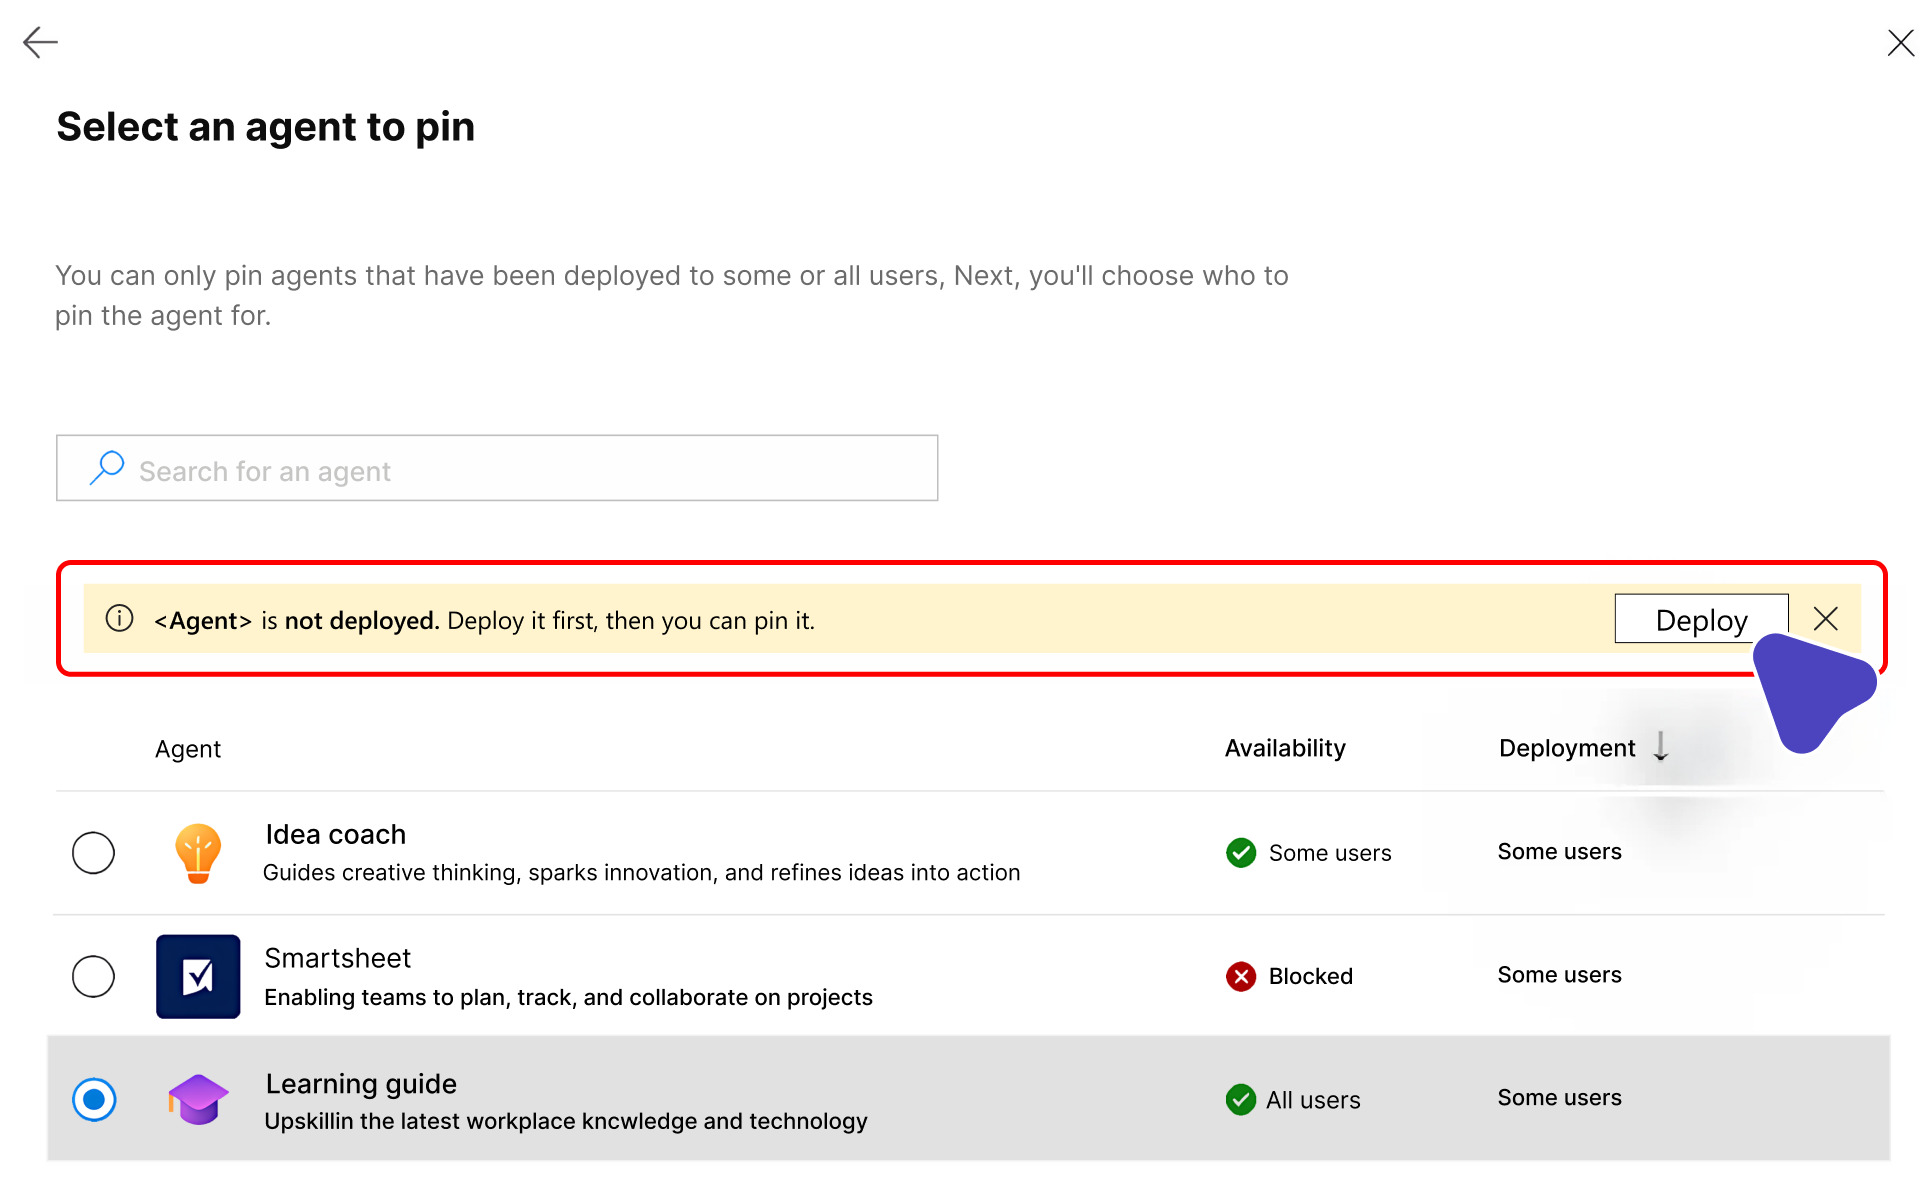
È possibile aggiungere solo gli agenti distribuiti. Se l'agente non è distribuito, viene visualizzato un banner con un messaggio che indica come eseguire prima la distribuzione dell'agente.
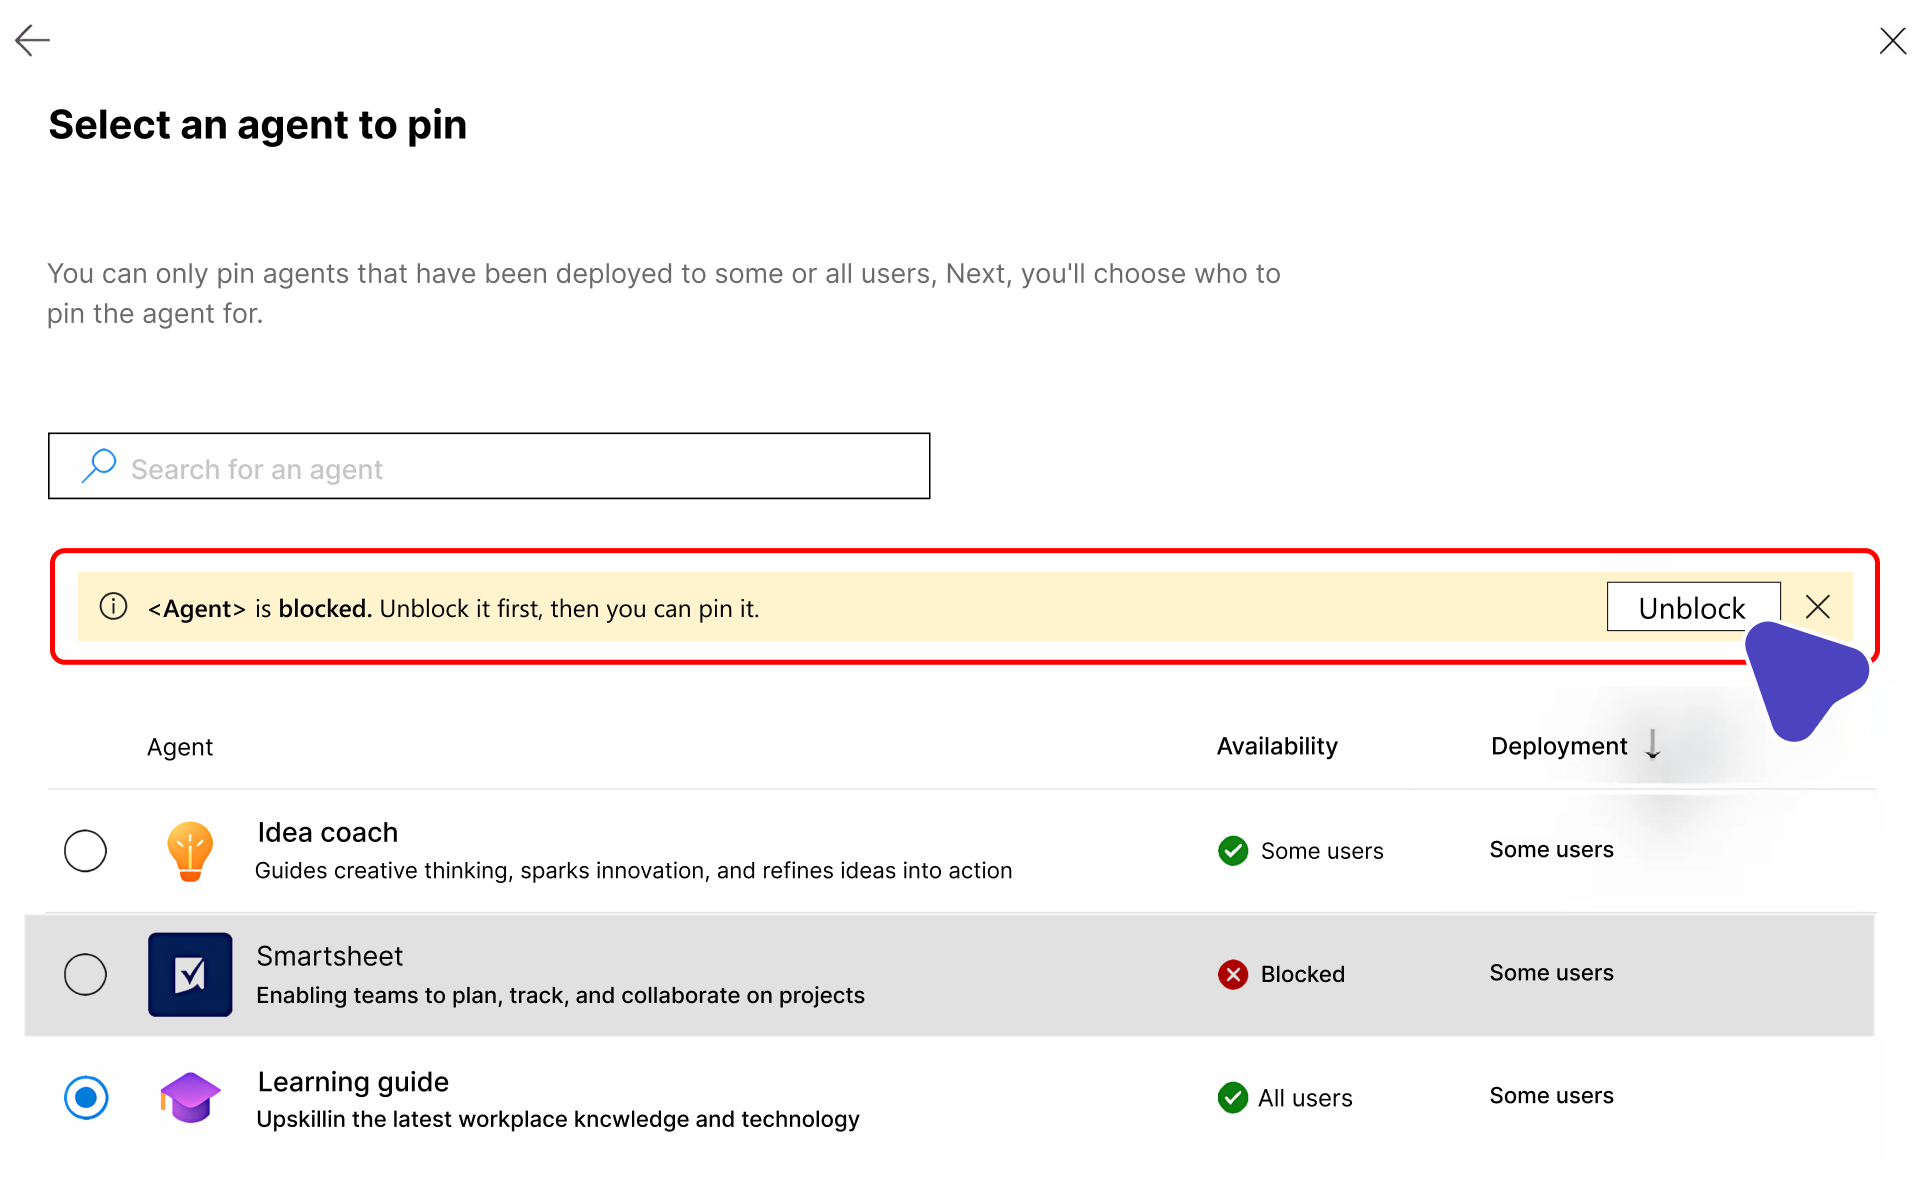
Se l'agente è bloccato, sbloccarlo prima di aggiungerlo.
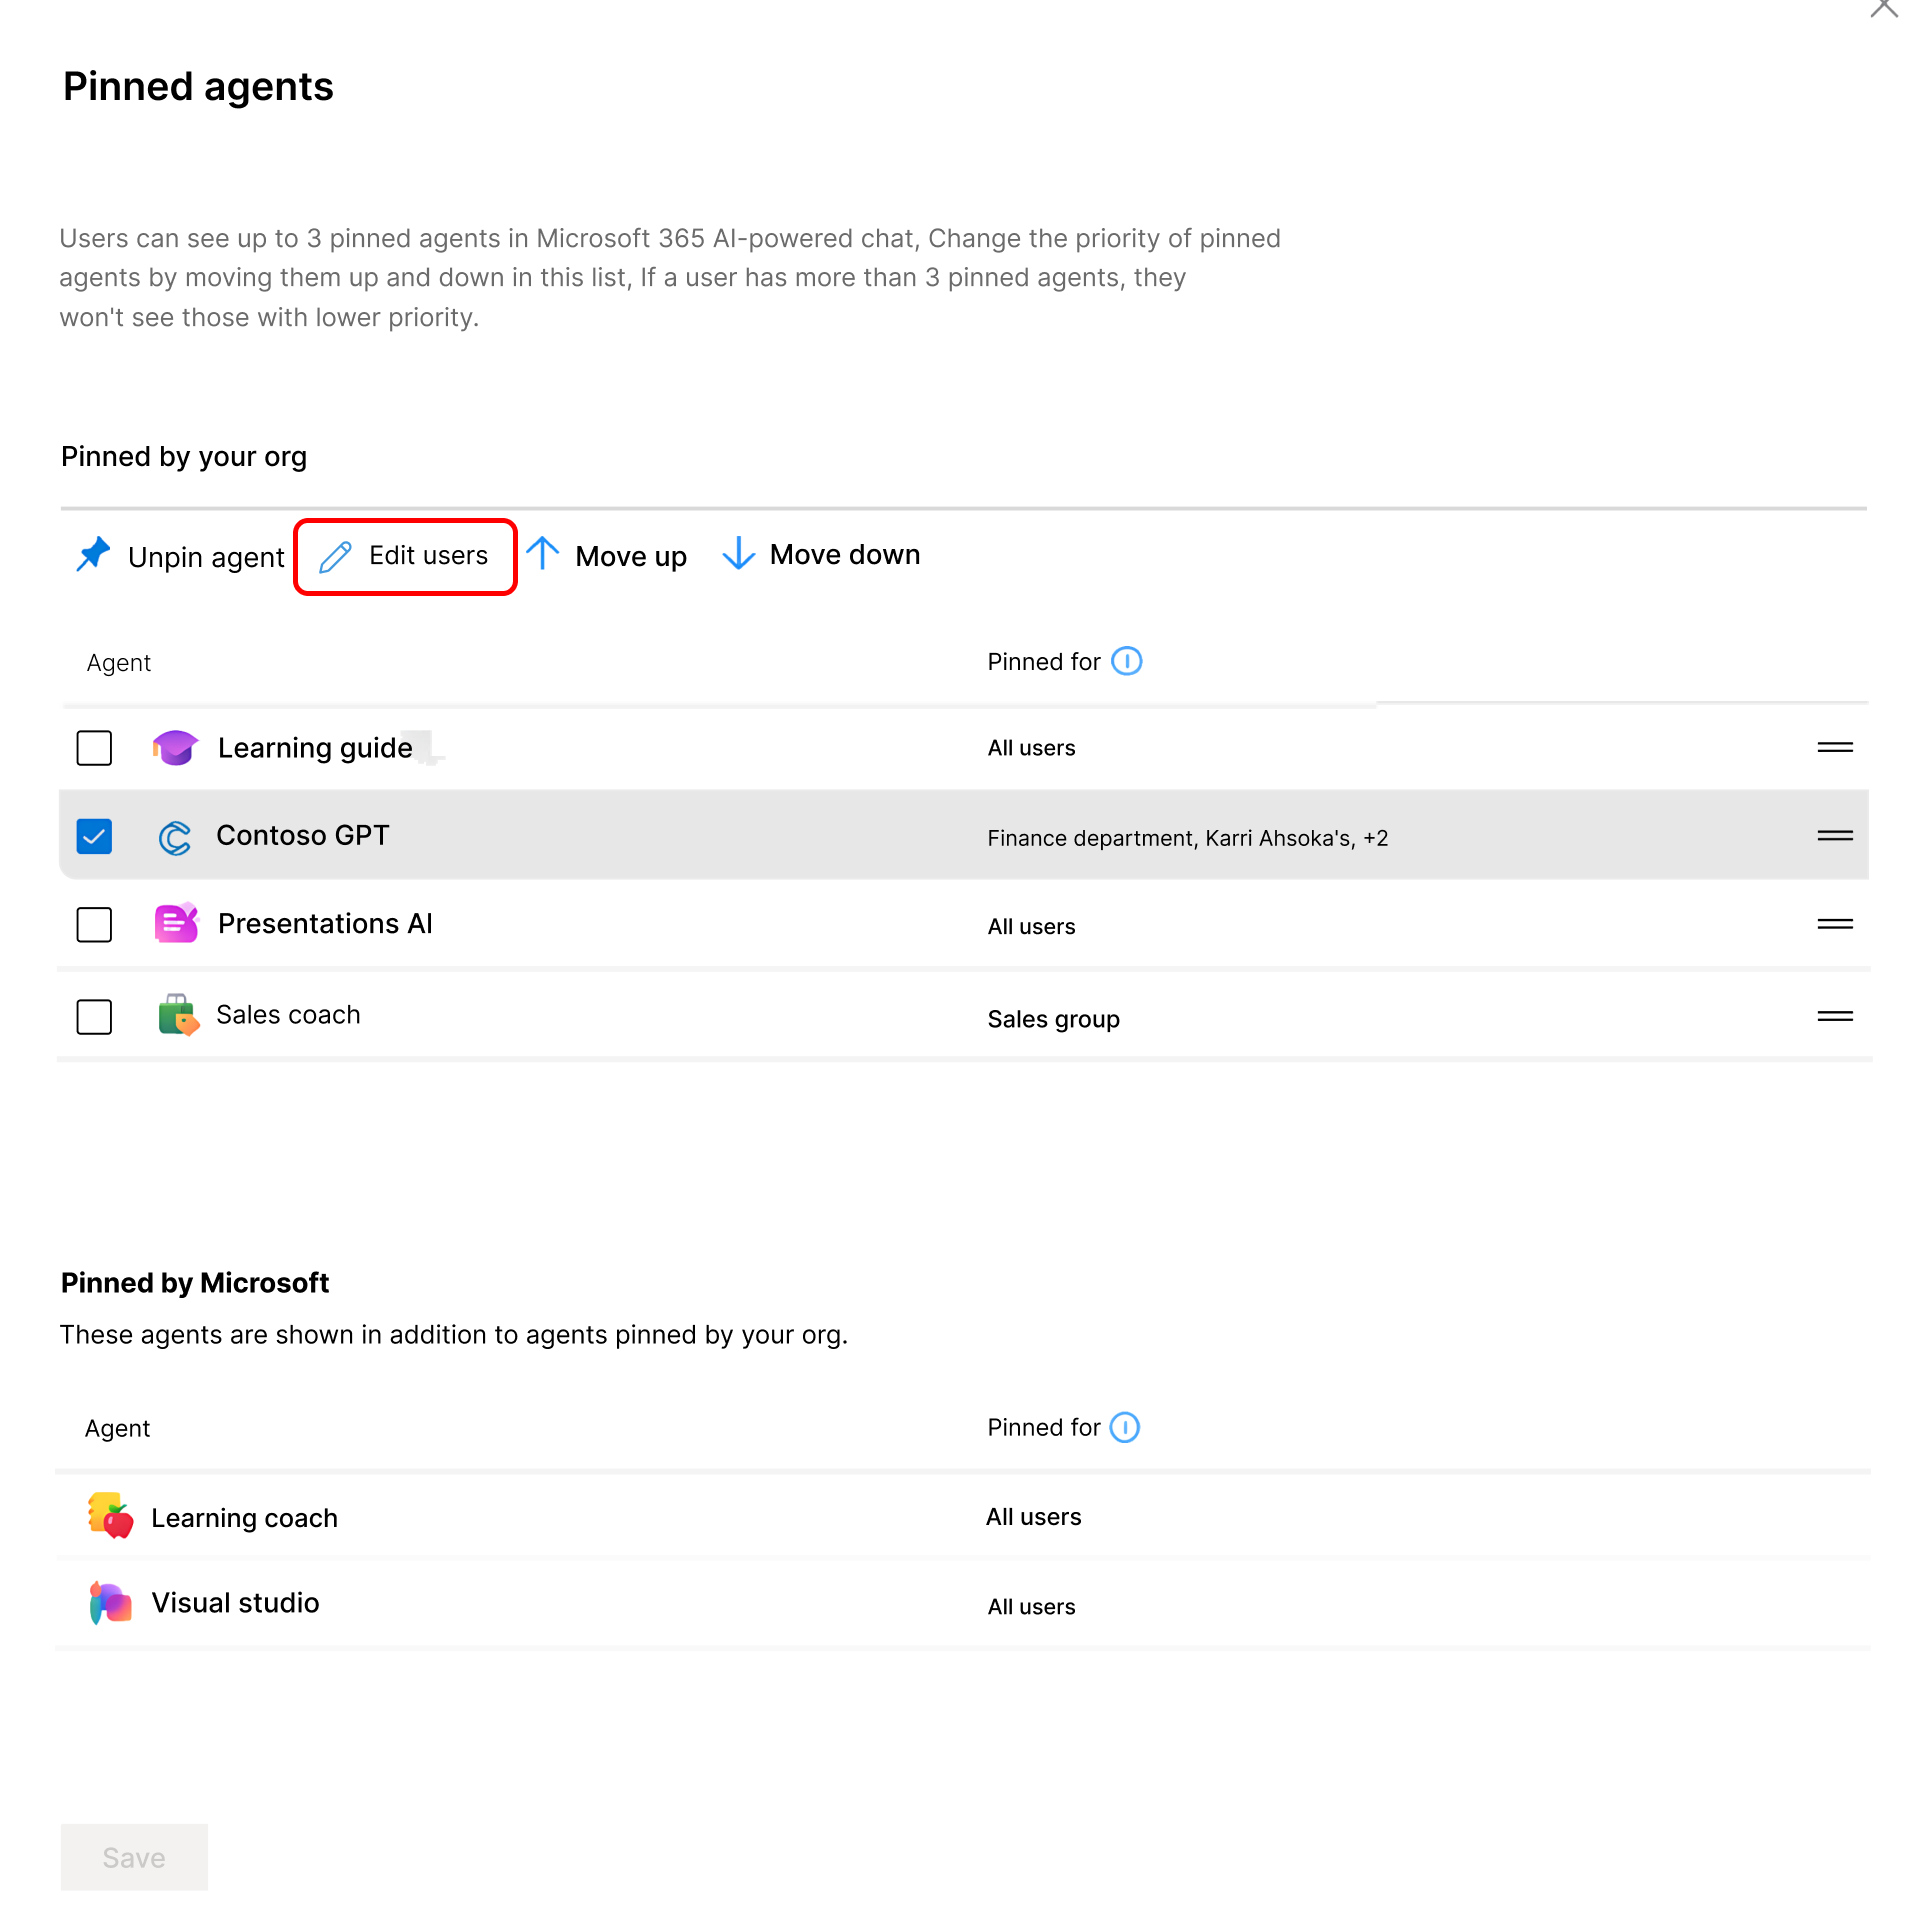
Classificazione dell'elenco di agenti aggiunti
L'amministratore ha tre slot riservati per gli agenti aggiunti per ogni utente.
L'amministratore può utilizzare i pulsanti Sposta su e Sposta giù per riordinare l'elenco degli agenti aggiunti per priorità e controllare ciò che viene visualizzato all'utente.
Rimuovere un agente
Nell'elenco degli agenti aggiunti individuare l'agente da rimuovere e selezionare Rimuovi. Quando rimuovi il PIN, l'agente non è più disponibile nella sezione Aggiunto in alto dalla tua organizzazione .
Modificare l'ambito di aggiunta di un agente
Selezionare l'agente e scegliere Modifica utenti per modificare l'ambito degli utenti per cui è aggiunto un agente.
Punto di ingresso alternativo per il pinning
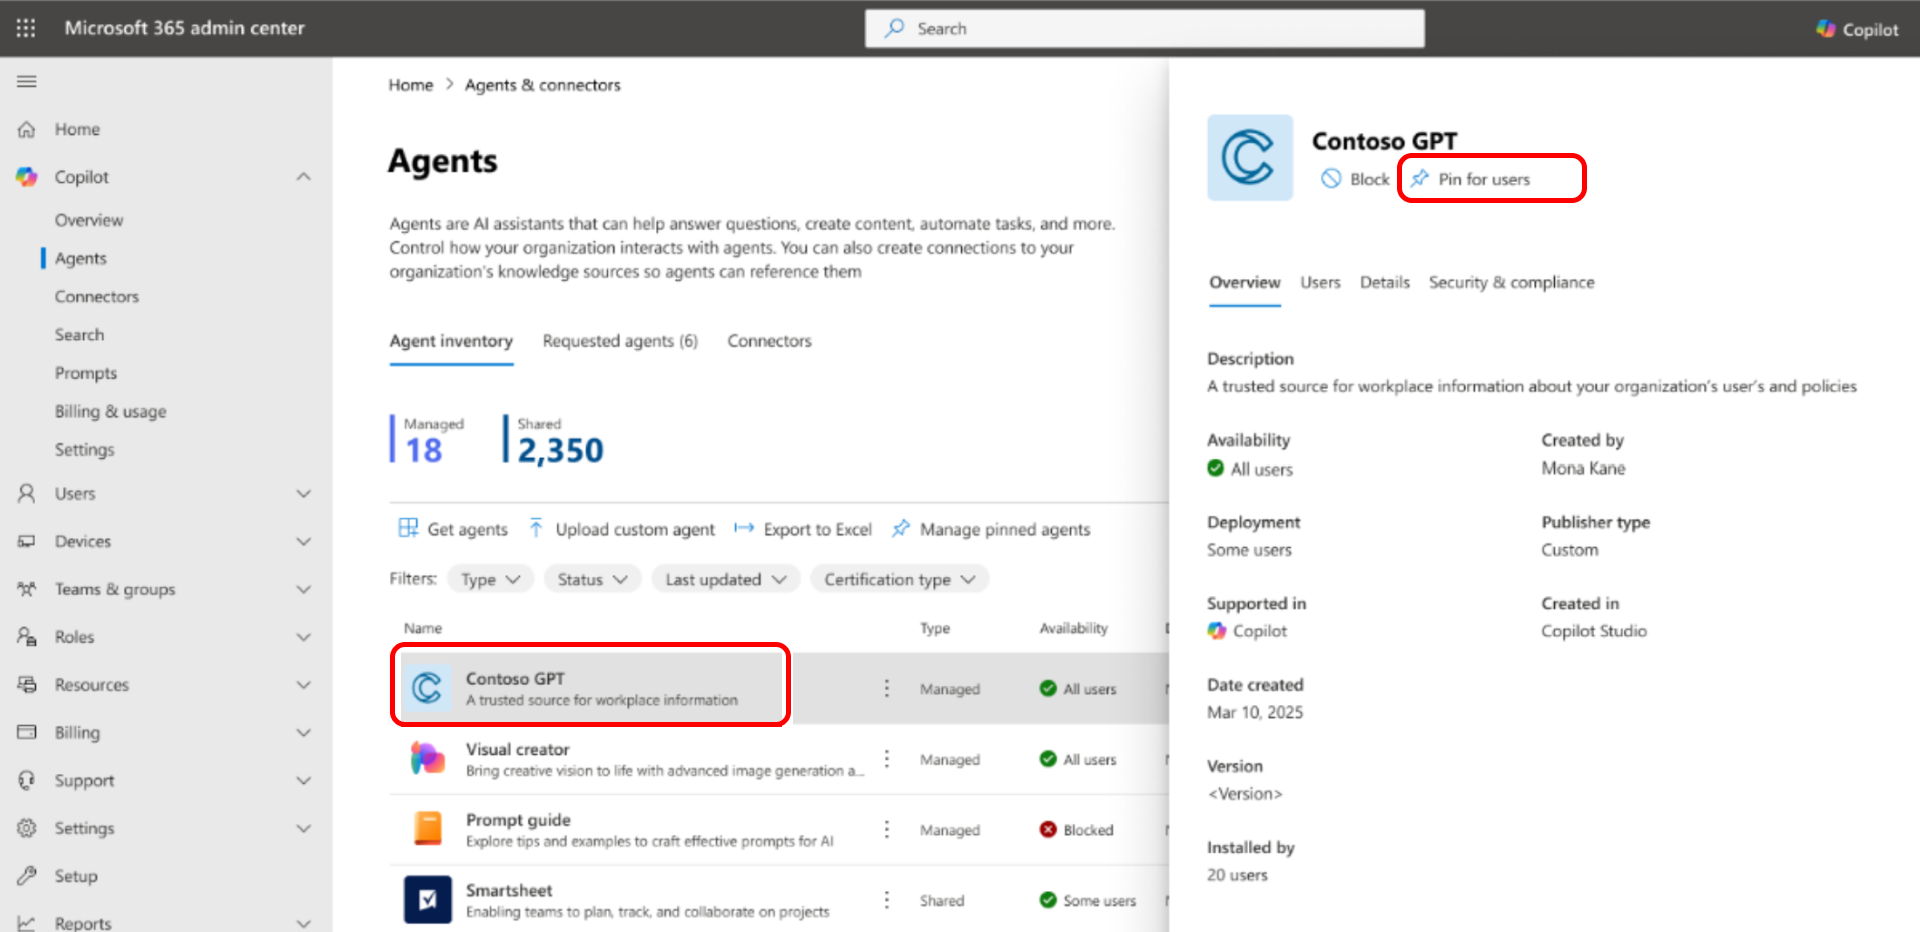
È anche possibile aggiungere un agente dal riquadro dei dettagli dell'agente. Seleziona il pin per l'icona dell'utente. L'icona è abilitata solo se l'agente è distribuito.
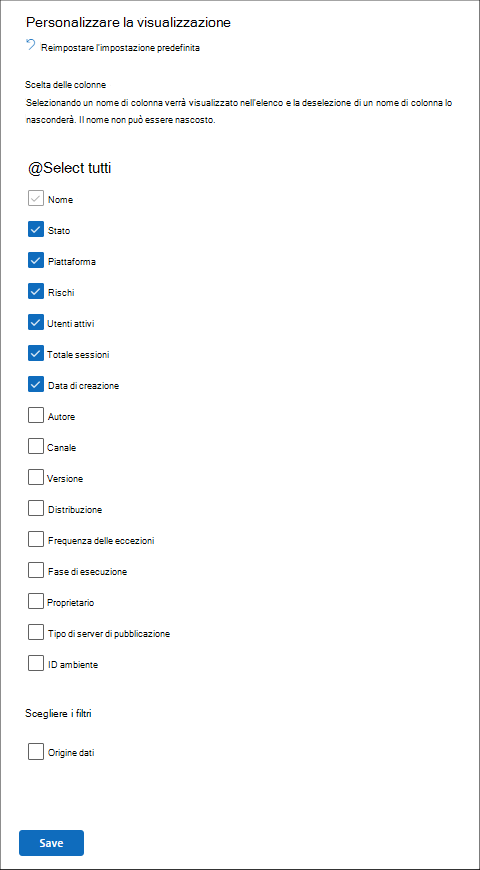
Personalizzare la visualizzazione
L'elenco degli agenti fornito nella pagina Tutti gli agenti può essere personalizzato. È possibile scegliere le colonne da visualizzare.
Microsoft API Graph per il registro degli agenti e i dettagli dell'agente (anteprima)
È anche possibile accedere ai dati del Registro di sistema agenti a livello di codice tramite le API di Microsoft Graph, che offrono un controllo scalabile e programmatico sulla gestione degli agenti. Usando i nuovi endpoint dell'API Graph di Microsoft Graph, ora disponibili in anteprima, gli amministratori possono integrare le attività seguenti nei flussi di lavoro esistenti tra gli agenti in Microsoft 365:
- Automatizza la gestione degli agenti in blocco.
- Semplificare l'onboarding.
- Integrare la governance.
Oltre alla gestione manuale degli agenti basata sull'esperienza utente, l'API Graph di Microsoft consente di accelerare la gestione degli agenti, mantenere la sicurezza e la conformità e garantire che gli agenti siano disponibili per gli utenti giusti al momento giusto.
Ottenere tutti gli agenti nell'inventario : usando l'API GET packages, gli amministratori possono recuperare un elenco completo di tutti gli agenti nel tenant per supportare le esigenze di conformità e reporting.
Ottenere i dettagli di un agente specifico nell'inventario - L'API dei dettagli del pacchetto GET fornisce metadati e dettagli avanzati per qualsiasi agente, semplificando il controllo, la gestione e l'ottimizzazione della gestione degli agenti.
L'API funziona con il ruolo di Amministratore IA. Per altre informazioni, vedere Panoramica dell'API di gestione dei pacchetti di agenti e app (anteprima).
L'esempio seguente mostra come recuperare un elenco di tutti gli agenti nel tenant usando Microsoft Graph PowerShell.
Connect-MgGraph -Scopes 'CopilotPackages.Read.All'

$uri = "https://graph.microsoft.com/v1.0/copilot/admin/catalog/packages"
$agentCount = 0

do {
    $response = Invoke-MgGraphRequest -Method GET -Uri $uri
    $agentCount += @($response.value).Count
    $response.value | ForEach-Object { Write-Host $_.displayName }
    $uri = $response.'@odata.nextLink'
} while ($uri)

Write-Host "Total agents: $agentCount"
Esportare in Excel per utenti e agenti
Puoi esportare l'elenco degli agenti in un file Excel. Impostare l'ambito dell'esportazione su Tutti gli agenti o Agenti filtrati per l'analisi e la creazione di report.
L'esportazione può includere dettagli dell'agente, ad esempio:
- Nome
- Stato
- Canale
- Data di creazione
- Data ultima modifica
- Autore
- Tipo di autore
- Versione
- Proprietario
- Descrizione
- Piattaforma
- Istruzioni
Consiglio
Ci sono più di 30 elementi diversi per ogni agente che possono essere inclusi nell'elenco esportato.
Con queste informazioni, è possibile gestire e rivedere in modo efficiente gli agenti condivisi all'interno dell'organizzazione, garantendo la conformità e ottimizzando l'allocazione delle risorse.
Esportare l'elenco degli utenti attivi degli ultimi 30 giorni in un file di Excel. Questa funzione è essenziale per analisi e report dettagliati.
Il file esportato include informazioni complete su ogni utente attivo, come ad esempio:
- Nome dell'entità utente
- Totale agenti utilizzati
- Sessioni totali
- Data ultima attività
Informazioni aggiuntive
Importante
Gli strumenti non Microsoft, inclusi i server MCP di terze parti disponibili in [catalogo/registro/nome offerta] ("Strumenti di terze parti") sono prodotti non Microsoft ai sensi del contratto che disciplina l'utilizzo del prodotto Microsoft corrispondente. Quando l'utente si connette a uno strumento di terze parti, lo fa a proprio rischio. L'utente è responsabile di eventuali termini e addebiti associati all'uso di Strumenti di terze parti. Microsoft declina ogni responsabilità nei confronti dell'utente o di altri soggetti in relazione all'utilizzo di strumenti di terze parti. Si consiglia di esaminare attentamente e monitorare gli strumenti di terze parti aggiunti al client MCP.
Alcune delle informazioni e dei dati dell'utente (come le chiavi di autenticazione e il contenuto della richiesta) possono essere trasmessi allo Strumento di terze parti o il client MCP dell'utente potrebbe ricevere dati dallo Strumento di terze parti. Si consiglia di esaminare tutti i dati condivisi con gli strumenti di terze parti e di essere consapevoli delle pratiche di terze parti per la conservazione e l'ubicazione dei dati. È responsabilità dell'utente gestire se i dati non rientrano nei limiti di conformità e geografici dell'organizzazione e le eventuali implicazioni correlate.
Le implementazioni MCP sono soggette a rischi, come attacchi, guasti a catena e perdita di supervisione umana. È possibile ridurre questi rischi verificando la sicurezza e l'affidabilità dei server MCP, seguendo le procedure consigliate da Microsoft e le procedure consigliate del settore e implementando meccanismi di approvazione e monitorando i comportamenti a catena.
Solo per comodità degli utenti, Microsoft offre endpoint per facilitare la trasmissione di dati da e verso server MCP tramite un gateway monitorato. Si consiglia di consultare tutta la documentazione tecnica relativa alla configurazione degli strumenti di monitoraggio abilitati da Microsoft. Questi endpoint non implicano e non devono essere interpretati come un'approvazione, un'attribuzione o la proprietà di strumenti di terze parti. I server MCP di terze parti saranno resi disponibili al licenziatario o al licenziatario corrispondente, e non Microsoft. Microsoft esclude ogni responsabilità nei confronti dell'utente o di altri utenti in relazione all'uso di server MCP di terze parti.