Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Man mano che le implementazioni di Power Platform e Dynamics 365 aumentano di dimensioni e complessità, le organizzazioni necessitano di una strategia di gestione del ciclo di vita delle applicazioni che supporta più sviluppatori, versioni controllate, automazione della distribuzione e governance tra ambienti.
Questa architettura di riferimento combina Microsoft Package Deployer, Git, Azure DevOps e l'interfaccia della riga di comando di Power Platform per ALM scalabile. Integra il controllo del codice sorgente, la revisione peer, le distribuzioni automatizzate, la gestione degli hotfix e la tracciabilità della distribuzione.
Tip
Questo articolo fornisce uno scenario di esempio e un'architettura di riferimento generalizzata. L'approccio può essere adattato alle organizzazioni di dimensioni diverse e in molti settori per supportare procedure scalabili di sviluppo, distribuzione e gestione delle versioni.
Diagramma dell'architettura
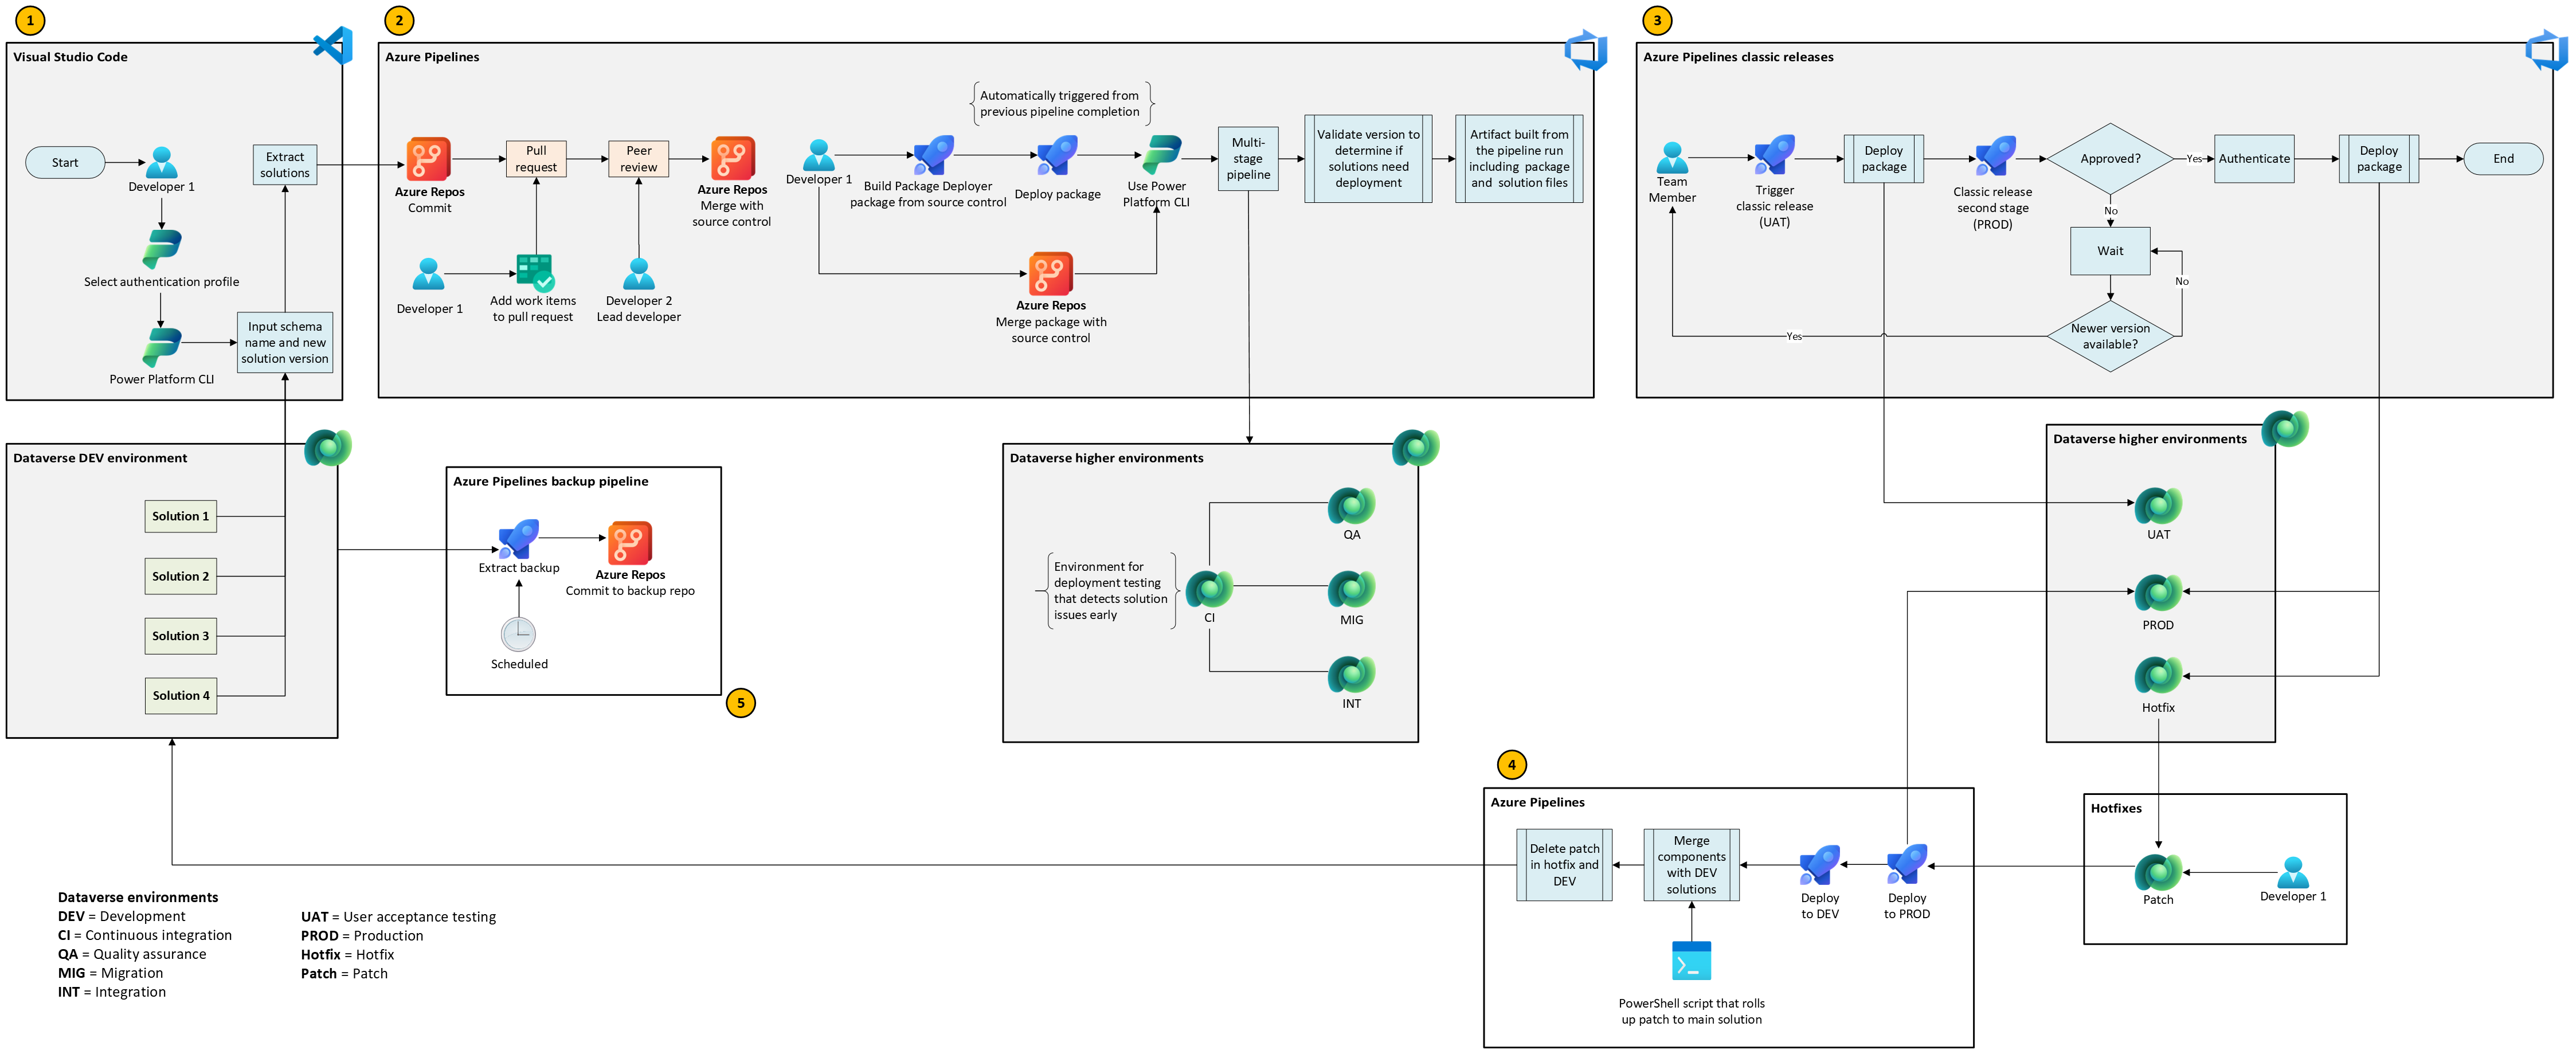
Workflow
Il flusso di lavoro seguente corrisponde alle fasi illustrate nel diagramma dell'architettura.
Fase 1: Sviluppare e inviare modifiche
Gli sviluppatori usano Visual Studio Code, insieme a Power Platform CLI, per preparare le modifiche per la revisione peer.
Gli sviluppatori usano Visual Studio Code per gestire le connessioni all'ambiente tramite l'estensione Visual Studio Code Power Platform Tools. L'estensione offre la funzionalità per gestire i profili di autenticazione che archiviano le connessioni degli sviluppatori agli ambienti in tenant diversi.
Gli sviluppatori creano branch in Visual Studio Code per il lavoro individuale.
Gli sviluppatori estraggono soluzioni da Dataverse e impostano le versioni delle soluzioni usando le attività dell'interfaccia della riga di comando di Power Platform definite in Visual Studio Code. Il processo include la decompressione dei file .zip della soluzione e l'inserimento dei file estratti in cartelle dedicate.
Gli sviluppatori selezionano quindi ("cherry-pick") le modifiche associate al lavoro completato, contribuendo a garantire che non venga eseguito il commit delle modifiche incomplete da altri sviluppatori nell'ambiente di sviluppo condiviso.
Gli sviluppatori eseguono quindi il push delle modifiche selezionate in Git come richieste pull per la revisione di peering.
Fase 2: Creare e convalidare i pacchetti di distribuzione
Per compilare e distribuire pacchetti vengono usati repository Git, Package Deployer e Azure Pipelines.
Repository Git
I repository contengono i componenti di Dataverse sottoposti a controllo del codice sorgente.
Le modifiche selezionate dalla fase precedente vengono unite nel controllo del codice sorgente solo dopo l'approvazione di una richiesta pull. Per la tracciabilità, collegare tutti gli elementi di lavoro del backlog pertinenti associati alle modifiche alla pull request.
Gli elementi di lavoro collegati alle pull request hanno una cronologia delle esecuzioni della pipeline e delle versioni classiche che contengono le modifiche coperte dall'elemento di lavoro. Esaminare questa cronologia nell'elemento di lavoro per tenere traccia della posizione in cui vengono distribuite le modifiche.
Package Deployer
Microsoft Package Deployer crea pacchetti contenenti le soluzioni e i dati necessari per la distribuzione in ambienti downstream, ad esempio test e produzione. Consente inoltre funzionalità estendibili tramite codice C# per eseguire logica aggiuntiva prima, durante o dopo la distribuzione.
Inserire il progetto Package Deployer nello stesso repository delle soluzioni decompresse. Contiene le cartelle e i file seguenti:
PkgAssets contiene tutti i file .zip della soluzione e i file di dati da distribuire come parte del pacchetto.
ImportConfig.xml definisce l'ordine in cui vengono distribuite le soluzioni. Questo file contiene anche le impostazioni di distribuzione per ogni soluzione, ad esempio se le personalizzazioni non gestite vengono sovrascritte durante la distribuzione.
Pipeline di compilazione
Una pipeline Azure compila la soluzione Package Deployer:
La pipeline comprime i componenti delle soluzioni nel controllo del codice sorgente in file .zip e li colloca nella cartella PkgAssets.
La pipeline esegue quindi il commit della libreria di collegamento dinamico (DLL) del pacchetto aggiornato nel sistema di controllo versione.
Pipeline di distribuzione
La pipeline di compilazione attiva questa Azure pipeline al termine.
La pipeline di distribuzione è una pipeline a più fasi:
Prima fase: compilare l'artefatto della pipeline distribuibile contenente il pacchetto del progetto Package Deployer.
Seconda fase: distribuire il pacchetto dall'artifact a un ambiente CI (integrazione continua).
L'ambiente CI è dedicato alla convalida del deployment. Non si accede a questo ambiente. Se un deployment non riesce, i team possono risolvere i problemi prima che il deployment influisca su altri ambienti di test, integrazione o produzione.
Eseguire la distribuzione in ambienti QA (quality assurance), MIG (migrazione) e INT (integrazione) in parallelo o in sequenza. Il numero di fasi di distribuzione dipende dagli ambienti in uso e dal flusso di distribuzione.
Fase 3: Approvare e rilasciare
Questa fase supporta la distribuzione continua tramite versioni controllate.
Le versioni classiche usano gli artefatti prodotti dalla pipeline precedente e possono essere configurate per applicare l'autorizzazione prima della distribuzione. Usali per gli ambienti più controllati, ad esempio UAT e produzione.
Usare i gate di pre-distribuzione durante il deployment in ambienti di produzione per assicurarsi che i deployment siano autorizzati correttamente. Per evitare distribuzioni di produzione accidentali, richiedere l'approvazione da un numero predefinito di utenti e riautenticazione prima che la distribuzione possa continuare.
In questo scenario, usare i gate di pre-distribuzione per CD (continuous delivery) per garantire che solo le funzionalità completamente sviluppate e testate vengano distribuite tramite rilasci graduali con controlli di approvazione. La fase precedente supporta CI/CD (integrazione continua e distribuzione continua), in cui le modifiche vengono promosse automaticamente tramite gli ambienti.
Fase 4: Distribuire e sincronizzare gli hotfix
Questa fase supporta le distribuzioni di hotfix in ambienti di produzione e sviluppo.
Uno sviluppatore attiva manualmente questa pipeline Azure e fornisce il nome logico della soluzione patch. La pipeline:
Estrae la patch come non gestita e gestita da un ambiente di hotfix.
Esegue il deployment della patch gestita nell'ambiente di produzione.
Distribuisce la patch non gestita nell'ambiente di sviluppo.
Esegue uno script di PowerShell che usa l'azione AddSolutionComponent Dataverse e unisce i componenti patch nella soluzione padre. Come passaggio finale, lo script elimina la patch dall'ambiente di sviluppo.
Alla successiva estrazione delle soluzioni, viene eseguito il push della correzione nel controllo del codice sorgente tramite il processo principale, poiché ora fa parte della struttura della soluzione principale distribuita. Questo processo viene eseguito anche nel backup pianificato. È possibile eseguire questa pipeline su richiesta in modo che i team non debbano attendere il timer.
Quando le soluzioni vengono distribuite nell'ambiente di produzione con una versione successiva rispetto alle patch, l'aggiornamento rimuove le patch.
Fase 5: Eseguire il backup di soluzioni di sviluppo
Questa Azure Pipeline viene eseguita in base a una pianificazione per eseguire il backup di soluzioni di sviluppo in un repository Git separato.
La pipeline:
Estrae soluzioni non gestite e gestite.
Decomprime le soluzioni.
Esegue il commit delle modifiche nei repository di backup.
Mantiene aggiornato il repository principale con le funzionalità completate di cui il team esegue il commit, mentre il repository di backup contiene la versione più recente al momento del trigger pianificato. Questo approccio offre un maggiore controllo sulla distribuzione principale.
Components
Questa architettura di riferimento usa i componenti seguenti:
Visual Studio Code per:
- Gestione delle filiali locali.
- Gestione dei profili di autorizzazione con l'estensione Power Platform.
- Estrazione di soluzioni con Power Platform CLI.
- Inclusione selettiva delle modifiche nei commit Git.
Repository Git per:
- Controllo del codice sorgente.
- Revisione tra pari delle pull request.
Azure Boards per:
- Gestione del backlog.
- Tracciabilità della pipeline di distribuzione e delle versioni degli elementi di lavoro.
Azure DevOps pipeline per implementare CI/CD per la distribuzione della soluzione.
Versioni di Azure per la distribuzione controllata di artefatti testati negli ambienti principali.
Dettagli dello scenario
Questa soluzione combina Azure DevOps pipeline e la gestione dei repository basata su Git con Power Platform e implementazioni di Dynamics 365. Il risultato è un approccio ALM scalabile che supporta team multi-sviluppatore, distribuzioni in più ambienti e revisioni tra pari. Si adatta in base alle dimensioni dell'implementazione e al numero di soluzioni Dataverse, risolvendo al tempo stesso la governance, il rilevamento delle modifiche e lo sviluppo parallelo.
È possibile applicare questo approccio a molti settori con soluzioni Power Platform e Dynamics 365 complesse e su larga scala che usano Dataverse. Tra gli esempi sono inclusi vendita al dettaglio, finanza, produzione, sanità, pubblica amministrazione, energia, telecomunicazioni, istruzione, automotive, no profit, gaming, media e intrattenimento, viaggi e ospitalità, strutture e immobili, aerospaziale, agricoltura e sport. Usa questo approccio per stabilire una distribuzione e un processo di revisione che si adattino al team di sviluppo e al carico di lavoro.
Questo approccio è incentrato sul controllo delle modifiche tramite le fasi di revisione peer e di diramazione Git per Dynamics 365 e Dataverse, dalle personalizzazioni allo sviluppo basato su codice. Consente la parametrizzazione dei dati all'interno di un singolo pacchetto contenente soluzioni Dataverse, offrendo ai team la possibilità di personalizzare l'approccio di distribuzione tramite codice in-package estendibile, ad esempio attività di pre-distribuzione o post-distribuzione.
Prendi in considerazione questo approccio quando definisci una strategia dell'ambiente durante la fase di individuazione di un progetto.
Questa soluzione è particolarmente adatta a:
- Implementazioni di Dataverse multi-sviluppatore di grandi dimensioni in vari settori.
- Organizzazioni che richiedono un forte controllo delle modifiche, tracciabilità e supporto per lo sviluppo parallelo.
Gli stakeholder principali includono:
- Team IT
- Squadre tecniche
- Responsabili di progetto
È possibile usare questa soluzione per:
- Evitare di distribuire funzionalità non completate.
- Facilitare lo sviluppo parallelo.
- Migliorare la tracciabilità delle modifiche.
- Implementa un processo di revisione di peering prima della distribuzione.
- Mantieni un singolo processo di azione gestendo un singolo pacchetto distribuibile.
- Archiviare gli artefatti con modifiche più granulari e distribuirli di frequente per ridurre il rischio di errori di distribuzione.
Considerazioni
Queste considerazioni implementano i pilastri di Power Platform Well-Architected, un insieme di principi guida che migliorano la qualità di un carico di lavoro. Altre informazioni in Microsoft Power Platform Well-Architected.
Reliability
Questa architettura consente distribuzioni prevedibili, supporta le versioni controllate e riduce il tempo di inattività spostando il rischio alle fasi automatizzate precedenti.
Pipeline in più fasi: ridurre il rischio di distribuzione convalidando in ogni fase.
Ambiente CI dedicato: garantire il rilevamento precoce degli errori senza influire sugli altri ambienti.
Package Deployer: garantisce un ordinamento coerente della distribuzione e della soluzione tramite ImportConfig.xml.
Pipeline di hotfix: fornire un percorso strutturato per applicare correzioni urgenti sia agli ambienti di produzione che di sviluppo.
Pipeline di backup: mantenere gli snapshot pianificati delle soluzioni DEV, assicurando le opzioni di ripristino.
Security
Applica una forte separazione dei compiti, le approvazioni controllate e proteggi le interazioni automatizzate, riducendo il rischio di rilasci non autorizzati o accidentali.
Connessioni al servizio con service principal: Proteggi con controllo degli accessi basato sui ruoli e con sicurezza Dataverse controllata.
Controllo di autenticazione: forza la riautenticazione e le approvazioni prima delle distribuzioni nell'ambiente di produzione.
Criteri dei rami: richiedi la revisione di peering prima di unire le modifiche nei rami protetti.
Autorizzazioni ADO: limitare l'accesso alle pipeline e alle release agli utenti autorizzati.
Eccellenza operativa
Supporta operazioni ottimizzate tramite pipeline automatizzate, modifiche tracciabili e processi favorevoli alla governance scalabili in base alla complessità del team e della soluzione.
integrazione Azure Boards: fornisce la tracciabilità completa dall'elemento di lavoro alla pull request, alla build e al rilascio.
Revisione peer e strategia di diramazione: migliora la qualità del codice e riduce i rischi di regressione.
Distribuzione a fasi con controlli di approvazione: garantisce la distribuzione controllata delle nuove funzionalità.
Automazione per backup, hotfix e distribuzioni mainline: riduce gli errori manuali e migliora la coerenza.
Efficienza prestazionale
Offre aggiornamenti più rapidi, elabora volumi più elevati di modifiche e scala in modo efficiente la capacità di sviluppo e distribuzione in più ambienti.
Distribuzioni parallele: aumenta la velocità effettiva della distribuzione e riduce i tempi di attesa.
CLI di Power Platform e cherry-picking delle modifiche: ottimizza l'estrazione e il controllo delle modifiche di cui è stato eseguito il commit.
Modelli YAML di pipeline dedicati: supportano la riutilizzabilità e la riduzione dell'amministrazione.
Ambiente CI: accelera le validazioni indipendentemente dai controlli umani.
Ottimizzazione dell'esperienza
I team hanno un'esperienza più semplificata, trasparente e coerente tramite cicli di sviluppo e distribuzione.
Visual Studio Code e l'estensione Visual Studio Code Power Platform Tools: usare strumenti moderni e consentire un'esperienza senza problemi tra IDE e Dataverse.
Richieste pull: migliora la collaborazione e la condivisione delle informazioni.
Estendibilità di Package Deployer (passaggi preliminari o successivi): aggiungere passaggi aggiuntivi per la distribuzione, ad esempio l'importazione dei dati, gli aggiornamenti dei record e le convalide della distribuzione.
Elemento di lavoro collegato alla cronologia distribuzione: fornisce una narrazione delle modifiche.
Passaggi successivi
Dopo aver implementato l'approccio ALM, configurare un processo strutturato per generare note sulla versione che comunicano chiaramente modifiche e aggiornamenti.
Ad esempio, è possibile usare:
- Scripting per leggere gli elementi di lavoro collegati e compilare un riepilogo.
- Un agente Microsoft Copilot Studio per recuperare i dettagli dall'API Azure DevOps tramite un server MCP (Model Context Protocol) e generare automaticamente note sulla versione.
Contributors
Microsoft gestisce questo articolo. I seguenti collaboratori hanno scritto questo articolo.
Autori principali:
- Gonçalo Fernandes, Power Platform/Dynamics 365 Solution Architect
Risorse correlate
- Introduzione alle soluzioni Microsoft Dataverse
- Creare patch per semplificare gli aggiornamenti delle soluzioni
- Creare pacchetti per lo strumento Package Deployer
- Che cos'è Microsoft Power Platform CLI?
- Installare l'estensione Visual Studio Code Power Platform Tools
- Creare un nuovo progetto in Visual Studio
- Informazioni di riferimento sullo schema YAML per Azure Pipelines
- Pipeline di rilascio classica
- Controllo del codice sorgente in VS Code
- Guida introduttiva a PowerShell