Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Le organizzazioni che elaborano documenti sensibili spesso devono bilanciare l'automazione, la sicurezza, la conformità e l'isolamento della rete. Questa architettura di riferimento illustra come usare Microsoft Power Platform, Azure Document Intelligence e servizi di Azure con connettività di rete privata per automatizzare l'inserimento, l'elaborazione, la convalida e l'archiviazione dei documenti proteggendo i dati sensibili.
Tip
Questo articolo fornisce uno scenario di esempio e un'architettura di esempio generalizzata per illustrare come progettare soluzioni di elaborazione di documenti intelligenti sicure tramite Power Platform, Azure intelligence sui documenti e supporto della rete virtuale di Power Platform. L'esempio di architettura può essere modificato per molti scenari e settori diversi.
Diagramma dell'architettura
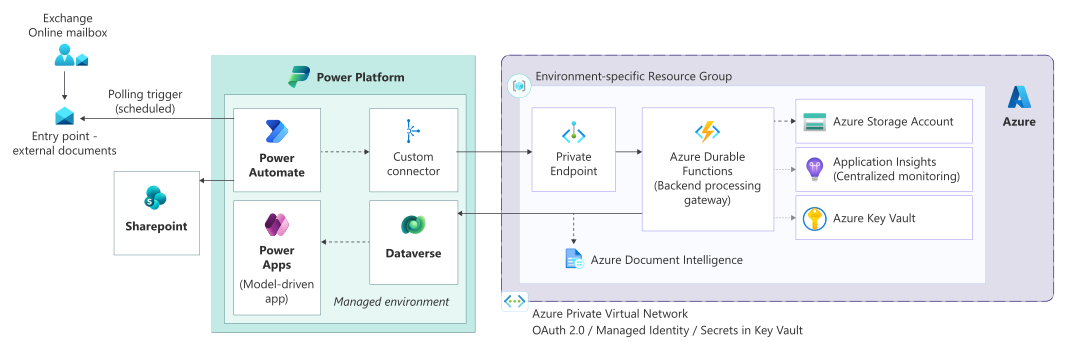
Workflow
Questo flusso di lavoro descrive in che modo Power Platform e i servizi Azure con isolamento di rete privata inseriscono, elaborano, convalidano e salvano in modo sicuro i documenti.
Inserimento sicuro dei documenti: ricevere documenti tramite cassette postali dedicate Exchange Online. I flussi pianificati di Power Automate usano un meccanismo di polling per acquisire i documenti, garantendo un'acquisizione controllata e affidabile.
Orchestrazione e creazione del contesto: Power Automate estrae metadati e allegati, filtra artefatti non elaborabili e stabilisce un contesto di correlazione usato per tutto il ciclo di vita dell'elaborazione.
Esecuzione di rete privata: i flussi vengono eseguiti all'interno di un ambiente gestito che usa il supporto della rete virtuale per Power Platform, consentendo l'accesso privato ai servizi Azure tramite endpoint privati.
Elaborazione back-end tramite Funzioni di Azure: Power Automate richiama una funzione Azure protetta tramite un connettore personalizzato che usa le credenziali client OAuth 2.0. La funzione funge da gateway per tutta l'elaborazione back-end.
Elaborazione intelligente dei documenti: usare Azure Document Intelligence per la classificazione dei documenti e l'estrazione dei dati. Gestire le operazioni di lunga durata in modo asincrono.
Convalida e creazione di casi: convalidare e rendere persistenti i dati estratti in Dataverse, creare o aggiornare record e casi aziendali.
Archiviazione sicura dei documenti: archiviare documenti e artefatti originali in SharePoint Online con accesso controllato tramite Microsoft Entra ID gruppi di sicurezza.
Integrazioni downstream: attivare integrazioni e automazione aggiuntive in base alle esigenze, incluso lo scambio di file sicuro tramite Archiviazione BLOB di Azure e sistemi locali.
Resilienza e monitoraggio: le Durable Functions di Azure gestiscono processi a esecuzione prolungata, nuovi tentativi e gestione degli errori, con registrazione e verifica centralizzate.
Components
I componenti seguenti costituiscono l'architettura di elaborazione sicura dei documenti.
Piattaforma e identità
Microsoft Entra ID: fornisce identità, autenticazione e accesso condizionale centralizzati per utenti e applicazioni. L'integrazione nativa con Power Platform consente l'accesso utente sicuro, l'autenticazione dell'entità servizio e l'applicazione dei criteri di sicurezza dell'organizzazione.
Ingestion
Exchange Online Caselle di posta: fornire un confine sicuro e verificabile per gli invii esterni. Le cassette postali dedicate fungono da endpoint di inserimento controllati per documenti e richieste in ingresso.
Power Automate (modello di polling): i flussi di Power Automate pianificati monitorano le cassette postali di Exchange utilizzando un approccio di polling per garantire un'elaborazione affidabile, il controllo della limitazione della velocità e un'esecuzione prevedibile. Questo approccio evita il sovraccarico di eventi causato da attivazioni in tempo reale.
Orchestrazione
Power Automate: funge da livello di orchestrazione principale, coordinando l'inserimento di documenti, l'estrazione dei metadati, la logica di convalida, le integrazioni downstream e la gestione delle eccezioni durante la delega di operazioni a elevato utilizzo di calcolo ai servizi back-end.
Connettore personalizzato: fornisce un livello di astrazione sicuro tra Power Automate e i servizi back-end. L'autenticazione usa le credenziali client OAuth 2.0, garantendo l'accesso controllato e isolato dall'ambiente alle API.
In elaborazione
Funzioni di Azure: implementa l'elaborazione back-end e la logica di orchestrazione, fungendo da gateway API sicuro e da un livello di integrazione. Funzioni di Azure gestiscono la validazione, il routing, i nuovi tentativi, le operazioni di lunga durata e l'interazione con i servizi downstream.
Azure Document Intelligence: consente la classificazione intelligente dei documenti e l'estrazione dei dati usando modelli predefiniti e personalizzati. L'elaborazione viene richiamata in modo asincrono dai servizi back-end per supportare la scalabilità e i carichi di lavoro a esecuzione prolungata.
Dati e risorse di archiviazione
Microsoft Dataverse: funge da piattaforma dati centrale per i dati aziendali strutturati, inclusi casi, metadati ed elaborazione dei risultati. Dataverse offre sicurezza, funzionalità di audit e controllo degli accessi basato sui ruoli integrati.
SharePoint Online: archivia i documenti in modo sicuro e mantiene i collegamenti ai record dataverse associati. SharePoint fornisce controllo delle versioni, conservazione e controllo di accesso con granularità fine per gli artefatti del documento.
Archiviazione BLOB di Azure: supporta scenari di scambio di file e integrazione sicuri, tra cui l'interazione con sistemi downstream o locali. L'accesso è limitato tramite endpoint privati e autenticazione tramite service principal.
Sicurezza e rete
supporto di Rete virtuale di Azure (VNet) per Power Platform: consente ai flussi di Power Automate di eseguire connettori supportati all'interno di una subnet delegata in un Rete virtuale di Azure, consentendo la connettività privata ai servizi Azure.
Endpoint privati di Azure: garantire che i servizi Azure, come Funzioni di Azure, Archiviazione di Azure e i servizi di intelligenza artificiale, siano accessibili solo tramite indirizzi IP privati, eliminando così l'esposizione pubblica.
Azure Key Vault: fornisce archiviazione centralizzata e sicura di segreti, certificati e chiavi usati dalle applicazioni e dai componenti di automazione. I segreti vengono inseriti in fase di esecuzione usando identità gestite o entità servizio.
ALM e governance
Azure DevOps pipeline: automatizza la compilazione, la convalida e la distribuzione di soluzioni tra ambienti usando le pipeline YAML. Supporta promozioni controllate, isolamento dell'ambiente e distribuzioni ripetibili allineate alle procedure consigliate per la gestione del ciclo di vita delle applicazioni di Power Platform.
Esperienza utente
Power Apps app basate su modello: fornisce interfacce utente sicure e con riconoscimento dei ruoli per la gestione dei casi, la revisione dei documenti e l'interazione con i dati aziendali. Le app basate su modello rispettano automaticamente i controlli di sicurezza e controllo di Dataverse.
Dettagli dello scenario
Questa architettura consente l'elaborazione sicura, scalabile e automatizzata di documenti finanziari e correlati ai criteri estremamente sensibili usando Power Platform e i servizi di Azure.
Le organizzazioni nei settori regolamentati spesso si basano sull'assunzione di documenti basati su posta elettronica da partner e clienti esterni. Queste organizzazioni devono elaborare questi documenti in modo affidabile rispettando i requisiti rigorosi relativi alla sicurezza dei dati, all'isolamento della rete, alla verificabilità e alla conformità. La gestione manuale introduce rischi operativi, ritardi e risultati incoerenti, in particolare quando i volumi dei documenti aumentano.
Questa architettura risolve questi problemi implementando una pipeline di inserimento ed elaborazione di documenti controllata che combina Power Automate orchestrazione, elaborazione intelligente dei documenti e servizi back-end sicuri ospitati all'interno di un Rete virtuale di Azure. Tutte le integrazioni con i servizi di Azure vengono eseguite tramite endpoint privati, assicurandosi che i dati sensibili non vengano mai esposti alla rete Internet pubblica.
Usare Azure Document Intelligence per la classificazione e l'estrazione dei dati dei documenti. Usare Funzioni di Azure per astrarre l'elaborazione back-end, centralizzare la sicurezza, la convalida e la gestione degli errori. Convalidare e rendere persistenti i dati estratti in Dataverse, abilitare la gestione strutturata dei casi, l'automazione downstream e la creazione di report tramite applicazioni Power Platform.
Questo approccio riduce lo sforzo manuale, migliora l'accuratezza dell'elaborazione e stabilisce un modello aziendale riutilizzabile per l'elaborazione sicura dei documenti. Supporta l'estendibilità futura, si allinea ai principi di sicurezza con privilegi minimi e offre la tracciabilità end-to-end tra Power Platform, Azure e servizi di gestione delle identità.
Considerazioni
Queste considerazioni implementano i pilastri di Power Platform Well-Architected, un insieme di principi guida che migliorano la qualità di un carico di lavoro. Altre informazioni in Microsoft Power Platform Well-Architected.
Reliability
L'orchestrazione e l'elaborazione disaccoppiate assicurano che gli errori temporanei nei servizi downstream (Document Intelligence, Funzioni di Azure, sistemi esterni) non interrompano l'inserimento.
L'inserimento di posta elettronica basato sul polling evita eventi persi e riduce la dipendenza da trigger in tempo reale.
I criteri di ripetizione, timeout e gestione degli errori sono centralizzati all'interno di Funzioni di Azure e Power Automate per supportare la rielaborazione controllata.
I modelli di elaborazione asincrona (incluse le funzioni durevoli, se applicabile) supportano l'analisi dei documenti a esecuzione prolungata senza bloccare i flussi di lavoro.
La disponibilità elevata viene fornita da servizi gestiti, tra cui Power Automate, Dataverse, Funzioni di Azure e Servizi di Azure AI.
Security
Microsoft Entra ID fornisce identità, autenticazione e accesso condizionale centralizzati per utenti ed entità servizio.
L'accesso con privilegi minimi viene applicato tra i flussi Power Automate, i connettori personalizzati e i servizi Azure usando le registrazioni delle app e le autorizzazioni con ambito.
Il supporto di Rete virtuale in Power Platform garantisce che l'automazione venga eseguita all'interno del perimetro di una rete privata.
Gli endpoint privati impediscono l'esposizione pubblica di Funzioni di Azure, account di archiviazione e servizi di intelligenza artificiale.
I segreti e le credenziali vengono archiviati in modo sicuro in Azure Key Vault e inseriti in fase di esecuzione.
La sicurezza e il controllo basati sui ruoli di Dataverse offrono controllo di accesso con granularità fine e tracciabilità completa dell'accesso ai dati e delle modifiche.
Eccellenza operativa
La netta separazione delle responsabilità tra orchestrazione (Power Automate) e l'elaborazione (Funzioni di Azure) semplifica la manutenzione e la risoluzione dei problemi.
Il modello di gateway back-end centralizzato evita lo sprawl del connettore e garantisce la convalida, la registrazione e l'applicazione dei criteri coerenti.
Azure DevOps pipeline YAML automatizzano la compilazione, la convalida e la distribuzione delle soluzioni tra ambienti, supportando versioni ripetibili e regolamentate.
La configurazione specifica dell'ambiente, ad esempio le versioni del modello e gli endpoint, viene gestita tramite variabili di ambiente, riducendo le modifiche manuali.
Il monitoraggio end-to-end è abilitato tramite la cronologia di esecuzione di Power Platform, la registrazione Azure e le funzionalità di controllo native della piattaforma.
Efficienza prestazionale
I carichi di lavoro di calcolo pesanti, ad esempio la classificazione dei documenti, il riconoscimento ottico dei caratteri (riconoscimento ottico dei caratteri) e la logica di convalida vengono caricati in Funzioni di Azure anziché eseguiti all'interno di Power Automate.
L'elaborazione asincrona migliora la velocità effettiva e impedisce il raggiungimento dei limiti di esecuzione del flusso.
L'acquisizione tramite polling fornisce schemi di carico prevedibili ed evita picchi di attivazione.
Dataverse viene usato per i dati aziendali strutturati, mentre i documenti vengono archiviati in SharePoint e gestione rete virtuale di Azure per ottimizzare i costi di archiviazione e le prestazioni.
La rete privata riduce la latenza tra Power Platform e i servizi di Azure.
Ottimizzazione dell'esperienza
Power Apps app basate su modello offrono esperienze utente sicure e con riconoscimento dei ruoli che rispettano automaticamente la sicurezza di Dataverse.
Percorsi con intervento umano riducono il carico cognitivo consentendo agli utenti di intervenire solo quando necessario.
Le associazioni di documenti e casi chiari migliorano la tracciabilità e l'usabilità per i team operativi.
Il comportamento di automazione coerente tra gli ambienti migliora la confidenza e riduce la confusione degli utenti.
Intelligenza artificiale responsabile
Non applicabile.
Questa architettura usa Azure Document Intelligence per la classificazione e l'estrazione di documenti e non include funzionalità di intelligenza artificiale generative.
Contributors
Microsoft gestisce questo articolo. I seguenti collaboratori hanno scritto questo articolo.
Autori principali:
- Meenakshi Gupta, Principal Technologist