Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Questa architettura di riferimento definisce un modello di sicurezza standardizzato per Microsoft Dataverse che allinea il controllo di accesso con Microsoft Entra ID. Usando Microsoft Entra gruppi di sicurezza mappati ai team di Dataverse, le organizzazioni possono assegnare ruoli di sicurezza dataverse ai team anziché ai singoli utenti. Questo approccio centralizza la gestione degli accessi, riduce il sovraccarico amministrativo e consente di allineare l'accesso a Dataverse con i criteri di sicurezza e i processi del ciclo di vita dell'organizzazione.
Tip
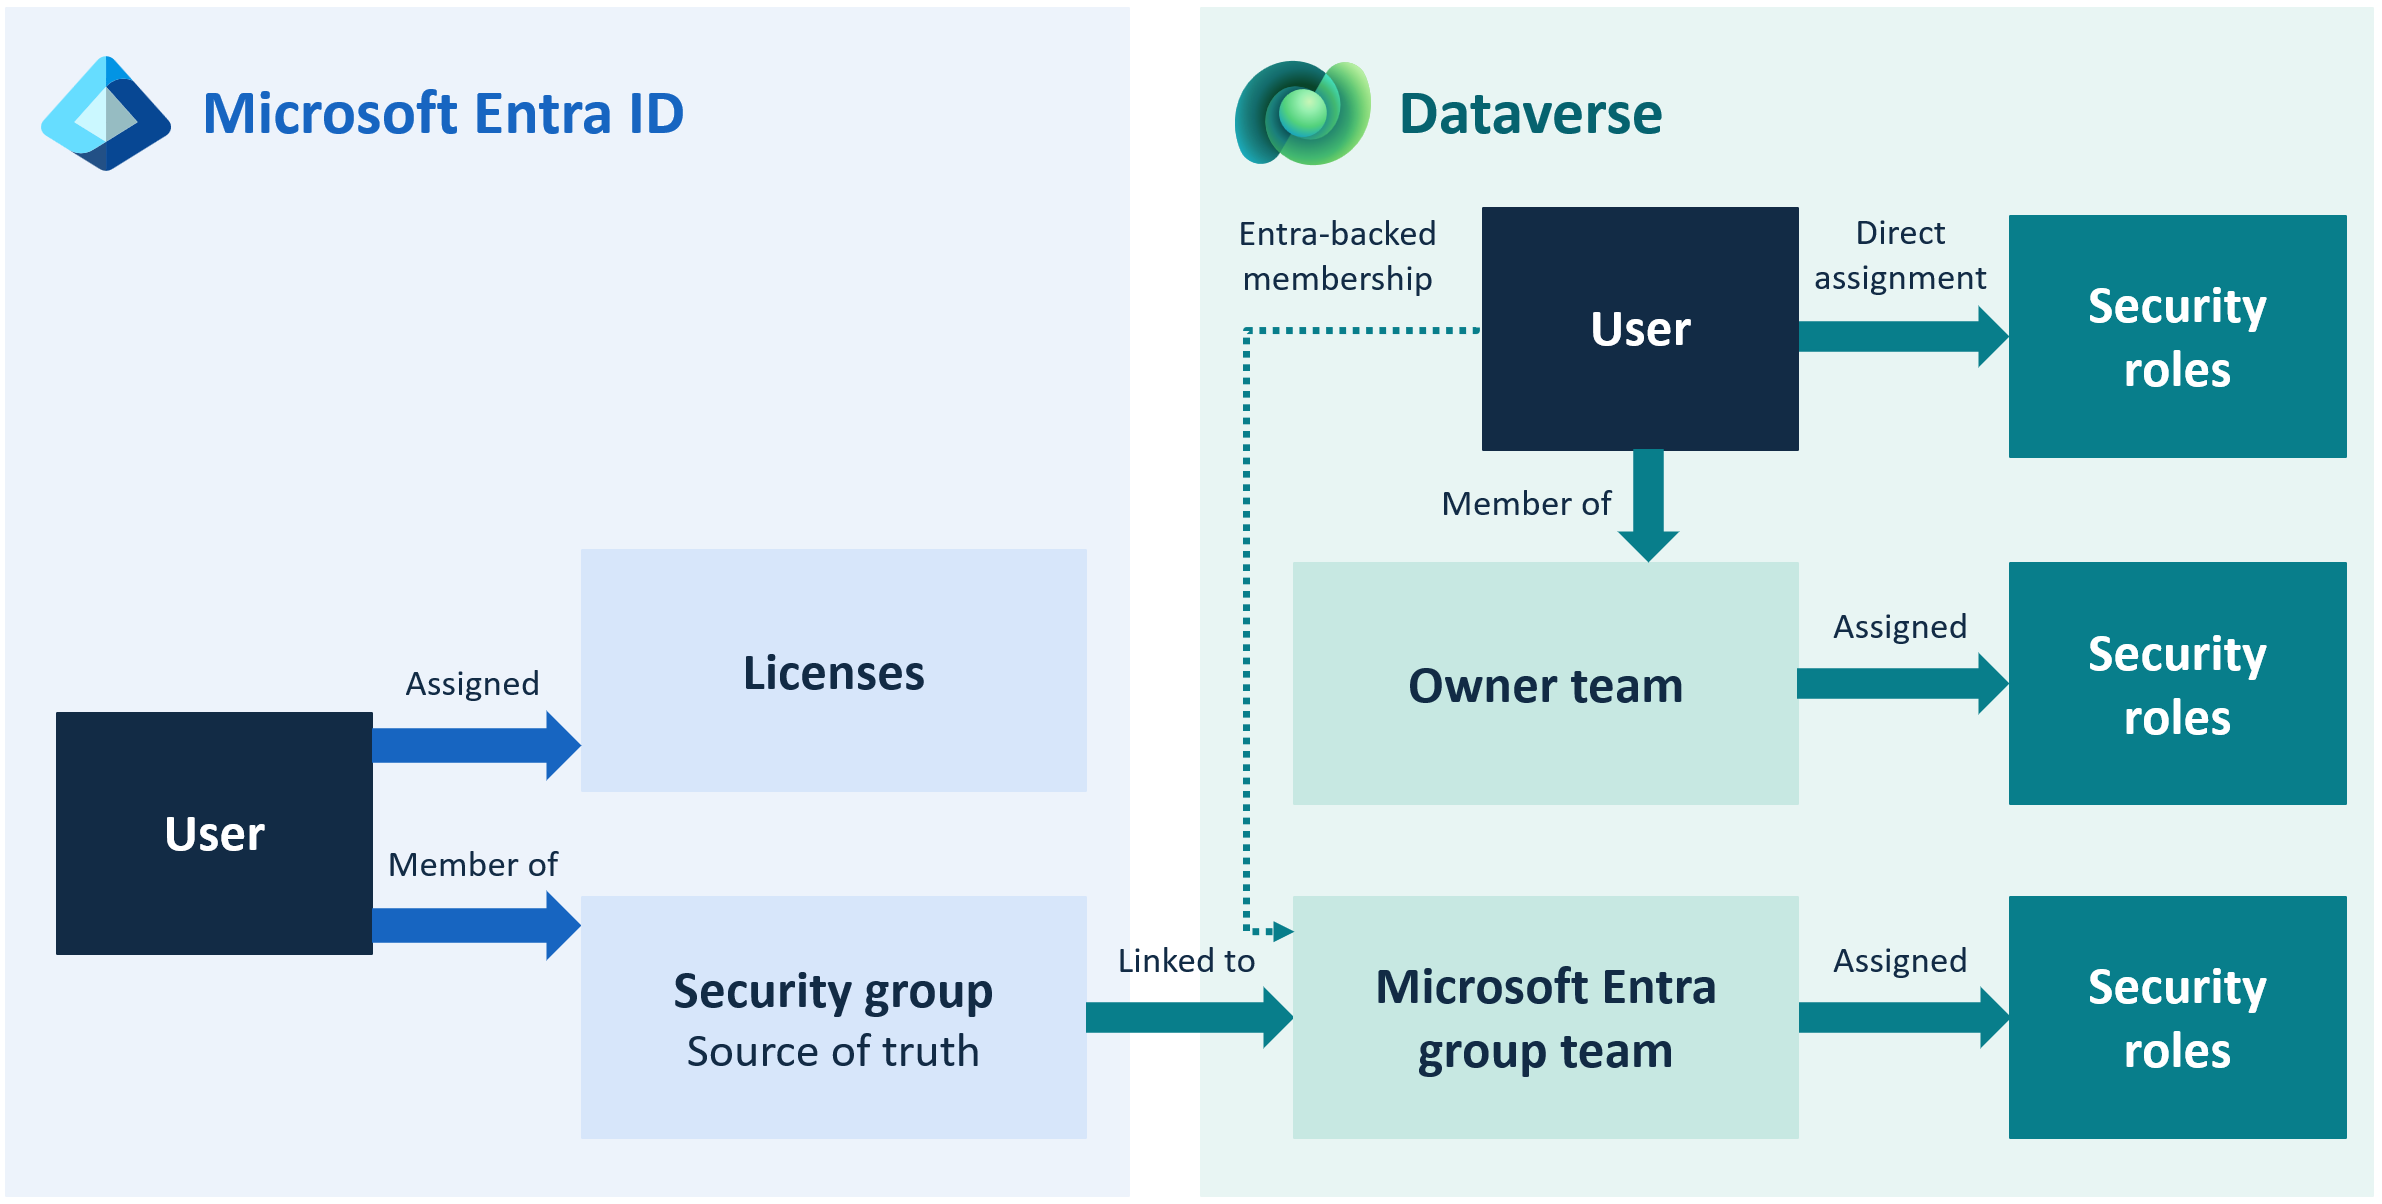
Questo articolo fornisce uno scenario di esempio e una rappresentazione visiva di come standardizzare il controllo di accesso in Dataverse con Microsoft Entra gruppi di sicurezza e team di Dataverse. È possibile applicare l'architettura generalizzata a Dataverse e soluzioni Dynamics 365 in diversi scenari e settori.
Diagramma dell'architettura
Workflow
Questa architettura gestisce l'accesso degli utenti principalmente tramite Microsoft Entra gruppi di sicurezza mappati ai team di Dataverse. Assegnare ruoli di sicurezza a questi team per centralizzare la governance delle identità in Microsoft Entra ID e ridurre il sovraccarico amministrativo in Dataverse.
Il flusso di lavoro seguente illustra come viene eseguita la valutazione delle identità, dell'accesso e dei privilegi nel sistema.
Gestire l'identità utente e l'appartenenza al gruppo in Microsoft Entra ID.
- Gli amministratori creano e gestiscono gruppi di sicurezza di Microsoft Entra che rappresentano business unit, mansioni o profili di accesso.
- Aggiungere o rimuovere utenti da questi gruppi tramite processi standard di identity governance, ad esempio il provisioning basato sulle risorse umane, i flussi di lavoro del ciclo di vita e le verifiche di accesso.
Crea team di Dataverse di tipo Team di gruppo Microsoft Entra.
- Quando si fa riferimento a un gruppo di Microsoft Entra in Dataverse, la piattaforma sincronizza i membri del gruppo con il team dataverse.
- Questo team di Dataverse funge da contenitore di sicurezza all'interno di Dataverse.
Note
Gli utenti devono soddisfare i requisiti di licenza e del gruppo di ambiente per l'accesso.
Assegnare i ruoli di sicurezza di Dataverse al team Dataverse di tipo team del gruppo Microsoft Entra.
- Gli amministratori assegnano uno o più ruoli di sicurezza dataverse al team.
- Questi ruoli definiscono i privilegi e l'accesso ai dati che i membri del gruppo Microsoft Entra ereditano.
- L'impostazione Ereditarietà dei privilegi del membro nel ruolo di sicurezza determina il modo in cui le autorizzazioni per il ruolo sono correlate al team e all'utente. Usare il livello di accesso Direct User (Basic) e i privilegi del team per assicurarsi che gli utenti ricevano i privilegi del ruolo come se fosse assegnato direttamente a loro.
Gli utenti accedono a un'app basata su modello o a un servizio basato su Dataverse.
- L'autenticazione avviene tramite Microsoft Entra ID.
- Dataverse recupera i team e i ruoli di sicurezza dell'utente per determinare l'accesso. Questi team si basano sui gruppi di Microsoft Entra dell'utente.
Dataverse valuta le autorizzazioni effettive dell'utente.
Dataverse calcola l'unione di:
- Privilegi assegnati direttamente all'utente (raro, solo eccezioni)
- Privilegi ereditati dai team di Dataverse Microsoft Entra Group
- Privilegi ereditati dai team del proprietario (se usati per la proprietà dei record)
- Regole della gerarchia di business unit
Questo calcolo consente di ottenere il profilo di accesso effettivo dell'utente.
Gli utenti interagiscono con i dati in base alle autorizzazioni effettive.
- L'accesso a tabelle, record e operazioni, ad esempio lettura, scrittura, accodamento, assegnazione e condivisione, è determinato dai ruoli di sicurezza assegnati ai team.
- Se si rimuove un utente da un gruppo di Microsoft Entra, l'accesso a Dataverse viene rimosso automaticamente alla successiva autenticazione. Perdono l'accesso concesso esclusivamente tramite l'appartenenza al team.
Applicare processi di governance e ciclo di vita tramite Microsoft Entra ID.
- Le verifiche di accesso, il provisioning automatizzato o il deprovisioning e i controlli di audit vengono eseguiti in Microsoft Entra ID.
- Gli amministratori di Dataverse non gestiscono più le assegnazioni dei ruoli di sicurezza a livello di utente, riducendo i rischi e il sovraccarico operativo.
Gestire le eccezioni tramite l'assegnazione diretta di ruoli utente.
Assegna un numero ridotto di ruoli, ad esempio Dynamics 365 App for Outlook, direttamente agli utenti. Documentare e gestire questi ruoli come eccezioni al modello standard.
Components
Questa architettura combina Microsoft Entra gruppi di sicurezza, team di Dataverse e ruoli di sicurezza dataverse per gestire l'accesso. Insieme, questi componenti connettono l'appartenenza a gruppi gestiti centralmente ai privilegi ricevuti dagli utenti in Dataverse.
Gruppi Microsoft Entra: i gruppi di sicurezza Microsoft Entra forniscono la gestione centralizzata delle identità e degli accessi per l'organizzazione. Usarli per rappresentare ruoli, reparti o profili di accesso funzionale. Fungono da fonte autorevole per l'appartenenza degli utenti e la governance del ciclo di vita.
Team di Dataverse: i team di dataverse di tipo team di gruppo Microsoft Entra vengono creati dai gruppi di sicurezza Microsoft Entra e fungono da contenitori di sicurezza all'interno di Dataverse. Consentono all'appartenenza ai gruppi di confluire automaticamente nel modello di sicurezza Dataverse, abilitando l'assegnazione scalabile e coerente dei ruoli di sicurezza.
Ruoli di sicurezza dataverse: i ruoli di sicurezza definiscono i privilegi specifici che gli utenti ricevono all'interno di Dataverse, incluse le autorizzazioni a livello di tabella e basate su attività. L'assegnazione di questi ruoli ai team di gruppo Microsoft Entra in Dataverse consente un controllo di accesso coerente e riduce la necessità di assegnazioni dirette di ruolo utente.
In alternativa, assegnare ruoli di sicurezza direttamente ai singoli utenti o ai team dataverse creati manualmente. Tuttavia, entrambi gli approcci richiedono una manutenzione continuativa da parte degli amministratori di sistema e non si integrano con la governance delle identità dell'organizzazione. La standardizzazione dell'accesso a livello di Microsoft Entra ID garantisce che il team di sicurezza dell'organizzazione gestisca la sicurezza, supporti i processi automatizzati del ciclo di vita e riduca il lavoro manuale all'interno di Dataverse.
Dettagli dello scenario
Le organizzazioni che adottano Microsoft Dataverse spesso hanno difficoltà con modelli di sicurezza frammentati, incoerenti e gestiti manualmente. Con la scalabilità degli ambienti, le assegnazioni di ruolo utente dirette e i team di Dataverse gestiti manualmente creano colli di bottiglia operativi, aumentano i rischi e rendono difficile applicare gli standard di governance a livello aziendale.
Questa architettura risolve queste sfide usando Microsoft Entra gruppi di sicurezza mappati ai team di Dataverse come base per la gestione delle identità e degli accessi. Spostando l'amministrazione della sicurezza in Microsoft Entra ID, le organizzazioni centralizzano il controllo, riducono il sovraccarico amministrativo e assicurano che l'accesso a Dataverse sia allineato alle procedure di governance delle identità aziendali.
Considerations
Queste considerazioni implementano i pilastri di Power Platform Well-Architected, un insieme di principi guida che migliorano la qualità di un carico di lavoro. Altre informazioni in Microsoft Power Platform Well-Architected.
Reliability
Questa architettura migliora l'affidabilità centralizzando la gestione delle identità in Microsoft Entra ID, garantendo che le modifiche di accesso vengano propagate in modo coerente in tutti gli ambienti Dataverse. Poiché Dataverse sincronizza automaticamente l'appartenenza ai gruppi Microsoft Entra, l'accesso utente rimane accurato senza aggiornamenti manuali o automazione personalizzata. Questo approccio riduce il rischio di autorizzazioni non aggiornati e garantisce un comportamento di accesso prevedibile man mano che gli utenti si spostano tra ruoli o reparti.
Security
L'uso di Microsoft Entra gruppi di sicurezza come origine della verità allinea l'accesso a Dataverse con la governance delle identità aziendali. L'accesso condizionale, l'autenticazione a più fattori, le verifiche di accesso e il deprovisioning automatizzato si applicano in modo coerente. L'assegnazione dei ruoli di sicurezza ai team di gruppo Microsoft Entra di Dataverse riduce il rischio di accesso incoerente o eccessivamente permissivo, mentre ridurre al minimo le assegnazioni dirette dei ruoli utente limita la superficie di attacco e supporta i principi del privilegio minimo.
Eccellenza operativa
Questo approccio riduce il sovraccarico amministrativo eliminando le assegnazioni di ruolo a livello di utente manuali e riducendo al minimo la necessità di mantenere direttamente i team di Dataverse. Le modifiche di accesso vengono eseguite automaticamente tramite processi Microsoft Entra ID, consentendo ai team di sicurezza e identità, non agli amministratori di Dataverse, di gestire gli eventi del ciclo di vita. Questi processi supportano operazioni standardizzate, riducono gli errori umani e semplificano la gestione dell'ambiente.
Efficienza prestazionale
Il miglioramento principale dell'efficienza delle prestazioni di questo modello di sicurezza deriva dalla riduzione della complessità amministrativa. La standardizzazione dell'accesso tramite i gruppi Microsoft Entra semplifica l'assegnazione dei ruoli, riduce il tempo necessario per diagnosticare i problemi di sicurezza e riduce il lavoro richiesto agli amministratori di Dataverse per mantenere l'accesso tra gli ambienti.
Ottimizzazione dell'esperienza
Gli utenti finali traggono vantaggio dall'accesso coerente e prevedibile tra app e ambienti. L'appartenenza a un gruppo di Microsoft Entra determina l'accesso dell'utente. Quando le modifiche all'appartenenza ai gruppi in Microsoft Entra diventano effettive, le autorizzazioni ereditate di un utente Dataverse vengono aggiornate automaticamente, senza richiedere aggiornamenti manuali. Gli amministratori sperimentano anche un modello di sicurezza più intuitivo e gestibile, migliorando l'usabilità complessiva della piattaforma.
Contributors
Microsoft gestisce questo articolo. I seguenti collaboratori hanno scritto questo articolo.
Autori principali:
- Kylie Kiser, MVP