Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
L'adozione della sicurezza attraverso il Microsoft Security Adoption Framework (SAF) è una trasformazione strategica che interessa l'intera organizzazione e richiede chiare responsabilità e coordinamento tra i team aziendali, della sicurezza e tecnologici. Non si tratta di una singola distribuzione tecnologica o di un progetto monouso.
Questo articolo definisce il modello di ruolo e le responsabilità usate per pianificare, implementare e sostenere la modernizzazione della sicurezza su larga scala.
Perché i ruoli sono importanti nell'adozione
Zero Trust sposta la sicurezza da un modello basato su perimetro a uno che verifica continuamente utenti, dispositivi, applicazioni, dati e altro ancora. Questo cambiamento influisce sui processi aziendali, sulle esperienze utente, sulle operazioni IT e sulla gestione dei rischi.
Senza ruoli e responsabilità chiare:
- Le iniziative di sicurezza si bloccano o si frammentano.
- I team tecnologici ottimizzano localmente anziché allinearsi alle priorità aziendali e di sicurezza.
- I leader non hanno visibilità sui progressi e sui risultati della modernizzazione della sicurezza.
La definizione della proprietà dei ruoli consente di tradurre Zero Trust strategia in azioni coordinate e miglioramenti misurabili della sicurezza nell'organizzazione.
La sicurezza è il lavoro di tutti
La sicurezza è fondamentalmente una disciplina umana che gestisce il rischio dagli attori delle minacce umane. Anche se l'automazione e l'intelligenza artificiale svolgono ruoli importanti, le persone rimangono centrali per i risultati della sicurezza.
- La sicurezza è una parte intrinseca di ogni area aziendale. Ha implicazioni fiduciarie e in termini di rischio, influisce sulle capacità aziendali e sull'operatività e riguarda tutte le tecnologie.
- La sicurezza è il lavoro di tutti. Dal consiglio di amministrazione ai team tecnici di ingegneria e operazioni, team non tecnici come finanza e legale e operatori informativi/lavoratori sul campo.
- Per una gestione efficace dei rischi per la sicurezza, ogni persona deve comprendere la sicurezza nel contesto del proprio ruolo e supportare attivamente gli obiettivi di sicurezza.
- Poiché chiunque nell'organizzazione può creare o amplificare i rischi per la sicurezza, tutti devono applicare principi di sicurezza nelle azioni e nelle decisioni quotidiane.
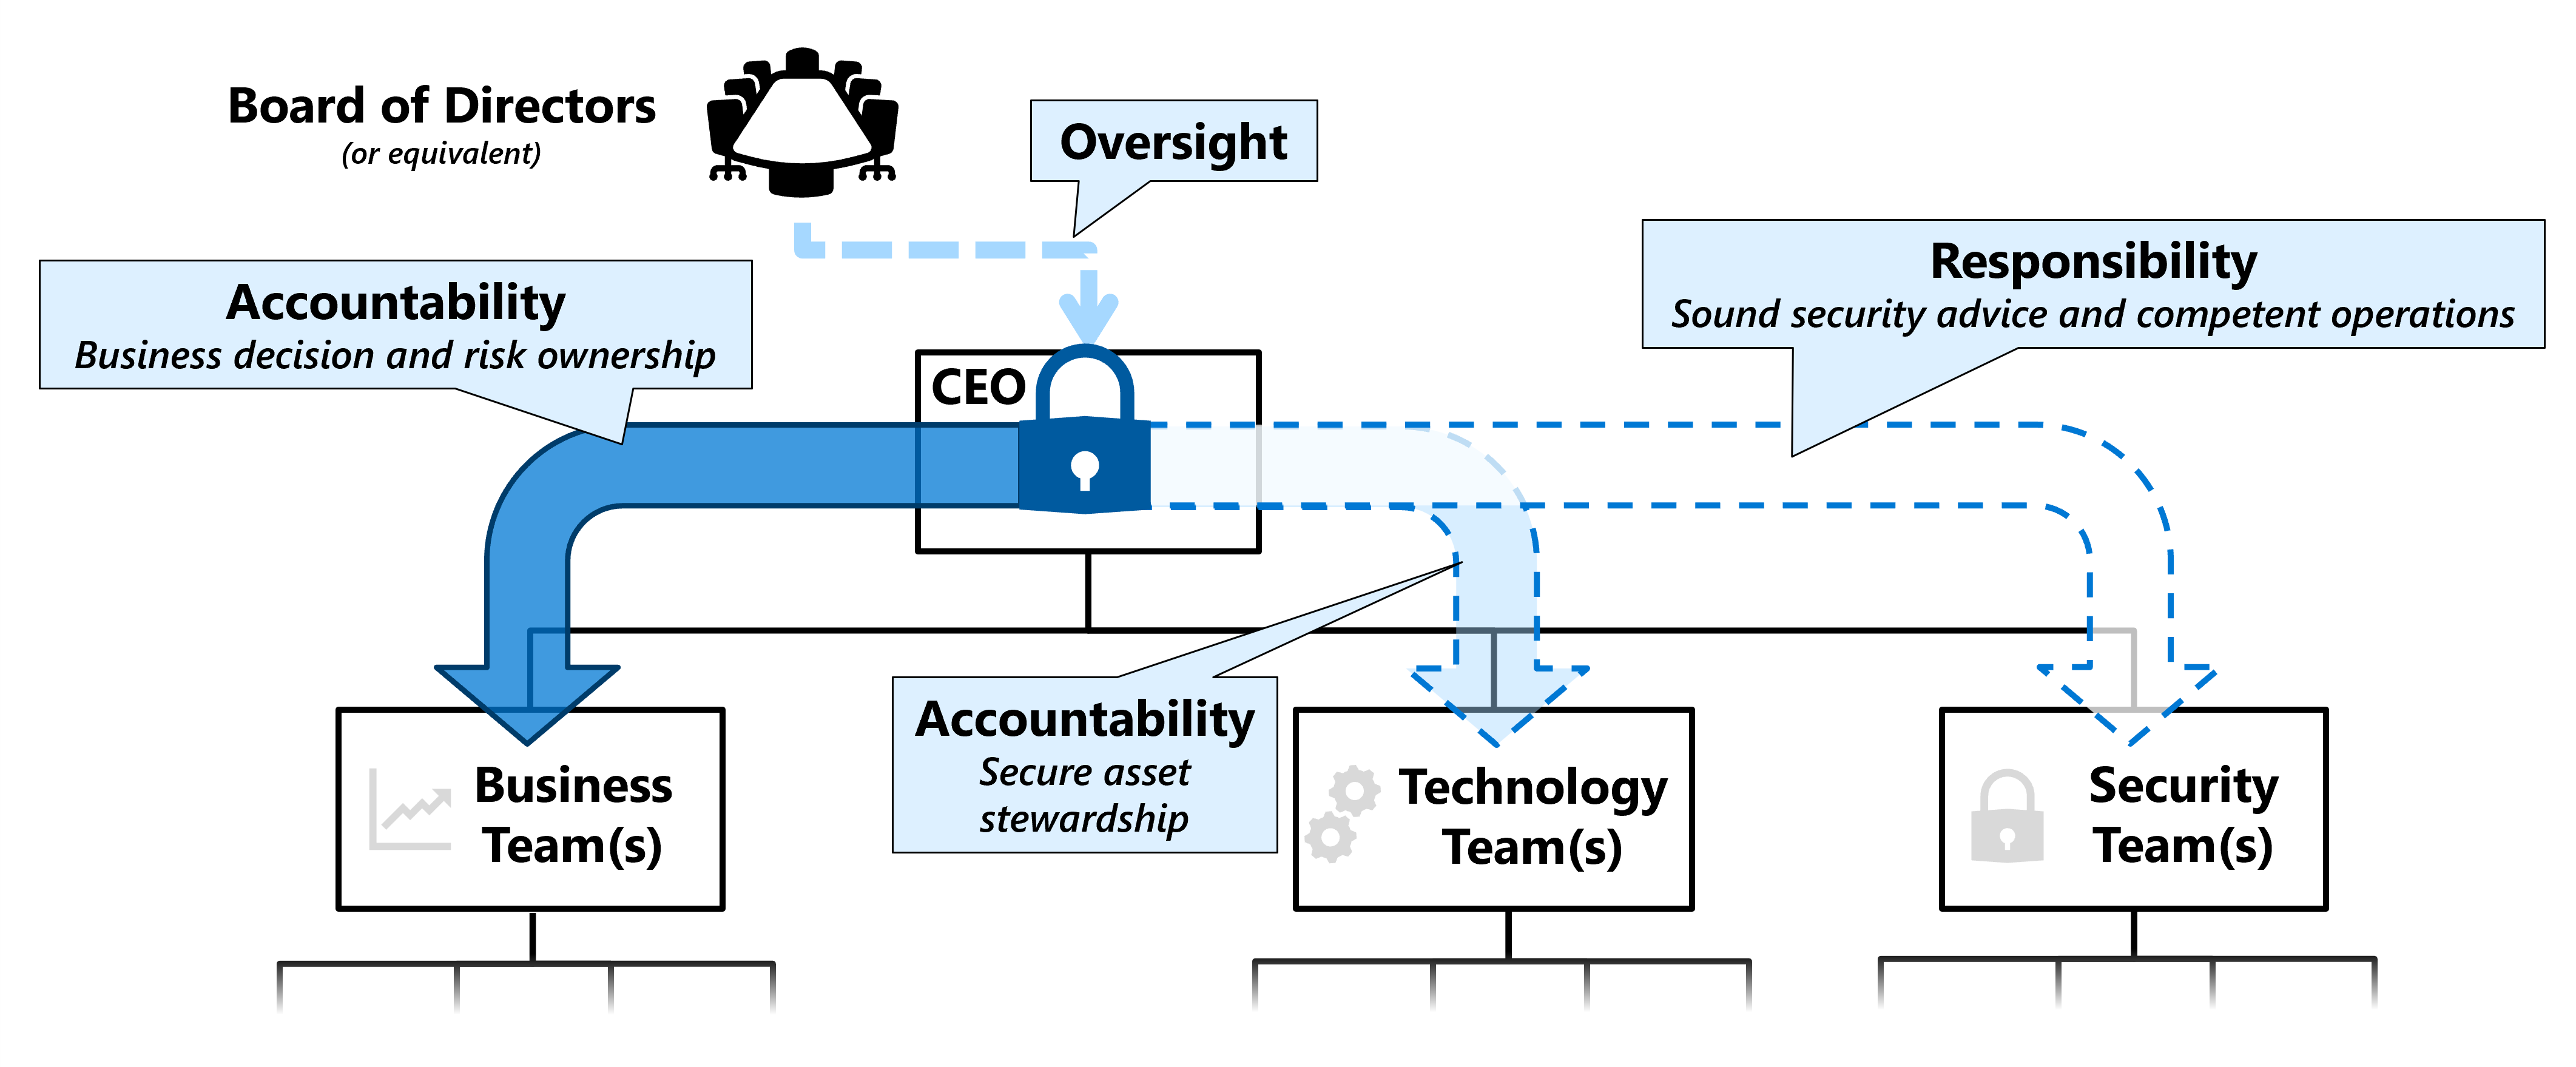
The Open Group Security Roles and Glossary Standard è alla base di questo approccio:
Le responsabilità e le responsabilità di sicurezza devono essere delegate all'interno dell'organizzazione.
Questo diagramma illustra il modello di delega:
La sicurezza è uno sport di squadra
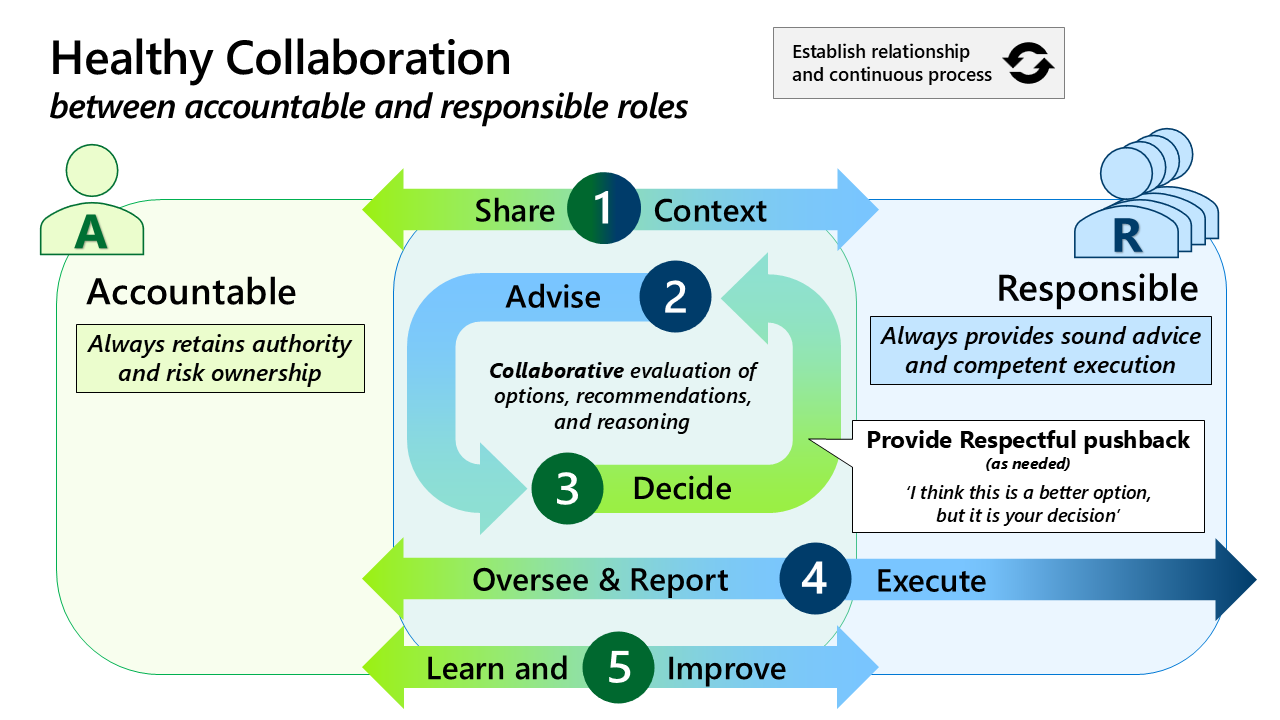
La gestione dei rischi di sicurezza richiede in modo efficace la responsabilità e la collaborazione:
- La collaborazione tra parti responsabili e responsabili è fondamentale.
- Prendere decisioni di sicurezza valide richiede una relazione sana. I decision maker responsabili e gli esperti di sicurezza devono essere in grado di condividere idee in modo sicuro e sfidare i presupposti.
Tenendo presente questi principi, il rischio di sicurezza deve essere gestito in modo analogo al rischio finanziario e legale. Ogni ruolo ha criteri e formazione/formazione che guidano le decisioni quotidiane, invece di assegnare responsabilità e persino la colpa solo ai team di sicurezza.
Risultati della definizione del ruolo
I ruoli chiaramente definiti aiutano l'organizzazione a gestire la sicurezza come rischio aziendale anziché considerarla solo come un problema tecnico. Diversi gruppi contribuiscono a competenze diverse, autorità decisionale e funzionalità operative necessarie per comprendere e gestire tale rischio.
Quando i ruoli sono chiaramente definiti, allineati e connessi:
- Leadership definisce le priorità aziendali, la propensione al rischio, le prerogative decisionali e le responsabilità.
- I responsabili aziendali identificano risultati critici, asset, processi e compromessi accettabili.
- Le discipline adiacenti al rischio e alla sicurezza connettono il rischio di sicurezza con rischi normativi, privacy, finanziari, legali, frodi, dati, intelligenza artificiale e altri rischi aziendali.
- L'architettura e la leadership tecnica traducono i requisiti aziendali e di sicurezza in decisioni tecnologico scalabili.
- Lo sviluppo, l'ingegneria e le operazioni creano e supportano protezioni, bilanciando al contempo la sicurezza con affidabilità, usabilità, costi e agilità aziendale.
- La strategia di sicurezza, l'integrazione e la governance identificano i rischi sistemici e coordinano i miglioramenti all'interno dell'organizzazione.
- Le operazioni di sicurezza rilevano dove le minacce materializzano e limitano l'impatto aziendale degli attacchi riusciti.
- Le discipline interfunzionali aiutano a gestire le conseguenze finanziarie, legali, relative alla forza lavoro, contrattuali e reputazionali delle decisioni e degli incidenti di sicurezza.
Insieme, questi ruoli consentono all'organizzazione di prendere decisioni informate sul rischio di sicurezza, implementare tali decisioni in modo coerente e comprendere se il rischio viene gestito in modo efficace nel tempo.
Ruoli e terminologia
La terminologia e le definizioni dei ruoli si basano sui ruoli di sicurezza dei gruppi aperti e sullo standard di glossario.
Questo elenco dei ruoli e diagramma SAF aggiornati illustrano i raggruppamenti di ruoli correnti:
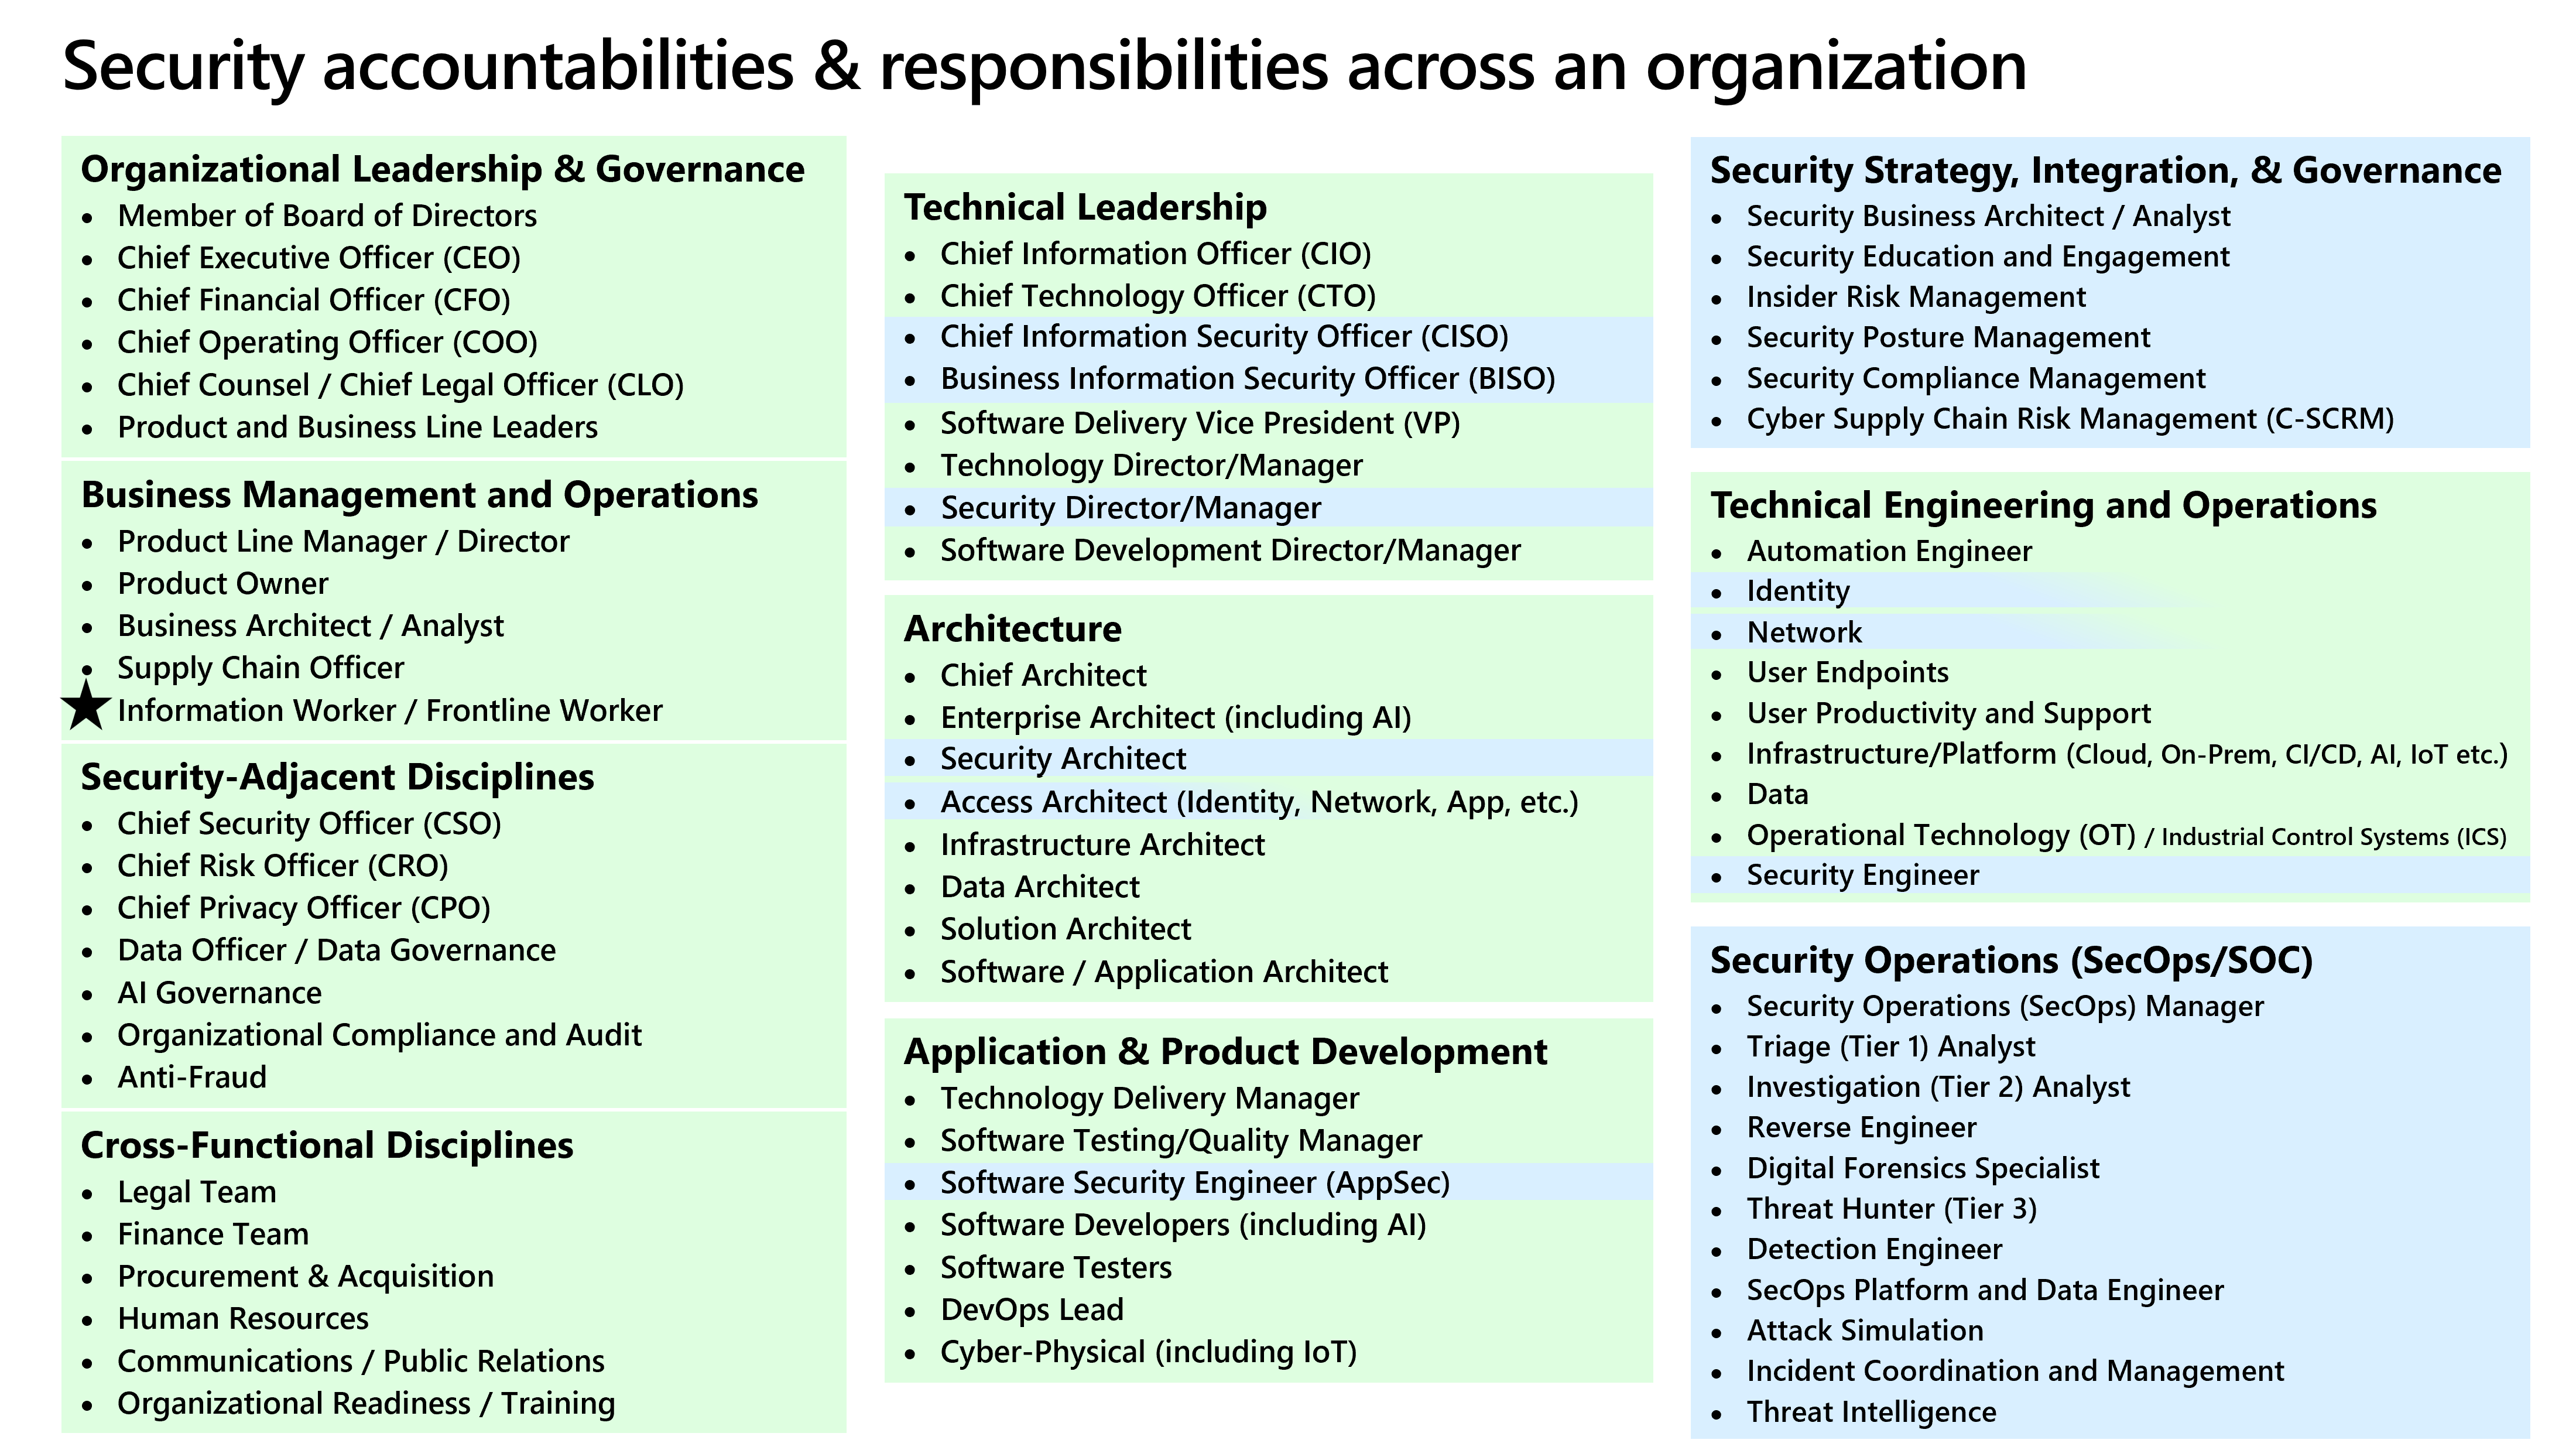
Gruppi di ruoli correnti:
- Leadership e governance dell'organizzazione
- Gestione aziendale e operazioni
- Discipline adiacenti alla sicurezza
- Discipline interfunzionali
- Leadership tecnica
- Architecture
- Sviluppo di applicazioni e prodotti
- Strategia di sicurezza, integrazione e governance
- Ingegneria tecnica e operazioni
- Operazioni di sicurezza (SecOps/SOC)
Glossario della terminologia dei ruoli
I termini seguenti si basano sullo standard Zero Trust Roles and Glossary di The Open Group (pubblicato come Security Roles and Glossary Standard):
- Disciplina: un dominio di sicurezza della pratica che combina persone, processi, architettura, operazioni e tecnologia.
- Ruolo: un set di funzioni di lavoro assegnate a una o più persone.
- Funzione processo: set specifico di attività eseguite per ottenere un risultato di sicurezza.
- Specializzazione dei ruoli: quanto è ampio o ristretto un ruolo, in base alla profondità e all'ambito delle attività assegnate.
- Responsabilità: proprietà dei risultati e impatto delle decisioni e delle azioni.
- Responsabilità: obbligo di svolgere compiti in modo competente e fornire indicazioni solide.
- Responsabilità in materia di sicurezza: Responsabilità incentrata sulla gestione del rischio e dei risultati in materia di sicurezza.
- Responsabilità tecnologica: responsabilità focalizzata sulla progettazione, l'implementazione e la gestione della tecnologia che supporta i risultati della sicurezza.
Responsabilità del ruolo
Direzione e governance dell'organizzazione
Scopo: stabilire direzione organizzativa, priorità e governance, inclusi i diritti decisionali e le responsabilità. La leadership dirigente stabilisce Zero Trust come priorità organizzativa e crea le condizioni per il successo a lungo termine.
Le responsabilità includono:
- Sponsorizzare Zero Trust come strategia aziendale e di gestione dei rischi.
- Allineare gli obiettivi di sicurezza agli obiettivi aziendali, agli obblighi normativi e alla tolleranza ai rischi.
- Fornire finanziamenti, personale e supporto organizzativo sostenuti.
- Definizione di modelli di governance e strutture di responsabilità.
- Mantenere i leader responsabili dei risultati di sicurezza misurabili.
Valore del rischio aziendale: la dirigenza aziendale considera il rischio per la sicurezza una componente esplicita del processo decisionale aziendale. Aiuta l'organizzazione a classificare in ordine di priorità gli investimenti, stabilire la responsabilità del rischio, fare compromessi informati ed evitare che rischi di sicurezza non gestiti diventino una fonte imprevista di interruzione dell'azienda, perdita finanziaria, esposizione normativa o danni alla reputazione.
Gestione e operazioni aziendali
Scopo: incorporare Zero Trust nell'esecuzione quotidiana dell'azienda. I responsabili aziendali e i responsabili operativi assicurano che Zero Trust supporti la produttività, la fiducia dei clienti e la resilienza operativa.
Le responsabilità includono:
- Integrazione dei requisiti di Zero Trust nei processi aziendali e nei flussi di lavoro.
- Bilanciamento dei controlli di sicurezza con esperienza utente ed efficienza operativa.
- Identificazione di asset, processi e dati aziendali critici per assegnare priorità alla protezione.
- Supporto dell'adozione del cambiamento tra team e funzioni.
- Misurazione dell'impatto aziendale delle decisioni relative alla sicurezza.
Valore del rischio aziendale: l'integrazione della sicurezza nelle operazioni aziendali consente di proteggere i processi, gli asset, i dati e le funzionalità da cui dipende l'organizzazione mantenendo al tempo stesso la produttività e il valore dei clienti. I responsabili aziendali sono posizionati per fare compromessi informati tra i rischi di sicurezza e gli obiettivi aziendali, perché comprendono le conseguenze operative di tali decisioni.
Discipline afferenti alla sicurezza
Scopo: discipline adiacenti alla sicurezza, ad esempio Chief Security Officer (CSO), Chief Risk Officer (CRO), Chief Privacy Officer (CPO), Data Officer / Data Governance, GOVERNANCE dell'IA, Conformità e Controllo dell'organizzazione e allineano la strategia di sicurezza con gli obiettivi di rischio, conformità e privacy aziendali.
Questi ruoli connettono Zero Trust a funzioni di gestione e controllo dei rischi aziendali più ampie.
Le responsabilità includono:
- Conversione dei principi Zero Trust in requisiti di rischio, conformità e privacy.
- Garantire l'allineamento con obblighi normativi, legali, privacy e altri obblighi del settore.
- Convalida dei controlli tramite attività di controllo, valutazione e garanzia.
- Consulenza alla leadership sui compromessi dei rischi e sui rischi residui.
- Coordinamento tra domini di sicurezza, conformità e governance.
Valore del rischio aziendale: queste discipline aiutano l'organizzazione a comprendere i rischi di sicurezza insieme ai rischi aziendali correlati, ad esempio normative, privacy, frodi, dati e rischi di intelligenza artificiale. Il loro coinvolgimento aiuta i leader a prendere decisioni informate sui rischi, dimostrare la conformità e la garanzia dove necessario e comprendere i rischi residui che rimangono dopo l'applicazione dei controlli. Una buona sicurezza può rendere la conformità più semplice da raggiungere, dimostrare e sostenere, ma la sicurezza non soddisfa automaticamente gli obblighi di conformità.
Discipline trasversali
Scopo: discipline non tecniche come legale, finanza, PR e comunicazioni allineano l'adozione di Zero Trust in tutte le funzioni di supporto aziendale non tecniche. Zero Trust influisce su contratti, budget, comunicazioni e attendibilità esterna.
Le responsabilità includono:
- Legale: supportare la protezione dei dati, i contratti, l'interpretazione normativa e i processi di gestione degli eventi imprevisti.
- Finanza: modelli di finanziamento, governance dei costi, definizione delle priorità degli investimenti e quantificazione dei rischi per la sicurezza.
- Comunicazioni e pubbliche relazioni: comunicazioni interne ed esterne durante incidenti o modifiche.
- Team delle risorse umane e delle persone: applicazione dei criteri, allineamento della formazione e coinvolgimento della forza lavoro.
Valore del rischio aziendale: queste discipline aiutano a gestire le conseguenze aziendali che vanno oltre la tecnologia di sicurezza, tra cui esposizione contrattuale, perdita finanziaria, impatto della forza lavoro, obblighi legali e danni alla reputazione. Il loro coinvolgimento aiuta l'organizzazione a prepararsi e a gestire il più ampio impatto sul business delle decisioni in materia di sicurezza e degli incidenti di sicurezza.
Leadership tecnica
Scopo: tradurre la strategia in direzione tecnica eseguibile. I leader tecnici fanno da ponte tra gli obiettivi aziendali e la realizzazione tecnica.
Le responsabilità includono:
- Definizione dei requisiti strategici allineati ai risultati Zero Trust e approvazione di roadmap e strategia strategica.
- Garantire il coordinamento sugli approcci Zero Trust tra domini e team di progettazione.
- Consulenza agli stakeholder aziendali sulle decisioni di compromesso tra sicurezza, prestazioni e usabilità.
- Garantire la coerenza tra domini di identità, endpoint, applicazione, dati e infrastruttura.
- Supporto della modernizzazione dei sistemi legacy.
Valore del rischio aziendale: la leadership tecnica forte converte le priorità aziendali e di sicurezza in decisioni tecnologiche coordinate. In questo modo si riduce il rischio creato da architetture frammentate, implementazione incoerente, tecnologia legacy e ottimizzazione locale, consentendo all'organizzazione di bilanciare la sicurezza con affidabilità, usabilità, costi e agilità aziendale.
Architecture
Scopo: progettare soluzioni scalabili e coerenti allineate ai principi Zero Trust. Gli architetti aziendali e della sicurezza definiscono in modo collaborativo l'architettura e le soluzioni a livello aziendale.
Le responsabilità e le responsabilità includono:
- Definizione delle architetture di Zero Trust di stato di destinazione.
- Allineamento di piattaforme, servizi e carichi di lavoro a principi e concetti Zero Trust.
- Identificazione di gap architetturali, dipendenze e punti di integrazione.
- Fornire linee guida di progettazione e modelli di riferimento.
- Garantire la scalabilità delle soluzioni con il cambiamento aziendale e tecnologico.
Valore per il rischio aziendale: l'architettura consente di evitare l'accumulo di rischi per la sicurezza tramite progettazioni incoerenti, dipendenze non gestite e frammentazione della tecnologia. Un'architettura coerente consente all'organizzazione di effettuare scelte consapevoli in materia di rischio e creare ambienti tecnologici che possono adattarsi in modo sicuro man mano che cambiano i requisiti aziendali, le minacce e le tecnologie.
Sviluppo di applicazioni e prodotti
Scopo: integrare Zero Trust nelle applicazioni e nei servizi fin dalla progettazione. I team di sviluppo svolgono un ruolo fondamentale nell'applicazione di Zero Trust a livello di applicazione.
Le responsabilità includono:
- Progettazione di applicazioni che verificano in modo esplicito e applicano privilegi minimi.
- Integrazione di identità, controllo di accesso e protezione dei dati nelle applicazioni.
- Supporto per API sicure, accesso tra servizi e identità dei carichi di lavoro.
- Collaborare con i team di sicurezza per ridurre i rischi senza danneggiare la velocità.
- Affrontare la sicurezza all'inizio del ciclo di vita dello sviluppo.
- Uso di workstation sicure e sistemi CI/CD.
Valore del rischio aziendale: integrare la sicurezza nelle applicazioni e nei prodotti riduce la probabilità che vulnerabilità, accesso eccessivo, dipendenze non sicure o pratiche di sviluppo creino un'esposizione aziendale in un secondo momento. Affrontare questi rischi durante la progettazione e lo sviluppo può ridurre i costi di correzione e le interruzioni, consentendo al contempo di proteggere clienti, dati, servizi e operazioni aziendali.
Strategia di sicurezza, integrazione e governance
Scopo: i ruoli della strategia di sicurezza, ad esempio l'istruzione sulla sicurezza, il rischio Insider, la posizione di sicurezza e la gestione della conformità aiutano a definire il comportamento e la maturità della sicurezza a lungo termine. Questi ruoli si concentrano sulle persone, sui criteri e sull'efficacia della sicurezza sostenuta.
Le responsabilità includono:
- Definizione di strategia di sicurezza, standard e roadmap.
- Gestione dei rischi interni e delle minacce correlate agli utenti.
- Promuovere la consapevolezza della sicurezza, l'istruzione e la cultura.
- Monitoraggio della postura di sicurezza e miglioramenti della guida.
- Supervisione della conformità alla sicurezza e applicazione dei criteri.
- Misurazione della maturità e dei progressi rispetto ai Zero Trust obiettivi.
Valore del rischio aziendale: queste funzioni consentono all'organizzazione di identificare i rischi di sicurezza sistemici, stabilire aspettative coerenti, assegnare priorità ai miglioramenti e monitorare se il rischio cambia nel tempo. Connettono la strategia di sicurezza e la governance alle priorità aziendali, in modo che i leader possano prendere decisioni informate su dove ridurre, trasferire, evitare, evitare o accettare in modo esplicito il responsabile decisionale appropriato.
Ingegneria tecnica e operazioni
Scopo: implementare e gestire controlli Zero Trust. I team tecnici e operativi trasformano i progetti in sistemi funzionanti.
Le responsabilità includono:
- Distribuzione di controlli di sicurezza tra identità, dispositivi, applicazioni, dati e infrastruttura.
- Integrazione della sicurezza in flussi di lavoro operativi e piattaforme.
- Gestione delle modifiche, dei test e dell'implementazione per ridurre al minimo le interruzioni.
- Gestione dell'affidabilità, della disponibilità e delle prestazioni del sistema.
- Miglioramento continuo dei controlli in base al feedback e ai dati di telemetria.
Valore del rischio aziendale: ingegneria e operazioni convertono i requisiti di sicurezza in protezioni affidabili in tutto il patrimonio tecnologico. L'implementazione e l'operazione coerenti riducono l'esposizione creata dalla deriva della configurazione, dai gap di controllo, dalla modifica non gestita e dagli errori operativi, bilanciando al contempo la sicurezza con disponibilità, prestazioni e continuità aziendale.
Operazioni di sicurezza (SecOps/SOC)
Scopo: applicare un approccio Zero Trust incentrato sugli asset al rilevamento e alla risposta delle minacce. I team addetti alle operazioni di sicurezza rispondono agli attacchi che evasono i controlli preventivi.
Le responsabilità includono:
- Monitoraggio dei dati di telemetria e dei segnali tra utenti, dispositivi e carichi di lavoro.
- Rilevamento di minacce, violazioni dei criteri e comportamento anomalo.
- Rispondere agli eventi imprevisti e coordinare il contenimento e il ripristino.
- Reintegrare le informazioni operative nei criteri, nell'architettura e nell'automazione.
- Misurazione dell'efficacia tramite le metriche di rilevamento, risposta e impatto.
Valore del rischio aziendale: le operazioni di sicurezza limitano l'impatto aziendale degli attacchi che eludono i controlli preventivi rilevando, contenendo e aiutando l'organizzazione a recuperare rapidamente dalle minacce. Le informazioni operative consentono inoltre all'organizzazione di comprendere dove il rischio sta materializzando e migliorare controlli, architettura e processi per ridurre probabilità e impatto futuri.
Passaggi successivi
- Per i percorsi di lettura basati sui ruoli e dove iniziare, vedere Uso efficace di SAF.
- Selezionare uno scenario aziendale e quindi esaminare le discipline e i ruoli associati allo scenario.
- Esaminare l'ampiezza delle discipline coinvolte nell'adozione della sicurezza.