Govern
È possibile usare la metodologia Govern per mantenere un controllo coerente dell'ambiente e affrontare i rischi tangibili. La metodologia Govern fornisce un approccio strutturato che è possibile usare per stabilire e ottimizzare la governance in Azure. La metodologia Govern è costituita da cinque passaggi.
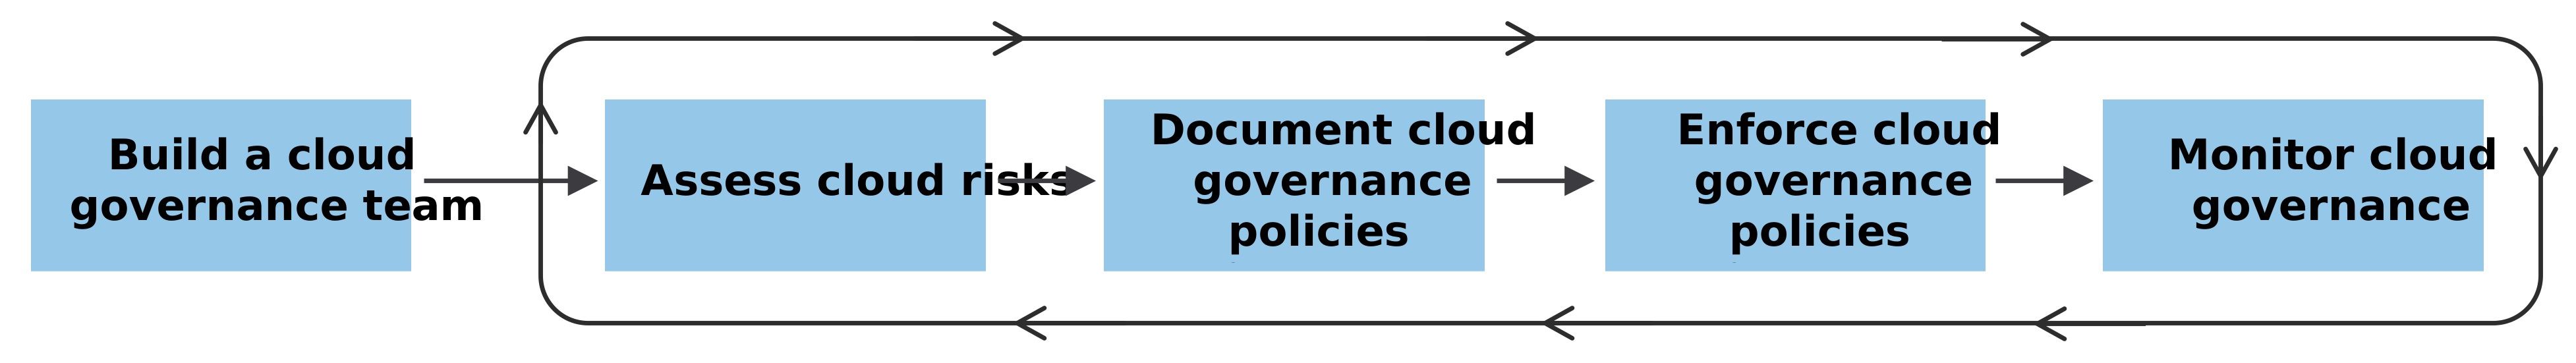
Creare un team
Selezionare un team piccolo e diversificato per incoraggiare il processo decisionale rapido e includere diverse prospettive. Definire le funzioni, l'autorità e l'ambito del team. Assicurarsi che l'organizzazione supporti il team di governance del cloud in modo da poter applicare criteri di sicurezza importanti.
Valutare i rischi del cloud
Prima di creare nuovi criteri o aggiornare i criteri esistenti, è necessario valutare i rischi cloud per definire i criteri nuovi o aggiornati. Per valutare efficacemente i rischi nel cloud:
Identificare i rischi e catalogarli. Usare gli strumenti Azure per elencare gli asset cloud e individuare i rischi per il cloud.
Analizzare i rischi e assegnare un valore qualitativo o quantitativo a ogni rischio. Classificare in ordine di priorità i rischi in base alla gravità.
Determinare l'impatto di un rischio, ad esempio tempi di inattività o costi.
Documenta i rischi e informa tutte le parti necessarie nella tua organizzazione sui rischi.
Esaminare regolarmente i rischi e in risposta agli eventi per assicurarsi che rimangano validi e accurati.
Criteri del documento
Dopo aver identificato i rischi aziendali associati al cloud, è necessario documentare o aggiornare i criteri per attenuare i rischi. La strategia di governance del cloud sana inizia con una solida policy di governance del cloud.
Le policy di governance del cloud stabiliscono i requisiti, gli standard e gli obiettivi con cui il personale IT e i sistemi automatizzati devono essere allineati. Le singole dichiarazioni delle policy sono linee guida che è possibile usare per affrontare rischi specifici identificati durante l'analisi dei rischi. Definire un approccio per documentare i criteri, tra cui come creare, gestire e aggiornare le regole che regolano l'uso dei servizi cloud. Aggiungere policy a un repository centralizzato per informare tutti gli utenti che devono rispettare le policy.
Applicare i criteri
Per applicare la governance del cloud, incorporare controlli e procedure per allineare l'uso del cloud ai criteri di governance del cloud. Usare gli strumenti di governance del cloud per automatizzare la conformità su un numero limitato di criteri e quindi aggiungere altri criteri nel tempo. Per garantire una transizione uniforme all'applicazione, eseguire le attività seguenti:
- Delegare le responsabilità di governance.
- Adottare un modello di ereditarietà per i criteri di gestione.
- Applicare convenzioni di assegnazione di tag e denominazione alle risorse nel modello di ereditarietà.
- Implementa un approccio monitor-first.
Monitorare la governance del cloud
Dopo aver stabilito i criteri e aver allineato i processi e le procedure dell'organizzazione ai criteri, è necessario monitorare la governance del cloud. Usare il monitoraggio per determinare le aree non conformi e apportare modifiche per ridurre i problemi di non conformità.
Configurare gli avvisi per notificare ai team o agli utenti le deviazioni dai criteri di governance. Definire soglie chiare che attivano gli avvisi destinati alle persone appropriate. Sviluppare un piano di correzione per risolvere rapidamente le violazioni e classificare in ordine di priorità i problemi ad alto rischio. Per evitare occorrenze future, aggiornare i criteri di governance e i meccanismi di applicazione.