Esplorare i piani CSPM e la visibilità della postura
Il team di sicurezza di Contoso Healthcare necessita di visibilità nell'intero ambiente Azure, ovvero l'infrastruttura clinica, le macchine virtuali, gli account di archiviazione, i database e le applicazioni basate sull'intelligenza artificiale, inclusi Azure servizi OpenAI e Azure AI Foundry. Microsoft Defender per il cloud offre funzionalità di cloud security posture management (CSPM) che offrono ai tecnici della sicurezza informazioni complete sullo stato di sicurezza del cloud. In questa unità vengono esaminate le due opzioni del piano CSPM. Impara a navigare nella dashboard Panoramica del cloud nel portale Defender. Scoprire quindi in che modo CSPM esegue l'inventario dei carichi di lavoro cloud e di intelligenza artificiale e comprende il modello Cloud Secure Score che misura il rischio di sicurezza.
Comprendere i due piani CSPM
Defender per il cloud offre due piani CSPM con funzionalità diverse. Foundational CSPM è abilitato per impostazione predefinita senza alcun costo quando si esegue l'onboarding di una sottoscrizione Azure. Questo piano fornisce punteggio di sicurezza, raccomandazioni sulla sicurezza, inventario degli asset, valutazioni Microsoft Cloud MCSB (Security Benchmark), automazione del flusso di lavoro e strumenti di correzione in ambienti Azure, AWS, GCP e locali.
Defender CSPM è un piano a pagamento che estende le funzionalità di base con funzionalità avanzate. Con Defender CSPM si ottiene un'analisi del percorso di attacco che identifica le possibili route di spostamento laterale. Inoltre, si ottengono funzionalità di definizione delle priorità dei rischi che riguardano i problemi più critici, nonché un esploratore di sicurezza cloud per la ricerca proattiva delle minacce. Il piano include anche la gestione del comportamento di sicurezza dell'intelligenza artificiale per i carichi di lavoro OpenAI e AI Foundry Azure. Combinarlo con la gestione del comportamento di sicurezza dei dati (DSPM), l'analisi dei dati sensibili, l'analisi senza agente per le macchine virtuali e i contenitori, la gestione della superficie di attacco esterna, le valutazioni di conformità alle normative oltre a MCSB, le raccomandazioni sulla sicurezza personalizzate e le regole di governance per il rilevamento delle correzioni.
| Categoria delle funzionalità | CSPM di base | Defender CSPM |
|---|---|---|
| Funzionalità principali | Punteggio di sicurezza, raccomandazioni, inventario degli asset, MCSB, strumenti di correzione | Tutte le funzionalità fondamentali incluse |
| Analisi dei rischi | Consigli di base | Analisi del percorso di attacco, definizione delle priorità dei rischi, Esplora sicurezza |
| Analisi avanzata | Non inclusa | Analisi di macchine virtuali/contenitori senza agente, analisi dei segreti |
| Postura specializzata | Non inclusa | Comportamento di sicurezza dell'intelligenza artificiale, DSPM con individuazione dei dati sensibili |
| Conformità | Solo MCSB | Valutazioni della conformità alle normative, raccomandazioni personalizzate |
| Governance | Automazione del flusso di lavoro | Regole di governance, integrazione di ServiceNow |
Capire quale piano è attivo determina a quali funzionalità è possibile accedere. Molte funzionalità di alto valore, tra cui la definizione delle priorità dei rischi, l'analisi del percorso di attacco in tutti i tipi di carico di lavoro, l'analisi senza agente per le macchine virtuali e i contenitori e la gestione del comportamento di sicurezza dell'intelligenza artificiale, richiedono il piano di Defender CSPM. Per un ambiente come Contoso Healthcare, in cui l'infrastruttura clinica, gli archivi dati sensibili e i carichi di lavoro di intelligenza artificiale portano profili di rischio diversi, Defender CSPM fornisce la profondità dell'analisi necessaria.
Esplorare il dashboard Panoramica del cloud
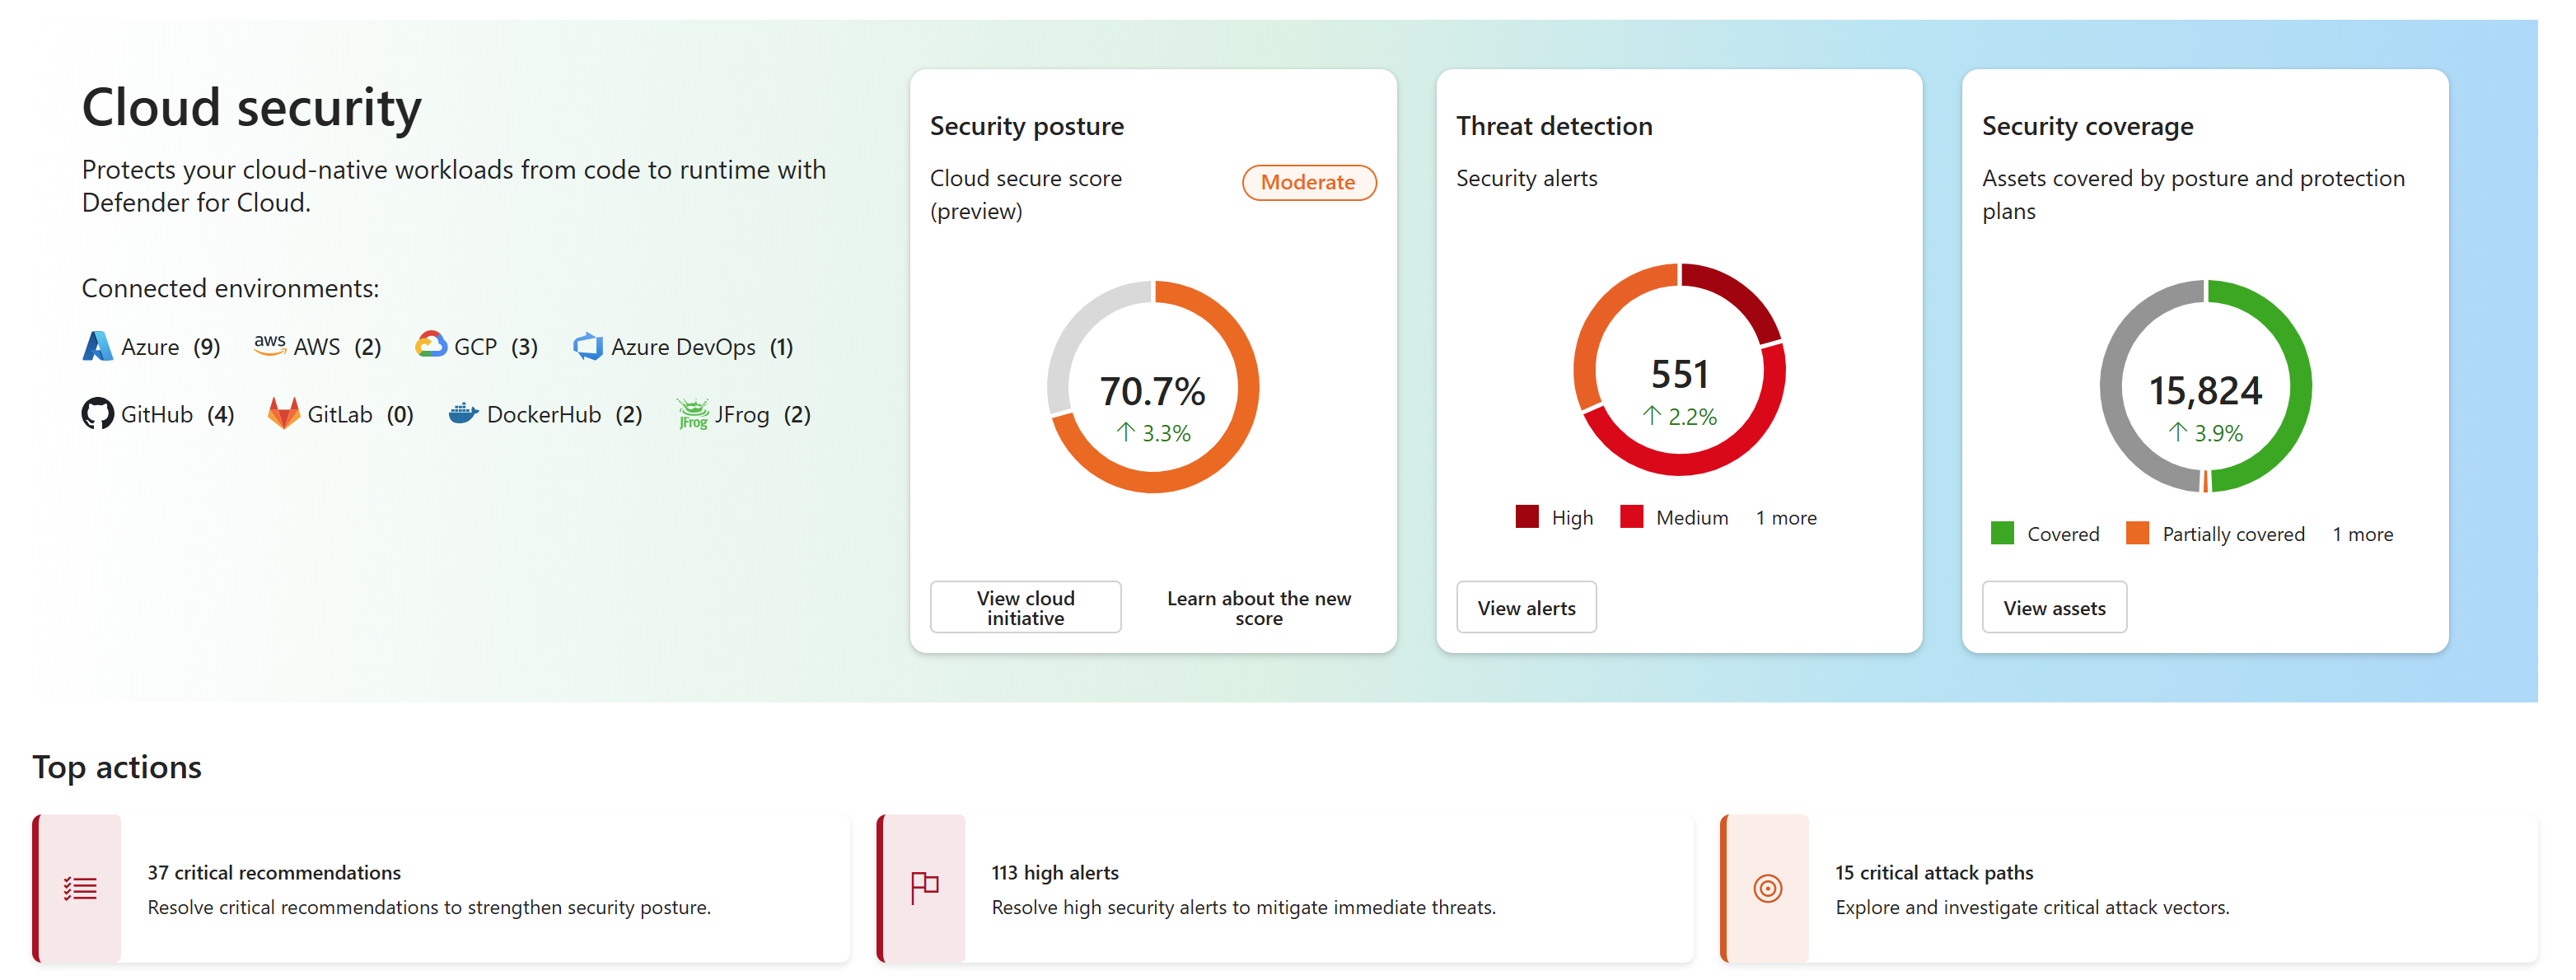
Il dashboard Panoramica del cloud funge da centro comandi centrale per la sicurezza cloud nel portale di Microsoft Defender. Per accedervi, accedere al portale Defender all'indirizzo security.microsoft.com, quindi passare a Panoramica sicurezza cloud >. Il dashboard fornisce filtri di ambito e ambiente nella parte superiore, consentendo di restringere la visualizzazione a sottoscrizioni di Azure specifiche o pivot tra ambienti Azure, AWS e GCP.
La sezione Sicurezza a colpo d'occhio visualizza le metriche più critiche. Il punteggio di sicurezza cloud (anteprima) viene visualizzato con un indicatore di tendenza, Threat Protection che mostra il numero di avvisi attivi per gravità e la copertura degli asset suddividendo il numero di risorse con protezione completa (sia il livello di comportamento che i piani di protezione dalle minacce), la protezione parziale (un piano) o nessuna protezione. Questa sezione mostra immediatamente il livello della tua posizione di sicurezza.
Le azioni principali guidano i passaggi successivi evidenziando raccomandazioni critiche, incidenti ad alta gravità da analizzare e percorsi di attacco che mostrano potenziali percorsi di sfruttamento. Questa guida pratica consente di concentrarsi sulle attività di correzione più importanti.
La sezione Tendenze nel tempo mostra come evolvere il comportamento di sicurezza e il rilevamento delle minacce. Include un grafico del comportamento di sicurezza, ovvero la cronologia del punteggio di sicurezza cloud e le raccomandazioni in base alla gravità, e un grafico rilevamento delle minacce che mostra le tendenze degli avvisi per gravità. Ogni grafico viene aggiornato ogni giorno e riflette l'intervallo di tempo selezionato (30 giorni, 3 mesi o 6 mesi).
I riquadri Workload Insights mostrano l'intelligenza specializzata della Microsoft Cloud-Native Application Protection Platform (CNAPP). Ogni riquadro rappresenta una categoria di carico di lavoro: Compute, Data, Containers, AI, API, DevOps e Cloud Infrastructure Entitlement Management (CIEM). Ogni riquadro mostra i principali problemi di sicurezza, lo stato di copertura della protezione e i collegamenti a visualizzazioni dettagliate per il carico di lavoro. Ad esempio, il riquadro Calcolo illustra i risultati per le macchine virtuali e i set di scalabilità, il riquadro Dati evidenzia le esposizioni di archiviazione e database e il riquadro Intelligenza Artificiale mostra informazioni dettagliate per Azure OpenAI, Azure AI Foundry e distribuzioni di agenti AI.
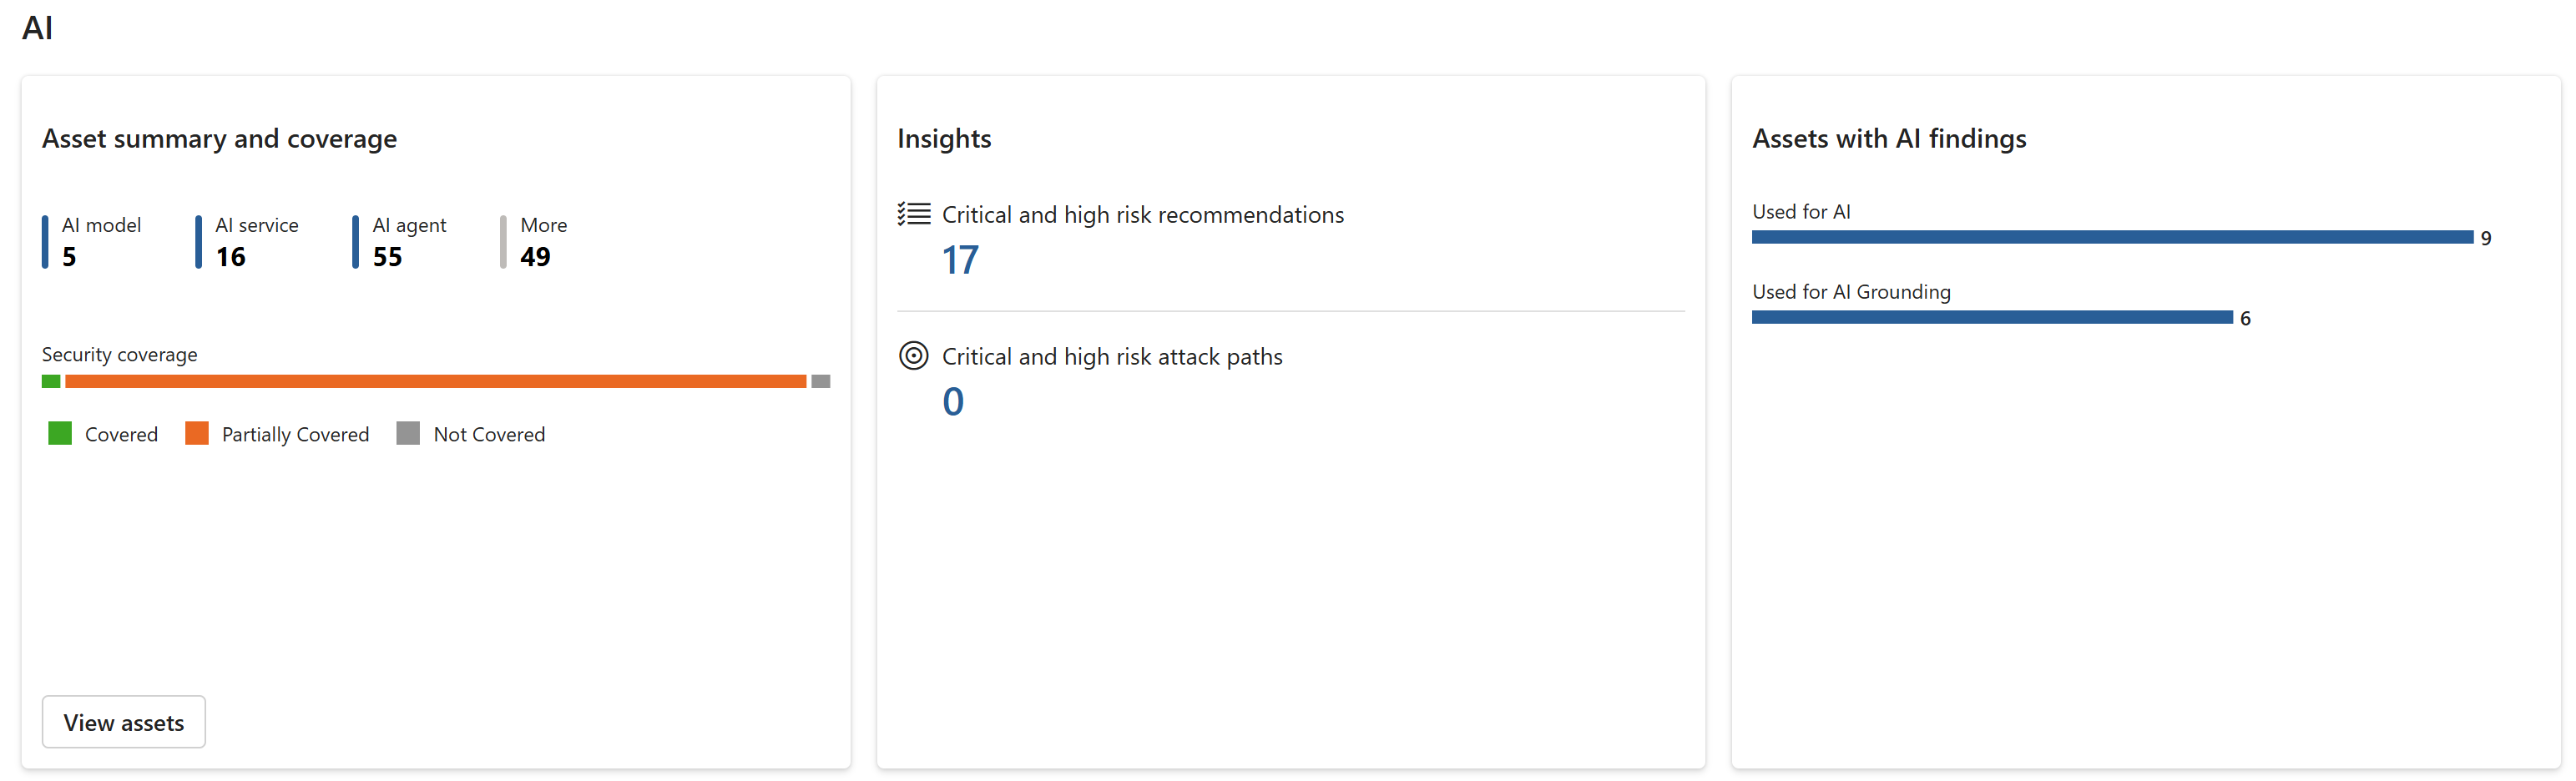
Individuare i carichi di lavoro di intelligenza artificiale con la gestione del comportamento di sicurezza dell'intelligenza artificiale
Defender CSPM individua e inventaria continuamente le risorse nell'ambiente Azure, ovvero macchine virtuali, account di archiviazione, database, contenitori e altro ancora, fornendo la base di copertura degli asset per tutte le raccomandazioni e l'assegnazione dei punteggi per la sicurezza. Oltre all'individuazione delle risorse standard, Defender CSPM fornisce anche l'individuazione specializzata per i carichi di lavoro generativi di intelligenza artificiale. Per Contoso Healthcare, ciò significa visibilità su istanze Servizio Azure OpenAI, progetti Azure AI Foundry e distribuzioni Azure Machine Learning insieme all'infrastruttura clinica e amministrativa, senza richiedere la configurazione manuale.
Il sistema crea una distinta base dell'intelligenza artificiale (AI BOM), un inventario completo di tutti i componenti dell'applicazione di intelligenza artificiale, le origini dati e gli artefatti che spaziano dal codice di sviluppo fino alla distribuzione sul cloud. Questo inventario acquisisce non solo i servizi di intelligenza artificiale, ma anche le configurazioni delle identità, i modelli di accesso ai dati, lo stato di esposizione a Internet e i componenti dell'infrastruttura associati. Con il BOM dell'IA, è possibile comprendere la superficie totale d'attacco delle applicazioni generative di intelligenza artificiale.
Defender CSPM fornisce attualmente in anteprima anche l'individuazione dell'agente AI. Il sistema identifica automaticamente gli agenti di intelligenza artificiale distribuiti tramite Azure AI Foundry e Microsoft Copilot Studio, popolando l'inventario di intelligenza artificiale con informazioni dettagliate sulle configurazioni, le funzionalità e le connessioni degli agenti.
Annotazioni
L'individuazione dell'agente di intelligenza artificiale è attualmente in versione di anteprima. Le funzionalità di anteprima sono soggette a modifiche e hanno disponibilità limitata.
Questa visibilità sui carichi di lavoro di intelligenza artificiale diventa la base per le raccomandazioni sulla sicurezza specifiche dell'intelligenza artificiale valutate nei passaggi successivi. Contoso Healthcare può ora vedere esattamente dove vengono eseguite le applicazioni di intelligenza artificiale e quali componenti richiedono attenzione per la sicurezza.
Informazioni su Cloud Secure Score
Il Cloud Secure Score nel portale di Defender rappresenta un approccio basato sul rischio per misurare il comportamento di sicurezza. A differenza del punteggio di sicurezza classico disponibile nel portale di Azure, che usa un modello basato su controllo che gestisce tutte le raccomandazioni con lo stesso peso, Cloud Secure Score incorpora la criticità degli asset e i fattori di rischio contestuali nel calcolo.
Il modello basato sul rischio valuta più dimensioni: se un asset ha esposizione a Internet, gestisce i dati sensibili, si trova su potenziali percorsi di spostamento laterale o rappresenta un servizio aziendale critico. Un account di archiviazione configurato in modo errato contenente registri sanitari dei clienti ed esposto a Internet riceve una ponderazione del rischio più elevata rispetto a un account di archiviazione di sviluppo configurato in modo errato senza dati sensibili. Questa analisi contestuale indica che il punteggio riflette il rischio aziendale effettivo, non solo controllare la conformità.
I punteggi più alti indicano un rischio identificato inferiore. Quando si correggeno le raccomandazioni a più alto rischio, il punteggio riflette il rischio ridotto nell'ambiente, concentrandosi prima sui risultati critici e ad alto rischio, in quanto hanno il maggior peso nel calcolo. Per visualizzare questo punteggio nel portale di Defender, passare a Gestione esposizione > Iniziative > Cloud Security e quindi selezionare Apri pagina dell'iniziativa. La pagina dell'iniziativa visualizza il punteggio corrente, la tendenza cronologica nel tempo e la suddivisione dei punteggi in base alla categoria del carico di lavoro.
Annotazioni
Microsoft Defender per il cloud offre due modelli di Secure Score separati. Il nuovo Cloud Secure Score (basato sul rischio) è disponibile nel portale di Microsoft Defender e incorpora la criticità degli asset per la definizione delle priorità. Il punteggio di sicurezza classico rimane disponibile nel portale di Azure e usa un modello di calcolo basato su controllo.
Per i team che lavorano principalmente nel portale di Azure, il punteggio di sicurezza classico rimane disponibile e continua a funzionare come prima. Tuttavia, Cloud Secure Score nel portale di Defender fornisce una valutazione più accurata dei rischi considerando il contesto relativo a ogni ricerca di sicurezza.