コンフィデンシャル コンピューティングは、Linux Foundation の一部である コンフィデンシャル コンピューティング コンソーシアム (CCC) によって確立された業界用語です。 CCC は、次の方法でコンフィデンシャル コンピューティングを定義します。
"Confidential Computing は、ハードウェア ベースの構成証明済みの信頼された実行環境で計算を実行することで、使用中のデータを保護します。
「これらの安全で隔離された環境は、アプリケーションやデータの不正アクセスや改変を防止し、機密かつ規制されたデータを管理する組織のセキュリティレベルを向上させます。」
MicrosoftはCCCの創設メンバーであり、この定義に沿ったAzure上の信頼できる実行環境(TEE)を提供しています。
攻撃対象領域を縮小する
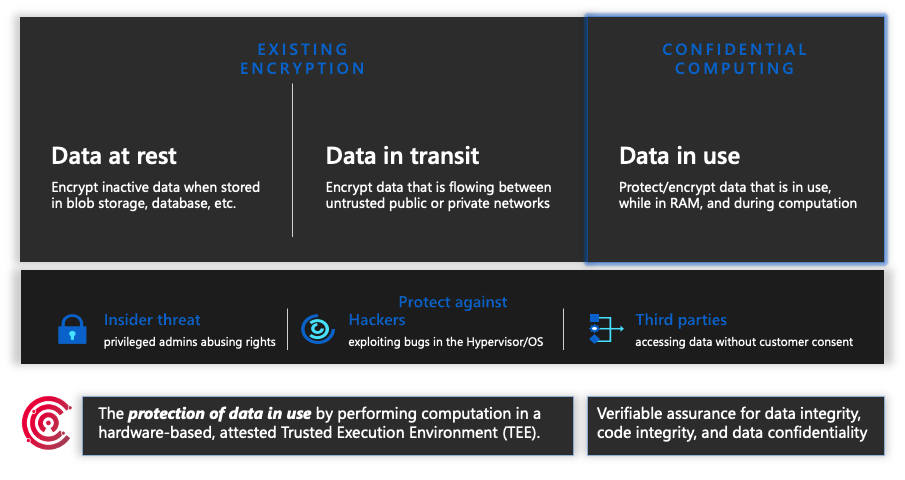
Azure では、既に保存データと転送中のデータを暗号化しています。 コンフィデンシャル コンピューティングは、暗号化キーの保護など、使用中のデータを保護するのに役立ちます。 Azure コンフィデンシャル コンピューティングは、ハードウェア ベースの構成証明済み TEE でデータを処理することで、クラウド オペレーターを含む使用中のデータへの不正アクセスを防ぐのに役立ちます。 Azure コンフィデンシャル コンピューティングが有効で適切に構成されている場合、Microsoft は暗号化されていない顧客データにアクセスできません。
この脅威モデルは、コードやデータが実行される間、オペレーターやその他の特権アクターを信頼する必要性を減らすように設計されています。 Azureはクラウドプロバイダーが管理しないハードウェアの信頼ルートを使用しており、不正アクセスや改変を防ぎます。
静止時および転送中の暗号化と組み合わせることで、機密計算は3つのデータ状態すべてにわたる保護を完成させます。
業界パートナーシップ
CCC は、ハードウェア ベンダー、クラウド プロバイダー、ソフトウェア開発者を集めて、TEE テクノロジと標準の導入を促進します。 Microsoft は、2019 年に CCC の共同設立を支援し、ガバナンス機関とテクニカル アドバイザリ カウンシルの両方の議長を務めてきた。
関連コンテンツ
- まずはGitHubのAzure機密コンピューティングのコードサンプルから始めましょう。
- インフラストラクチャ・アズ・ア・サービス(IaaS)、プラットフォーム・アズ・ア・サービス(PaaS)、開発者ツールにおけるAzureの機密コンピューティングの提供を探ってみましょう。
- 製品レベルの指針についてはAzure機密コンピューティング製品を参照してください。