この記事では、オンプレミスの Hyper-V 仮想マシン (VM) を Azure ツールに移行する方法について説明します。
注
チュートリアルでは、概念実証をすばやく設定できるように、シナリオの最も簡単なデプロイ パスを示します。 チュートリアルでは、可能な限り既定のオプションを使用しており、使用可能な設定とパスをすべて示しているわけではありません。
このチュートリアルでは、以下の内容を学習します。
- 移行したい VM を検出します。
- VM のレプリケートを開始します。
- すべてが想定どおりに動作していることを確認するためにテスト移行を実行します。
- 完全な VM 移行を実行します。
Azure サブスクリプションをお持ちでない場合は、開始する前に 無料アカウント を作成してください。
前提条件
準備:
- Hyper-V の移行のアーキテクチャを確認します。
- Hyper-V ホストの移行の要件と、VM 移行のために Hyper-V ホストおよびクラスターがアクセスする必要がある Azure URL を確認します。
- Azure に移行する Hyper-V VM の要件を確認します。
- Azure に Hyper-V サーバーを移行する前に、Hyper-V VM のチュートリアルを完了することをお勧めします。
- 既存のプロジェクトに移動するか、 新しいプロジェクトを作成します。
- Azure アカウントのアクセス許可の確認。
- Azure アカウントには、VM を作成するためのアクセス許可が必要です。
- Azure マネージド ディスクに書き込む。
- Azure Migrate プロジェクトに関連付けられている Recovery Services コンテナーのフェールオーバー操作を管理します。
- プロジェクトを作成し、検出、評価、移行を実行するために必要な Azure Migrate の組み込みロールとアクセス許可の詳細については、「 Azure Migrate 用の Azure アカウントを準備する」を参照してください。
注
Windows オペレーティング システム (OS) のアップグレードを計画している場合、アップグレードが失敗した場合、エラーの詳細について Azure Migrate と Modernize によって Windows SetupDiag がダウンロードされる場合があります。 移行後に Azure で作成された VM が SetupDiag にアクセスできることを確認してください。 SetupDiag にアクセスできない場合は、OS アップグレード失敗の詳細なエラー コードを取得できない可能性がありますが、アップグレードは続行できます。
プロバイダーをダウンロードする
Hyper-V VM を移行するには、ソフトウェア プロバイダー (Azure Site Recovery プロバイダーと Recovery Services エージェント) を Hyper-V ホストまたはクラスター ノードにインストールする必要があります。 Hyper-V の移行に Azure Migrate アプライアンスは使用されません。
Azure Migrateプロジェクトで「管理」>「サーバーのレプリケーション」に移動し、「レプリケーションの開始」を選択します。
「意図を指定する」の「移行したいもの」で、「サーバーまたは仮想マシン (VM)」を選択します。 移行先の場所で、Azure VM を選択します。
[ワークロードの選択方法] で、[その他のソース] の下にある [レプリケーション プロバイダーから (Hyper-V)] を選択します。 ポータルのリンクを選択してレプリケーションプロバイダーの設定を開始してください。
セットアップ ページでは、仮想化の種類は前の手順 (Hyper-V) から事前に設定されています。
ターゲット リージョンで、マシンの移行先となる Azure リージョンを選択します。
[移行のターゲット リージョンが
region-nameされていることを確認する] を選択します。[リソースの作成] を選択します。 この手順により、バックグラウンドで Recovery Services コンテナーが作成されます。
- このボタンの選択後は、このプロジェクトのターゲット リージョンを変更できません。
- 後続のすべての移行は、このリージョンに対して行われます。
[Hyper-V ホスト サーバーを準備する] で、Hyper-V レプリケーション プロバイダーと登録キー ファイルをダウンロードします。
- Hyper-V ホストを移行およびモダン化ツールに登録するには、登録キーが必要です。
- キーは生成後 5 日間有効です。

プロバイダー セットアップ ファイルと登録キー ファイルを、レプリケートする VM が実行されている各 Hyper-V ホスト (またはクラスター ノード) にコピーします。

プロバイダーをインストールして登録する
プロバイダーをインストールして登録するには、UI またはコマンドを使用して次の手順を実行します。
各ホストでプロバイダーのセットアップ ファイルを実行します。
- タスク バーのファイル アイコンを選択して、インストーラー ファイルと登録キーがダウンロードされているフォルダーを開きます。
-
AzureSiteRecoveryProvider.exe ファイルを選択します。
- プロバイダーのインストール ウィザードで、[オン (推奨)] が選択されていることを確認し、[次へ] を選びます。
- [インストール] を選択して、既定のインストール フォルダーをそのまま使用します。
- [登録] を選択して、このサーバーを Recovery Services コンテナーに登録します。
- [参照] を選択します。
- 登録キーを見つけて、[開く] を選びます。
- [次へ]を選択します。
- [プロキシを使用せずに直接 Azure Site Recovery に接続する] が選択されていることを確認し、[次へ] を選びます。
- [完了] を選択します。
ホストにプロバイダーをインストールしたら、サイト回復プロバイダーのセットアップ ページにAzure ポータルに移動し、 [登録の確認を選択します。

検出された VM がツールに表示されるまで、登録を終了してから最大 15 分かかる場合があります。
移行の実行
注
ポータルでは、レプリケーションのために一度に最大 10 台のマシンを選択できます。 レプリケートするマシンがそれより多い場合は、10 台をひとまとまりとしてグループ化してください。
Azure Migrateプロジェクトで「管理」>「サーバーのレプリケーション」に移動し、「レプリケーションの開始」を選択します。
[ 意図の指定 ] ページの [ 移行対象] で、[ サーバーまたは仮想マシン (VM)] を選択します。 移行先の場所で、Azure VM を選択します。
[ ワークロードの選択方法] で、次のいずれかのオプションを選択します。
- 既存のAzure Migrate アプライアンスがある場合は、次のいずれかのオプションを選択し、探索方法に進みます。
- すべてのインベントリから サーバーを手動で選択します。
- 評価から既存の評価の利用へ。
- 既存のAzure Migrate アプライアンス (評価、ウェーブ計画、およびその他の計画機能に必要) がなく、Hyper-V 移行を直接実行する場合は、[レプリケーション プロバイダーから ] (Hyper-V) を選択します。 Hyper-Vのサイト回復プロバイダーのセットアップを完了した場合は、ワークロードに進むことができます。 それ以外の場合は、前のセクションで説明した手順に従ってセットアップを完了します。
- 既存のAzure Migrate アプライアンスがある場合は、次のいずれかのオプションを選択し、探索方法に進みます。
探索方法で、ソース環境 (Hyper-V) に一致するアプライアンスを選択し、[次へ] を選択します。 Hyper-Vのサイト回復プロバイダーのセットアップを完了した場合は、ワークロードに進むことができます。 それ以外の場合は、前のセクションで説明した手順に従ってセットアップを完了します。
ワークロードでは、
-
ターゲット VM のセキュリティの種類を選択します。
- Azure Migrate では、トラステッド起動仮想マシン (TVM) への移行がサポートされています。 既定では、対象となる VM が TVM として移行されます。 これらの VM では、セキュア ブートや仮想 TPM などの強化されたセキュリティ機能が追加料金なしで提供されます。
- また、対象となるマシンを機密仮想マシンに移行することも可能です。詳細はこちらをご覧ください。 機密仮想マシンを選択すると、対象となるサーバーのみが選択可能で、それ以外はグレーアウトになります。CVMサポートマトリックスを参照してください。
- 次に、移行するサーバーを選択し、[ 次へ] を選択します。
- [ターゲット設定] で、移行するサブスクリプションとターゲット リージョンを選択し、移行後にAzure VM が存在するリソース グループを指定します。 次の設定を完了します。
- ストレージ アカウント: ポータルによってプロジェクト用に自動的に作成されるキャッシュ ストレージ アカウントを使用するには、既定のオプションをそのまま使用します。 レプリケーションに別のストレージ アカウントを使用するには、ドロップダウン リストから選択します。
注
Azure ハイブリッド特典: Azure ハイブリッド特典を適用し、対象となるWindows Serverまたは Enterprise Linux ライセンスを使用して、従量課金制のコストに対して最大 76% を節約します。 ライセンス (Windows Server ライセンスまたは Enterprise Linux ライセンス) に該当するボックスをオンにします。
仮想ネットワーク: 移行後にAzure VM が参加するAzure仮想ネットワークとサブネットを選択します。
可用性オプション: 次のいずれかのオプションを選択します。
- 可用性ゾーン – 移行されたマシンをリージョン内の特定の可用性ゾーンにピン留めします。 マルチノード アプリケーション層の一部であるマシンをAvailability Zonesに分散するには、このオプションを使用します。 このオプションを選択した場合は、[コンピューティング] タブで選択した各マシンの可用性ゾーンを指定します。このオプションは、選択したターゲット リージョンがAvailability Zonesをサポートしている場合にのみ使用できます。
- 可用性セット – 移行されたマシンを可用性セットに配置します。 選択したターゲット リソース グループには、1 つ以上の可用性セットが含まれている必要があります。
- インフラストラクチャの冗長性は必要ありません。移行されたマシンにAvailability Zonesまたは可用性セットが不要な場合は、このオプションを選択します。
[ セキュリティの詳細] で、
- 選択されたターゲットセキュリティタイプが StandardまたはTrusted Launch仮想マシンの場合:
- セキュア ブート は既定で有効になっています (推奨)。 このオプションを削除することもできます。 次に、 ディスク暗号化の種類 の選択に進みます。
- 選択されたターゲットセキュリティタイプが 機密仮想マシンの場合:
- 必要に応じて、OS ディスクを機密性の高い方法で暗号化することもできます。 この暗号化により、ディスク暗号化キーを仮想マシンの TPM にバインドし、ディスク コンテンツに VM のみがアクセスできるようにする追加の暗号化レイヤーが提供されます。
- この暗号化を有効にするには、[ コンフィデンシャル コンピューティング暗号化 ] オプションを選択し、 OS ディスク暗号化の種類 の選択に進みます。 それ以外の場合は、 ディスク暗号化の種類 の選択に進みます。
- [ OS ディスク暗号化の種類] で、次のいずれかのオプションを選択します。
- プラットフォーム管理キーを使用した保存時の暗号化 ( [Confidential compute encryption]\(機密コンピューティング暗号化\) を選択しなかった場合は既定)
- プラットフォームマネージド キーを使用した機密暗号化 ( Confidential コンピューティング暗号化を選択した場合に使用可能)
- カスタマー マネージド キーによる機密暗号化 ([機密コンピューティングの暗号化] を選択した場合、利用可能)
注
- Confidential OSのディスク暗号化を選択すると、ターゲットVMではデフォルトでセキュアブートが有効になります。
- 127 GB を超えるディスクの機密 OS ディスク暗号化では、カスタマー マネージド キー (CMK) のみがサポートされます。 127 GB 未満のディスクでは、プラットフォームマネージド キー (PMK) とカスタマー マネージド キー (CMK) の両方がサポートされます。
- 機密OSディスク暗号化は、暗号化プロセスのため、移行時の標準的な初期VM作成時間を長くする可能性があります。
- 現在、データ ディスクは機密暗号化をサポートしていません。 ただし、カスタマー マネージド キー (CMK) またはプラットフォームマネージド キー (PMK) を使用したホストベースの暗号化を使用してセキュリティで保護できます。
- 選択されたターゲットセキュリティタイプが StandardまたはTrusted Launch仮想マシンの場合:
[ディスク暗号化の種類] で、次を選択します。
- プラットフォーム管理キーを使用した静止データ暗号化
- カスタマー マネージド キーを使用した保存時の暗号化
- プラットフォーム マネージド キーとカスタマー マネージド キーを使用した二重暗号化
注
- カスタマー マネージド キー (CMK) を使用して VM をレプリケートするには、ターゲット リソース グループの下に ディスク暗号化セットを作成 します。 ディスク暗号化セット オブジェクトは、SSE に使用する CMK を含む Key Vault にマネージド ディスクをマップします。
- シード ディスクは、カットオーバー前のレプリケーション/ステージング中にAzureに作成されます。 暗号化すると、Azureに存在している間、最初の書き込みから直接データが保護されます。 ディスク暗号化の種類の設定は、最終的な移行後にシード ディスクとマネージド ディスクの両方に適用されます。
[コンピューティング] で、VM の名前、サイズ、OS ディスクの種類、および可用性構成 (前の手順で選択した場合) を確認します。 VM は、Azure要件に準拠している必要があります。
- VM サイズ: 評価の推奨事項を使用している場合は、VM サイズのドロップダウンに推奨サイズが表示されます。 それ以外の場合Azure Migrate、Azure サブスクリプション内の最も近い一致に基づいてサイズを選択します。 または、[Azure VM サイズ] でサイズを手動で選択します。
- [OS ディスク]: VM の OS (ブート) ディスクを指定します。 OS ディスクには、オペレーティング システムのブートローダーとインストーラーが含まれています。
- 可用性ゾーン: 使用する可用性ゾーンを指定します。
- 可用性セット:使用する可用性セットを指定します。
- 容量予約: ターゲット サブスクリプションと場所に VM SKU の容量予約が既にある場合は、このデプロイ用にここで指定します。 容量予約により、移行を開始するときに必要な VM SKU を使用できるようになります。 ここで予約を関連付けるか、この手順をスキップして、移行中に後で構成することができます。 SKU の容量予約は、ターゲット サブスクリプションと場所内の任意のリソース グループに含めることができます。詳細については、こちらをご覧ください。
[ディスク] で、VM ディスクをAzureにレプリケートするかどうかを指定し、Azureでディスクの種類 (Premium v2、Ultra Disk、Standard SSD、Standard HDD、Premium Managed Disks) を選択します。 [次へ]を選択します。
- レプリケーションからディスクを除外できます。
- ディスクを除外すると、移行後に Azure VM 上に存在しなくなります。
- モビリティ エージェントがそのサーバーに既にインストールされている場合は、ディスクを除外できます。 詳細については、こちらを参照してください。
[タグ] で、仮想マシン、ディスク、NIC にタグを追加することを選択します。
「レビューして実行開始」で設定を確認し、「移行の実行」を選択してサーバーの初期レプリケーションを開始します。
「移行を実行する」を選択すると、選択したサーバーのレプリケーションが始まります。 レプリケーションは以下の通りに進みます:
- レプリケーション開始ジョブが正常に完了すると、サーバーはAzureへの初期レプリケーションを開始します。
- 初期レプリケーション中に、VM スナップショットが作成されます。 スナップショットのディスク データは、Azureのレプリカ マネージド ディスク (シード ディスク) にレプリケートされます。
- 初期レプリケーションが完了すると、差分レプリケーションが開始されます。 このプロセスは定期的に、ソースディスクに対する増分変更をAzureのレプリカディスクに複製し、サーバーはデルタレプリケーションでの移行準備が整います。
初回のプロビジョニング
これが Azure Migrate プロジェクトでレプリケートする初めての VM である場合、移行およびモダン化ツールによって、プロジェクトと同じリソース グループにこれらのリソースが自動的にプロビジョニングされます。
- ストレージ アカウント: Hyper-V ホストにインストールするSite Recovery プロバイダー ソフトウェアは、レプリケーション用に構成した VM のレプリケーション データを、サブスクリプションのストレージ アカウント (キャッシュ ストレージ アカウントまたはログ ストレージ アカウントと呼ばれます) にアップロードします。 アップロードされたレプリケーション データは、その後 Azure Migrate と Modernize サービスによって、ストレージ アカウントから、VM に対応するレプリカマネージド ディスクへとコピーされます。 VM のレプリケーションを構成するときに、キャッシュ ストレージ アカウントを指定する必要があります。 Azure Migrate ポータルでは、プロジェクトで初めてレプリケーションを構成する際に、Azure Migrate プロジェクト用のそれが自動的に作成されます。
レプリケーション中のサーバーの監視と移行
このセクションでは、レプリケーティングサーバーの追跡方法やテストおよび最終移行の実施方法について説明します。
- Azure Migrateプロジェクトでは、Manage>Server replicationに移動します。 その他に移動します。
- 以下の列は、レプリケーションを開始したサーバーのレプリケーションおよび移行状況を示しています:
- レプリケーションステータス:サーバーの現在のレプリケーションの状態を表示します。 複製状態について詳しく学びましょう。
- レプリケーションの正常性: レプリケーションの状態が正常、警告、または重大であることを示します。
- 最後の同期:最新のレプリケーションデータがAzureに同期された時期を示します。
- テスト移行ステータス: レプリケーティングサーバーの現在または最新のテスト移行状況を示すか、保留中と表示されます。
- 移行ステータス: レプリケーション中のサーバーの現在または最新の移行ステータスを表示します。初期レプリケーションが完了した場合は、移行準備完了 と表示されます。
-
テスト移行:
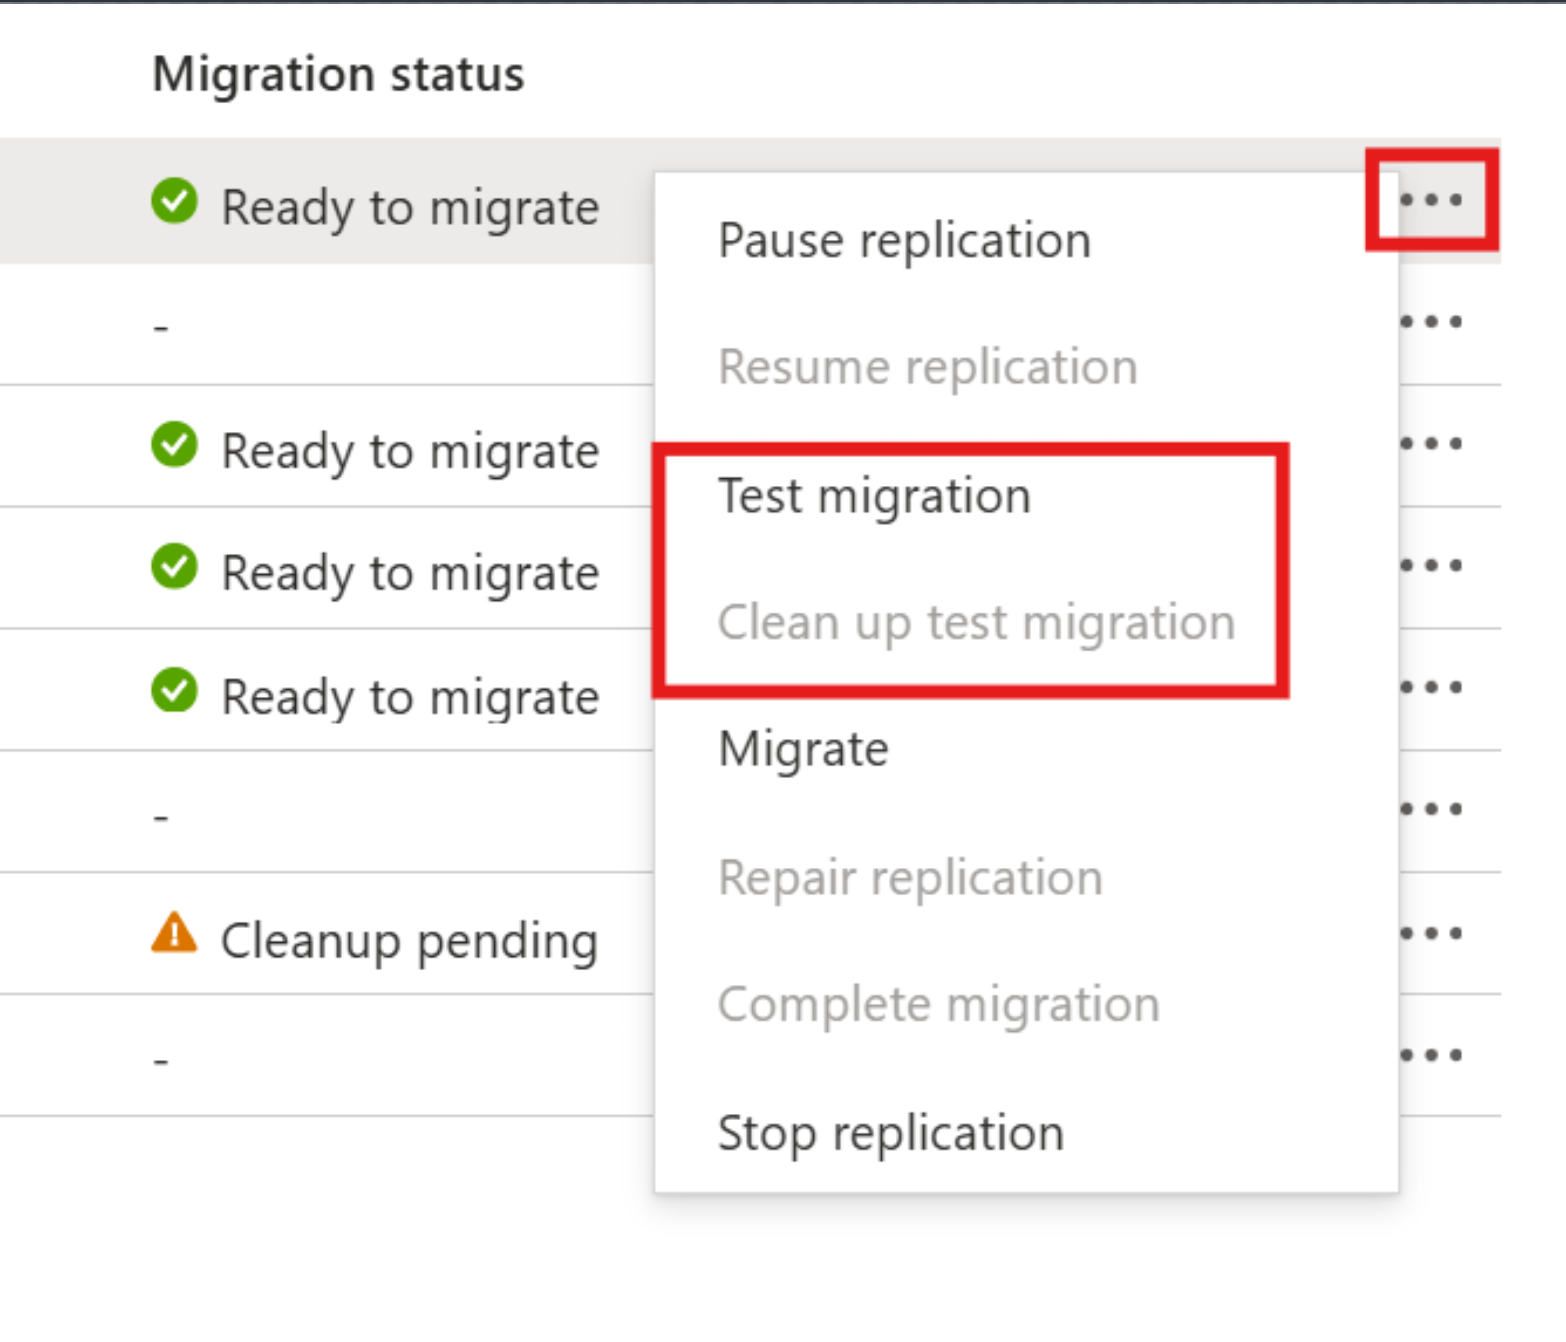
初期レプリケーションを完了し、Delta sync 中のサーバーについては、最終移行前にAzureでワークロードやアプリケーションのテスト移行を実施できます。 本番環境への影響を避けるために、隔離されたAzure仮想ネットワークを使用してください。 テスト移行は進行中のデルタレプリケーションを妨げず、必要に応じて複数のテスト移行を実行することができます。 検証が完了した後は、テスト移行リソースのクリーンアップを必ず行ってください。
テストするサーバーで、右側のメニューを選択し、テスト 移行を選択します。
テスト移行ページ:
- 仮想ネットワークとサブネットを選択してください。
- 必要に応じて、オペレーティングシステムをアップグレードします。 OSアップグレードを行うには、「アップグレード可能」を選択してください(現在プレビュー中でWindows OSのみ対応)。 Windows OSのアップグレードのアップグレードの詳細を見る。
- 上記の設定をした後、移行のテストを選択します。
検証が完了したら、サーバー右側のメニューを選択し、「 テスト移行をクリーンアップ」 を選択してテストVMと関連リソースを削除します。
移行:
- 移行準備が整っているサーバーは「移行準備完了」と「移行ステータス」欄に表示されます。
- これらのサーバーの移行を行うには、サーバーレプリケーションページで「移行」を選択してください。
-
Migrateページにて、
- 移行したいサーバーを選択してください。
- オプションで、OSをアップグレードしたい場合はターゲットOSを選択することもできます(OSのアップグレードは現在プレビュー中で、Windows OSのみ対応です)。 Windows OSのアップグレードの詳細をご覧ください。
- データ損失なしで計画的な移行を行いたい場合は、仮想マシンをシャットダウンすることを選びましょう。
- 上記の設定を行った後、移行を選択します。
移行したサーバーのステータスおよび移行完了時間は「 移行ステータス 」欄で確認できます。
. 任意のレプリケーションアクション:以下のアクションは任意であり、特定のレプリケーションやリカバリーシナリオでのみ必要です。 各サーバーのメニューからアクセスできます。
- 複製停止:サーバーの複製や移行を望まなくなった場合に複製を停止します。
- 再同期:レプリケーションを再確立する必要がある場合、サーバーを再同期させてレプリカを元のソースと同期させます。
移行後のベスト プラクティス
- 復元性の向上:
- Azure Backup を使用して Azure VM をバックアップすることで、データの安全を保ちます。 詳細については、こちらを参照してください。
- Azure VM を Site Recovery のセカンダリ リージョンにレプリケートし、継続的にワークロードを実行して利用可能にします。 詳細については、こちらを参照してください。
- セキュリティの強化:
- Microsoft Defender for Cloud のジャスト イン タイム管理を利用して、インバウンド トラフィック アクセスをロックダウンし、制限します。
- Azure Update Manager を使って、Windows および Linux マシンの更新プログラムを管理します。
- ネットワーク セキュリティ グループを使用して、ネットワーク トラフィックを管理エンドポイントに制限します。
- Azure Disk Encryption をデプロイして、ディスクをセキュリティ保護し、盗難や不正アクセスからデータを安全に保護します。
- IaaS リソースのセキュリティ保護とMicrosoft Defender for Cloud に関する詳細を確認します。
- 監視と管理:
- Microsoft Cost Management をデプロイして、リソースの使用率と消費量を監視することを検討してください。
次のステップ
Azure 向けクラウド導入フレームワークでのクラウド移行の工程を調査します。