Azure portal で Virtual WAN VPN 接続用のカスタム IPsec ポリシーを構成できます。 カスタム ポリシーは、両側 (オンプレミスと Azure VPN ゲートウェイ) で、IKE フェーズ 1 および IKE フェーズ 2 に同じ設定を使用する場合に便利です。
カスタム ポリシーを使用する
カスタム IPsec ポリシーを操作する場合は、次の要件に注意してください。
- IKE - IKE の場合、IKE 暗号化の任意のパラメーターと、IKE 整合性の任意のパラメーター、および DH グループの任意のパラメーターを選択できます。
- IPsec - IPsec の場合、IPsec 暗号化の任意のパラメーター、IPsec 整合性の任意のパラメーター、および PFS を選択できます。 IPsec 暗号化または IPsec 整合性のパラメーターのいずれかが GCM の場合、両方の設定のパラメーターは GCM である必要があります。
カスタムIKEメインモードポリシーは、グループ14、グループ24、またはECP(楕円曲線グループ)、ECP256(グループ19)、ECP384(グループ20)Diffie-Hellman をサポートします。 同様の暗号グループの要件はIPsecのクイックモードポリシーにも適用されます。
既定のカスタム ポリシーには、下位互換性のために SHA1、DHGroup2、3DES が含まれています。 これらは、弱いアルゴリズムであり、カスタム ポリシーを作成するときにはサポートされません。 次のアルゴリズムのみを使用することをお勧めします。
使用可能な設定とパラメーター
| 設定 | パラメーター |
|---|---|
| IKE 暗号化 | GCMAES256、GCMAES128、AES256、AES128 |
| IKE 整合性 | SHA384、SHA256 |
| DH グループ | ECP384、ECP256、DHGroup24、DHGroup14 |
| IPsec 暗号化 | GCMAES256、GCMAES128、AES256、AES128、なし |
| IPsec 完全性 | GCMAES256、GCMAES128、SHA256 |
| PFS グループ | ECP384、ECP256、PFS24、PFS14、なし |
| SA の有効期間 | 整数、最小値 300 秒/既定値 3600 秒 |
次の表に、カスタム ポリシーでサポートされる対応する Diffie-Hellman グループを示します:
| Diffie-Hellman グループ | DHGroup | PFSGroup | キーの長さ |
|---|---|---|---|
| 14 | DHGroup14 | PFS14 | 2048ビット MODP |
| 19 | ECP256 | ECP256 | 256 ビット ECP |
| 20 | ECP384 | ECP384 | 384 ビット ECP |
| 24 | DHGroup24 | PFS24 | 2048ビット MODP |
ポリシーを構成する
仮想ハブを見つけます。 Azure portal で Virtual WAN リソースに移動し、お使いの VPN サイトが接続されている仮想ハブを見つけます。
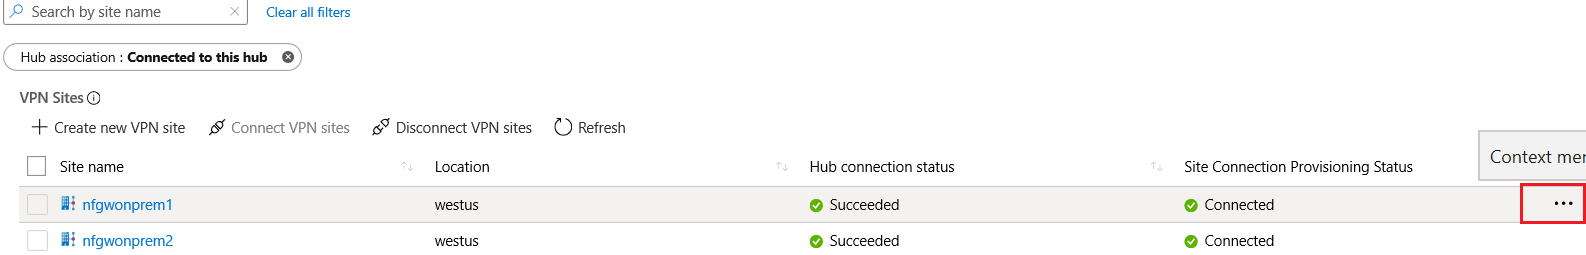
VPN サイトを選択します。 ハブの概要ページで、 [VPN (サイトからサイトへ)] をクリックし、カスタム IPsec ポリシーを設定する VPN サイトを選択します。
VPN 接続を編集します。 コンテキスト メニュー (...) から、[VPN 接続を編集する] を選択します。
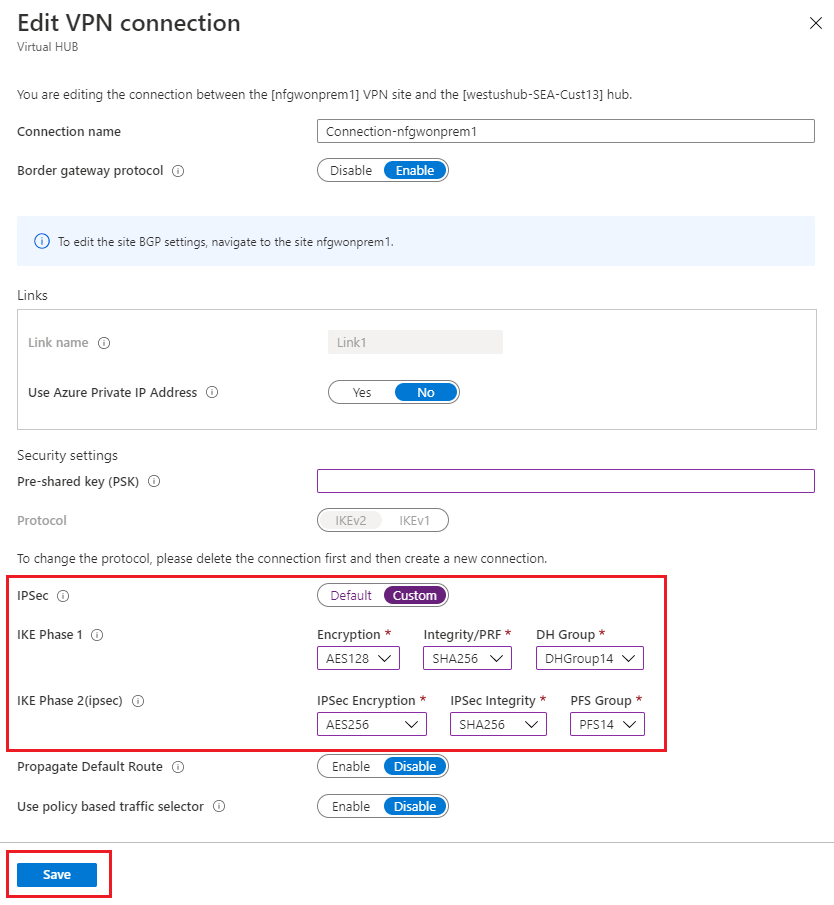
設定を構成します。 [VPN 接続を編集する] ページで、IPsec の設定を既定値からカスタムに変更し、IPsec ポリシーをカスタマイズします。 [Save](保存) を選択して設定を保存します。


次のステップ
Virtual WAN の詳細については、Virtual WAN の概要に関するページを参照してください。