概要
Microsoft Entra ID では、Privileged Identity Management (PIM) を使って、グループ内の Just-In-Time メンバーシップまたはグループの Just-In-Time 所有権を管理できます。 グループを使用して、Microsoft Entra ロール、Azure ロール、およびその他のさまざまなシナリオにアクセスできるようにします。 PIM で Microsoft Entra グループを管理するには、そのグループを PIM の管理下に置く必要があります。
管理するグループを識別する
開始する前に、Microsoft Entra セキュリティ グループまたは Microsoft 365 グループが必要です。 Microsoft Entra ID でのグループ管理の詳細については、「Microsoft Entra グループとグループ メンバーシップを管理する」を参照してください。
オンプレミス環境から同期された動的グループとグループは、グループの PIM では管理できません。
グループを Microsoft Entra PIM に追加するには、適切なアクセス許可が必要です。 ロール割り当て可能なグループの場合は、特権ロール管理者やグローバル管理者など、microsoft.directory/groupsAssignableToRoles/owners/updateとmicrosoft.directory/groupsAssignableToRoles/members/updateのアクセス許可を持つMicrosoft Entra ロールが必要です。または、グループのアクティブな所有者である必要があります。 ロールを割り当てできないグループの場合は、グループ管理者や ID ガバナンス管理者などのmicrosoft.directory/groups/owners/updateとmicrosoft.directory/groups/members/updateのアクセス許可を持つMicrosoft Entra ロールが必要です。または、グループのアクティブな所有者である必要があります。 管理者のロールの割り当ては、ディレクトリ レベルまたは管理単位レベルでスコープを設定できます。 組み込みロールとカスタム Microsoft Entra ロールがサポートされています。
Privileged Identity Managementでは、microsoft.directory/groups.security/またはmicrosoft.directory/groups.unified/で始まるアクセス許可はサポートされていません。 代わりに、 microsoft.directory/groups/ で始まるアクセス許可を使用してください。
Privileged Identity Managementは、制限付き管理管理単位 (RMAU) のグループをサポートしていません。
注
管理者とグループ所有者は、グループ エクスペリエンスやその他のインターフェイスを使用してグループを管理し、MICROSOFT ENTRA PIM で行われた変更をオーバーライドできます。
前のセクションで説明したように、グループを管理するためのアクセス許可を持つ Microsoft Entra ロールで Microsoft Entra 管理センター にサインインします。
ID ガバナンス>Privileged Identity Management>Groups を参照します。
グループに対して PIM が既に有効になっているグループを表示します。
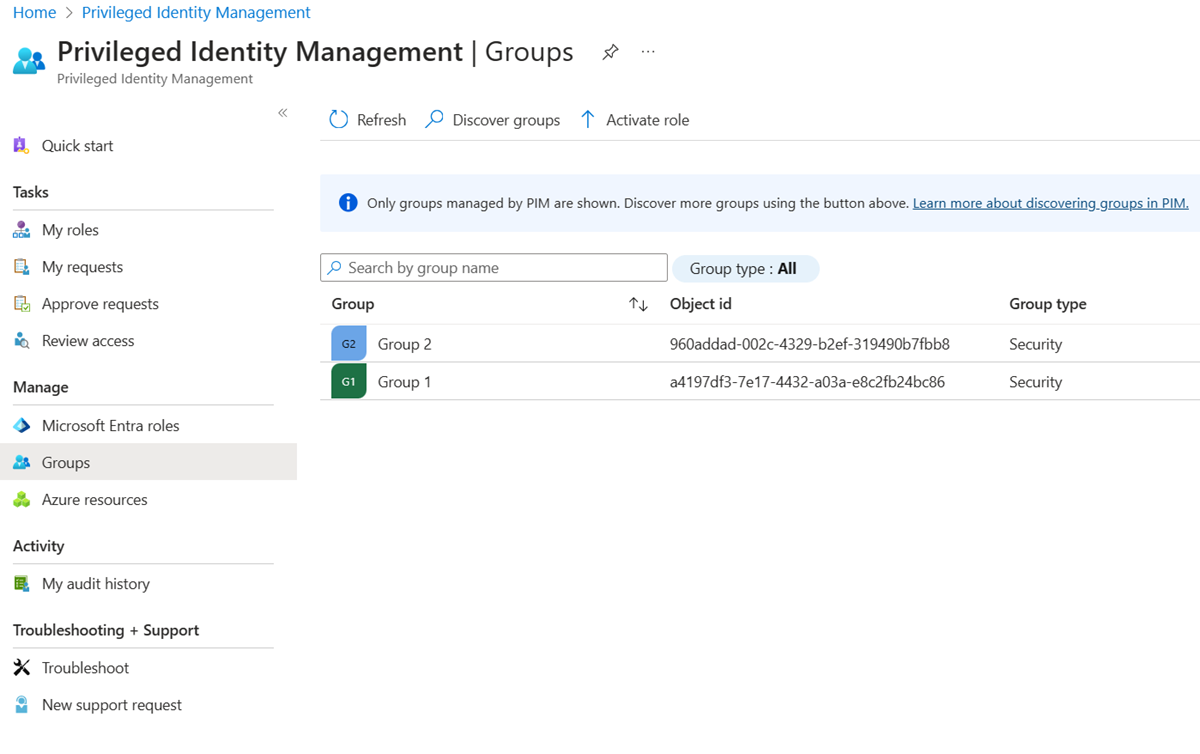
[グループを検出する] を選択し、PIM で管理下に置くグループを選択します。

[グループの管理] を選択し、[OK] を選択します。
[グループ] を選択して、グループの PIM で有効になっているグループの一覧に戻ります。

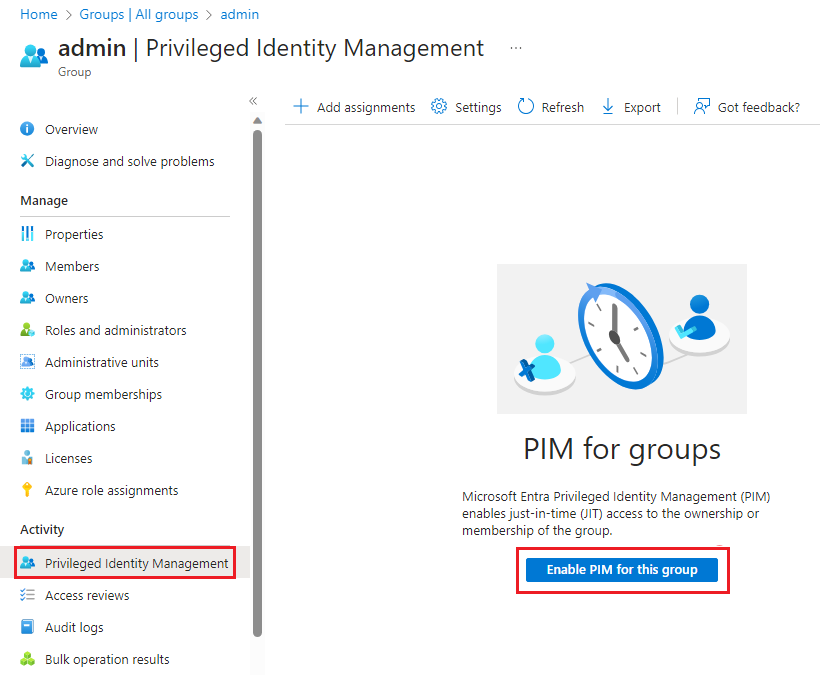
または、[グループ] ウィンドウを使用して、[Privileged Identity Management] の下にグループを表示することもできます。
重要
グループは、いったん管理されると、管理から除外することはできません。 これにより、別のリソース管理者が PIM 設定を削除することを防ぎます。 Microsoft Entra ID からグループが削除された場合、グループが PIM for Groups オプションから削除されるまでに最大 24 時間かかる場合があります。