既定では、Microsoft Entra Domain Servicesでは NTLM v1 や TLS v1 などの暗号を使用できます。 これらの暗号は一部のレガシ アプリケーションに必要な場合がありますが、弱いと見なされ、不要な場合は無効にする必要があります。 Microsoft Entra Connect を使用してオンプレミスのハイブリッド接続を使用している場合は、NTLM パスワード ハッシュの同期を無効にすることもできます。
この記事では、次のような設定を使用してマネージド ドメインを強化する方法について説明します。
- NTLM v1 および TLS v1 暗号を無効にする
- NTLM パスワード ハッシュ同期を無効にする
- Kerberos RC4 暗号化を無効にする (今後廃止予定のプロセスにおいて)
- Kerberos 防御を有効にする
- LDAP 署名
- LDAP チャネル バインディング
前提条件
この記事を完了するには、以下のリソースが必要です。
- アクティブなAzure サブスクリプション。
- Azure サブスクリプションをお持ちでない場合は、アカウントを作成します。
- サブスクリプションに関連付けられているMicrosoft Entra テナント。オンプレミスのディレクトリまたはクラウド専用ディレクトリと同期されます。
- Microsoft Entra テナントで有効化され、構成された Microsoft Entra Domain Services 管理ドメイン。
- 必要に応じて、Microsoft Entra Domain Servicesマネージド ドメインを作成して構成します。
- マネージド ドメインのセキュリティ設定を変更するには、テナントのアプリケーション管理者とグループ管理者のMicrosoft Entraロールが必要です。
- マネージド ドメインのセキュリティ設定を変更するには、Domain Services 共同作成者Azureロールが必要です。
セキュリティ設定を使用してドメインを強化する
Azure ポータルにサインインします。
Microsoft Entra Domain Servicesを検索して選択します。
目的のマネージド ドメインを選択します (例: aaddscontoso.com )。
左側で、セキュリティの設定を選択します。
次の設定に対して [有効] または [無効] をクリックします。
- TLS 1.2 専用モード
- NTLM v1 認証
- NTLM パスワード同期
- Kerberos RC4 暗号化
- Kerberos 防御
- LDAP 署名
- LDAP チャネル バインディング

Kerberos RC4 暗号化を無効にする
Kerberos の RC4 暗号化は廃止の道を切り開きます。 CVE-2026-20833 に関連する Windows のセキュリティ更新プログラムにより、既定の Kerberos KDC の動作が AES 優先に移行され、段階的に RC4 の使用が削減されます。 RC4 に明示的に依存しているワークロード、デバイス、またはサービスがない限り、マネージド ドメインのセキュリティ設定から RC4 を無効にする必要があります。
非推奨のタイムライン
| Phase | 日付 | Behavior |
|---|---|---|
| 初期デプロイ | 2026 年 1 月 13 日 | 更新プログラムでは、監査シグナルと準備コントロールが導入されます。 |
| 強制 (手動ロールバックが可能) | 2026 年 4 月 | 既定の Kerberos KDC 動作は、AES 優先に移行します。 RC4 に依存するシナリオは、明示的に構成されていない限り、失敗を開始できます。 |
| 強制 (最終) | 2026 年 7 月 | 更新により、ロールバックのサポートが削除され、強制が有効な状態が維持されます。 |
詳細については、 CVE-2026-20833 に関連するサービス アカウント チケット発行の変更に対する RC4 の Kerberos KDC の使用を管理する方法を参照してください。
Azure ポータルで RC4 をオフにする
- Azure ポータルにサインインします。
- Microsoft Entra Domain Servicesを検索して選択します。
- 目的のマネージド ドメインを選択します (例: aaddscontoso.com )。
- 左側で、セキュリティの設定を選択します。
- Kerberos RC4 暗号化を無効に設定します。
- 保存を選びます。
PowerShell で RC4 をオフにする
PowerShell を使用して RC4 を無効にするには、 KerberosRc4Encryption プロパティを Disabled に設定します。
$securitySettings = @{"DomainSecuritySettings"=@{"KerberosRc4Encryption"="Disabled"}}
Set-AzResource -Id $DomainServicesResource.ResourceId -Properties $securitySettings -ApiVersion "2021-03-01" -Verbose -Force
Warning
RC4 を無効にする前に、ワークロード、デバイス、またはサービス アカウントが RC4 暗号化に依存していないことを確認します。 セキュリティ 監査 を有効にし、Kerberos チケット イベント ID 4768 と 4769 を監視することで、 RC4 の依存関係を識別できます。 RC4 を一時的に必要とするワークロードの場合は、CVE-2026-20833 のサポート記事に記載されているように、影響を受けるサービス アカウント msDS-SupportedEncryptionTypes の値を RC4 を含むように構成します。
TLS 1.2 の使用に対する Azure Policy のコンプライアンスを割り当てる
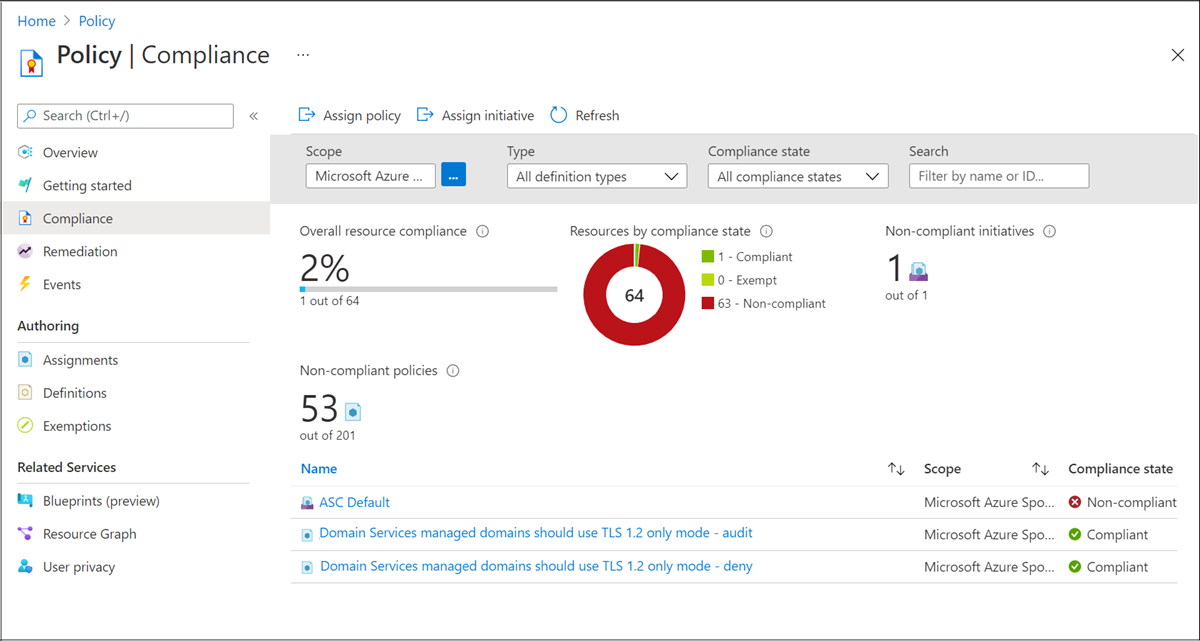
Security 設定に加えて、Microsoft Azure Policy には、TLS 1.2 の使用を強制する Compliance 設定があります。 ポリシーは、割り当てられるまで影響を受けません。 ポリシーが割り当てられると、 [コンプライアンス] に表示されます。
- 割り当てが [監査] の場合、Domain Services インスタンスが準拠すればコンプライアンスが報告されます。
- 割り当てが [拒否]の場合、TLS 1.2 が必要ない場合、コンプライアンスにより Domain Services インスタンスが作成されず、TLS 1.2 が必要になるまで Domain Services インスタンスを更新できません。
NTLM の失敗を監査する
NTLM パスワード同期を無効にするとセキュリティが向上しますが、多くのアプリケーションとサービスは、それを使用しないで動作するようには設計されていません。 たとえば、DNS サーバー管理や RDP など、リソースに IP アドレスを使用して接続しようとすると、アクセスが拒否されて失敗します。 NTLM パスワード同期を無効にし、アプリケーションまたはサービスが想定どおりに動作していない場合は、 [ログオン/ログオフ]>[ログオンの監査] イベント カテゴリのセキュリティ監査を有効にすることで、NTLM 認証の失敗を確認できます。この場合、NTLM は、イベントの詳細で認証パッケージとして指定されます。 詳細については、Microsoft Entra Domain Services のセキュリティ監査を有効にするを参照してください。
PowerShell を使用してドメインを強化する
必要に応じて、インストールし、Azure PowerShellを構成します。 Connect-AzAccount コマンドレットを使用して、Azure サブスクリプションにサインインしていることを確認します。
また、必要に応じて、 Microsoft Graph PowerShell SDKをインストールします。 Connect-MgGraph コマンドレットを使用して、Microsoft Entra テナントにサインインしていることを確認します。
脆弱な暗号スイートと NTLM 資格情報ハッシュ同期を無効にするには、Azure アカウントにサインインし、Get-AzResource コマンドレットを使用して Domain Services リソースを取得します。
ヒント
Get-AzResource コマンドを使用してエラーが発生した場合Microsoft。AAD/DomainServices リソースは存在しません。すべてのAzureサブスクリプションと管理グループを管理するためのアクセス権を付与します。
Login-AzAccount

$DomainServicesResource = Get-AzResource -ResourceType "Microsoft.AAD/DomainServices"
次に、DomainSecuritySettings を定義して、以下のセキュリティ オプションを構成します。
- NTLM v1 のサポートを無効にする。
- オンプレミスの AD からの NTLM パスワード ハッシュの同期を無効にする。
- TLS v1 を無効にする。
- Kerberos RC4 暗号化を無効にします。
- Kerberos 防御を有効にします。
重要
Domain Services マネージド ドメインで NTLM パスワード ハッシュ同期を無効にしている場合、ユーザーおよびサービス アカウントは LDAP 簡易バインドを実行できません。 LDAP 簡易バインドを実行する必要がある場合は、次のコマンドで、 "SyncNtlmPasswords"="Disabled"; セキュリティ構成オプションを設定しないでください。
$securitySettings = @{"DomainSecuritySettings"=@{"NtlmV1"="Disabled";"SyncNtlmPasswords"="Disabled";"TlsV1"="Disabled";"KerberosRc4Encryption"="Disabled";"KerberosArmoring"="Enabled"}}
最後に、Set-AzResource コマンドレットを使用して、定義済みのセキュリティ設定をマネージド ドメインに適用します。 最初の手順の Domain Services リソースと、前の手順のセキュリティ設定を指定します。
Set-AzResource -Id $DomainServicesResource.ResourceId -Properties $securitySettings -ApiVersion "2021-03-01" -Verbose -Force
セキュリティ設定がマネージド ドメインに適用されるまでに、しばらく時間がかかります。
重要
NTLM を無効にした後、Microsoft Entra Connect で完全なパスワード ハッシュ同期を実行して、マネージド ドメインからすべてのパスワード ハッシュを削除します。 NTLM を無効にしてもパスワード ハッシュ同期を強制しない場合は、ユーザー アカウントの NTLM パスワード ハッシュが削除されるのは、次回のパスワード変更時のみになります。 この動作により、認証方法として NTLM が使用されるシステムにキャッシュされた資格情報があれば、ユーザーは引き続きサインインすることができます。
NTLM パスワード ハッシュが Kerberos パスワード ハッシュと異なっていると、NTLM へのフォールバックは機能しません。 VM にマネージド ドメイン コントローラーへの接続がある場合は、キャッシュされた資格情報も機能しなくなります。
次のステップ
同期プロセスの詳細について学習するには、マネージド ドメイン内でのオブジェクトと資格情報の同期のしくみに関するページを参照してください。