이 문서에서는 AKS(Azure Kubernetes Service)에 대한 컨트롤 플레인 네트워킹 옵션을 알아봅니다. 먼저 계획을 안내하고 옵션, 권장 사항 및 모범 사례를 제공하는 데 도움이 되는 질문을 제기합니다.
API 서버에 액세스하려면 어떻게 해야 합니까?
Azure 관리 AKS 컨트롤 플레인은 API 서버를 포함하여 클러스터를 관리하는 데 도움이 되는 여러 구성 요소로 구성됩니다. 노드와 최종 사용자가 업데이트 및 클러스터 관리와 같은 작업을 위해 API 서버에 액세스할 수 있도록 네트워킹을 구성해야 합니다.
컨트롤 플레인 네트워킹 옵션
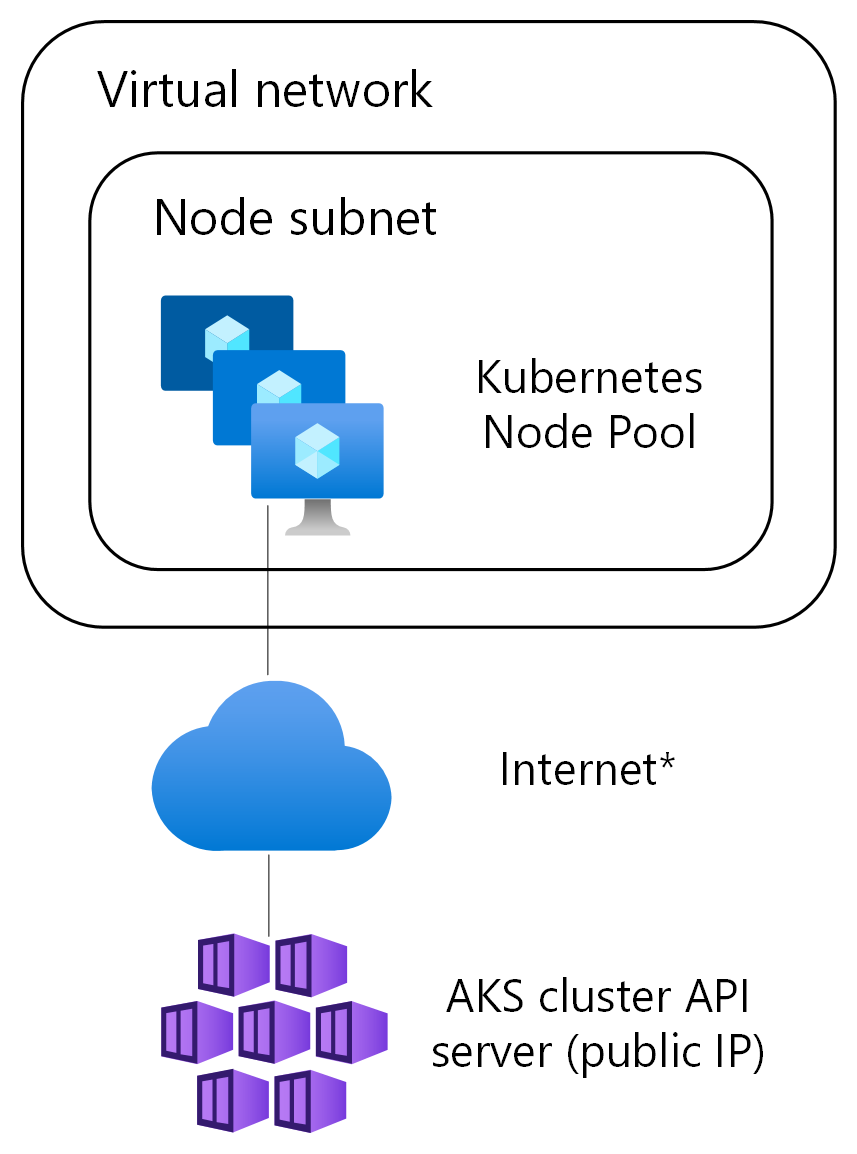
컨트롤 플레인 네트워킹을 설정할 때 공용 클러스터 또는 프라이빗 클러스터를 선택할 수 있습니다.
| 컨트롤 플레인 네트워킹 옵션 | 네트워킹 구성 요소 다이어그램 | 특징 및 기능 |
|---|---|---|
| 공용 클러스터 |
|
• 사용자와 노드가 추가 구성 없이 연결할 수 있도록 공용 IP 주소를 통해 액세스할 수 있는 API 서버입니다. • 특정 원본 IP 범위에 대한 액세스를 제한할 수 있습니다. • 노드 및 Pod 액세스를 위해 커넥티비티 터널을 사용합니다. • API 서버 VNet 통합을 지원합니다. |
| 프라이빗 클러스터 |

|
• API 서버 호스트 이름에 사용되는 Azure 프라이빗 DNS 를 사용하여 내부 IP 주소를 통해 액세스할 수 있는 API 서버입니다. • Azure Private Link 를 사용하여 API 서버에 안전하게 연결합니다. • 노드 및 Pod 액세스를 위해 커넥티비티 터널을 사용합니다. • API 서버 VNet 통합을 지원합니다. |
API Server VNet 통합
API Server VNet 통합 은 퍼블릭 또는 프라이빗 클러스터에 대해 지원됩니다. API 서버 VNet 통합을 통해 프라이빗 링크나 터널 없이도 API 서버와 클러스터 노드 간의 네트워크 통신이 가능합니다. API 서버는 노드가 활용하도록 구성된 위임된 서브넷의 내부 부하 분산 장치 VIP 뒤에서 사용할 수 있습니다.
API 서버 VNet 통합 사용:
- API 서버는 VNet(가상 네트워크) 내에서 위임된 서브넷으로 프로비전됩니다.
- 오버레이 또는 BYO CNI 클러스터에서 파드 접근을 위해 코네크티비티 터널을 사용할 수 있습니다.
- 클러스터 중단 없이 언제든지 API 서버 공용 액세스를 추가하거나 제거할 수 있습니다.
메모
API Server VNet 통합은 현재 카타르 센터에서 사용할 수 없습니다.
Recommendations
일반적인 권장 사항은 네트워킹 설정을 간소화하고 API 서버에 더 쉽게 액세스할 수 있도록 공용 클러스터를 사용하는 것입니다. 그러나 특정 보안 또는 규정 준수 요구 사항이 있는 경우 프라이빗 클러스터 가 더 적합할 수 있습니다.
보안을 강화하고 네트워크 관리를 간소화하려면 공용 및 프라이빗 클러스터 모두에 API Server VNet 통합 을 사용하도록 설정합니다.
메모
여러 클러스터 간에 API 서버, 시스템 노드 풀 및 에이전트 노드 풀 리소스에 대한 서브넷을 공유할 수 있습니다. 문제를 방지하기 위해 충분한 IP 주소가 할당되었는지 확인해야 합니다.