이 문서에서는 조직에서 Azure 로컬 인프라에서 GitHub GHES(Enterprise Server)를 실행할 수 있는 솔루션인 GitHub Enterprise Local에 대한 개요를 제공합니다. 데이터 주권 및 연결이 끊긴 운영이 필요한 규제된 산업을 위해 설계되었습니다. 이 문서에서는 아키텍처, 기능, 배포 모델 및 계획 고려 사항에 대해 설명합니다.
Important
이 기능은 현재 미리 보기로 제공됩니다. 베타, 미리 보기로 제공되거나 아직 일반 공급으로 릴리스되지 않은 Azure 기능에 적용되는 약관은 Microsoft Azure 미리 보기에 대한 추가 사용 약관을 참조하세요.
Overview
GitHub Enterprise Local을 사용하면 조직에서 Azure 로컬 인프라에서 완전 자체 호스팅 DevOps 플랫폼으로 GHES를 실행할 수 있습니다. 이 솔루션은 데이터 주권, 연결이 끊어지거나 대기 간격이 있는 작업 및 소스 코드, CI/CD 파이프라인 및 개발자 워크플로를 완전히 제어해야 하는 조직을 위해 설계되었습니다.
GitHub Enterprise Local은 Azure 로컬 미리 빌드된 가상 어플라이언스로 배포되며 전적으로 고객 소유 인프라 내에서 작동합니다. 모든 리포지토리, 메타데이터, 아티팩트 및 실행은 GitHub 일관된 개발자 환경을 유지하면서 온-프레미스로 유지됩니다.
GitHub Enterprise Local은 Azure 로컬 사용하여 GitHub 엔터프라이즈 개발자 플랫폼을 소버린 프라이빗 클라우드 환경으로 제공합니다. 퍼블릭 클라우드 사용이 제한되거나 금지된 정부, 국방, 금융, 의료 및 중요 인프라와 같은 규제된 산업을 위한 것입니다.
이 솔루션은 인프라 수명 주기 관리에 Azure 로컬 활용하는 반면 GitHub GHES(Enterprise Server)는 다음을 제공합니다.
소스 코드 관리
끌어오기 요청 및 코드 검토
문제 및 프로젝트 추적
CI/CD용 GitHub Actions(자체 호스팅 러너를 통해)
아티팩트 관리를 위한 패키지 GitHub
GitHub 고급 보안
GHES는 기본적으로 인터넷 연결 없이 실행되어 완전히 연결이 끊긴 배포를 사용하도록 설정합니다.
GitHub Enterprise Local을 사용하는 이유는 무엇인가요?
조직은 다음과 같은 이유로 GitHub Enterprise Local을 선택합니다.
데이터 주권 및 규정 준수: 모든 코드와 아티팩트가 인프라에 유지되어 엄격한 규제 및 관할 요구 사항을 지원합니다.
분리된 작업: GitHub.com에 종속되지 않고 에어갭 환경 또는 간헐적으로 연결되는 환경을 지원합니다.
엔터프라이즈급 DevOps: Actions, Packages 및 Advanced Security를 포함해, 전적으로 방화벽 내부에서 GitHub.com과 거의 동일한 기능을 제공합니다.
Azure 일관성 있는 작업: VM 수명 주기, 모니터링 및 인프라 업데이트에 익숙한 Azure 로컬 및 Azure Arc 운영 모델을 사용합니다.
GitHub Enterprise 로컬 기능
GHES 가상 어플라이언스는 인프라에서 이러한 기능을 전적으로 제공합니다.
핵심 GitHub 플랫폼
프라이빗 리포지토리 및 조직
끌어오기 요청, 코드 검토 및 분기 보호
문제, 위키 및 프로젝트 공동 작업
CI/CD 및 아티팩트
완전 오프라인 파이프라인용 자체 호스팅 러너를 사용한 GitHub Actions
npm, NuGet, Maven 및 컨테이너 이미지를 지원하는 GitHub 패키지
작업 스토리지 및 기능 제한 사항
- GitHub Actions 로그 및 아티팩트를 사용하려면 Azure Blob Storage 또는 S3 호환 API 엔드포인트와 같은 외부 개체 스토리지가 필요합니다.
보안 및 규정 준수
코드 검사, 비밀 검사 및 종속성 경고를 비롯한 고급 보안 기능 GitHub
전체 감사 로깅 및 규정 준수 보고
SAML 및 Microsoft Entra ID 같은 엔터프라이즈 ID 공급자와의 통합
아키텍처 및 배포 모델
다음 모델을 사용하여 GitHub Enterprise Local을 배포합니다.
인프라 계층
Azure 로컬 통합 시스템 또는 Premier Solutions 하드웨어
Azure 로컬 인프라 및 VM 수명 주기에 대한 Azure Arc 지원 관리
GitHub 어플라이언스 계층
가상 머신으로 배포된 미리 빌드된 GHES VM 이미지
리포지토리 및 메타데이터에 대한 영구 데이터 디스크
작업 계층
Azure 로컬 VM 가용성 및 인프라 업데이트를 관리합니다.
GitHub 관리자는 GHES 관리 콘솔을 통해 애플리케이션 구성, 업그레이드, 사용자 액세스 및 지속적인 유지 관리(지원되는 최신 버전으로 GHES 업데이트 유지 포함)를 관리합니다.
요구 사항에 따라 고가용성 및 복제본 기반 장애 조치를 구성할 수 있습니다.
연결 모드 및 배포 시나리오
Azure 로컬 은 연결된 배포 모드와 완전히 연결이 끊긴 배포 모드를 모두 지원합니다. 연결된 배포에서 Azure 로컬 Azure 서비스와 통합되어 중앙 집중식 모니터링, 업데이트 및 정책 관리를 사용하도록 설정합니다. 연결이 끊긴 환경에서는 Azure 제어 평면 및 관리 서비스가 사용자 환경 내에서 로컬로 실행됩니다. 조직은 로컬 관리 기능을 유지하면서 완전히 격리되거나 공기가 틈이 나는 시나리오에서 작동할 수 있습니다.
GitHub Enterprise Local은 Azure 로컬 연결 상태와 독립적으로 작동합니다. 조직은 연결되거나 연결이 끊긴 환경에서 GitHub Enterprise Local을 배포할 수 있으며 GitHub Enterprise Local의 연결 모드는 Azure 로컬 구성과 일치할 필요가 없습니다. 연결된 배포에서 GitHub Enterprise Local은 개체 스토리지(예: Azure Blob Storage)와 같은 외부 서비스와 통합되어 GitHub Actions 아티팩트 및 패키지 스토리지와 같은 기능을 지원할 수 있습니다. 연결이 끊긴 배포에서 GitHub Enterprise Local은 인프라 내에서 전적으로 실행되며, 모든 기능은 로컬로 작동하며 외부 서비스 종속성 없이 작동합니다.
이 모델을 함께 사용하면 주권, 제어 또는 개발자 환경을 손상시키지 않고 완전히 연결이 끊긴 상태에서 하이브리드에 완전히 연결되는 것까지 요구 사항에 맞는 연결 상태를 채택할 수 있습니다.
AI 지원 개발자 환경
배포 후 GitHub Enterprise Local은 연결된 환경과 연결이 끊긴 환경에 맞게 조정된 AI 지원 워크플로를 사용하여 개발자 환경을 확장합니다.
연결 환경 클라우드 호스팅 AI(예: GitHub Copilot 및 GitHub CLI)를 활용하여 코드 완성, 채팅, 설명 및 워크플로 자동화를 사용하도록 설정합니다. 이 방법은 기존 IDE, 리포지토리 및 CI/CD 워크플로를 유지하면서 개발을 가속화합니다.
디커넥트된(공기 간격이 있는) 환경 로컬 유추 엔드포인트와 쌍을 이루는 GitHub CLI 스타일 워크플로(예: Foundry Local)를 사용하여 비슷한 환경을 유지 관리합니다. 이 방법을 사용하면 프롬프트, 코드 컨텍스트 및 유추가 제어된 경계 내에 유지됩니다.
Foundry Local을 사용하면 Azure 로컬 로컬 모델 호스팅, 채팅, 코드 지원, 스크립팅 및 에이전트 워크플로를 지원할 수 있습니다. 이 접근 방식을 통해 팀은 주권, 규정 준수 및 운영 제어 요구 사항을 충족하면서 AI 생산성을 유지할 수 있습니다. Foundry Local은 BYOM(Bring-Your-Own Model)을 지원하므로 조직은 로컬 유추 엔드포인트를 사용하여 Azure 로컬 사용자 지정 또는 미세 조정된 모델을 배포할 수 있습니다.
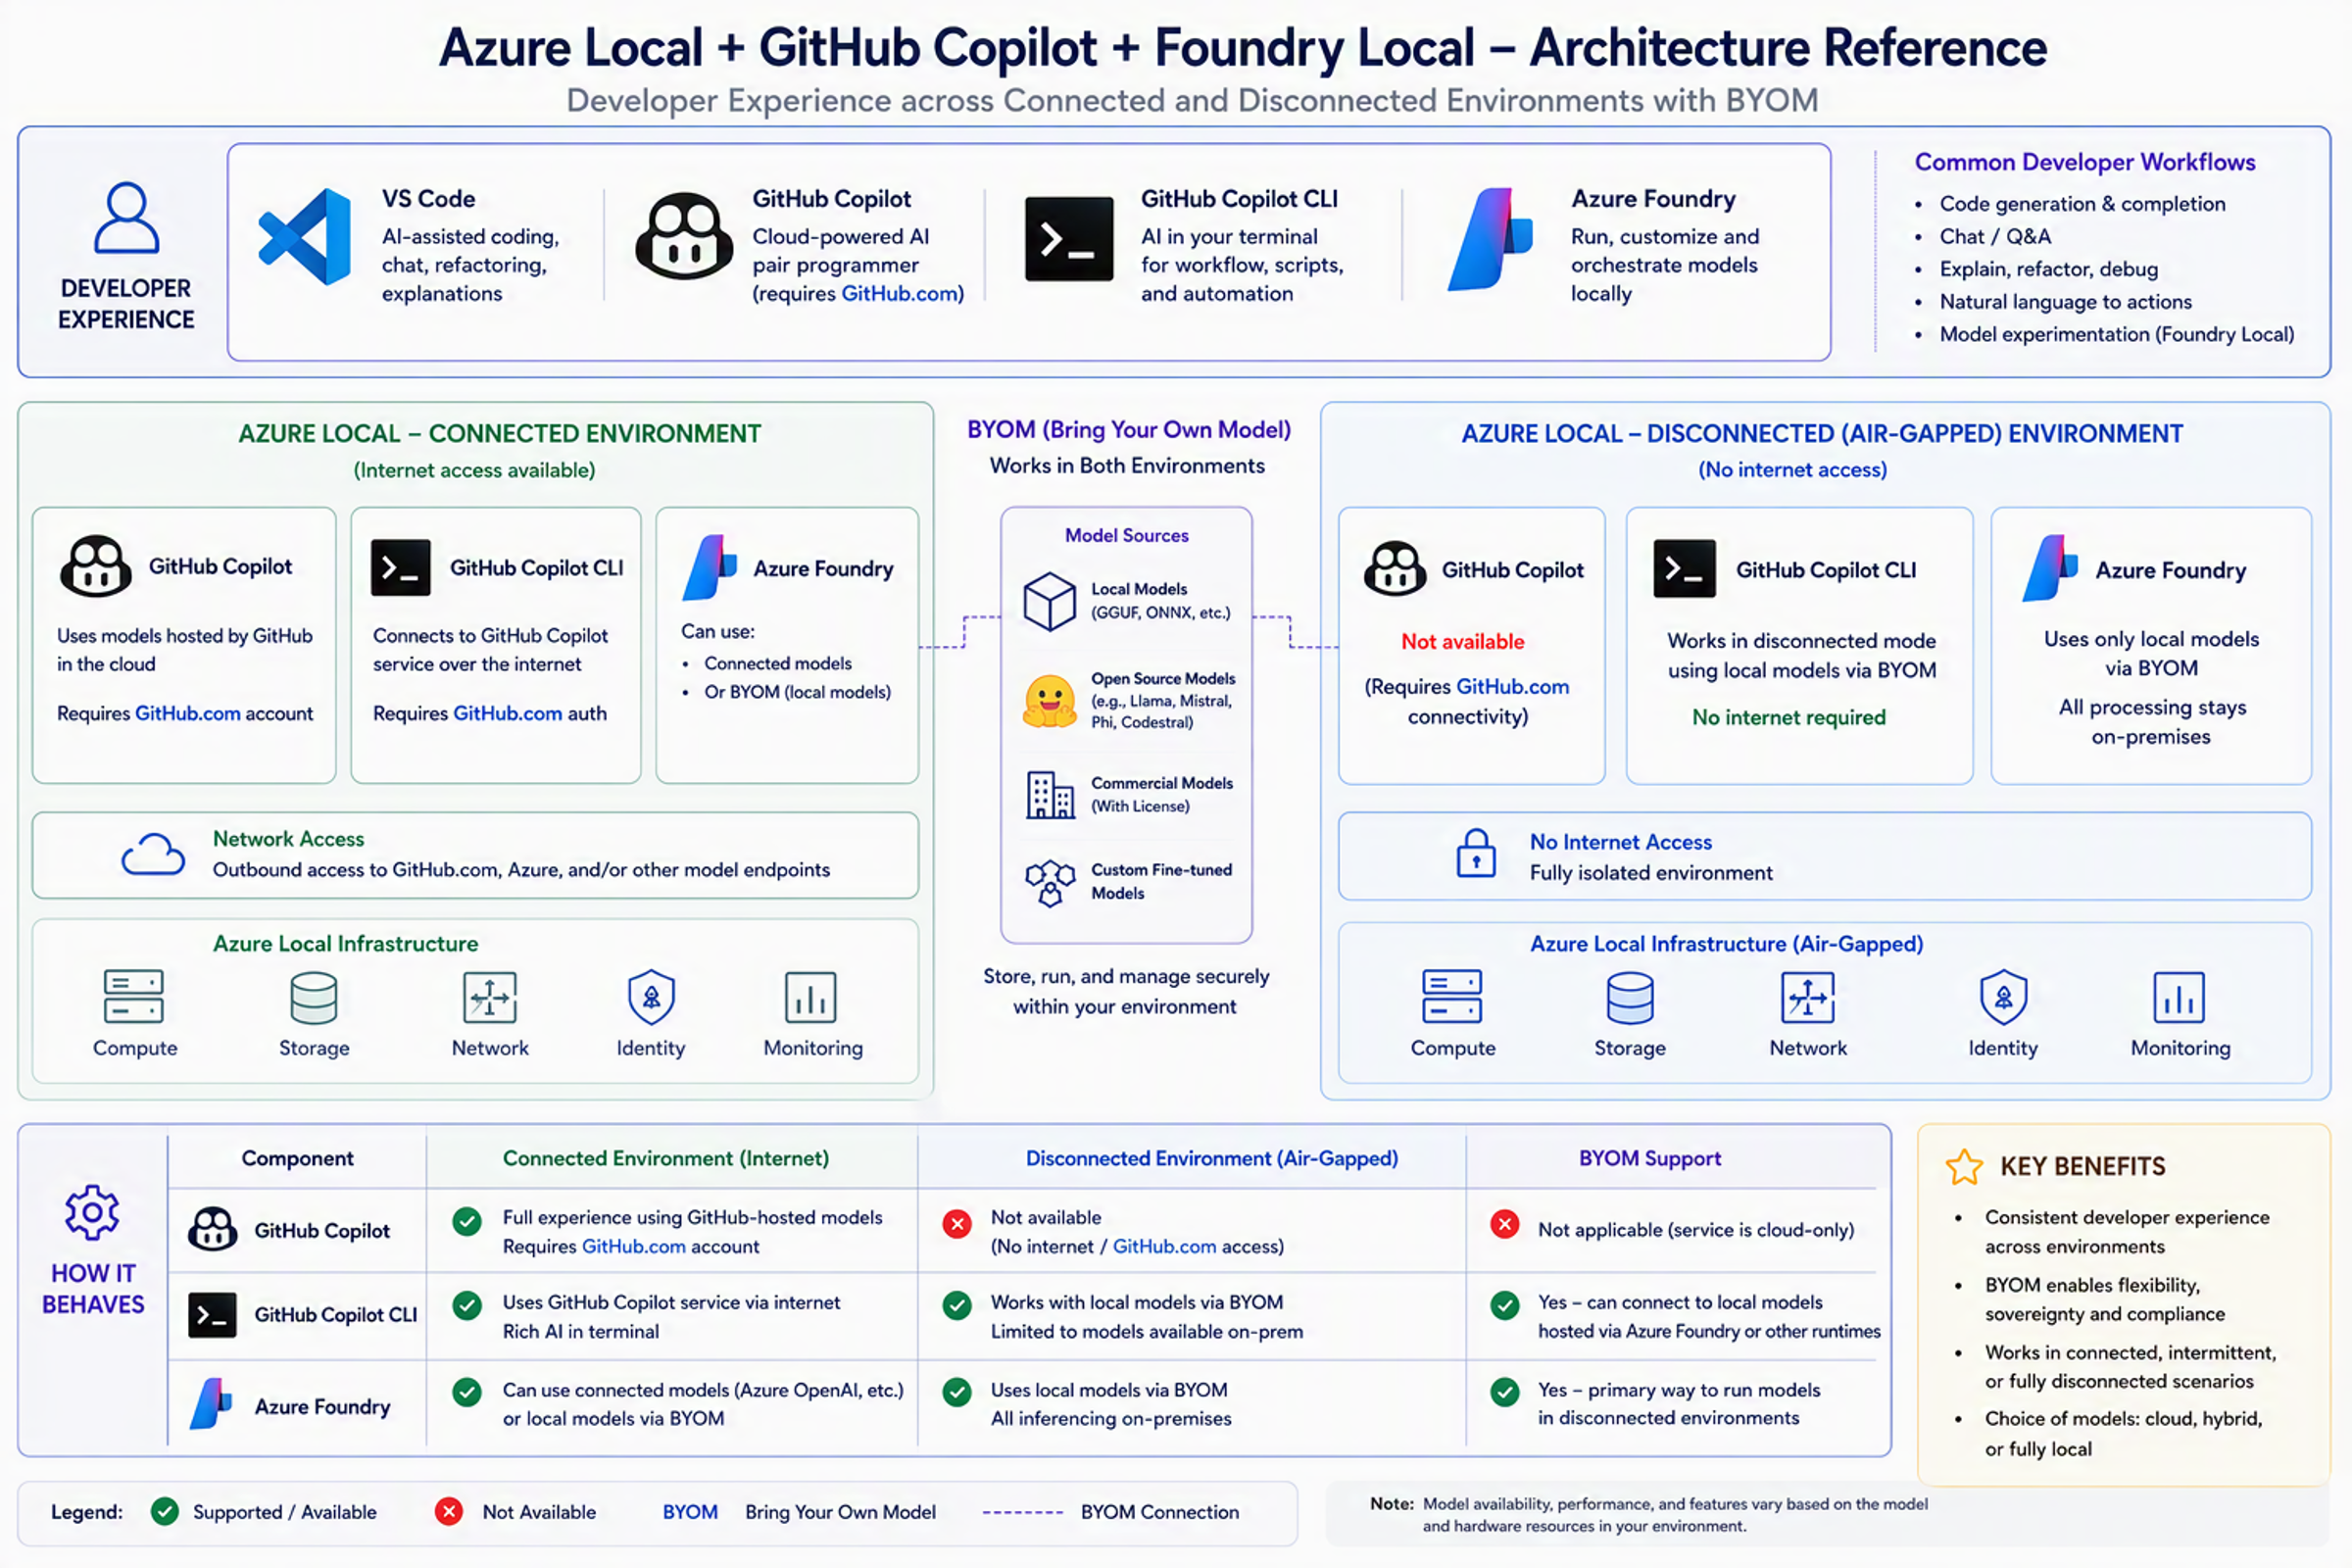
이러한 기능은 클라우드 및 온-프레미스 환경에서 일관되고 유연한 AI 개발자 환경을 제공합니다. 이 방법은 생산성과 보안 및 규정 준수의 균형을 조정합니다.
안보 및 주권
GitHub Enterprise Local은 다음을 비롯한 Azure 로컬 보안 기능과 일치합니다.
정의한 네트워크 격리 및 방화벽 정책입니다.
기본 Azure 로컬 플랫폼을 통해 FIPS의 유효성을 검사한 암호화입니다.
사용자가 제어하는 ID, 액세스 및 감사
이 모델은 최신 DevOps 사례를 유지하면서 엄격한 규정 준수 프레임워크를 충족하는 데 도움이 됩니다.
하드웨어 및 크기 조정 지침은 GitHub Enterprise 로컬 필수 구성 요소 참조하세요.
청구 개요
GitHub Enterprise Local은 사용자 기반 애플리케이션 라이선싱, Azure 로컬 인프라 기반 청구 및 Copilot 및 Foundry와 같은 AI 서비스에 대한 별도의 가격을 결합합니다.
GitHub Enterprise Local을 실행하려면 GitHub Enterprise 라이선스를 구매해야 합니다. 라이선스는 좌석 기반 청구 모델을 따릅니다. 요금은 라이선스를 사용하는 활성 사용자 수에 따라 매월 계산됩니다. 이 모델은 액세스하는 환경 수에 관계없이 각 사용자가 단일 시트를 사용하는 고유 사용자 모델을 사용합니다.
Azure 로컬 사용자 기반 청구 모델이 아닌 인프라 기반 청구 모델을 사용합니다. 플랫폼 위에서 실행되는 개발자 또는 애플리케이션 수와 관계없이 Azure 로컬 호스트에 대해 매월 실제 CPU 코어당 요금이 청구됩니다.
GitHub Copilot 및 Foundry를 포함한 AI 서비스는 GitHub Enterprise Local 및 Azure 로컬 별도로 가격이 책정됩니다.
결과적으로 총 소유 비용에는 GitHub 사용자 기반 애플리케이션 라이선싱, Azure 로컬 핵심 기반 인프라 요금 및 선택적 AI 서비스 비용 등 세 가지 명확하게 구분된 구성 요소가 있습니다. 이러한 분리는 소프트웨어 라이선스 비용, 플랫폼 사용량 및 AI 서비스 사용량 간의 투명성을 제공합니다.
자세한 내용을 원하시면:
- GitHub Enterprise용 청구
- GitHub Enterprise 가격 책정
- Azure 로컬 청구 및 결제
- Azure 로컬 가격 책정
- GitHub Copilot 요금제 및 가격 책정
다음 단계
온보딩 및 배포 단계에 대해서는 GitHub Enterprise Local 시작하기(미리 보기)를 참조하세요.
Azure 로컬 개요를 검토하세요.
GitHub 고급 보안 및 보호 제품을 검토합니다.
공개 미리 보기 온보딩에 대비하세요.