기밀 컴퓨팅은 Linux Foundation의 일부인 CCC(기밀 컴퓨팅 컨소시엄)에서 설정한 업계 용어입니다. CCC는 다음과 같은 방식으로 기밀 컴퓨팅을 정의합니다.
"기밀 컴퓨팅은 하드웨어 기반 증명 신뢰할 수 있는 실행 환경에서 계산을 수행하여 사용 중인 데이터를 보호합니다.
"이러한 안전하고 격리된 환경은 애플리케이션과 데이터가 사용 중인 동안 무단 접근이나 수정을 방지하여, 민감하고 규제된 데이터를 관리하는 조직의 보안 수준을 높입니다."
Microsoft는 CCC의 창립 멤버이며, 이 정의에 부합하는 신뢰 실행 환경(TEE)을 Azure에서 제공합니다.
공격 노출 영역 축소
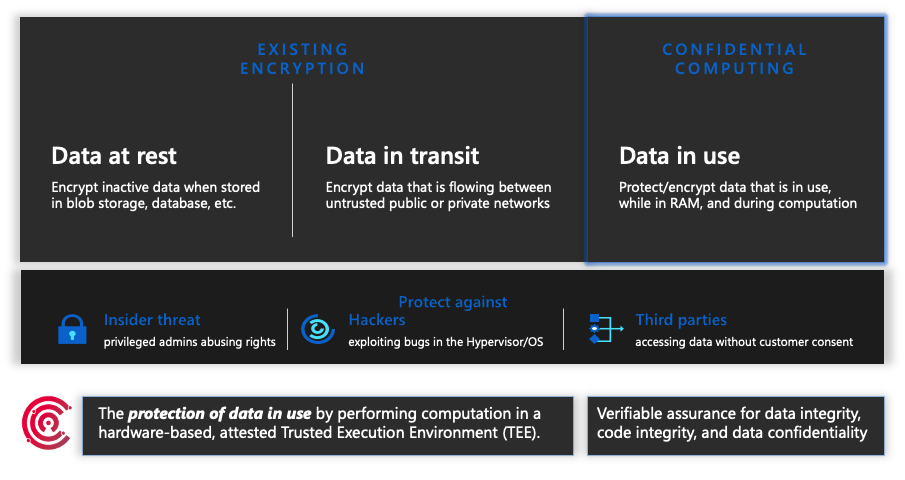
Azure는 이미 저장 데이터와 전송 중인 데이터를 암호화합니다. 기밀 컴퓨팅은 암호화 키 보호를 포함하여 사용 중인 데이터를 보호하는 데 도움이 됩니다. Azure 기밀 컴퓨팅을 사용하면 고객이 하드웨어 기반 및 증명된 TEE에서 데이터를 처리하여 클라우드 운영자를 비롯한 사용 중인 데이터에 대한 무단 액세스를 방지할 수 있습니다. Azure 기밀 컴퓨팅이 사용하도록 설정되고 올바르게 구성된 경우 Microsoft는 암호화되지 않은 고객 데이터에 액세스할 수 없습니다.
이 위협 모델은 코드와 데이터가 실행되는 동안 운영자 및 기타 권한 있는 담당자에 대한 신뢰 요구 사항을 줄이도록 설계되었습니다. Azure는 클라우드 제공업체가 통제하지 않는 하드웨어 신뢰 루트를 사용하여 무단 접근이나 수정을 방지합니다.
정지 상태와 전송 중인 암호화와 결합될 때, 기밀 컴퓨팅은 세 가지 데이터 상태 모두에서 완전한 보호를 제공합니다.
업계 파트너십
CCC는 하드웨어 공급업체, 클라우드 공급자 및 소프트웨어 개발자를 한데 모아 TEE 기술 및 표준 채택을 가속화합니다. Microsoft는 2019년에 CCC를 공동 창립자로 지원했으며 관리 기관과 기술 자문 위원회의 의장을 맡았습니다.
관련 콘텐츠
- GitHub에서 Azure 기밀 컴퓨팅 코드 샘플부터 시작하세요.
- 인프라 서비스(IaaS), 플랫폼 서비스(PaaS), 개발자 도구 전반에 걸친 Azure 기밀 컴퓨팅 서비스를 탐색해 보세요.
- 제품 수준의 안내는 Azure 기밀 컴퓨팅 제품을 참조하세요.